Ubuntu 上的 PHP 安全加固清单:从系统更新到代码审计
在 Ubuntu 上部署 PHP,真正的风险往往不在安装本身,而在更新、配置、权限和审计这些容易被忽略的细节。本文按系统、PHP、Web 服务器、访问控制到编码实践逐层梳理,保留可直接执行的命令与关键配置,方便你搭出一套更稳妥的加固清单。
2026-08-23
74

在 Ubuntu 上部署 PHP,真正的风险往往不在安装本身,而在更新、配置、权限和审计这些容易被忽略的细节。本文按系统、PHP、Web 服务器、访问控制到编码实践逐层梳理,保留可直接执行的命令与关键配置,方便你搭出一套更稳妥的加固清单。
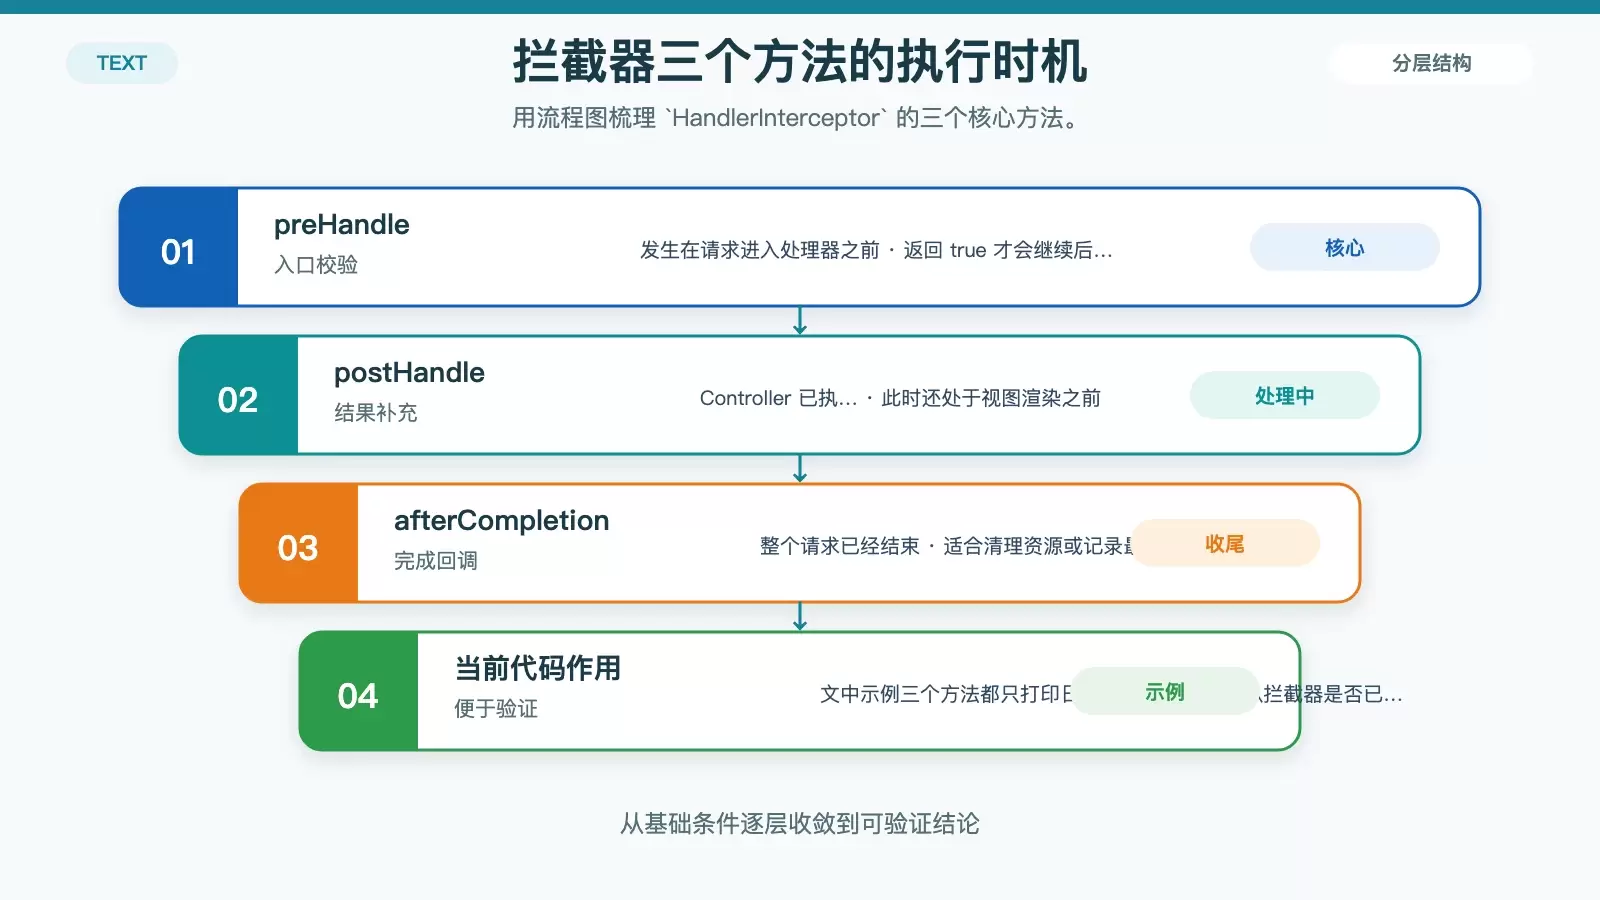
这篇文章把 Spring Boot 中自定义拦截器的配置过程拆成两步:先实现 `HandlerInterceptor`,再通过 `WebMvcConfigurer` 注册到 MVC 链路里。同时会说明为什么不能随手加 `@EnableWebMvc`,以及拦截器生效后如何通过日志配置快速验证执行结果。
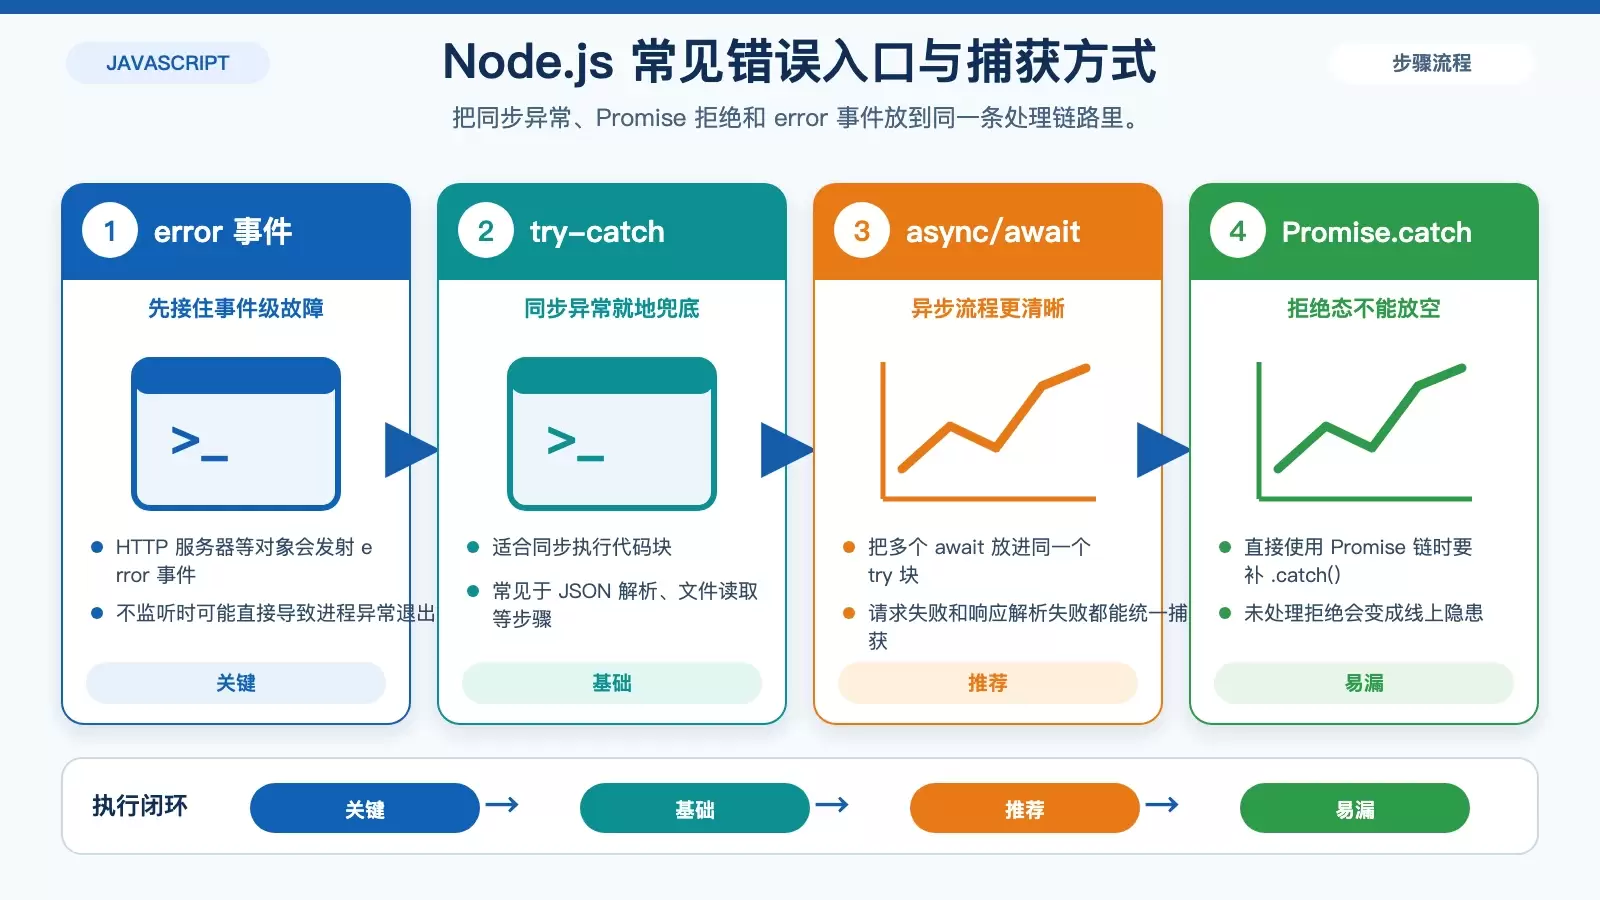
Node.js 部署在 Linux 上后,真正影响稳定性的往往不是单个 bug,而是错误有没有被及时捕获、记录和恢复。本文从事件监听、同步与异步异常处理、日志留存,到 PM2 和 Sentry 这类生产工具,梳理一套更适合线上环境的排错思路。
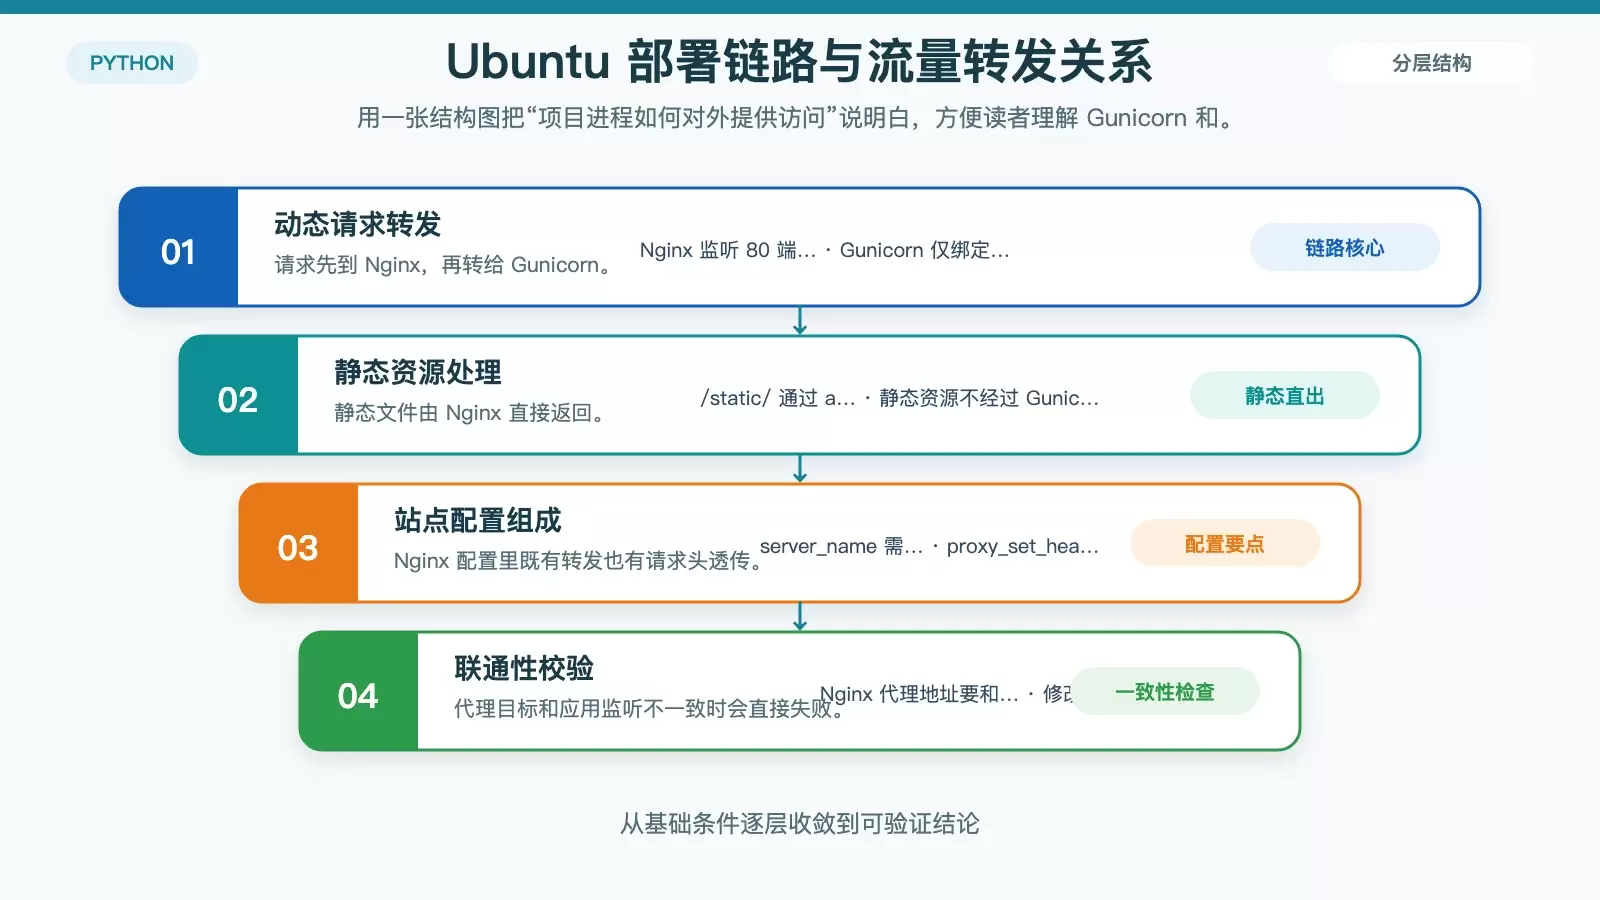
这篇文章把 Ubuntu 部署 Python 项目的常见流程拆成可执行步骤:先装好 Python 与虚拟环境,再上传代码、安装依赖,用 Gunicorn 跑应用,最后接入 Nginx 和 systemd。文中保留了完整命令与配置示例,也补上了生产环境里最容易踩坑的检查点。
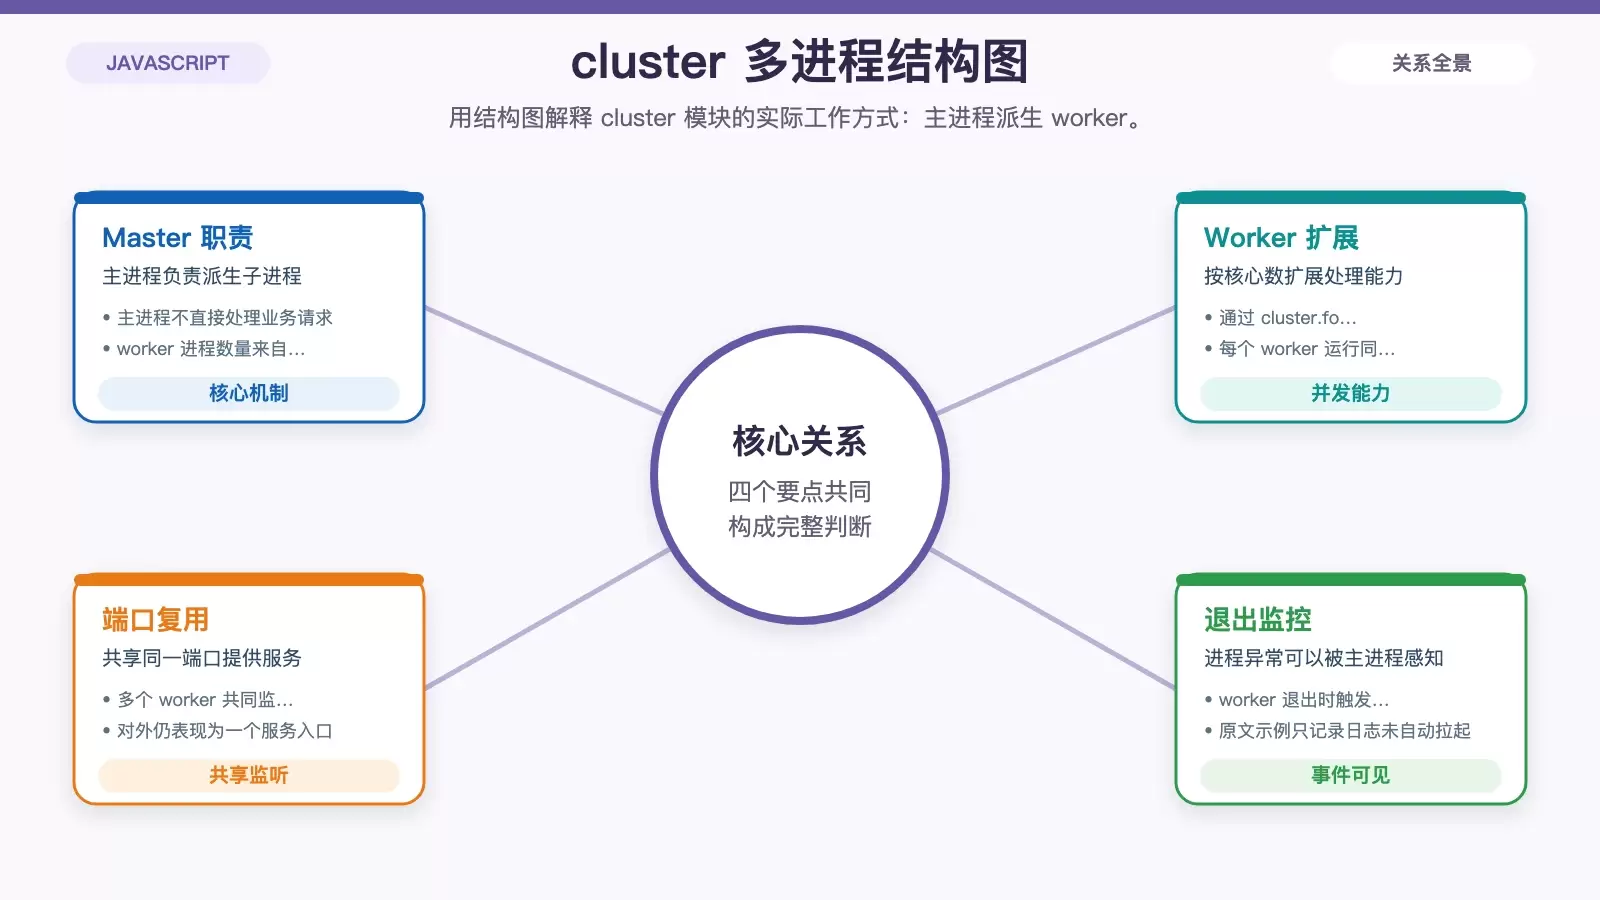
这篇文章用一套可落地的 Linux 部署流程,梳理 Node.js 从单进程应用到集群运行、PM2 托管,再到 Nginx 反向代理的完整路径。你可以据此判断:什么时候只用 cluster 即可,什么时候该把 PM2 和 Nginx 一并纳入生产环境。
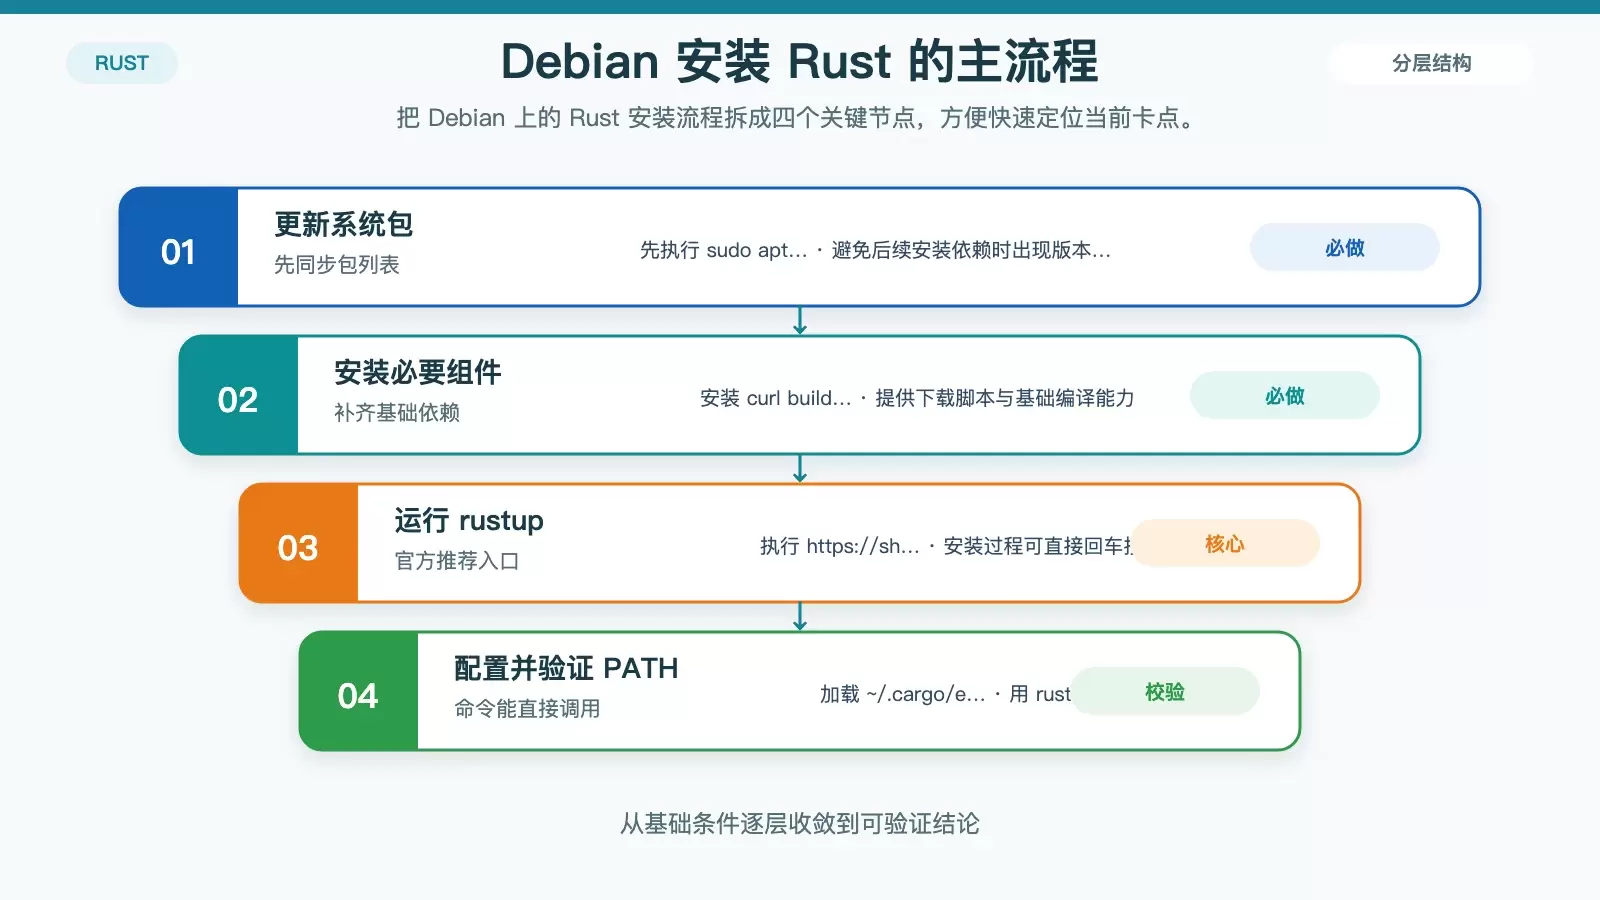
这篇文章把 Debian 上搭建 Rust 开发环境的流程拆成几个可执行步骤,包括安装依赖、用 rustup 部署工具链、配置 PATH、验证版本,以及按需启用镜像源和辅助组件。照着做,基本可以在一遍操作内完成可用环境。
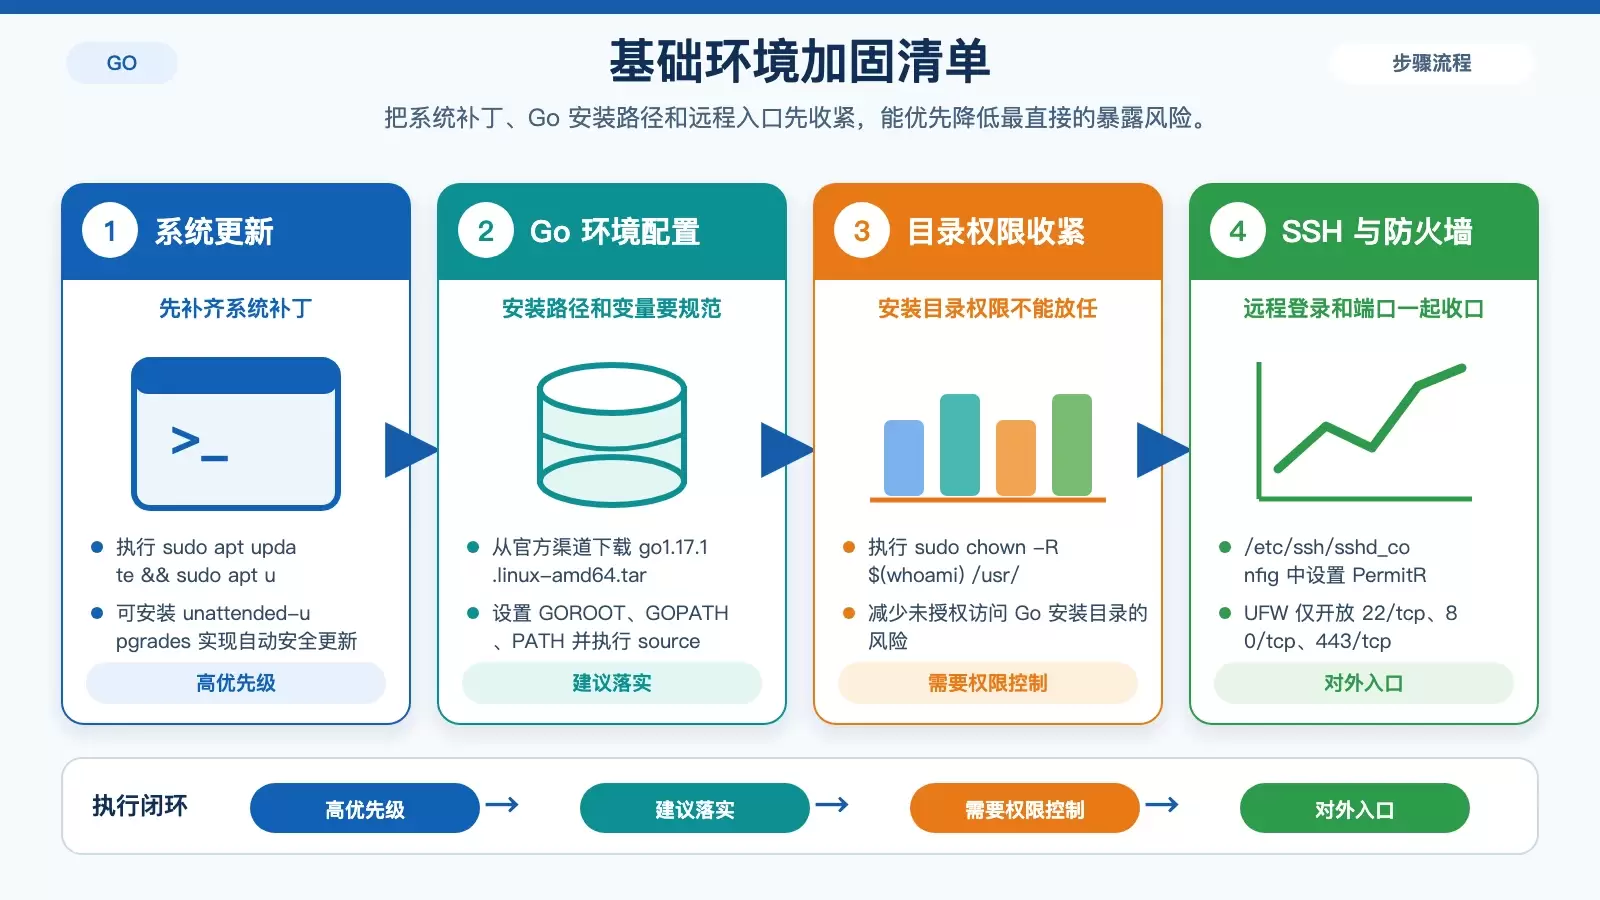
在 Debian 上部署 Go 应用,安全要同时覆盖系统、代码、运行时和后续运维。本文按这四条主线整理出一套可执行的加固清单,保留关键命令、配置项与工具,方便你快速判断哪些措施必须先做、哪些适合持续纳入日常流程。
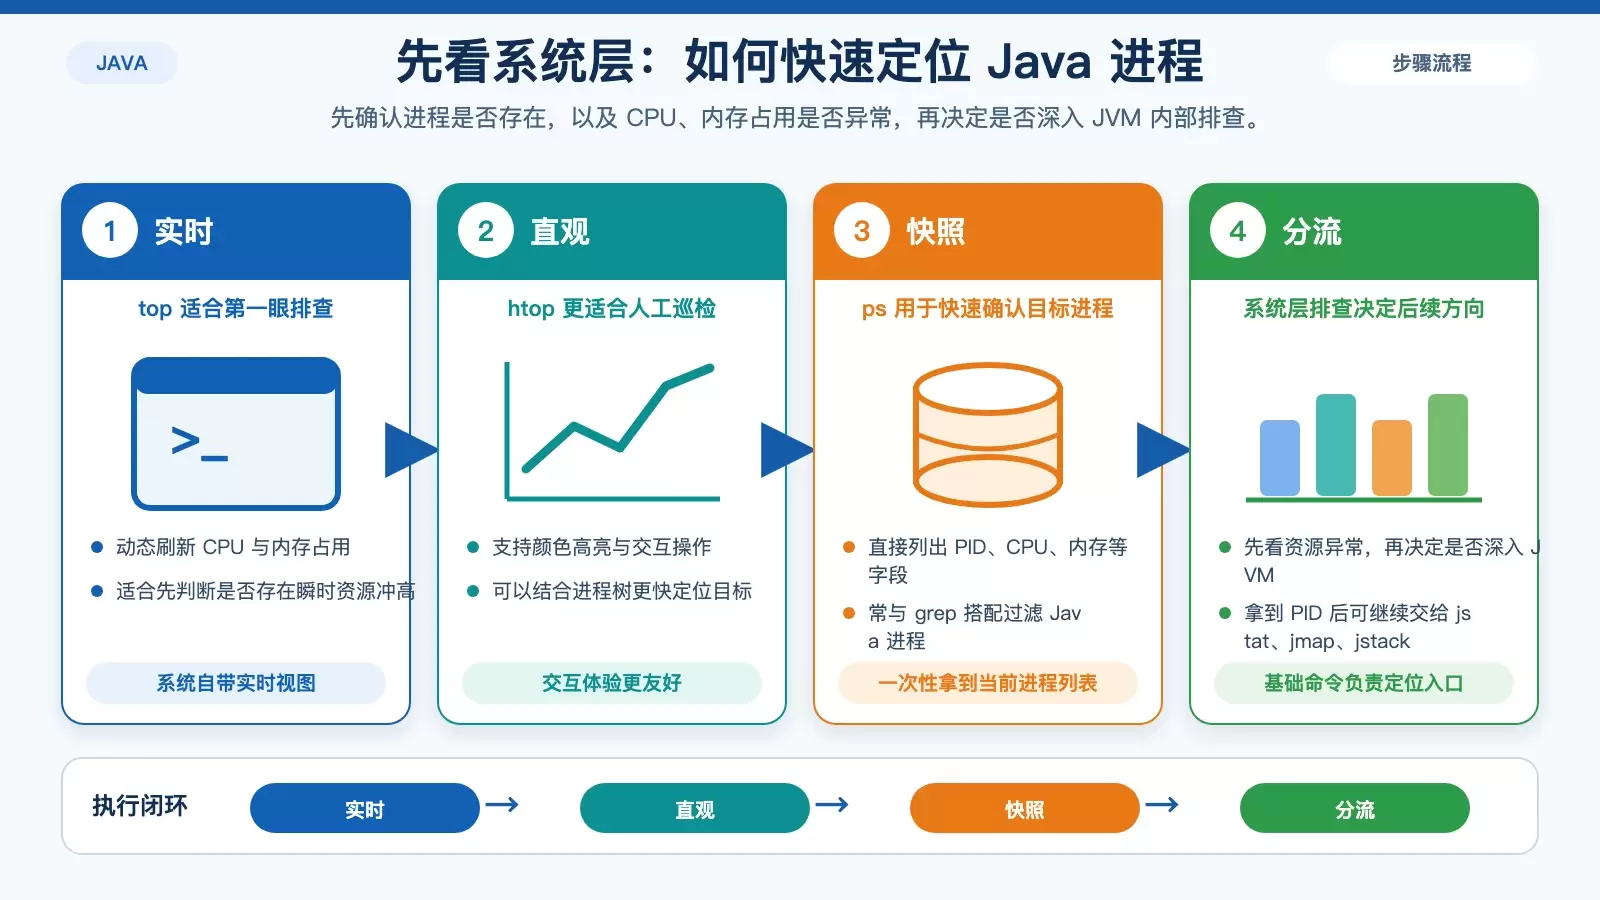
在 Debian 上监控 Java 进程,工具选择要看你是想先定位进程、观察系统资源,还是进一步排查 GC、堆内存和线程问题。本文按使用场景梳理 `top`、`ps`、`jstat`、`jmap`、`jstack`、VisualVM、JMC 以及第三方监控方案的适用范围和常用命令。 在 Debian 上排查 Java 进程时,最容易踩的坑不是“没有工具”,而是工具很多、但不知道该从哪一步开始。
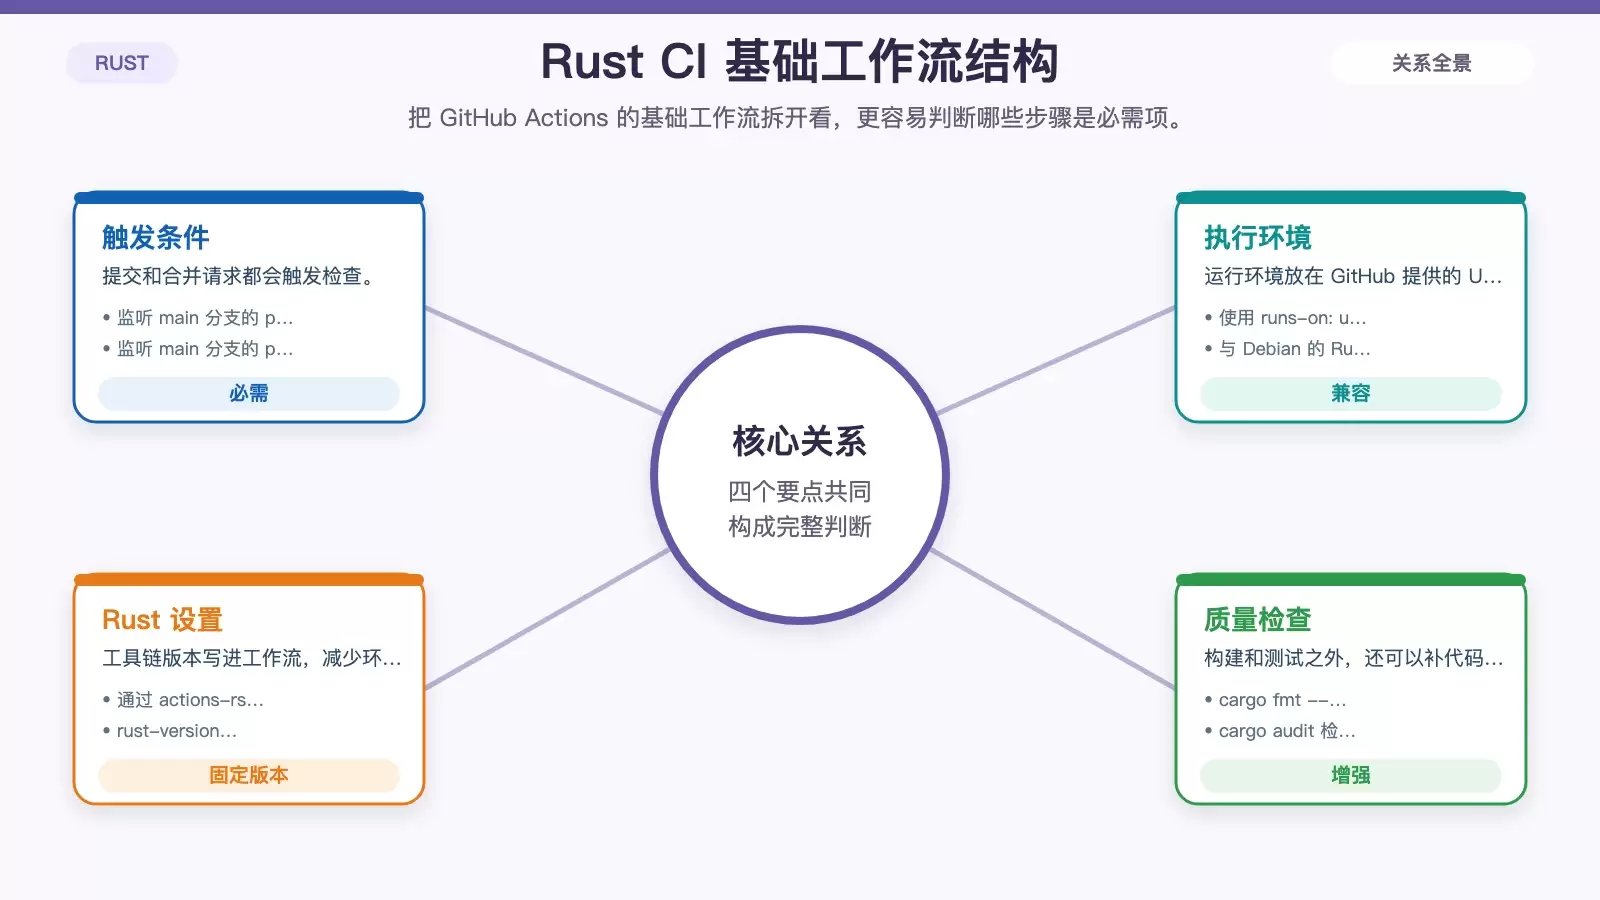
这篇文章以 Debian 环境下的 Rust 项目为例,梳理一套可直接落地的持续集成方案。内容覆盖本地准备、GitHub Actions 工作流编写、部署与缓存扩展,以及提交后的验证方法,适合想把手工构建测试改成自动流程的项目维护者。
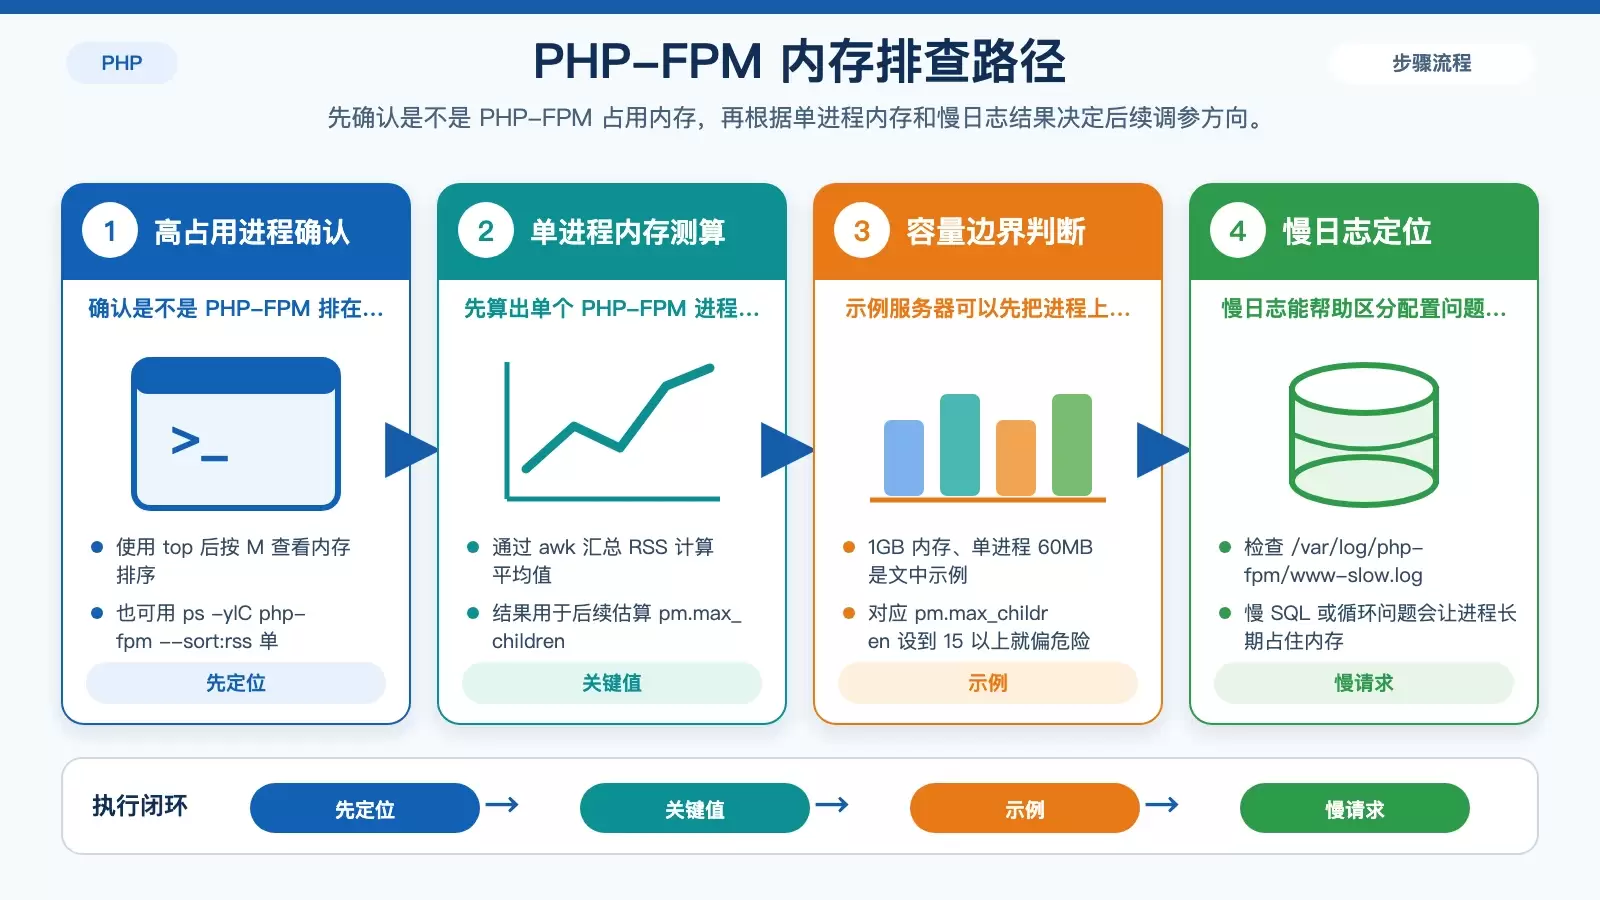
PHP-FPM 内存占用高,通常不是单一故障,而是进程参数、慢请求、扩展加载和系统回收策略共同叠加的结果。本文按“先定位、再调优、最后持续监控”的顺序,整理出一套适合 Ubuntu 服务器的排查与优化方法。
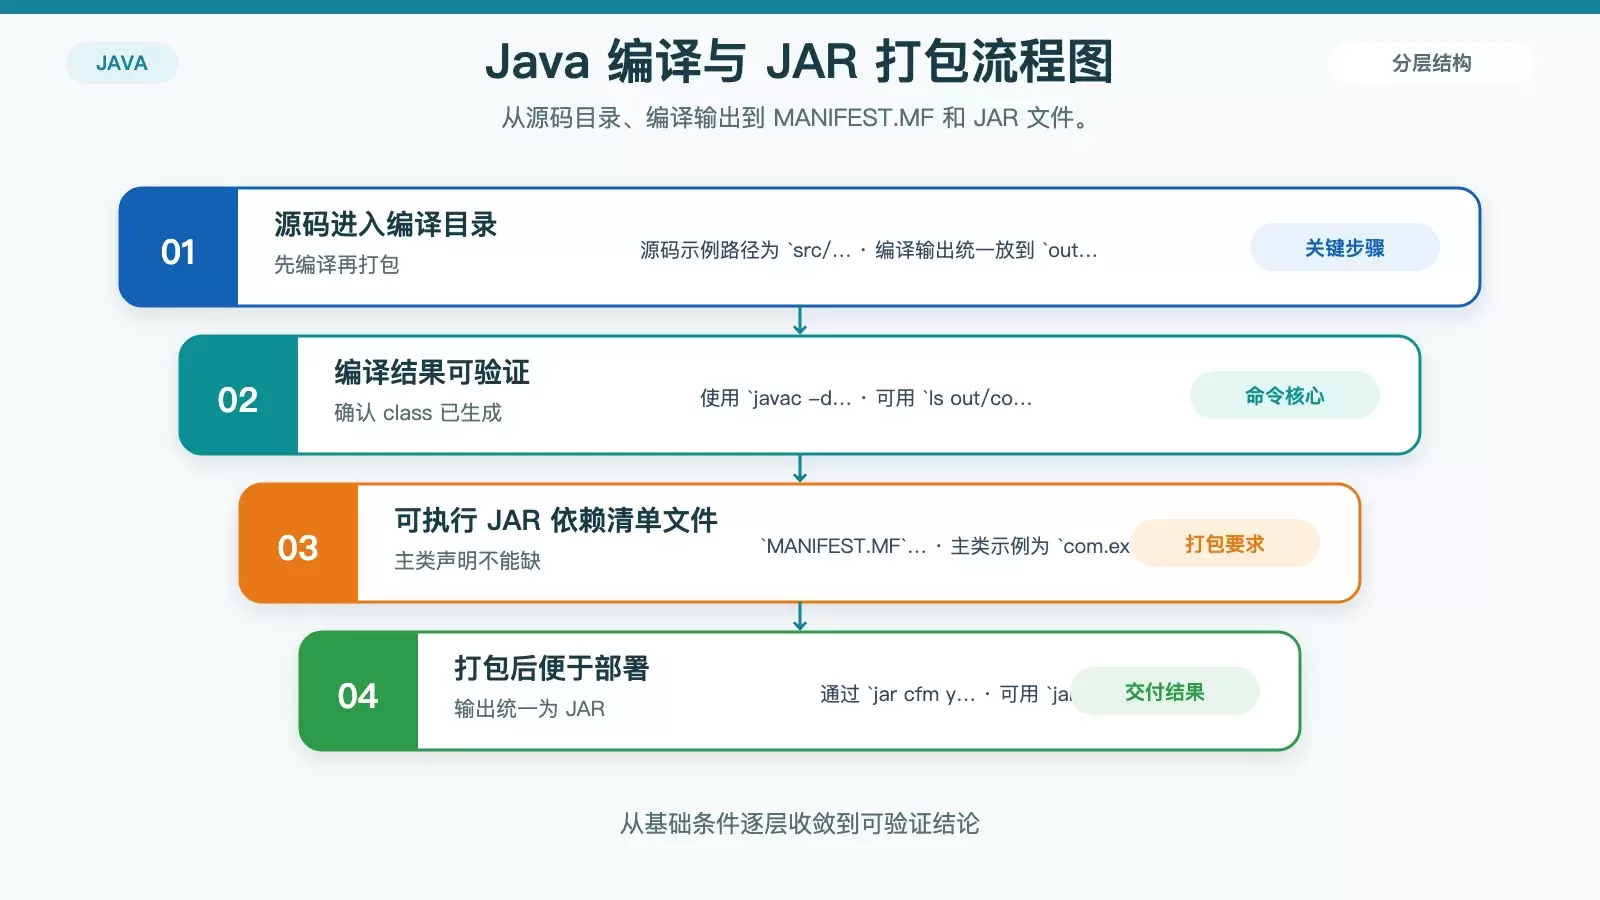
这篇文章梳理了在 Debian 上部署 Java 应用的完整流程:从更新系统、安装 OpenJDK,到本地编译、打包可执行 JAR,再到上传服务器、后台运行与 systemd 自启动配置。文中保留了关键命令与版本示例,也补充了 JRE/JDK 区别和多版本切换场景,适合作为一份可直接照做的部署参考。
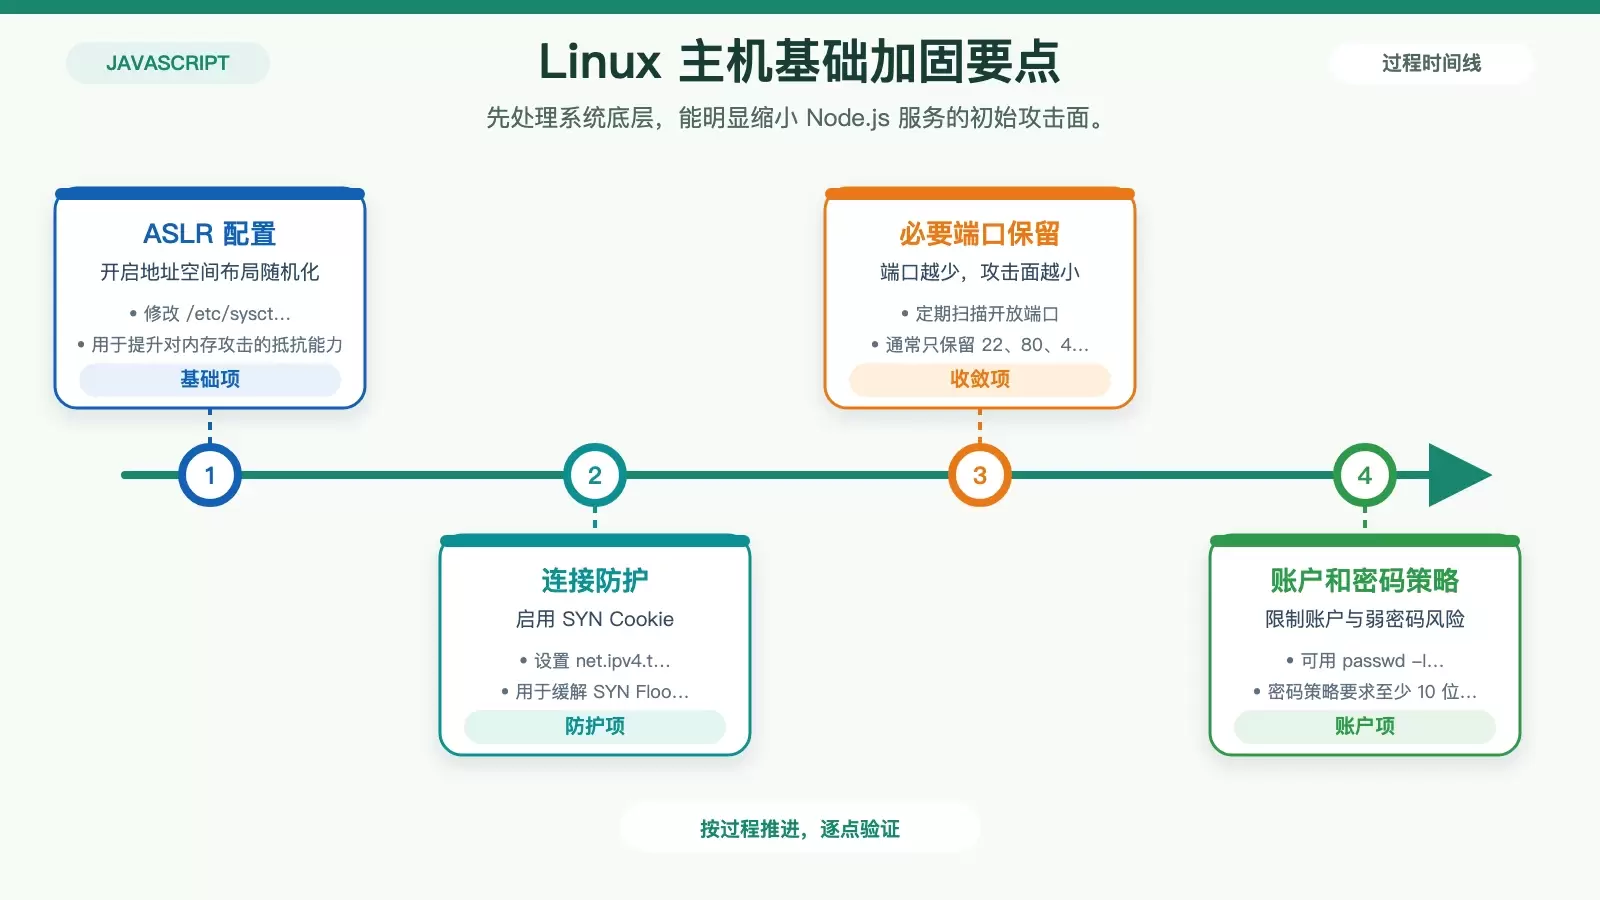
在 Linux 上部署 Node.js,安全问题不能只盯着代码层。本文按系统加固、版本与依赖、网络防护、应用安全、监控响应五个层面梳理一套可落地的配置思路,适合用来做上线前检查和日常巡检。