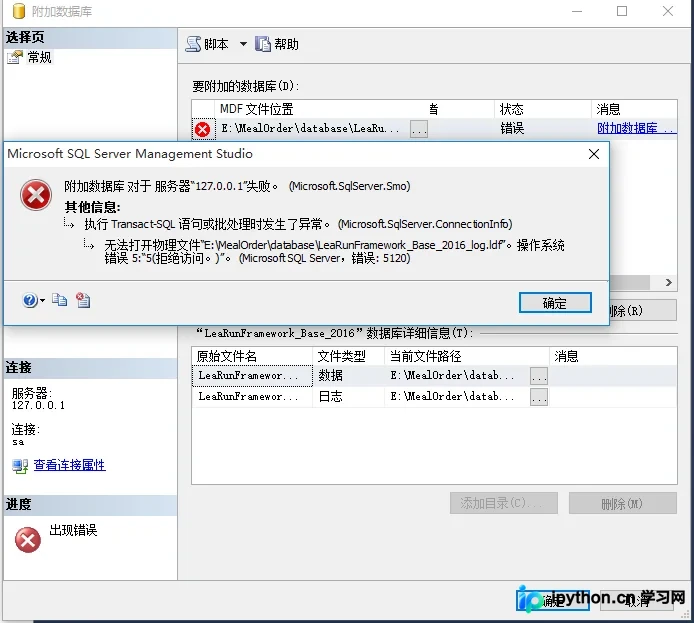
SQL注入:MyBatis中#{}与${}安全差异与选型
从参数绑定原理、SQL注入风险、实际使用场景和验证方法出发,对比MyBatis中#{}与${}的安全差异,帮助开发者在查询条件、动态SQL等场景做出正确选型,并避开常见的${}使用陷阱。
2026-09-10
7

从参数绑定原理、SQL注入风险、实际使用场景和验证方法出发,对比MyBatis中#{}与${}的安全差异,帮助开发者在查询条件、动态SQL等场景做出正确选型,并避开常见的${}使用陷阱。
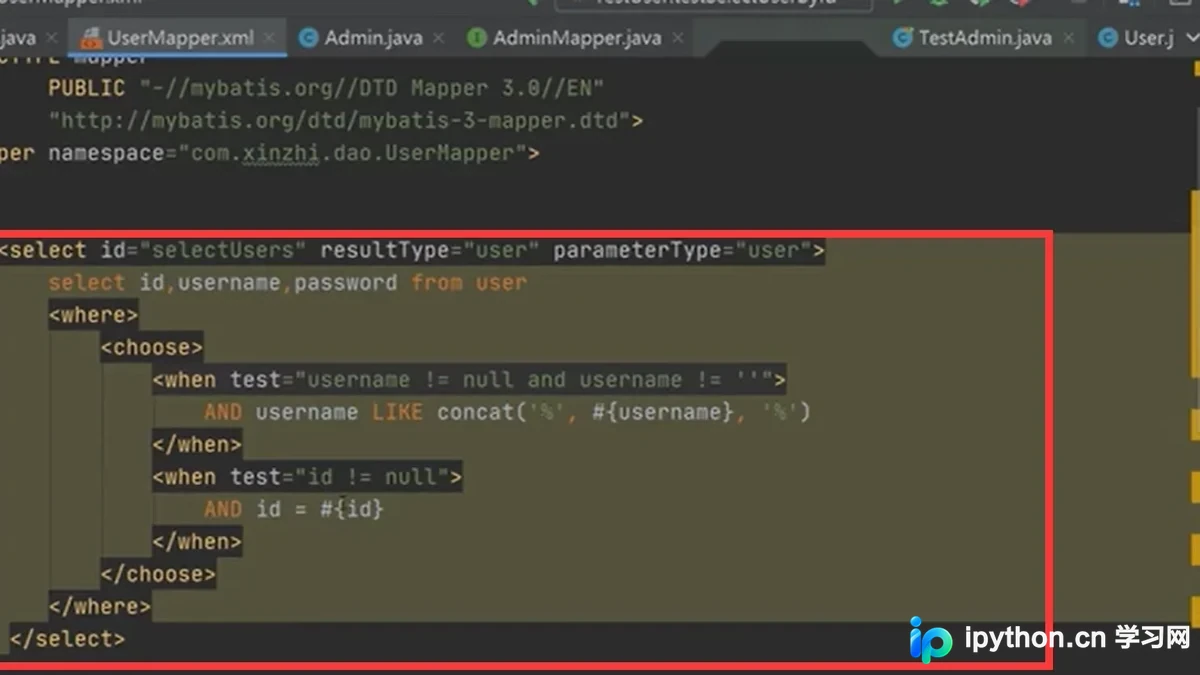
围绕数据库脱敏测试,系统梳理数据脱敏与匿名化的核心概念、常见处理方法、落地操作与效果验证,并重点说明测试环境中的安全风险与常见误区,帮助读者建立可执行的脱敏测试流程。
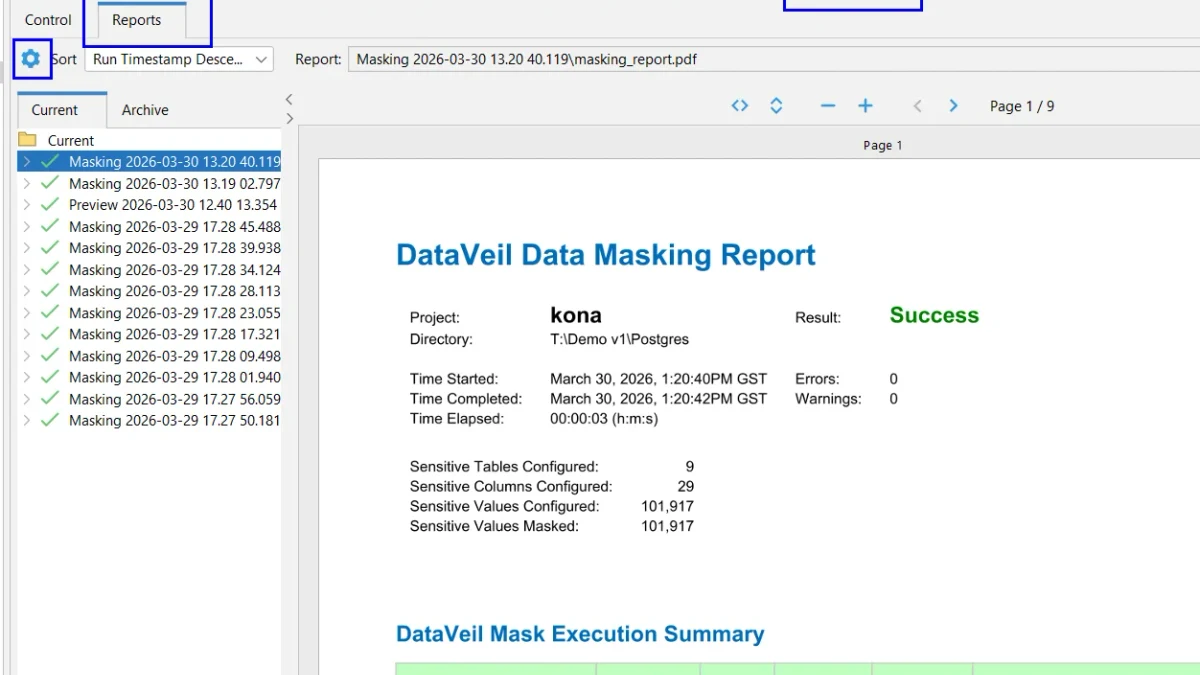
从数据湖表格式的核心概念出发,对比 Delta Lake 与 Apache Iceberg 的存储、事务、Schema 演进与时间旅行能力,并结合实际操作说明如何选型、验证数据一致性以及规避常见坑。
对比 Elasticsearch 与 MySQL FULLTEXT 的核心原理、适用场景、基础操作和效果验证,帮助读者根据数据规模、查询复杂度与运维成本选择合适的全文检索方案,并避开常见配置与性能陷阱。
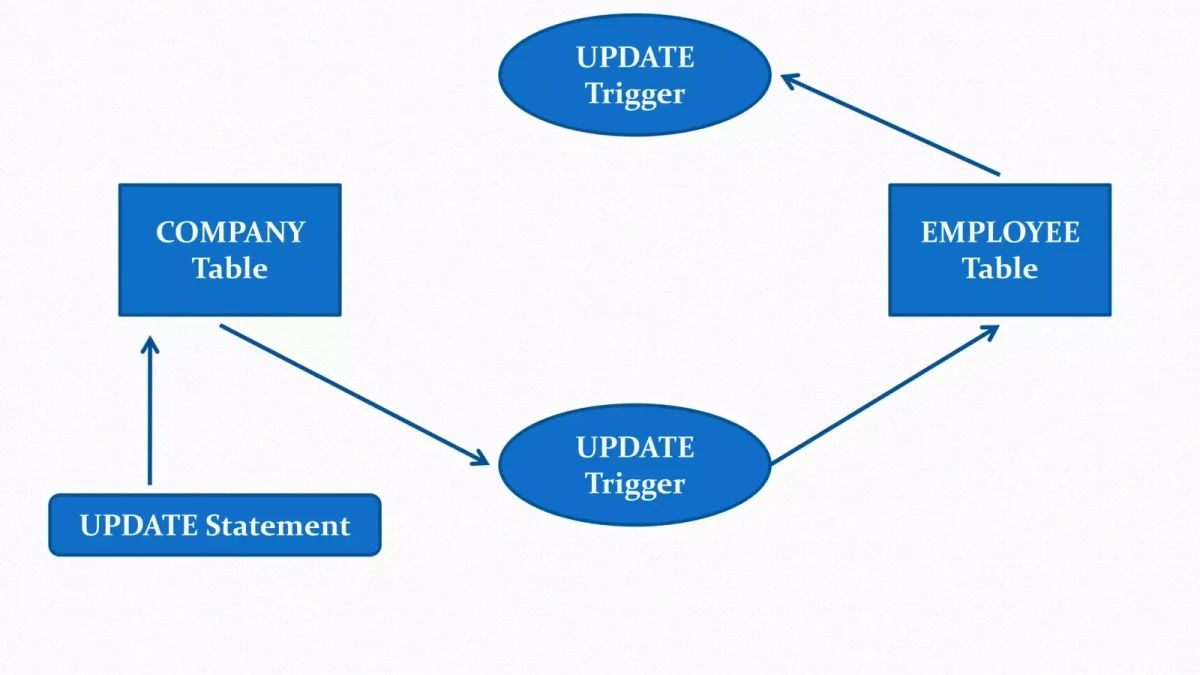
从触发时机、典型写法到执行验证与常见陷阱,系统理解 MySQL BEFORE 与 AFTER 触发器的区别,并掌握实际使用时如何选择。
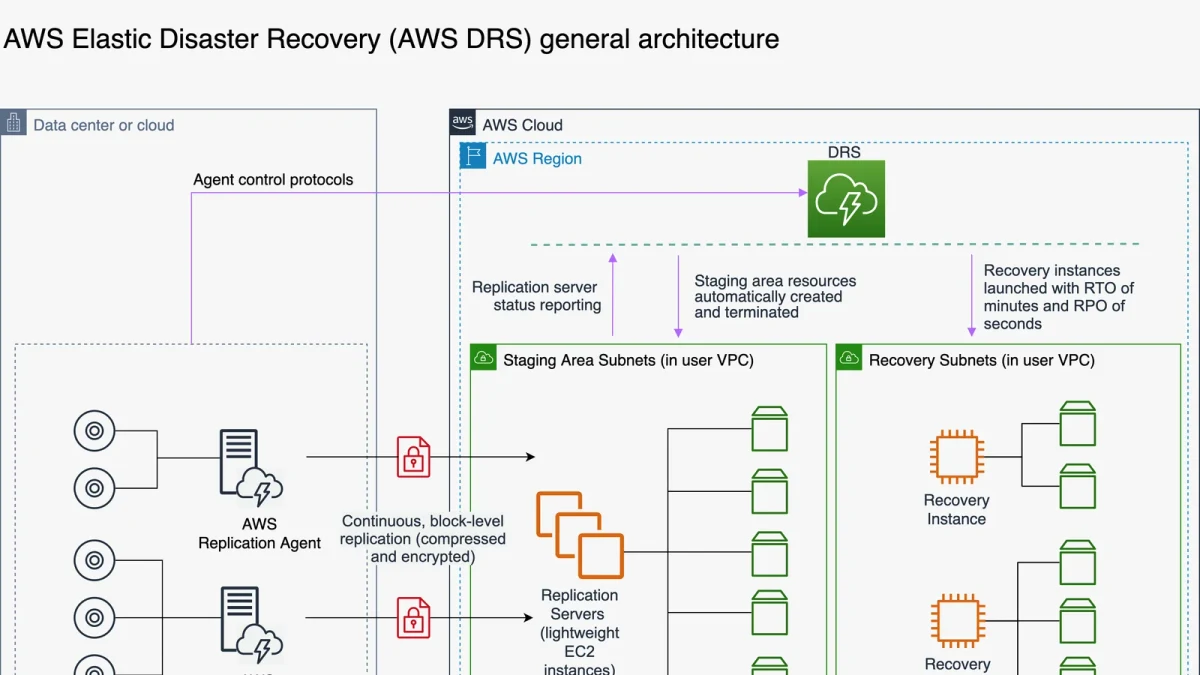
围绕一次完整的数据库恢复演练,说明如何设定RTO/RPO目标、设计可执行的恢复方案、实施演练并用实际数据验证指标,重点覆盖常见误区与风险控制。
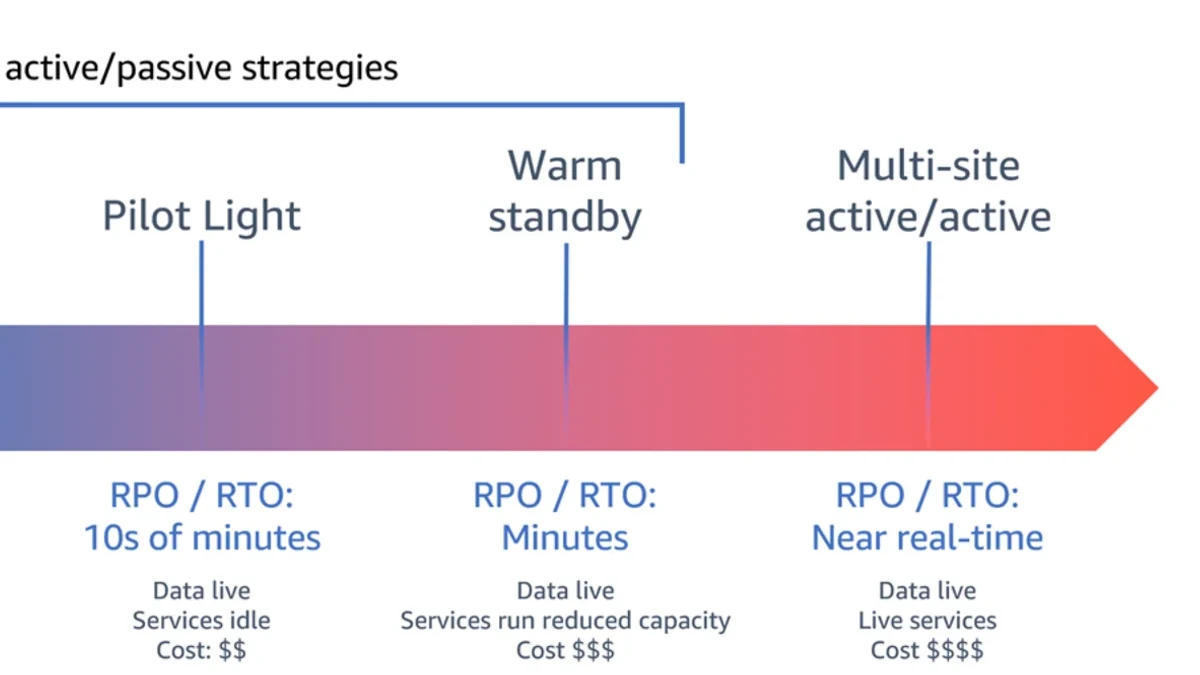
从备份原理、适用场景、执行方式到恢复验证,对比物理备份与逻辑备份的差异,帮助数据库管理员根据数据规模、恢复目标、跨版本迁移和运维成本选择合适的备份方案。
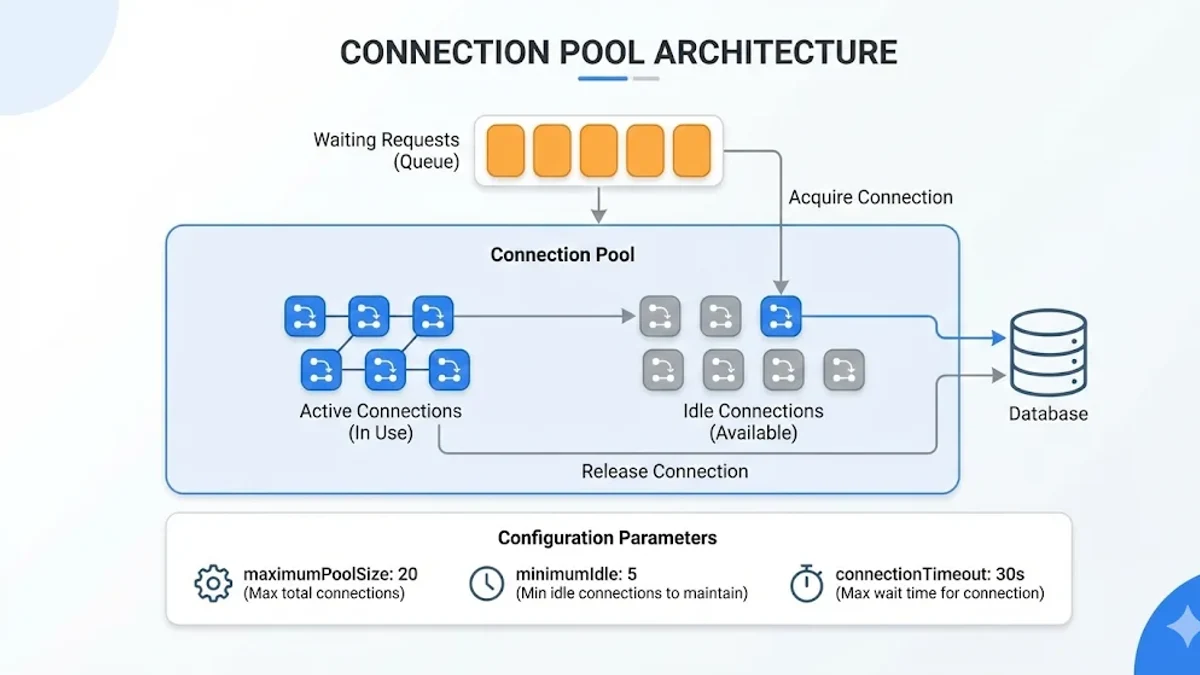
从连接池、MySQL并发连接上限与空闲连接超时的关系入手,系统讲清参数配置、容量估算、调优验证以及常见误区,帮助避免连接耗尽、频繁创建连接和大量Sleep连接等问题。
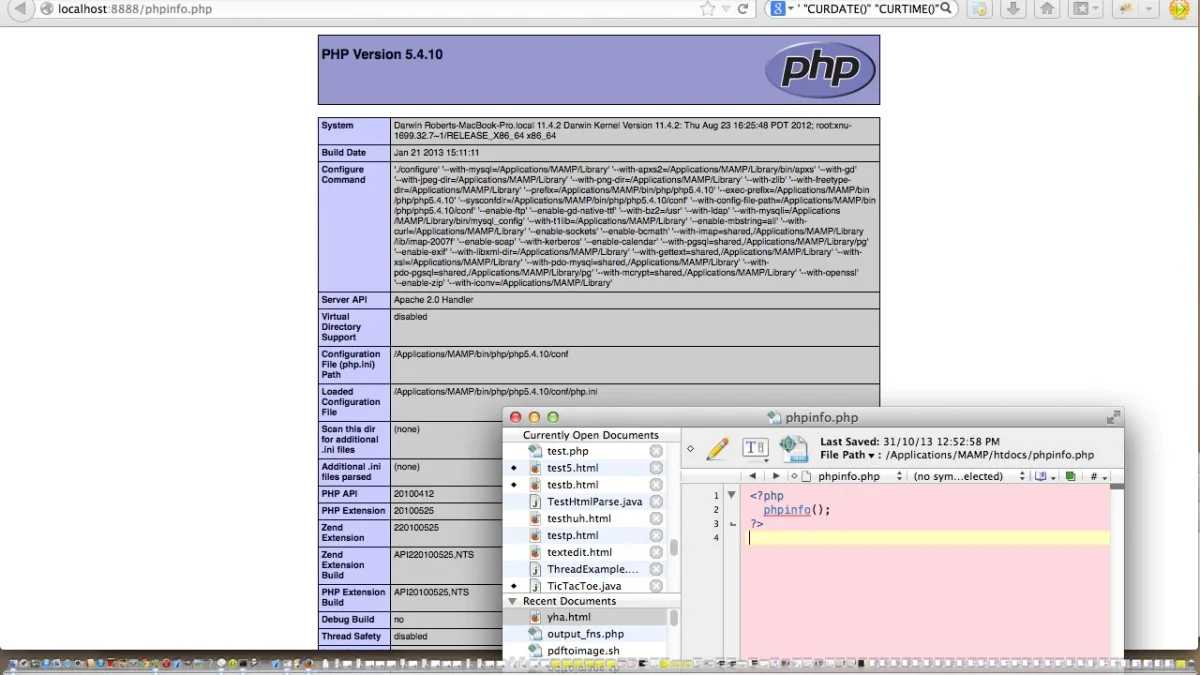
从PHP运行环境组成与版本选择入手,完成PHP、Web服务器和数据库等开发组件配置,并通过创建可运行的PHP项目进行验证,最后总结常见配置问题与排查方法,帮助初学者建立稳定、可复用的PHP开发环境。
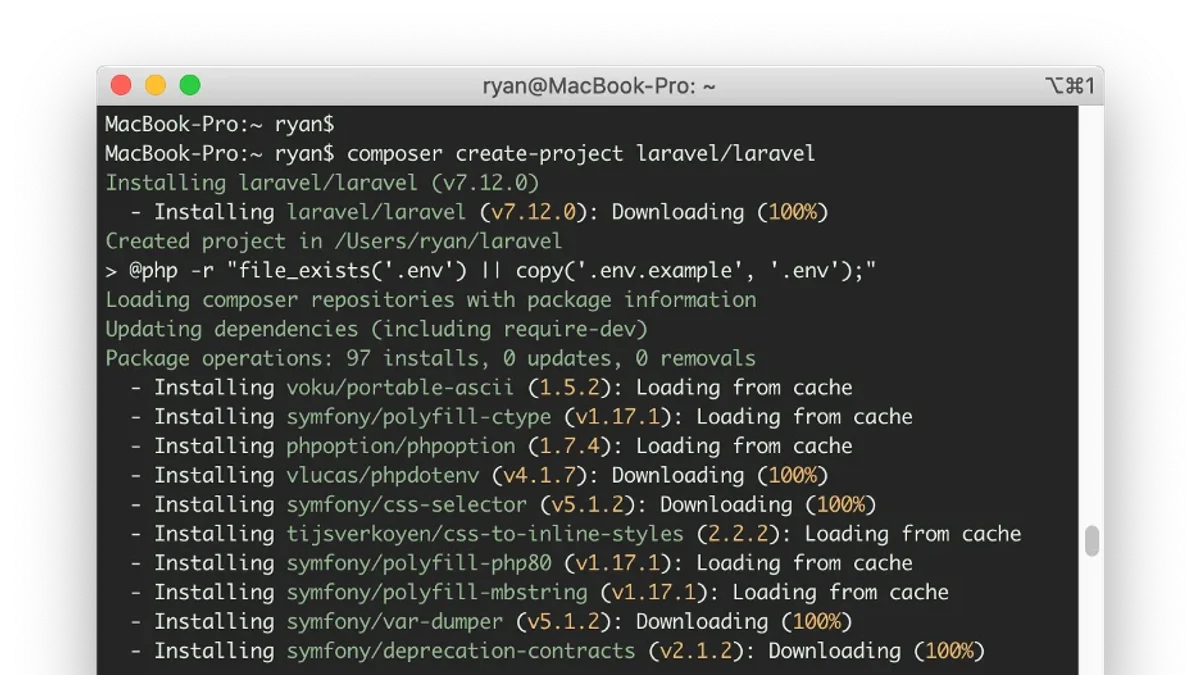
从Laravel项目创建与环境配置入手,逐步掌握路由、控制器、模型、数据库迁移与Blade视图等核心概念,通过一个完整的小型项目串联开发流程,并结合运行结果与常见报错进行验证和排错。
本文详细介绍如何在PHP中使用Redis实现安全的分布式锁。通过引入唯一标识符和Lua脚本,解决了误删锁和死锁问题,并提供基于Hyperf框架参考的高可用实现方案,保障高并发下数据的一致性。
在使用SQL Server附加数据库时遇到“无法打开物理文件,操作系统错误5”是常见的权限问题。本文详细介绍如何通过修改数据库文件的“安全”选项,为Everyone用户授予“完全控制”权限来彻底解决该错误,附带完整操作截图与步骤指引。