Django会话技术详解:Cookie、Session与Token实战指南
本文深入解析Django框架中的会话技术,涵盖Cookie、Session与Token三种核心机制。详细阐述客户端与服务端会话的区别、过期时间配置、数据库存储策略及Token生成算法。结合用户注册、登录、登出等典型场景,提供基于Response和Request对象的API操作示例,并探讨利用摘要算法保障数据安全的最佳实践。
2026-10-14
6

本文深入解析Django框架中的会话技术,涵盖Cookie、Session与Token三种核心机制。详细阐述客户端与服务端会话的区别、过期时间配置、数据库存储策略及Token生成算法。结合用户注册、登录、登出等典型场景,提供基于Response和Request对象的API操作示例,并探讨利用摘要算法保障数据安全的最佳实践。
本文详解 PHP Filter 扩展的使用方法,涵盖 filter_var、filter_input 及其数组版本等核心函数。通过具体代码示例,演示如何利用 VALIDATE 进行格式校验(如邮箱、整数范围),利用 SANITIZE 清理非法字符,以及结合 FILTER_CALLBACK 实现自定义过滤逻辑。适用于保障 Web 应用输入安全与数据清洗场景。
本文讲解如何使用Java语言实现针对小于8位整数的简易数据加密传输。通过定义数组存储数字,依次执行倒序排列、每位加5并取模10、以及首位与末位交换三个步骤,完成数据的加密逻辑并输出结果。该方案适用于基础的数据安全性处理场景。
本文详解在PHP API开发中如何构建安全的签名验证机制。通过对比客户端与服务端流程,分析基础MD5实现的隐患,并演示使用HMAC-SHA256与时间戳防重放的安全设计方案,确保请求的合法性与数据完整性。
本文整理了PHP开发中常用的实用函数,涵盖数据加密解密、随机字符串生成、文件大小格式化、中文截取及客户端真实IP获取等。同时提供了防止SQL注入的过滤逻辑、强制文件下载、页面跳转提示以及时间戳转换等操作,帮助开发者提升开发效率与安全性。
本文介绍Python中利用pickle模块存储原生对象的方法。相比直接写入文件或滥用eval函数,pickle能直接保存对象结构且无需手动类型转换。文章通过示例演示了dump和load的使用,并指出文件名冲突导致的常见错误,帮助开发者安全高效地处理数据持久化。
在 Web 开发与安全处理中,经常需要将 HTML 原始字符串转换为安全的实体编码。本文将详细演示如何利用 Python 标准库轻松完成 HTML 字符转义,确保特殊符号不被浏览器误解析,附带可直接运行的测试代码。
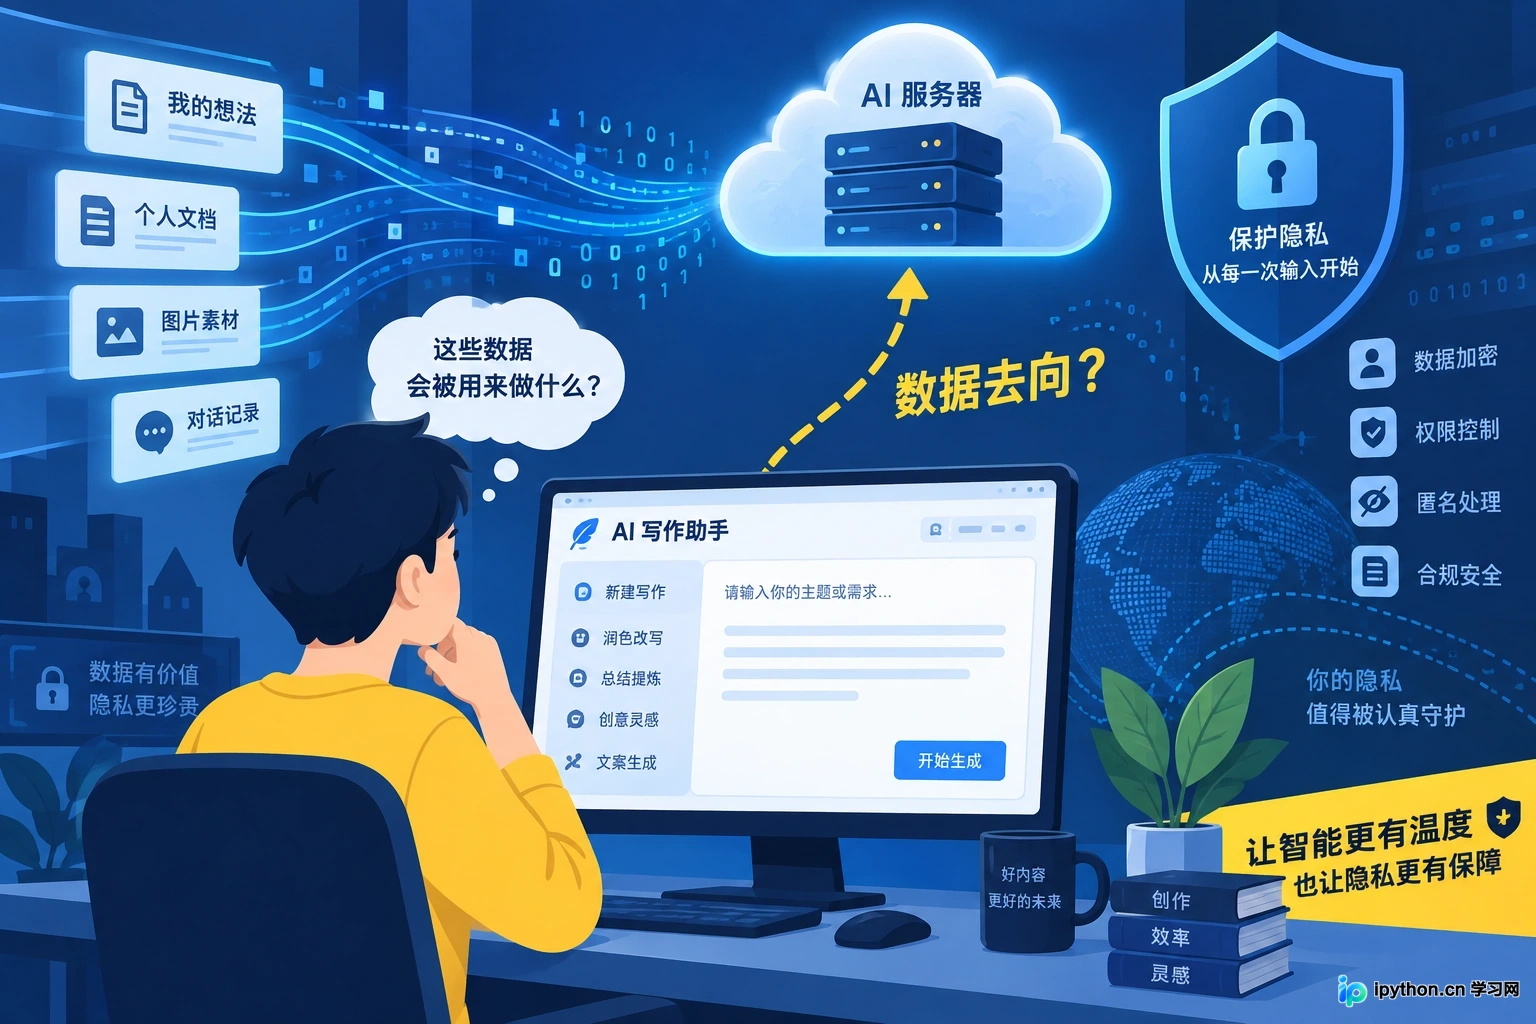
探讨使用AI写作助手时的数据安全风险,分析隐私泄露的可能性,并提供版权合规建议。通过具体操作指南,帮助用户在享受AI便利的同时保护个人数据和知识产权。
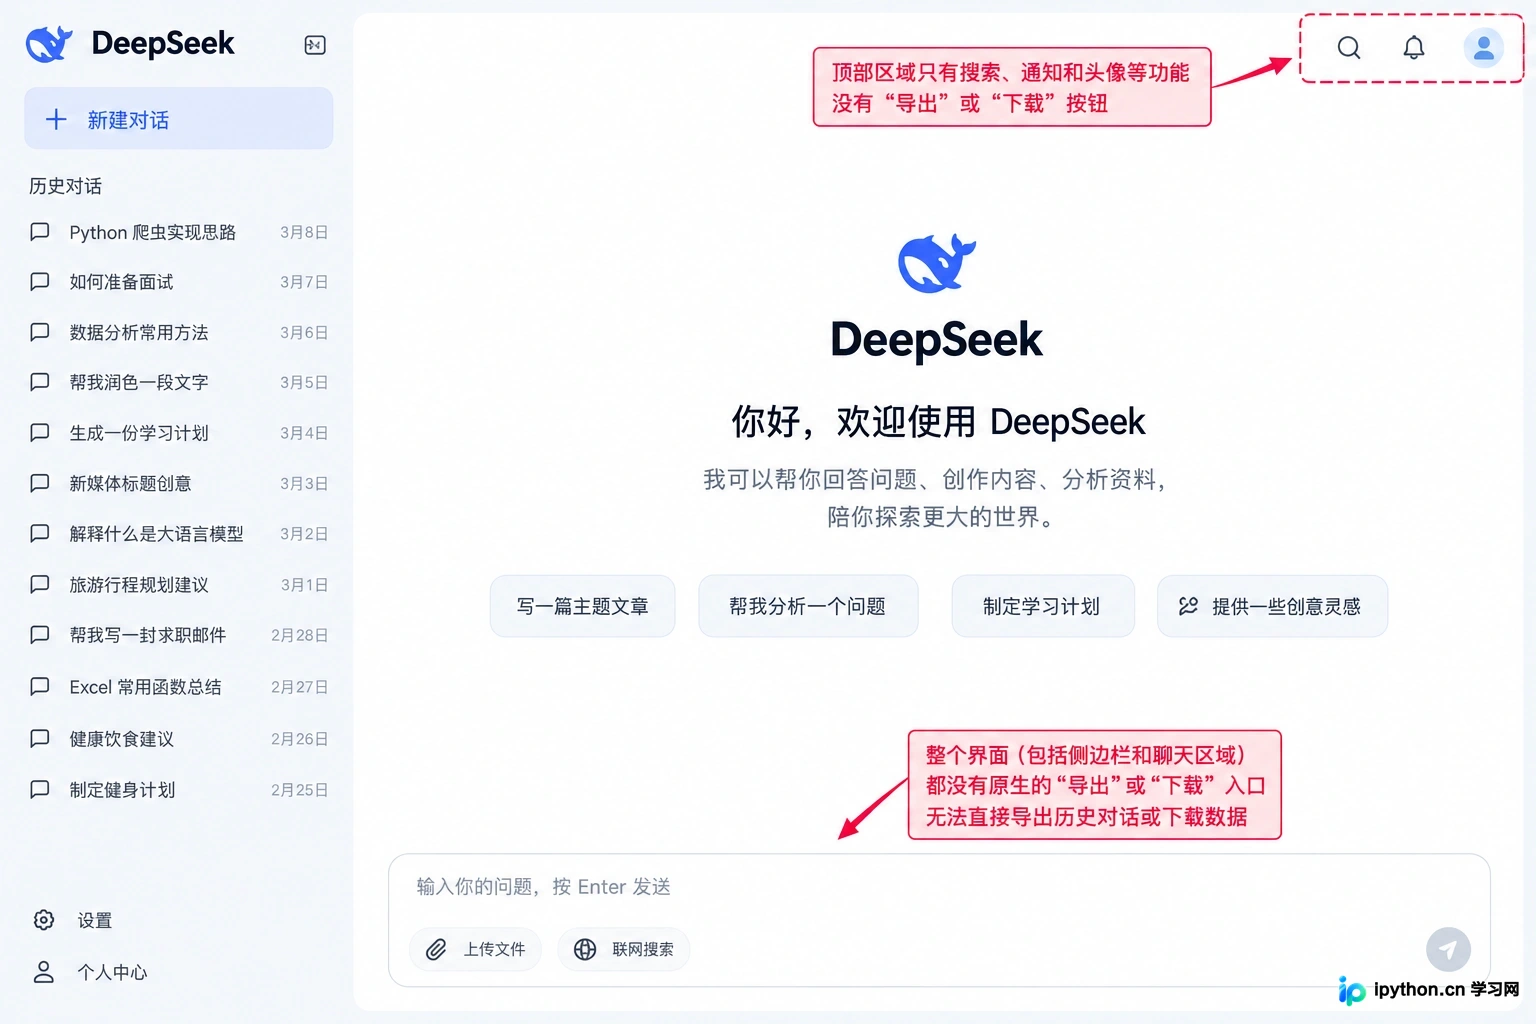
本文针对DeepSeek网页版用户,解析历史对话导出的现状与替代方案,并详细说明隐私设置中的关键选项。文章主张在官方功能缺位时,通过浏览器原生能力实现数据留存,同时强调隐私设置对模型行为的影响,帮助用户在便捷与安全之间找到平衡。