

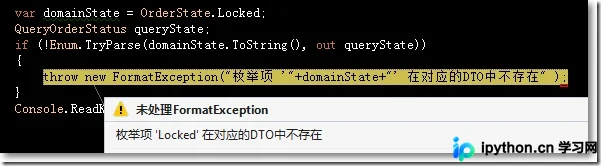
C#使用Enum.TryParse()实现枚举安全转换
在C#项目中,当领域枚举与传输对象(VO/DTO)枚举不同步时,强制类型转换可能导致数据丢失或异常。本文介绍如何使用Enum.TryParse方法验证枚举值的合法性,确保在枚举项不一致时能抛出明确异常,从而实现枚举的安全映射与转换。
2026-10-16
5

在C#项目中,当领域枚举与传输对象(VO/DTO)枚举不同步时,强制类型转换可能导致数据丢失或异常。本文介绍如何使用Enum.TryParse方法验证枚举值的合法性,确保在枚举项不一致时能抛出明确异常,从而实现枚举的安全映射与转换。
本文提供基于 C++ 的 MD5 加密算法纯手工实现方案。内容涵盖核心头文件定义、数据填充逻辑、四轮循环压缩函数以及主调用流程,并附带测试用例验证结果,帮助开发者深入理解单向不可逆哈希算法的内部运作机制。
本文详细解析Python中从列表随机选取元素的两种主流方案:Random库与Secrets库。通过对比random.choice、random.sample以及secrets模块的对应方法,展示如何获取单个或批量随机元素。重点强调Secrets库在密码学安全性上的优势,适用于对随机性有更高安全要求的场景,如数据增强策略选择或安全令牌生成。
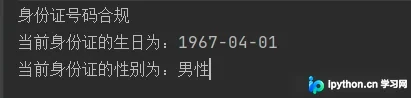
本文详细介绍Java环境下如何对15位及18位中国大陆身份证号码进行有效性验证。涵盖基于加权因子的18位校验码算法、出生日期逻辑检查(含闰年)、地区代码映射以及支持实时输入的渐进式正则校验方案,提供可直接复用的工具类代码。
本文深入解析PHP中 extract() 函数的核心机制,该函数用于将关联数组的键名和键值分别转换为当前符号表中的变量名和变量值。重点介绍其语法结构及八个关键的 extract_rules 参数(如 EXTR_OVERWRITE 和 EXTR_SKIP),通过代码示例展示如何在处理 $_POST 数据时避免覆盖已有变量,并强调在处理不可信输入时的安全风险及防御策略。
在PHP开发中,直接通过HTTP参数传递敏感数据(如订单ID)会导致被伪造风险。本文通过QQ购买回调和淘宝客案例,解析如何将被动接收数据转变为基于Token的主动验证模式,提升API接口的安全性与稳定性。
本文详解 PHP 中用于处理不安全数据来源的 filter_var 函数。通过实例演示如何使用 FILTER_SANITIZE_* 系列标志清洗 HTML 标签、编码特殊字符及清理邮箱 URL,并利用 FILTER_VALIDATE_* 系列验证整数范围、布尔值、浮点数、URL、邮箱及 IP 地址格式,确保前端传入数据的合法性与安全性。
分享一个基于 RC4 变体算法的 PHP 通用加解密函数。通过传入目标字符串、操作类型(E/D)及密钥,实现数据的密文生成与还原。代码包含 URL 安全字符替换及完整性校验逻辑,适用于简单的数据签名或敏感信息加密场景。
本文详细解析了ThinkPHP框架中常用的内置函数,涵盖字符串处理(如msubstr安全截取)、数据安全(如remove_xss过滤)、随机生成(rand_string、build_verify)以及数组与列表操作(如list_to_tree构建树形结构)。这些函数为开发中的数据处理提供了便捷工具。
本文介绍使用Python脚本和Hive UDF两种方案对CSV文件中的手机号进行32位MD5批量加密,保障数据安全。重点解析Python中hashlib对象复用导致的连续加密错误陷阱,并提供正确的单次加密实现代码,适用于数据脱敏与安全导出场景。
本文总结了一套 PHP 字符串过滤与替换的实用方法,涵盖换行符转换、空格合并、HTML 标签清理及特定脚本移除等功能。通过静态类封装核心函数如 nl2br、str_replace 和 preg_replace,可快速实现字符串标准化与安全过滤,提升代码复用性。
本文详细解析Python中HTTP GET与POST请求的核心差异。GET将数据附加于URL,受长度限制且安全性较低;POST数据置于请求头或体内,无严格长度限制且更安全。文章结合Python代码示例,说明服务器端获取数据的方式及Token认证实现,帮助开发者根据场景选择合适协议。