Golang 中如何在 Gin 里正确配置带 SameSite 的安全 Cookie
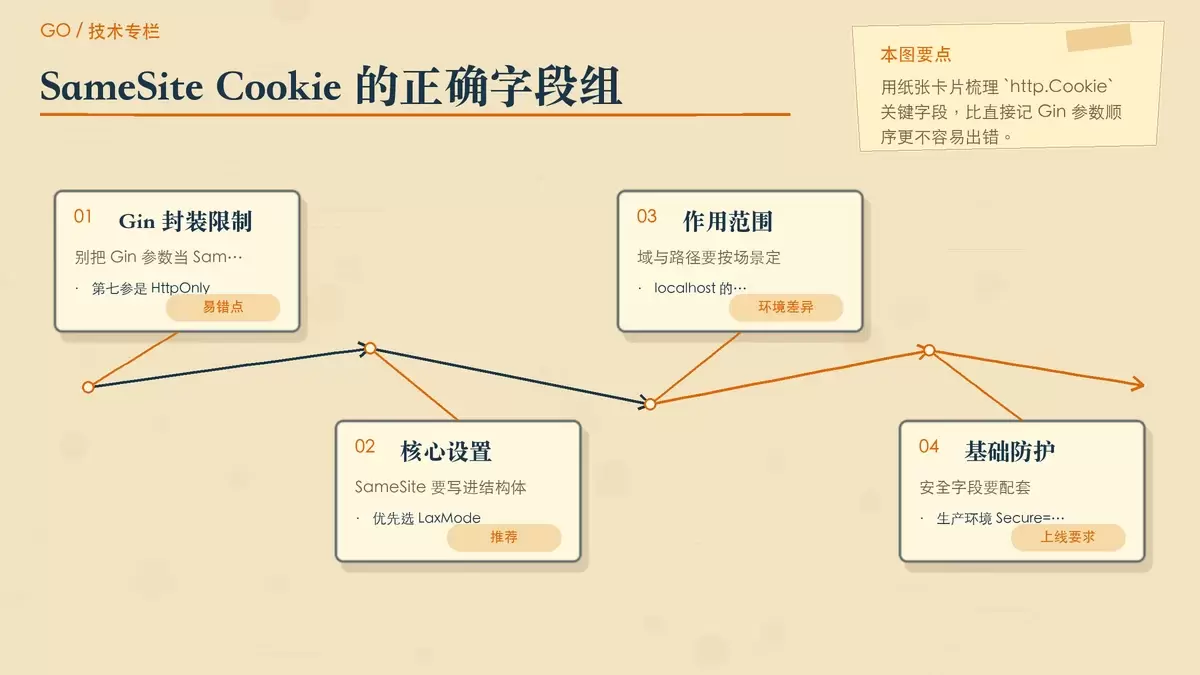
在 Gin 里给 Cookie 加上 SameSite,不能靠 `c.SetCookie()` 猜参数位置。真正生效的做法,是直接构造 `http.Cookie` 并通过 `http.SetCookie()` 写回响应,同时把 `Domain`、`Path`、`Secure`、`HttpOnly` 等字段一起配对处理。 Gin 里设置 Cookie 看似只是一次 `c.SetCookie()` 调用,但只要涉及 `SameSite`,这层封装就很容易让人误判参数含义,结果登录态能写入,CSRF 防护却没有真正启用。
2026-08-25
64