

C# 实现 x86 内联汇编执行与委托调用详解

在 C# 中无法直接编写传统的 inline-asm(内联汇编)代码,但可以通过动态生成机器码字节数组并修改内存页属性(设为可读可写可执行),将其作为函数指针映射到委托来实现 x86 汇编指令的动态调用。这需要借助 Win32 API 调整内存权限以确保安全访问。
基本原理与操作环境
C# 作为托管语言,其运行时的内存管理机制与安全模型限制了直接的汇编码嵌入。然而,我们可以利用 CLR 的非托管特性,手动分配或复用一段内存,将 x86 机器码写入其中,并通过 VirtualProtect API 修改该内存区域的保护属性,使其允许代码执行。
在开始之前,需要注意以下关键条件:
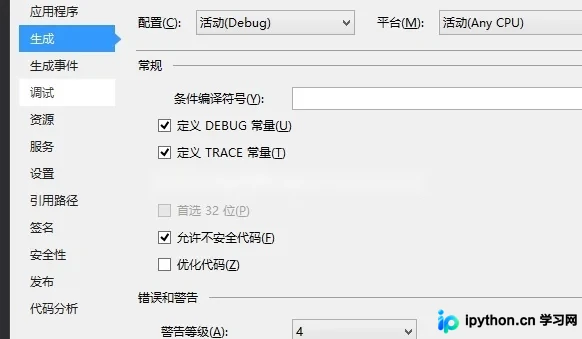
- 目标平台限制:由于涉及具体的 x86 汇编指令和寄存器操作(如
[ebp+8]),项目必须配置为 x86 或 x64 架构。若使用混合模式或 Any CPU,在不同架构下可能产生不兼容的指令集错误。通常此类底层操作建议锁定为 x86。 - 内存保护属性.NET 默认的内存页通常只读或只执行。要使注入的代码可被委托调用,必须将其设置为
PAGE_EXECUTE_READWRITE(十六进制值 0x40,即十进制 64)。
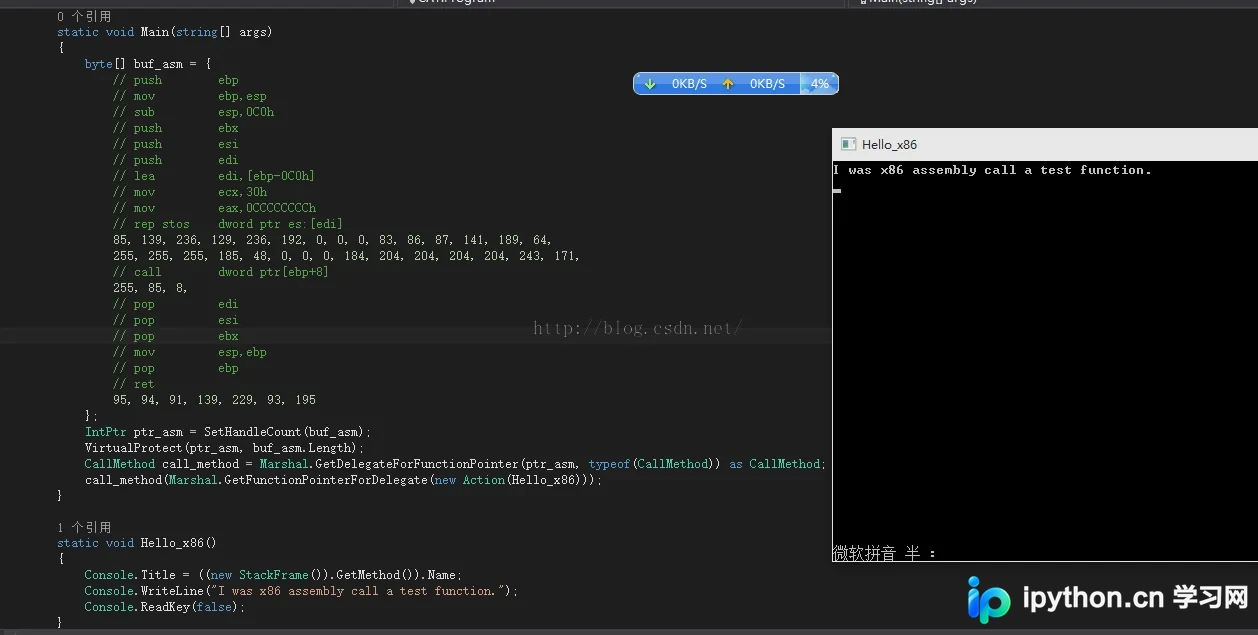
下图展示了简单的 x86 call 指令在 C# 环境中是如何通过字节流形式存在并被调用的:
第1步:定义调用协议
汇编代码在执行时,需要遵循特定的调用约定(Calling Convention)。在 32 位 Windows 环境下,通常使用 __cdecl(标准 C 调用)。因此,我们需要定义一个委托,指定其调用约定为 Cdecl。
[UnmanagedFunctionPointer(CallingConvention.Cdecl)]
public delegate IntPtr CallMethod(IntPtr ptr);
此委托将用于接收函数指针,从而实现对汇编入口点的调用。
第2步:构建 x86 汇编字节数据
将想要执行的 x86 汇编指令转换为对应的机器码字节序列。以下示例包含了一个标准的函数序言(Prologue)和尾声(Epilogue),中间穿插了对传入参数的调用逻辑:
// push    ebp
// mov     ebp,esp
// sub     esp,0C0h (栈空间预留)
// ... (其他压栈与初始化指令,此处省略部分以聚焦核心)
byte[] buf_asm = {
    // 初始化栈帧与环境清理的相关字节序列
    85, 139, 236, 129, 236, 192, 0, 0, 0, 83, 86, 87,
    141, 189, 64, 255, 255, 255, 185, 48, 0, 0, 0,
    184, 204, 204, 204, 204, 243, 171,

    // call    dword ptr[ebp+8]  --> 核心调用部分
    // 这里读取栈上第一个参数(偏移 8),并将其作为函数指针调用
    255, 85, 8,

    // pop     edi / esi / ebx
    // mov     esp,ebp
    // pop     ebp
    // ret
    95, 94, 91, 139, 229, 93, 195
};
第3步:修改内存保护权限
将字节数组放入非托管内存后,默认情况下该区域可能没有执行权限。需要使用 kernel32.dll 中的 VirtualProtect 函数来更改它。注意:原文示例中使用了 SetHandleCount 获取基址,这是一种取巧且不建议用于生产环境的做法(因为它主要用于系统资源计数,副作用不可控)。实际应用中,建议使用 Marshal.AllocHGlobal 进行显式内存分配。
以下是修正后的标准内存分配与权限设置流程:
[DllImport("kernel32.dll", SetLastError = true)]
public static extern bool VirtualProtect(IntPtr lpAddress, int dwSize, int flNewProtect, out int lpflOldProtect);

[DllImport("kernel32.dll")]
public static extern IntPtr GetProcAddress(IntPtr hModule, string procName);

[DllImport("kernel32.dll")]
public static extern IntPtr LoadLibrary(string lpFileName);

// 分配非托管内存并拷贝数据
IntPtr memory = Marshal.AllocHGlobal(buf_asm.Length);
Marshal.Copy(buf_asm, 0, memory, buf_asm.Length);

int oldProtect;
// 设置为 PAGE_EXECUTE_READWRITE (64) 以便既能写入也能执行
if (!VirtualProtect(memory, buf_asm.Length, 64, out oldProtect))
{
    throw new Exception("Memory protection modification failed.");
}
第4步:创建委托并执行
将指向汇编代码的指针转换为定义的委托类型,然后正常调用即可。传入的参数将作为栈上的内容传递给汇编代码中的 call 指令。
// 定义被调用的普通 .NET 方法
static void Hello_x86()
{
    Console.WriteLine("I was called from x86 assembly injected code.");
}

// 获取委托实例
CallMethod call_method = (CallMethod)Marshal.GetDelegateForFunctionPointer(
    memory,
    typeof(CallMethod));

// 获取普通方法的函数指针
IntPtr funcPtr = Marshal.GetFunctionPointerForDelegate(
    new Action(Hello_x86));

// 执行!汇编代码会将这个函数指针作为参数,并调用它
call_method(funcPtr);

// 清理资源
Marshal.FreeHGlobal(memory);
排错与注意事项
- 异常抛出:如果内存布局不对齐或者栈平衡未被正确恢复(Epilogue 不完整),程序会直接崩溃(Access Violation 或 Stack Overflow)。
- 架构混淆:如果在 x64 平台上编译了仅适用于 x86 栈帧(如依赖
ebp)的代码,会导致指令解码失败。 - 安全性:动态修改内存页权限可能会触发杀毒软件或行为监控工具的警报,部署时需注意白名单机制。
总结
通过在 C# 中利用 Marshal 和 P/Invoke 技术,结合 Win32 的 VirtualProtect API,可以有效绕过 C# 原生不支持内联汇编的限制。这种技术常用于高性能计算插件、逆向分析工具或是特定硬件指令的快速原型验证。以上就是 C# 通过动态注入方式实现 x86 汇编调用的详细内容,更多关于 C# 底层优化的资料请关注本站其它相关文章!
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









