

怎么把python脚本打包成Linux可执行文件
详细讲解在Linux环境下使用PyInstaller将Python脚本打包为独立ELF可执行文件的完整流程,包含虚拟环境隔离、单文件与单目录模式选择、静态资源路径处理及跨发行版glibc兼容性避坑指南。
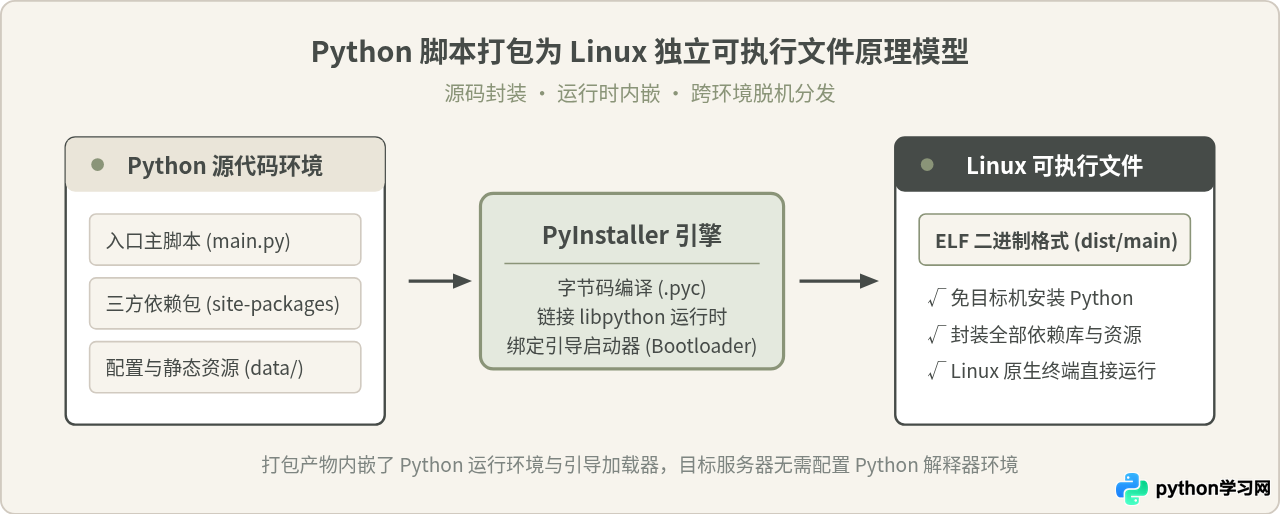
要把 Python 脚本打包为能够在 Linux 系统上直接运行的可执行文件,最通用成熟的方案是使用 PyInstaller。它能将 Python 脚本、所需的第三方依赖库以及 Python 运行时解释器动态链接库,统一封装为一个符合 Linux 标准的 ELF(Executable and Linkable Format)二进制文件。生成的可执行文件分发到其他相同的 Linux 机器上时,目标环境无需预先安装 Python 解释器或配置虚拟环境,只需赋予执行权限即可在终端直接启动。
一、核心认知:打包并不等同于编译机器码
在开始操作之前,必须厘清一个容易产生误解的概念:很多初学者认为“打包成可执行文件”就是把 Python 代码编译成了类似 C/C++ 的机器底层指令。这种理解是不准确的。
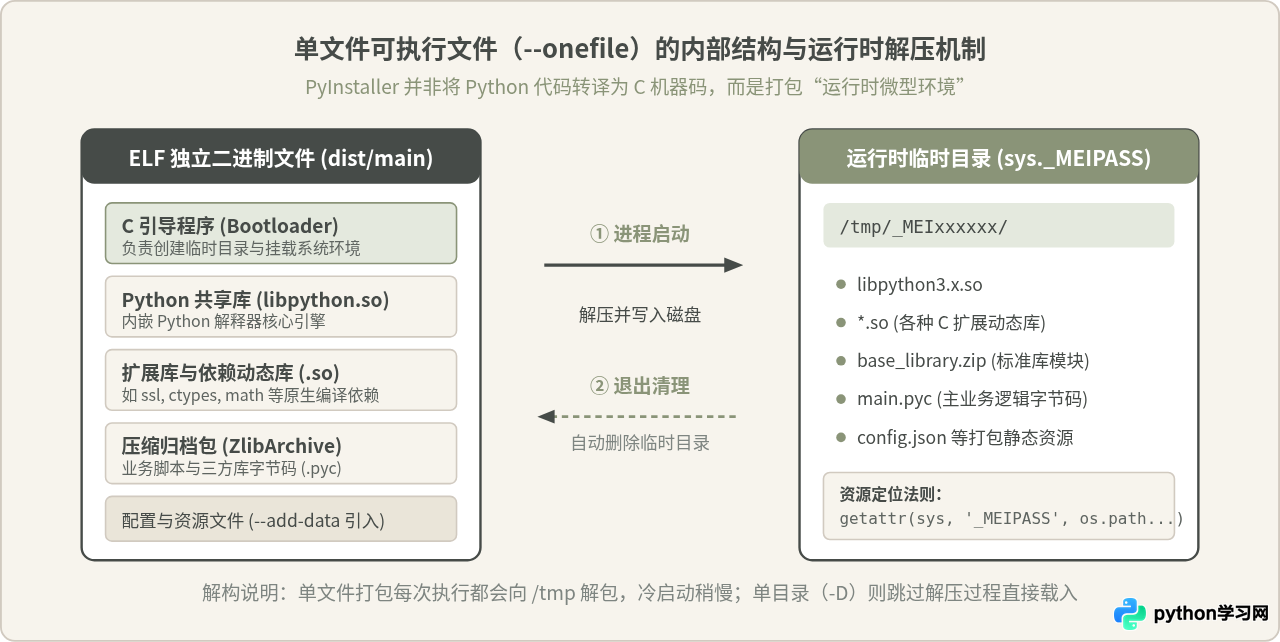
Python 作为一门动态解释型语言,PyInstaller 采取的机制是“自解包运行环境封装”。打包工具在内部将你的 .py 源码转换成 Python 字节码(.pyc),并将对应 Python 版本的共享库文件(如 libpython3.x.so)、所有依赖的扩展库(.so)以及一个专门用于引导的 C 语言程序(Bootloader)捆绑在一起。当用户在终端运行打包产物时,Bootloader 会先行启动,在后台初始化内存或临时目录并唤起内嵌的 Python 解释器来执行字节码。
二、标准操作流程:从隔离环境到产物生成
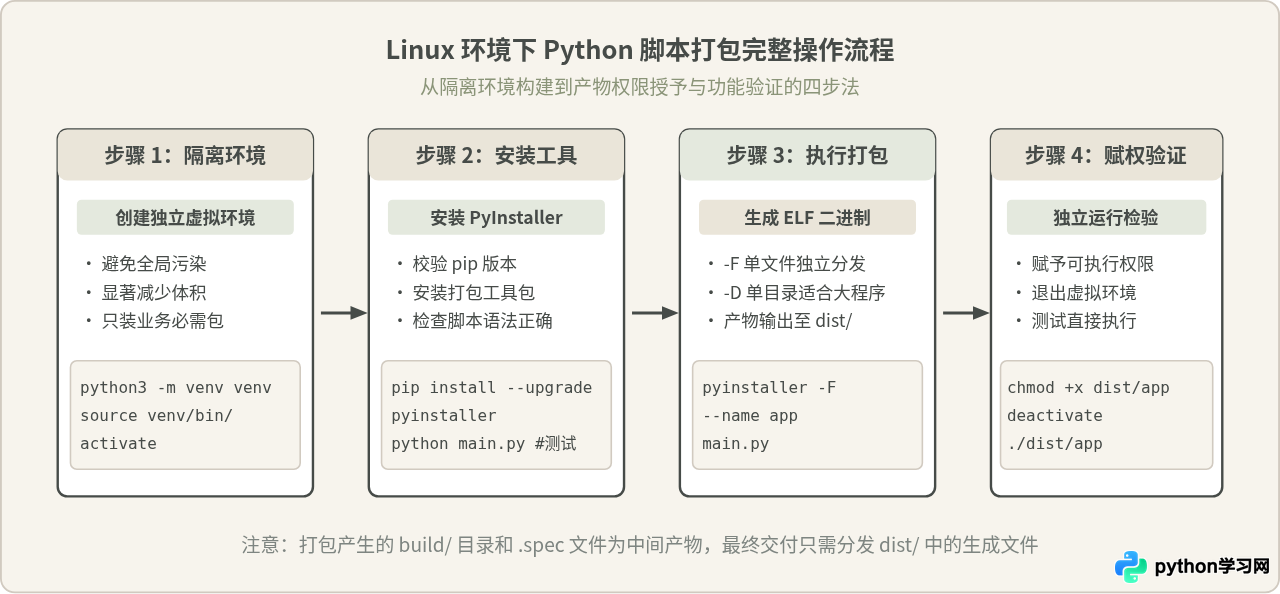
打包 Linux 可执行文件建议遵循严谨的工程步骤。如果在包含大量无关模块的系统全局 Python 环境中直接打包,PyInstaller 可能会将整个环境中的无关依赖全部打包进来,导致生成的文件体积急剧膨胀,甚至引入意外的依赖冲突。
第 1 步:创建并激活纯净的虚拟环境
在项目所在目录中,使用标准库 venv 创建一个独立的隔离环境,并激活该环境:
# 进入项目工作目录
mkdir -p ~/projects/py_pack_demo && cd ~/projects/py_pack_demo

# 创建名为 venv 的虚拟环境
python3 -m venv venv

# 激活虚拟环境
source venv/bin/activate
激活后,终端提示符前通常会出现 (venv) 字样,此时所有的包安装操作都仅作用于该独立目录。
第 2 步:准备业务脚本与安装依赖
假设我们要打包一个名为 main.py 的命令行文本统计工具,该脚本依赖了第三方请求库 requests(用于演示第三方模块打包):
# 在虚拟环境中安装项目所需的第三方依赖以及 PyInstaller
pip install --upgrade pip
pip install requests pyinstaller
创建待打包的示例脚本 main.py,其源码如下:
# main.py
import sys
import os

def display_info():
    print("====================================")
    print("  Linux 独立可执行程序运行演示")
    print("====================================")
    print(f"当前 Python 解释器运行路径: {sys.executable}")
    print(f"操作系统平台: {sys.platform}")

    # 检测是否处于 PyInstaller 打包运行态
    if getattr(sys, 'frozen', False):
        print(f"当前运行模式: 打包后的独立二进制 (sys.frozen=True)")
        print(f"运行时临时资源目录: {sys._MEIPASS}")
    else:
        print("当前运行模式: 源代码直接解释运行")

if __name__ == "__main__":
    display_info()
    if len(sys.argv) > 1:
        print(f"接收到的命令行参数: {sys.argv[1:]}")
    else:
        print("提示:可在执行文件后直接追加参数,例如 ./main --test 123")
在打包之前,必须在虚拟环境中直接运行该脚本进行语法与功能验证:
python main.py示例输出:
====================================
  Linux 独立可执行程序运行演示
====================================
当前 Python 解释器运行路径: /home/user/projects/py_pack_demo/venv/bin/python
操作系统平台: linux
当前运行模式: 源代码直接解释运行
提示:可在执行文件后直接追加参数,例如 ./main --test 123
第 3 步:执行 PyInstaller 打包命令
PyInstaller 提供了两种主要打包模式:
- 单文件模式(
-F或--onefile):将所有依赖与解释器打包进一个单独的 ELF 二进制文件中,分发极其方便。 - 单目录模式(
-D或--onedir):生成一个包含可执行主程序及大量.so共享库的文件夹,启动速度更快。
通常命令行工具以单文件模式交付居多。我们在终端中执行打包命令:
# 使用 -F 参数进行单文件打包,并通过 --name 指定生成的二进制文件名
pyinstaller -F --name mytool main.py
PyInstaller 在分析依赖、收集共享库和归档字节码后,会在当前目录下生成三个关键内容:
build/:存放打包过程中的临时工作文件与中间分析日志。mytool.spec:打包配置文件。PyInstaller 根据该文件执行构建,后续可通过修改 spec 文件进行高级定制。dist/:最终交付产物目录。里面包含生成的 Linux ELF 可执行文件mytool。
第 4 步:赋予权限与脱机独立验证
在 Linux 文件系统中,二进制程序运行需要明确的执行权限(x)。通常 PyInstaller 会自动赋予,但分发或跨文件系统拷贝后建议显式核对:
# 赋予可执行权限
chmod +x dist/mytool

# 退出虚拟环境,验证二进制文件在无开发环境下的独立运行能力
deactivate

# 直接执行打包产物
./dist/mytool --status active
示例输出:
====================================
  Linux 独立可执行程序运行演示
====================================
当前 Python 解释器运行路径: /home/user/projects/py_pack_demo/dist/mytool
操作系统平台: linux
当前运行模式: 打包后的独立二进制 (sys.frozen=True)
运行时临时资源目录: /tmp/_MEIp4kQ8x
接收到的命令行参数: ['--status', 'active']
输出表明,即使退出了包含 Python 依赖的虚拟环境,./dist/mytool 依然完整运行,且正确识别到了自身的 frozen 运行态和解压目录 /tmp/_MEIxxxxxx。
三、进阶处理:外部资源文件与动态导入
在复杂的生产项目中,脚本往往不是纯代码文件,通常伴随有外部 JSON 配置文件、SQL 脚本、静态模板等资源。此外,动态反射加载(如 importlib)也常常导致打包后出现 ModuleNotFoundError。
1. 外部静态资源的打包与路径兼容
若需将外部资源一起打包进可执行文件,需使用 --add-data 参数。特别注意:在 Linux 系统中,源路径与目标路径之间使用冒号(:)分隔,而在 Windows 系统中是分号(;)。
# 将本地 config.json 打包进程序根目录
pyinstaller -F --add-data "config.json:." main.py
在代码内部,由于单文件模式运行时资源会被解压到系统临时目录 /tmp/_MEIxxxxxx 中,使用普通的相对路径(如 open("config.json"))会导致在当前工作目录下找不到文件。正确的跨环境资源读取方案如下:
import os
import sys

def get_resource_path(relative_path):
    """ 获取程序运行时的资源真实绝对路径 """
    if getattr(sys, 'frozen', False):
        # 打包运行态:资源在 PyInstaller 设立的临时基准路径中
        base_path = sys._MEIPASS
    else:
        # 开发源码运行态:资源在脚本所在目录中
        base_path = os.path.abspath(".")
    return os.path.join(base_path, relative_path)

# 无论源码调试还是打包后,均能稳定定位资源
config_path = get_resource_path("config.json")
with open(config_path, "r", encoding="utf-8") as f:
    content = f.read()
2. 隐式导入(Hidden Import)缺失排查
PyInstaller 主要通过静态 AST 语法树遍历源码中的 import 与 from ... import ... 来收集依赖。当项目代码或第三方库使用字符串反射动态加载模块时,PyInstaller 无法在打包阶段静态分析出依赖项,导致打包成功但在运行时抛出 ModuleNotFoundError。
遇到此类问题时,只需在打包命令中通过 --hidden-import 显式指定缺失的模块名:
pyinstaller -F --hidden-import="requests.packages.urllib3" main.py如果有多个隐藏模块,可以多次使用 --hidden-import,或直接在生成的 .spec 文件的 hiddenimports=[] 列表中统一添加。
四、Linux 平台最大兼容性陷阱:glibc 版本机制
在 Linux 环境下分发可执行文件时,开发者最常踩的坑是:在本地机器打包好的程序,拷贝到另一台 Linux 服务器上执行时直接崩溃,并抛出如下典型错误:
./mytool: /lib/x86_64-linux-gnu/libc.so.6: version `GLIBC_2.34' not found (required by ./mytool)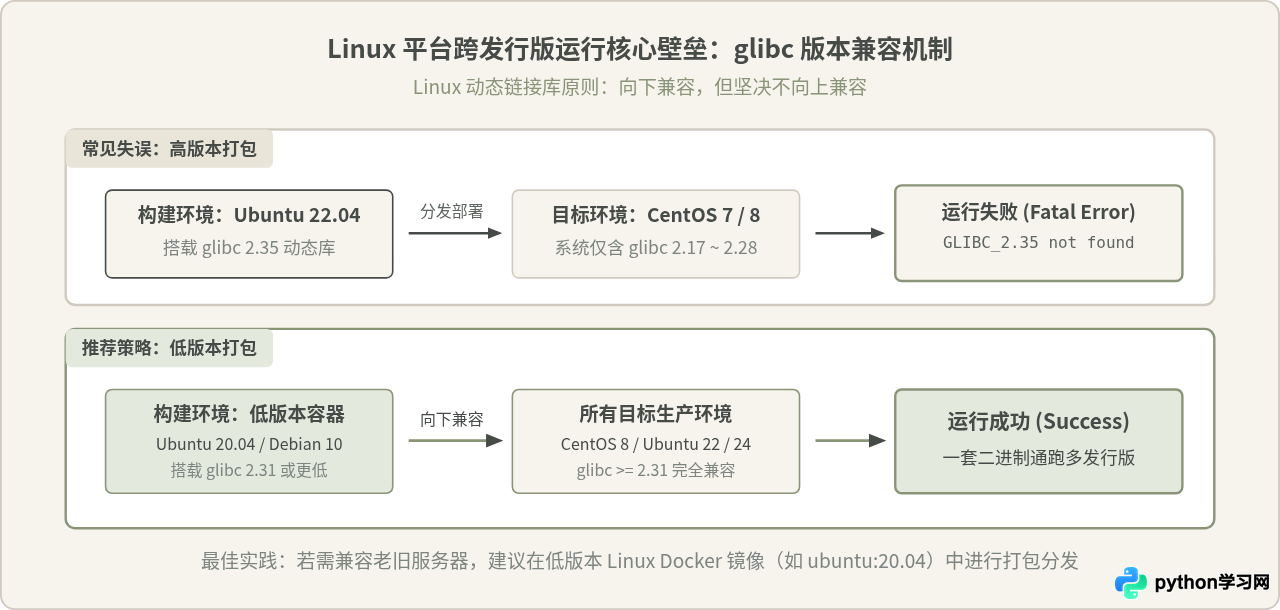
1. 报错产生的底层原因
Linux 系统最底层的 C 运行时核心库是 glibc(GNU C Library)。包括 Python 解释器及其底层 C 扩展模块在内的绝大部分原生二进制程序,都会动态链接到系统的 libc.so.6。Linux 的 glibc 遵循严格的向下兼容机制(向后兼容),但绝不保证向上兼容:
- 在较低版本 glibc 系统上编译/打包的程序,可以在搭载相同或更高版本 glibc 的新系统上平稳运行;
- 在较新版本系统(如 Ubuntu 22.04,搭载 glibc 2.35)上打包的程序,其二进制符号表中记录了对
GLIBC_2.35的依赖。若将其分发到旧系统(如 CentOS 7 搭载 glibc 2.17,或 Ubuntu 20.04 搭载 glibc 2.31),目标系统的旧 glibc 无法提供高版本符号,系统内核加载器便会立即终止运行并报错。
2. 规范解决策略
切忌直接在目标生产服务器上强行升级 glibc。因为 glibc 是整个 Linux 操作系统的基石,强行覆盖升级极大概率导致 ls、ssh、systemd 等基础系统组件全部崩溃。
正规且成熟的工业级解决办法是:“以目标运行环境为基准,在低版本环境中进行构建打包”。
- 使用基础 Docker 容器打包:确定你的程序需要兼容的最老系统版本。例如需要兼容 Ubuntu 20.04 或 CentOS 7,就在对应的容器镜像中安装 Python、业务依赖和 PyInstaller 完成打包输出。
- 基于低版本镜像构建示例:
在低版本 glibc 容器内生成的二进制文件,不仅可以在老机器上跑,更能在后续所有的主流新版 Linux 发行版上畅通无阻。# 启动一个包含较老 glibc 的容器进行打包构建 docker run -it --rm -v $(pwd):/app -w /app python:3.9-buster bash -c "pip install -r requirements.txt pyinstaller && pyinstaller -F --name mytool_compat main.py"
五、打包模式与决策清单
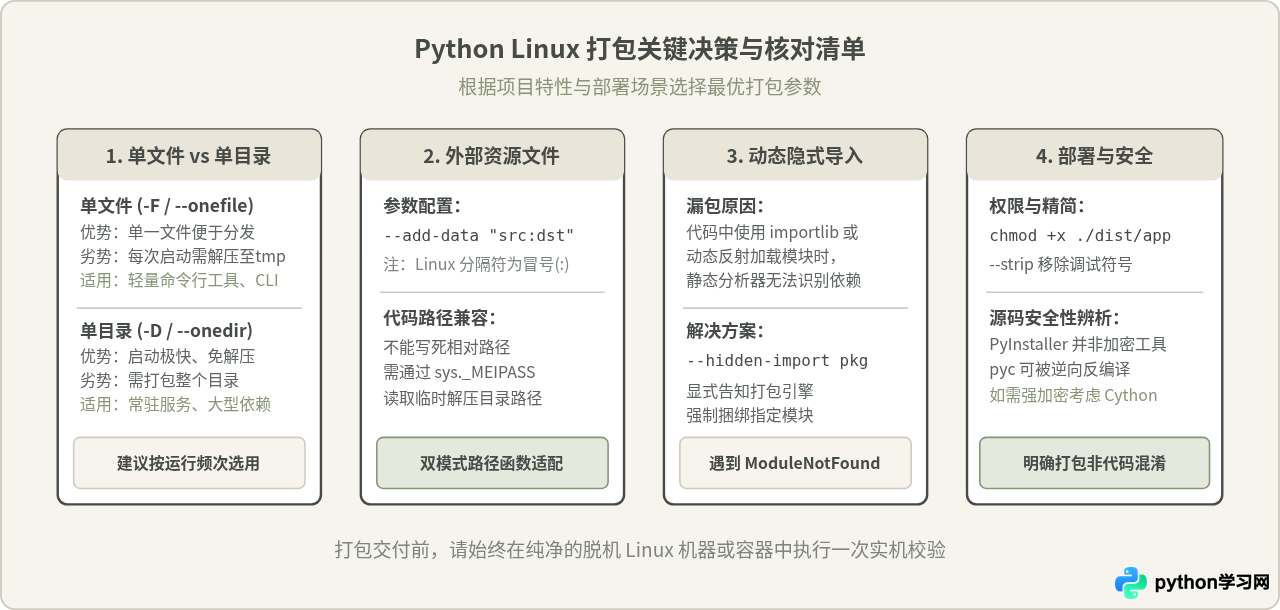
在交付 Linux 生产级可执行文件时,可以对照下表与决策图,根据实际业务需求挑选最优方案:
| 考量维度 | 单文件模式 (-F) | 单目录模式 (-D) | 源码直接运行 (venv) |
|---|---|---|---|
| 交付形式 | 单个 ELF 二进制文件 | 一个主文件 + 附属库文件夹 | 源码目录 + requirements.txt |
| 分发复杂度 | 极低,直接复制单文件 | 中等,需打包为 tar.gz 后解压 | 高,目标机需安装对应 Python 与编译环境 |
| 冷启动速度 | 略慢(需解压释放至 /tmp) | 快(直接加载本地动态库) | 快(按需加载 pyc 字节码) |
| 资源清理机制 | 进程退出时清理 /tmp 目录 | 无需清理,常驻磁盘目录 | 无临时释放目录 |
| 典型应用场景 | CLI 运维工具、定时脚本、自动化助手 | 常驻 Web 服务、大型 GUI 客户端、高频调用程序 | 开发调试、高频更新的内部云服务 |
六、发布前的最终验证清单
在将打包好的 Linux 可执行文件正式投入生产环境或移交用户之前,建议执行以下几项标准化自检:
- 架构匹配检查:使用
file dist/mytool命令确认目标硬件架构(如x86-64与aarch64/ARM)。x86 机器上打包的文件无法直接在 ARM 架构(如树莓派或 AWS Graviton)上运行。 - 剥离调试符号(可选缩容):可在打包命令中加上
--strip参数,或在生成后执行strip dist/mytool,这能有效去除 ELF 二进制中的符号表与调试调试信息,通常能缩小 10%~20% 的体积。 - 纯净容器自检:在一个完全未安装 Python 环境的纯净容器(如
alpine加 glibc,或无开发环境的ubuntu容器)中载入该文件并执行基本命令,确保没有遗漏任何系统动态库依赖。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









