

Python3.10已经EOL后老虚拟环境还能不能继续用?
深入解答Python 3.10在生命周期结束(EOL)后老虚拟环境是否能继续使用的问题。分析本地运行机制与外部安全风险,对比封闭维护与在线生产两类场景,并提供老环境安全固化与平滑升级的具体操作指南。
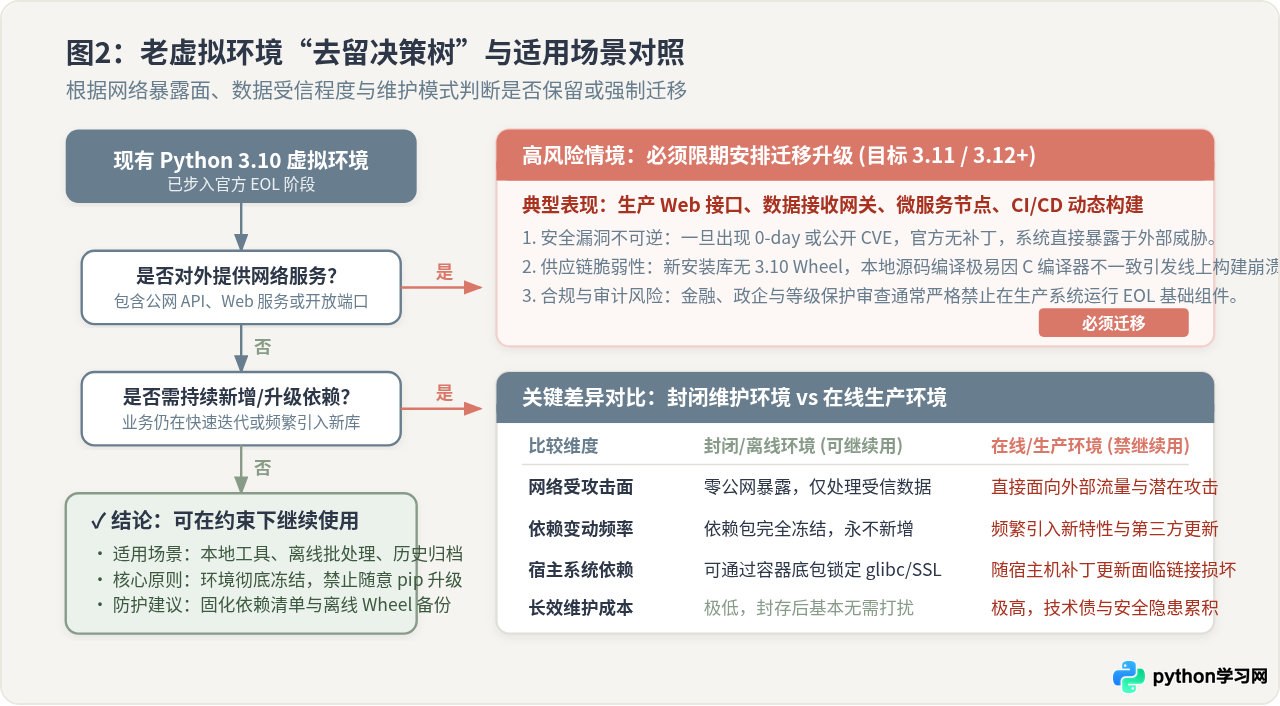
核心结论先知:能继续运行,但不能当作无风险的正常环境使用。Python 3.10 达到生命周期终点(EOL, End-of-Life)意味着官方停止发布一切常规修复与安全补丁,但本地硬盘上已有的虚拟环境是一个完全自治的文件目录,既不会联网自我注销,也不会突然拒绝启动原有脚本。其真正的界限在于场景:如果仅用于内部离线封存项目的复现或只读数据分析,老环境可以在严格冻结下继续使用;但如果是面向外部网络、持续更新代码或需要频繁安装新依赖的生产项目,继续使用将带来严重的安全隐患与构建中断风险。
一、老虚拟环境能继续跑的底层原理
许多开发者在得知某个 Python 大版本到达 EOL 时,往往会担心已有的项目明天会不会打不开。要消除这种顾虑,首先需要理解 Python 虚拟环境(Virtual Environment)在操作系统层面的真实构造。
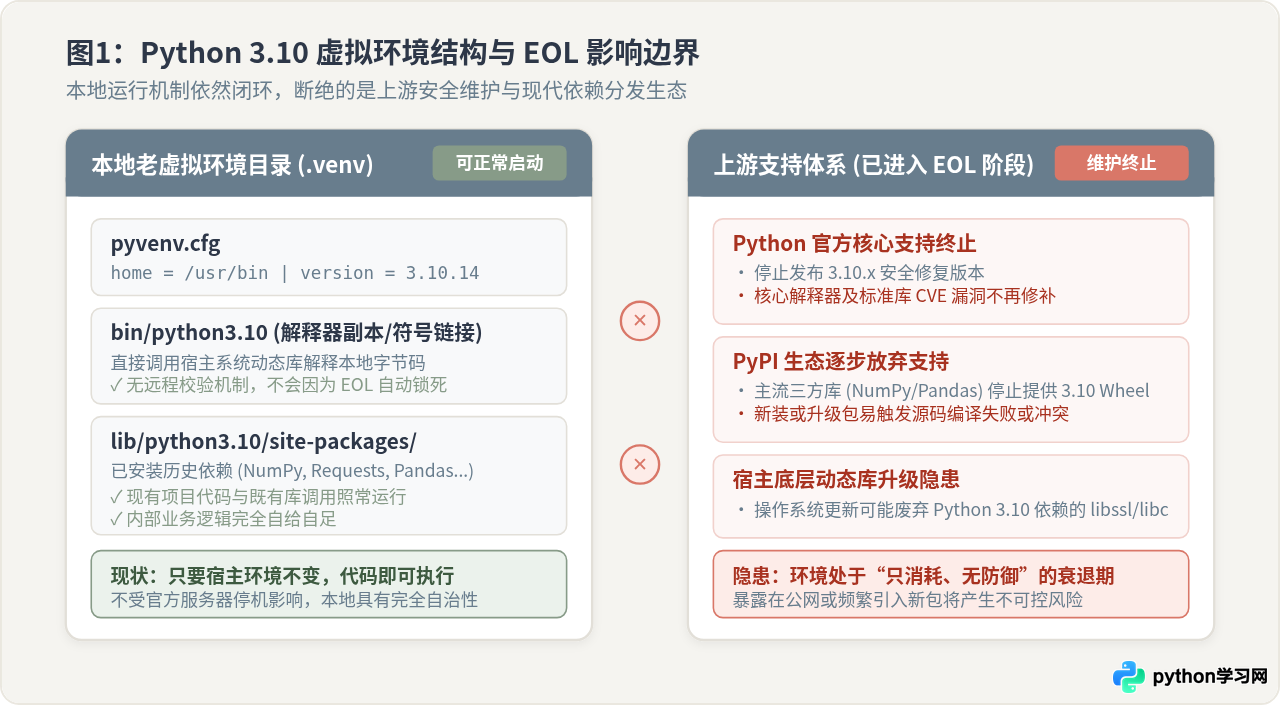
无论是通过标准库 python3.10 -m venv myenv 创建,还是通过 virtualenv 生成,虚拟环境本质上只是宿主机磁盘上的一个普通文件夹。这个文件夹内部仅包含三个关键核心组件:
- 配置文件
pyvenv.cfg:记录了用于生成该虚拟环境的主 Python 解释器绝对路径(home = ...)以及对应的版本号(例如3.10.14)。 - 执行文件目录
bin/(Windows 下为Scripts/):存放指向主解释器的符号链接(Symlink)或二进制可执行副本,以及pip、activate等常用脚本。 - 依赖包目录
lib/python3.10/site-packages/:存放你此前通过 pip 安装进来的所有第三方库文件(包括.py源码、预编译好的.so/.pyd二进制模块以及.dist-info元数据包)。
当你在终端执行 source myenv/bin/activate 并运行 python main.py 时,操作系统直接调度本地的解释器二进制文件去逐行解析字节码,并在本地的 site-packages 目录中寻址导入包。这整个过程完全发生在本地计算环境中,没有任何向 Python 软件基金会(PSF)或外部服务器发起的联机鉴权或状态检查。因此,哪怕 Python 3.10 已经 EOL 甚至 Python 官方域名不可达,本地现有的虚拟环境依旧具备完全独立的代码执行能力。
二、继续使用老环境必须知晓的四大隐患
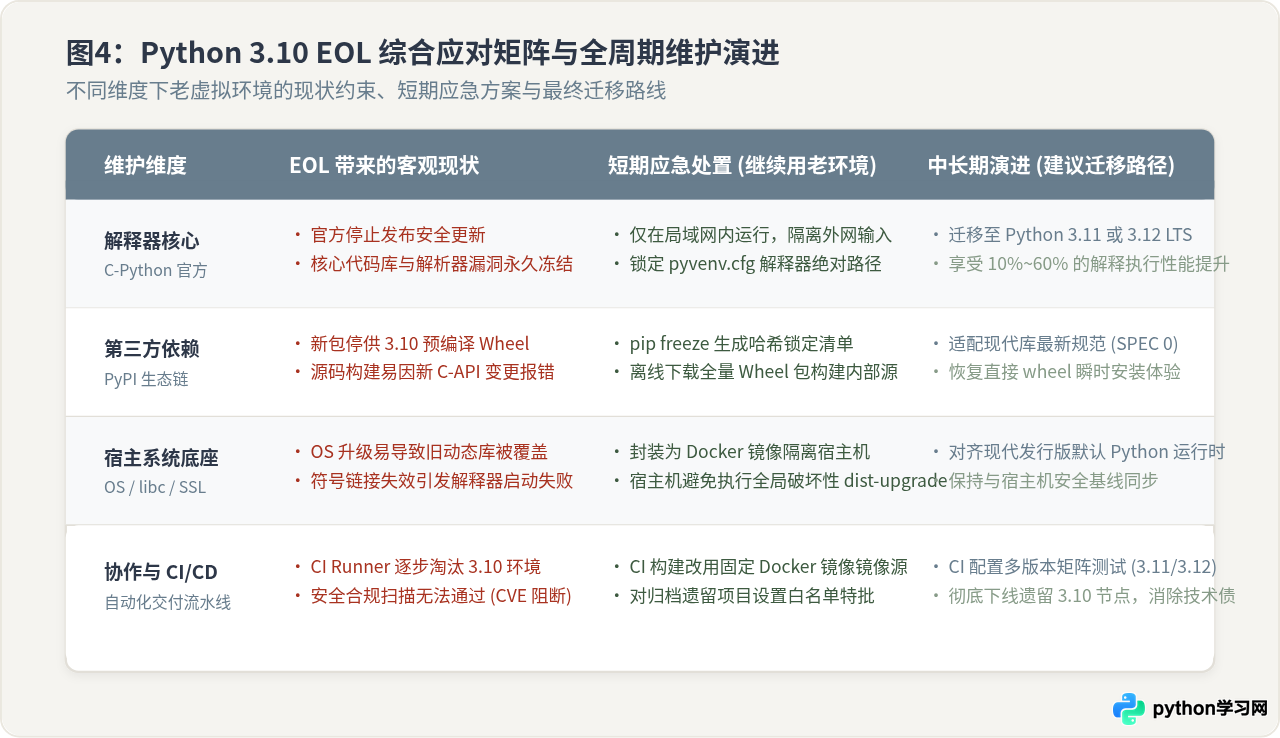
既然本地代码能跑,为什么业界普遍强调 EOL 之后必须积极推进升级?这是因为“能执行当前代码”与“长期安全稳定可用”是两码事。随着时间推移,停留在 EOL 版本的虚拟环境会持续面临以下四重不可逆的隐患:
1. 核心解释器与标准库安全漏洞永久失修
在 EOL 之前,Python 官方团队每个季度都会针对发现的 CVE 漏洞发布源码安全补丁(例如修复 urllib 模块的 URL 解析投毒、hashlib 密码学实现缺陷或 ssl 模块的证书校验绕过)。但在官方宣告 EOL 的那一刻,这一安全防线彻底关闭。任何新发现的底层 CVE 漏洞都不会再针对 3.10 分支发布官方安装包。如果你的项目需要从非可信网络接收并解析数据,攻击者便可能利用已公开的漏洞直接攻破解释器层。
2. PyPI 生态的预编译 Wheel 滚雪球式断供
主流开源数据科学与 Web 框架(如 NumPy、Pandas、SciPy、Django 等)广泛遵循 Python 科学计算生态标准(SPEC 0 规范)。根据该规范,核心库在新版本发布时,通常只保留对过去 36 个月内发布的 Python 版本的支持。这意味着:
- 新发布的第三方库版本将不再为 Python 3.10 构建预编译的二进制 Wheel 包。
- 当你在老环境中无意执行
pip install some-pkg或更新依赖时,pip 无法匹配到 Wheel,只能被迫下载.tar.gz源码包并在你本地唤起 C/C++ 编译器进行实时构建。 - 一旦新包源码调用了 Python 3.11/3.12 才引入的内部 C-API,或者本地编译器缺少匹配的头文件,安装就会直接报出
Failed building wheel for ...错误,导致依赖构建链脆断。
3. 宿主机底层系统动态链接库更新引发损坏
虚拟环境里的 bin/python 并不是完全独立的静态单一文件,它依赖于宿主操作系统提供的动态链接库(如 glibc、libssl.so、libcrypto.so、zlib)。当服务器或开发机执行操作系统的例行升级(例如 Ubuntu 从 22.04 升级至 24.04,或者 macOS 升级主版本)时,旧版 OpenSSL 1.1 动态库可能被彻底清除。此时再次运行老虚拟环境中的 Python,系统会直接报错 error while loading shared libraries: libssl.so.1.1: cannot open shared object file,甚至导致软链接彻底失效。
4. 依赖包自身的安全漏洞累积与合规审计阻断
留在老虚拟环境中的第三方库同样会随着时间停更。企业级软件通常需要接受安全团队的自动化漏洞扫描。一旦静态分析工具(如 SonarQube、Trivy、Snyk)扫出老环境中包含高危 CVE 依赖,且由于 Python 版本受限无法无缝升级该依赖,该虚拟环境所在的项目将无法通过企业安全合规基线,从而被 CI/CD 流水线强制阻断上线。
三、关键情境对比:封闭离线维护 vs 在线生产环境
在评估“老虚拟环境还能不能用”时,脱离具体业务情境往往会得出片面的结论。在一致的 Python 3.10 EOL 条件下,我们将“封闭离线环境”与“在线生产环境”进行横向对比,解释为什么相同的技术状态会在不同情境下产生截然不同的影响:
| 对比维度 | 情境 A:封闭离线 / 历史存档项目 | 情境 B:在线服务 / 持续迭代项目 | 差异关键原因与影响 |
|---|---|---|---|
| 网络暴露面 | 完全不暴露(仅本地读取受信文件) | 直接暴露(接收公网请求或第三方回调) | 解释器与标准库未修复的 CVE 漏洞只有在处理非受信任外部输入时才会被远程利用。离线环境天然削减了 95% 以上的网络利用面。 |
| 依赖变动状态 | 完全冻结(不再新增或升级任何包) | 动态变更(经常引入新功能、加新库) | 继续安装新依赖会立即踩中 PyPI 缺少 3.10 Wheel 的构建泥潭;而完全不安装新包则避开了依赖解析器崩塌的风险。 |
| 宿主系统解耦 | 可容器封装(锁定底层 OS 与 glibc) | 依赖宿主机(随主机运维自动升级) | 将老环境封装为静态 Docker 镜像可以锁定一切动态库软链接;若裸跑在物理机上,系统升级随时可能击穿老解释器。 |
| 综合建议策略 | 可安心保留,做好快照与归档 | 严禁继续使用,必须排期升级迁移 | 业务价值与维护成本权衡:归档项目重新适配成本高,原地封存最具性价比;生产业务技术债越拖越大,必须限期整改。 |
四、如果必须短期继续用:老环境的四步安全加固法
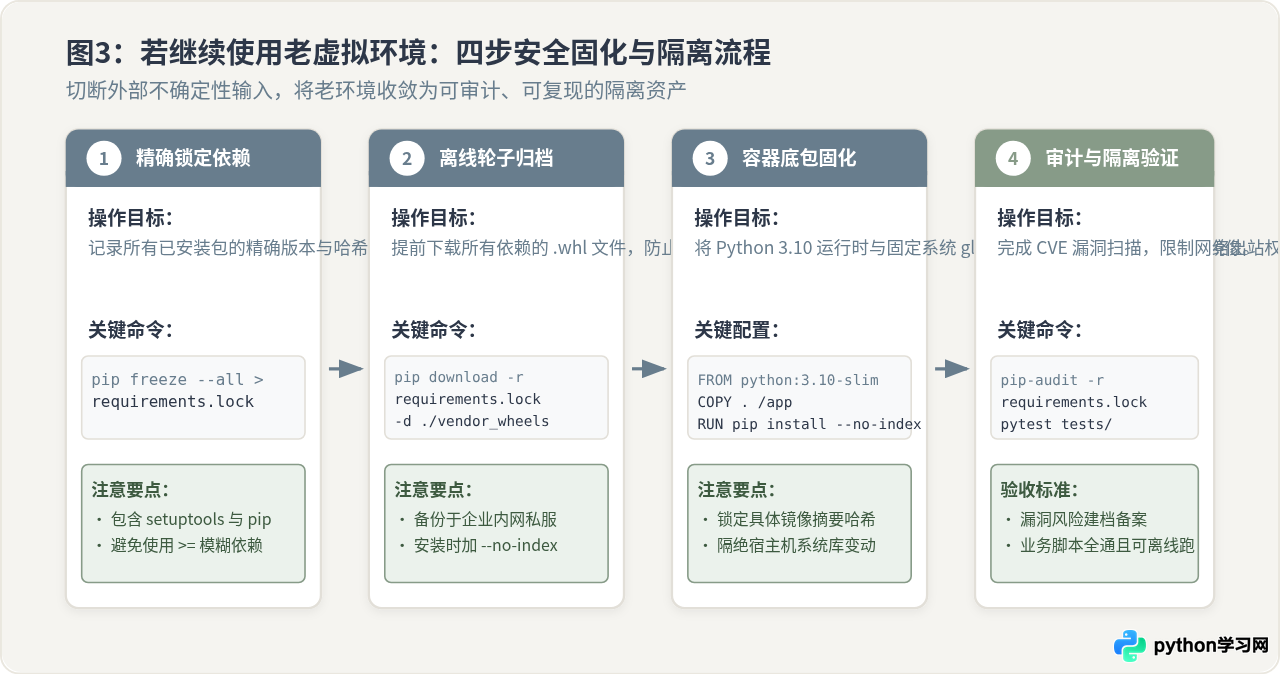
如果你手头负责的是属于上述“情境 A”的封闭项目,或者在正式迁移到 3.11/3.12 之前需要数周的缓冲过渡期,绝不能把老环境“扔在那里不管”,而必须通过以下四个操作步骤完成环境加固:
步骤一:精确锁定所有依赖与版本
平时使用的 pip freeze > requirements.txt 往往会遗漏部分安装工具或存在隐式依赖漂移。为了彻底固定老环境,需要导出包括安装工具在内的完整清单:
# 激活老虚拟环境
source /path/to/myenv/bin/activate

# 导出包含底层工具在内的绝对锁定清单
pip freeze --all > requirements.lock
示例输出:在当前目录生成一个每一行都严格使用 == 精确指定版本的 requirements.lock 文件。
步骤二:离线下载全量 Wheel 包并本地归档
为了防止未来某一天 PyPI 上的老版本包被作者撤回、移除,或者国内镜像源清理归档历史包,必须将老环境当前所用的所有 .whl 二进制包全部离线缓存到本地:
# 将 requirements.lock 中记录的所有轮子下载到本地 wheels 目录中
pip download -r requirements.lock -d ./vendor_wheels/示例输出:执行完成后,./vendor_wheels/ 目录将存放数十个针对 Python 3.10 的 .whl 文件。后续无论何时需要重新部署该环境,只需执行 pip install --no-index --find-links=./vendor_wheels/ -r requirements.lock,即可完全脱离公网快速复现。
步骤三:利用容器技术封装宿主系统依赖
避免在开发机或服务器上直接用裸文件夹跑老环境。最稳妥的方式是编写一个极其轻量的 Dockerfile,将 Python 3.10 与固定的 Debian 系统基础镜像锁在一起:
FROM python:3.10-slim-bullseye

WORKDIR /app
COPY requirements.lock /app/
COPY vendor_wheels /app/vendor_wheels/
COPY . /app/

# 完全利用离线 wheel 安装,禁止向外网 pip 请求未经验证的包
RUN pip install --no-cache-dir --no-index --find-links=/app/vendor_wheels/ -r requirements.lock

CMD ["python", "main.py"]
这样操作后,哪怕外部宿主系统升级换代,Docker 镜像内部的 glibc 与 OpenSSL 依然保持在当初验证通过的状态,彻底解除了底层链接失效隐患。
步骤四:运行安全漏洞审计与风险建档
在加固流程的最后,使用官方推荐的 pip-audit 工具扫描老环境中已知存在公开 CVE 的库,明确已知风险边界:
# 安装并执行依赖漏洞审计
pip install pip-audit
pip-audit -r requirements.lock
示例结果:终端将列出当前环境内存在已知 CVE 编号的库和影响范围。对于离线项目,将这些扫描报告归档为技术台账,确认没有高危代码执行路径即可安全入库封存。
五、平滑升级至 Python 3.11 / 3.12 的具体操作
对于生产项目,保留老环境终究是权宜之计,平滑迁移到目前处于官方长期支持(LTS/Active Support)的 Python 3.11 或 3.12 是解决问题的终极路径。推荐按以下步骤实施无痛迁移:
1. 排查已弃用与移除的代码语法
Python 3.10 升级到 3.11/3.12 过程中,有几项关键破坏性变更需要提前自检:
- 标准库
distutils彻底移除(Python 3.12 起):若老代码中存在from distutils import ...,必须替换为setuptools或原生机制。 asyncio内部循环参数调整:部分低版本自定义协程库在 3.11+ 会抛出DeprecationWarning。- 转义字符规范化:正则表达式字符串若未加
r""前缀,在 3.12 会触发更严格的语法警告。
2. 并行创建新版本虚拟环境(不要原地覆盖)
切忌在老虚拟环境的原目录上直接执行覆盖安装。应当在项目旁边新建一个全新的独立环境:
# 安装受支持的新解释器后,创建独立的新环境
python3.12 -m venv .venv312

# 激活新环境
source .venv312/bin/activate

# 首先升级新环境的基础构建工具
pip install --upgrade pip setuptools wheel
3. 安装顶层依赖并观察 Wheel 匹配
不要直接拿老环境的 requirements.lock 生搬硬套,因为老文件锁死了针对 3.10 编译的二进制版本。正确的做法是使用未锁死精确小版本的原始业务依赖清单(例如 requirements.in 或仅写包名的 requirements.txt):
# 安装业务主依赖
pip install -r requirements.in
观察终端输出:现代主流包会瞬间下载匹配 Python 3.12 的 cp312-manylinux Wheel 文件。如果遇到少数年久失修的包报错,再单独寻找其升级替代版本或兼容分支。
4. 跑通单元测试与双轨验证
在新环境中执行完整测试套件:
pytest tests/ -v验证通过后,你会发现由于 Python 3.11 引入了专门的自适应解释器(Specializing Adaptive Interpreter)以及 Faster CPython 优化项目,相同代码在升级后的新虚拟环境中通常能获得 10% 到 25% 的纯 CPU 执行性能提升。
六、常见疑问与故障排查
问:我在已经 EOL 的老虚拟环境里装一个新包,终端报一大堆 gcc 编译错误,怎么解决?
答:这正是前文提到的“新包停止发布 3.10 Wheel”导致的典型现象。pip 在找不到二进制轮子时试图在本地编译源码包,而新包的 C 源码往往依赖更高版本的 Python 头文件或现代编译器工具链。解决方法是:要么指定安装该库的历史兼容版本(例如 pip install "package<2.0");要么不再折腾老环境,直接迁移到 Python 3.11/3.12 环境中安装官方提供的成熟 Wheel。
问:开发机更新系统后,运行 source myenv/bin/activate 后执行 python 提示 command not found: python 或报符号链接失效?
答:这是因为当初创建 venv 时默认使用的是符号链接模式(Symlink)。打开 myenv/pyvenv.cfg,查看 home = /usr/bin。若系统升级将 /usr/bin/python3.10 替换或删除了,该虚拟环境内的软链接就会变成悬空断链。此时最快的修复方式是重新安装系统对应的 python3.10 运行时,或者直接利用项目源码与依赖清单重建新版本的虚拟环境。
七、总结
回到最初的问题:“Python 3.10 已经 EOL 后老虚拟环境还能不能继续用?”
从纯技术执行角度来看,答案是肯定的。虚拟环境是一个自治的本地沙盒,解释器不会在 EOL 当天发生故障,已有的既有业务逻辑在软硬件条件不变的前提下依然可以正常运行。
但从软件工程与系统安全角度来看,老环境的使用必须被加上严格的物理与网络边界:
- 对历史归档与内部数据处理项目:通过依赖锁定、离线 Wheel 归档和 Docker 容器底包封装,可以安心作为低维护资产长期保留。
- 对互联网线上服务与活跃业务项目:停止对老环境的修修补补,尽早建立兼容性测试分支,平滑切换到 Python 3.11 或 3.12 才是保障业务长期稳定与安全合规的唯一正确做法。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









