

Python爬虫源码保护:PyInstaller打包exe隐藏代码实战
深入讲解如何使用PyInstaller将Python爬虫程序打包为exe单文件,并结合Cython编译与逻辑隔离实现深度源码保护与代码隐藏实战。
在交付定制爬虫软件或分发自动化数据采集脚本时,直接交付 .py 源码极易导致核心抓取逻辑、逆向破解的加密参数(如请求签名、Token算法)以及目标站点的反爬规避方案完全泄露。许多开发者初次接触源码保护时,会直接使用 pyinstaller -F spider.py 命令将脚本打包为单个 .exe 文件,误以为生成了二进制文件便实现了代码隐藏。然而,PyInstaller 本质上是一个自解压执行器而非编译器,仅靠默认打包可以在几十秒内被逆向还原出几乎完全一致的 Python 源码。要实现高强度的源码隐藏,必须采用“底层核心模块静态编译为二进制动态库 + 外层轻量入口调度打包”的复合防御架构。
一、默认打包的逆向隐患:为什么单靠 PyInstaller 无法隐藏源码
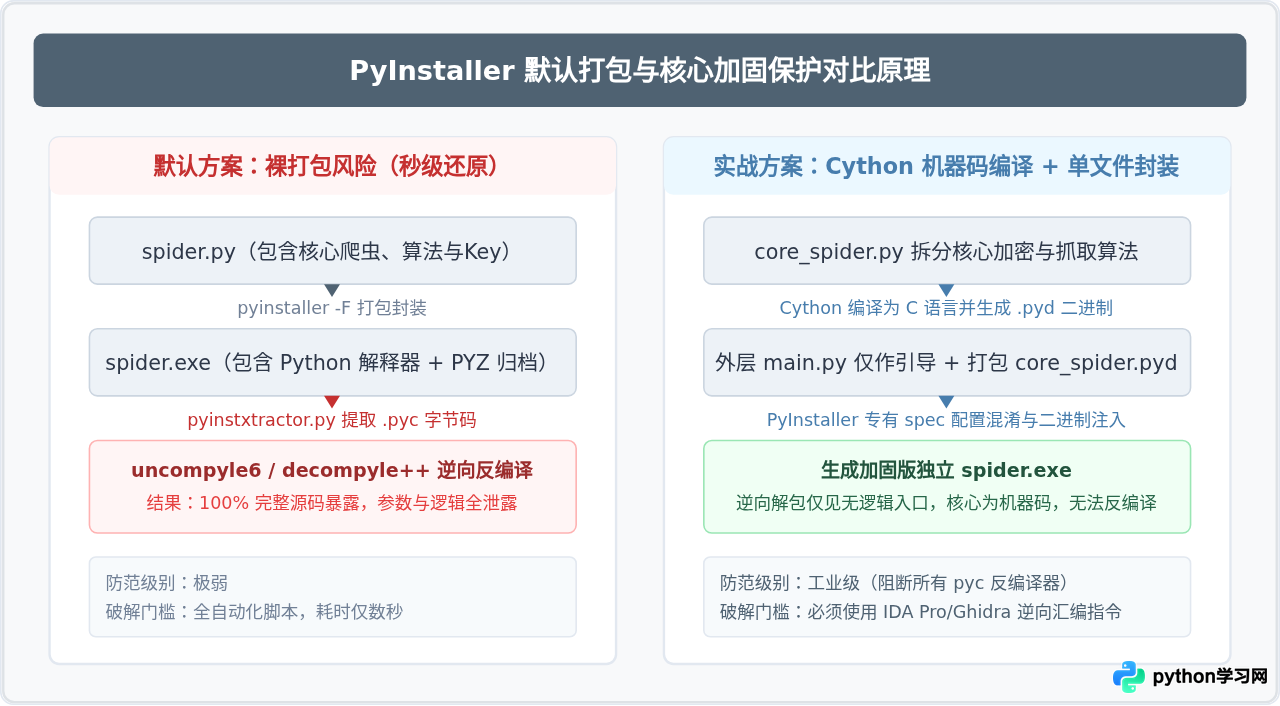
理解防护手段前,必须明确 PyInstaller 的运行工作机制。当执行 pyinstaller -F spider.py 命令时,PyInstaller 实际执行了以下操作:
- 收集当前 Python 环境中的解释器二进制文件(如
python3x.dll)以及脚本所依赖的标准库和第三方包。 - 将项目代码编译为 Python 字节码(
.pyc文件)。 - 将所有
.pyc文件压缩打包入一个名为PYZ-00.pyz的二进制归档中。 - 在可执行文件头部附加一段用 C 语言编写的引导自解压程序(Bootloader)。
当用户双击生成的 spider.exe 时,Bootloader 会在系统的 AppData\Local\Temp\_MEIxxxxxx 临时目录中解压运行时依赖和字节码,随后启动内置解释器执行主逻辑。
这意味着,打包出来的 .exe 只是一个包裹层。攻击者只需运行公开开源工具 pyinstaller-extractor(通常称为 pyinstxtractor.py),即可完整提取出 _MEI 内的所有内容,包括主程序的 spider.pyc。获得 .pyc 之后,借助 uncompyle6 或针对更高 Python 版本的 decompyle++ (pycdc),数秒内即可逆向还原出结构完好的 Python 原始代码,变量名、函数逻辑、字符串及注释均可能一览无遗。
注意:PyInstaller 自带的 --key 混淆为何失效?
PyInstaller 历史版本中提供过 --key 选项(基于 TinyAES 对字节码进行加密)。但在实际逆向攻防中,由于解密密钥必须存放在 Bootloader 或解密入口中供解释器启动读取,自动化解包脚本(如现版 pyinstxtractor)早已集成了密钥扫描算法,提取时会自动解密 pyc 归档。因此该参数无法起到实质防逆向作用,且在 PyInstaller 6.x 版本中已被正式弃用。
二、核心防护方案:结合 Cython 将关键爬虫算法静态编译为二进制
要彻底切断 .pyc 反编译链路,最可靠且兼容性极佳的方法是将核心代码转化为 C 语言,并编译为原生机器码动态链接库(Windows 环境下为 .pyd 文件,Linux 下为 .so 文件)。机器码直接由 CPU 执行,不包含任何 Python 字节码指令,反编译工具将彻底失效。
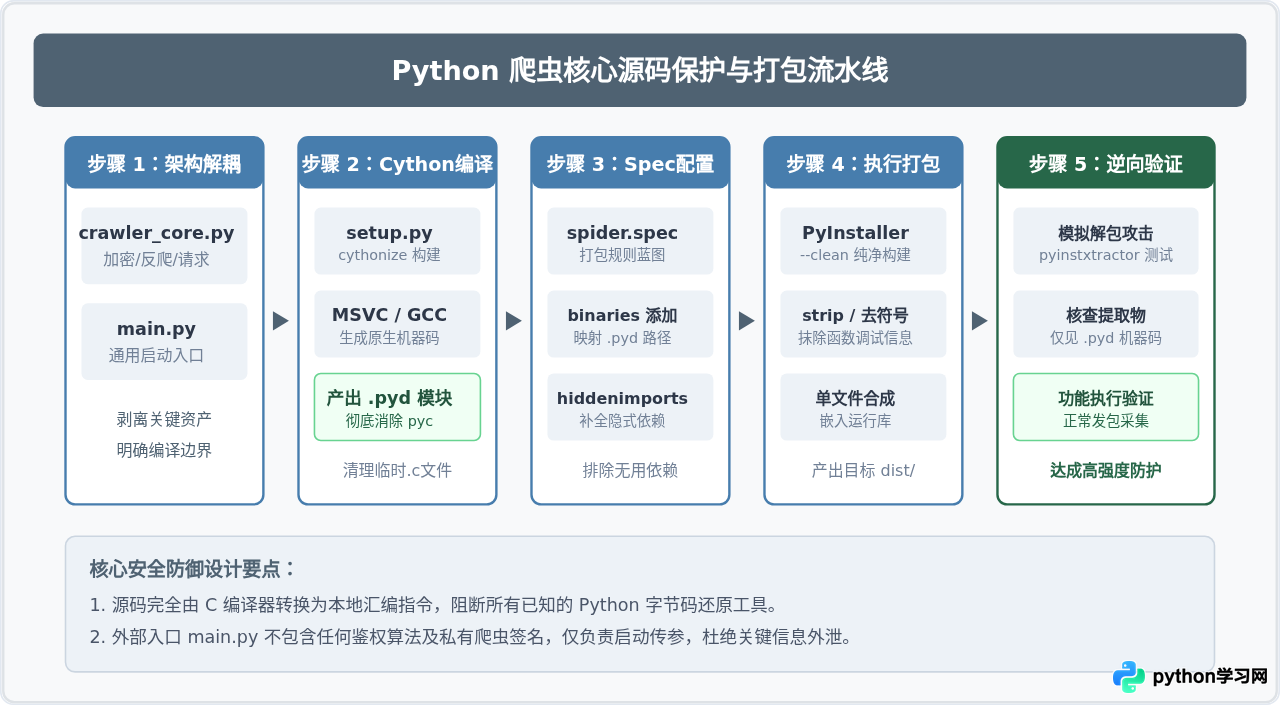
在具体工程落地中,不建议把整个爬虫项目所有文件强行编译为 C 扩展,因为入口脚本需要启动 Python 解释器环境。最佳实践是逻辑解耦分层:
- 外层引导入口(
main.py):仅包含基础的参数接收、流程调度,不含核心反爬规则与敏感业务算法。 - 核心处理模块(
crawler_core.py):包含目标请求签名生成算法、Header动态混淆、Cookie解密运算及核心解析规则。该文件通过 Cython 编译为crawler_core.pyd。
实战第一步:编写解耦的核心爬虫模块
创建 crawler_core.py,将核心加密算法、请求伪造逻辑和解析提取函数集中放置于此:
# crawler_core.py
import hashlib
import time
import requests

class ProtectedSpider:
    def __init__(self, target_base_url):
        self.base_url = target_base_url
        # 内部动态混淆盐值,避免明文字符串暴露
        self._seed = "".join([chr(x) for x in [115, 112, 105, 100, 101, 114, 95, 115, 101, 99]])

    def _generate_sign(self, timestamp: int, path: str) -> str:
        """核心签名计算算法:被编译为机器码后将无法被常规反编译"""
        raw_str = f"{path}&ts={timestamp}&salt={self._seed}"
        return hashlib.sha256(raw_str.encode("utf-8")).hexdigest()

    def fetch_data(self, page_id: int):
        current_ts = int(time.time())
        endpoint = f"/api/v2/items?page={page_id}"
        sign = self._generate_sign(current_ts, endpoint)

        headers = {
            "User-Agent": "Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36",
            "X-Client-Sign": sign,
            "X-Client-Timestamp": str(current_ts)
        }
        resp = requests.get(f"{self.base_url}{endpoint}", headers=headers, timeout=10)
        if resp.status_code == 200:
            return resp.json()
        return None
实战第二步:使用 Cython 将模块编译为二进制 .pyd 文件
在同级目录下安装 Cython 与 C 编译器(Windows 环境推荐安装 Visual Studio Build Tools,勾选“C++ 生成工具”):
pip install cython编写构建脚本 setup.py:
# setup.py
from setuptools import setup
from Cython.Build import cythonize

setup(
    ext_modules=cythonize(
        ["crawler_core.py"],
        compiler_directives={"language_level": "3"}
    )
)
在终端执行静态编译命令:
python setup.py build_ext --inplace执行完成后,目录中会生成临时 C 源码文件 crawler_core.c 以及最终的二进制模块。在 64 位 Windows 下,生成的文件名通常带有 Python ABI 标识,例如 crawler_core.cp310-win_amd64.pyd。
编译产物重命名关键细节:
为了让主程序在运行时能够以标准模块名直接 import crawler_core,建议将带有 ABI 后缀的文件重命名为纯模块名 crawler_core.pyd。同时,务必将原有的 crawler_core.py 和生成的 crawler_core.c 移动到构建目录之外或予以删除,避免 PyInstaller 在打包时错误地重新抓取 .py 源码。
三、定制 .spec 规格文件:安全封装 exe
编写最外层的启动入口 main.py。由于核心实现已封装至二进制模块,入口文件只需专注于命令调度:
# main.py
import sys
# 直接导入编译好的二进制 C 扩展
from crawler_core import ProtectedSpider

def main():
    target_host = "https://data.example.com"
    spider = ProtectedSpider(target_host)
    print("正在启动保护模式爬虫采集流程...")
    data = spider.fetch_data(page_id=1)
    if data:
        print(f"数据获取成功,已抓取记录数: {len(data)}")
    else:
        print("抓取失败或返回为空。")

if __name__ == "__main__":
    main()
使用默认命令行传参很难精确控制外部二进制文件与动态模块的打包路径。推荐生成并调整 spider.spec 规格文件,这是 PyInstaller 的核心配置文件:
# spider.spec
# -*- mode: python ; coding: utf-8 -*-

block_cipher = None

a = Analysis(
    ['main.py'],
    pathex=['.'],
    # 显式将编译出的 .pyd 二进制文件打包进程序根目录
    binaries=[('crawler_core.pyd', '.')],
    datas=[],
    # 显式声明动态导入模块,避免打包器遗漏
    hiddenimports=['crawler_core', 'requests', 'hashlib'],
    hookspath=[],
    hooksconfig={},
    runtime_hooks=[],
    # 排除与本项目无关的庞大库,减少暴露面与体积
    excludes=['tkinter', 'unittest', 'pydoc'],
    win_no_prefer_redirects=False,
    win_private_assemblies=False,
    cipher=block_cipher,
    noarchive=False,
)

pyz = PYZ(a.pure, a.zipped_data, cipher=block_cipher)

exe = EXE(
    pyz,
    a.scripts,
    a.binaries,
    a.zipfiles,
    a.datas,
    [],
    name='ProtectedSpider',
    debug=False,
    bootloader_ignore_signals=False,
    strip=False,  # Windows 平台推荐保持 False;Linux 下可开启以剔除符号表
    upx=False,    # 关闭 UPX 压缩,避免被常见杀毒软件误报
    upx_exclude=[],
    runtime_tmpdir=None,
    console=True, # 调试期设为 True;正式发布若无需控制台可改为 False
    disable_windowed_traceback=False,
    argv_emulation=False,
    target_arch=None,
    codesign_identity=None,
    entitlements_file=None,
)
保存后,使用该 spec 文件启动最终打包构建:
pyinstaller spider.spec --clean -y打包完成后,在 dist/ 目录下即可得到独立的 ProtectedSpider.exe。
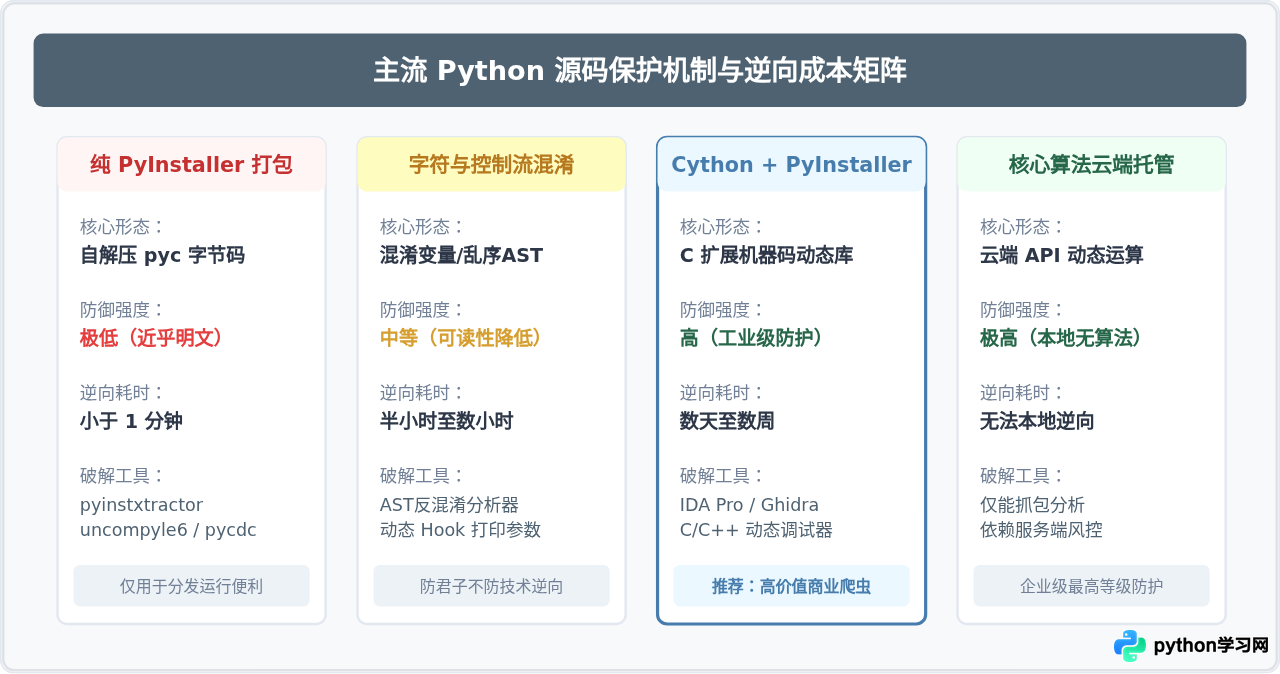
四、源码防护方案选型与逆向成本对比
在实际项目中,面对不同的发布场景和安全需求,开发者可以根据逆向门槛与构建成本选择适合的技术方案:
五、防逆向有效性渗透验证
完成打包后,开发者必须在发布前自行验证源码隐藏效果。可以使用社区通用的逆向工具链进行对抗测试:
1. 模拟解包攻击测试
获取 pyinstxtractor.py 并对生成的产物进行解包:
python pyinstxtractor.py dist/ProtectedSpider.exe工具运行后将生成解压目录 ProtectedSpider.exe_extracted/。打开该目录观察内部提取物:
- 提取物中仅包含
main.pyc,反编译该文件只能查看到简短的初始化调度与参数传入代码。 - 原本的核心业务文件
crawler_core.pyc完全不存在,取而代之的是纯二进制模块crawler_core.pyd。 - 尝试对
crawler_core.pyd执行uncompyle6或decompyle++,工具会直接提示非合法 Python 字节码格式并退出报错。
2. 静态字符串与反调试检查
使用十六进制文本查看器(如 strings 或十六进制编辑器)搜索生成的 .pyd 文件。常规的 Python 变量名和硬编码内容已经被 C 语言符号或数据段包裹。若需要进一步提升防护级别,可在编译前将敏感字符串(如目标网站私有接口前缀、解密密钥)转化为十六进制数组并在运行时动态拼接,避免通过明文字符串静态搜索定位关键函数。
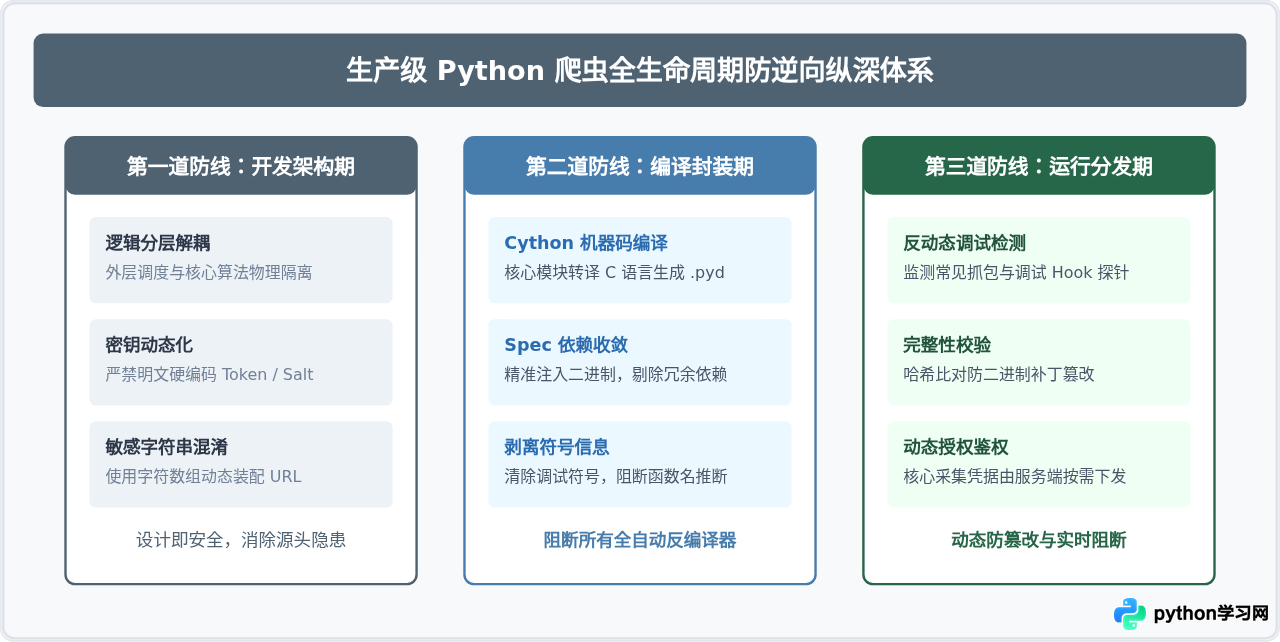
六、全生命周期防护体系总结
单点防护容易被各个击破。在实战工程中,推荐建立覆盖开发、编译、运行三阶段的立体防御屏障:
七、常见构建问题与排查指南
在实际执行 Cython 编译与 PyInstaller 打包过程中,常常会遇到以下典型问题:
1. 运行时抛出 ModuleNotFoundError: No module named 'crawler_core'
根本原因:Cython 在编译时生成的 .pyd 文件名通常附加了平台与 Python 版本标识(例如 crawler_core.cp310-win_amd64.pyd),而入口文件使用 import crawler_core 进行导入。此外,若 spec 文件的 binaries 列表未正确指定映射路径,该二进制文件将不会被收集到打包产物的根目录中。
解决方案:重命名生成的文件为 crawler_core.pyd,并在 spider.spec 中确保 binaries=[('crawler_core.pyd', '.')] 且 hiddenimports=['crawler_core']。
2. Cython 编译异步协程函数(async / await)语法报错
根本原因:早期 Cython 语法解析器默认按照 Python 2 或较早标准解析,导致在处理复杂的 async def、生成器推导式或特殊装饰器时产生编译异常。
解决方案:在 setup.py 中务必声明 compiler_directives={"language_level": "3"},确保解析器全面兼容现代 Python 3 语法特性。
3. 打包出的 exe 被安全软件误报
根本原因:PyInstaller 官方自带的 Bootloader 是预先编译好的静态二进制可执行文件,因常被恶意程序用于快速打包,容易触发杀毒软件的特征库查杀;另外,开启 UPX 压缩也会显著增加误报概率。
解决方案:在 spec 文件中将 upx=False 关闭;在具有长期维护需求的企业项目中,可从源码重新编译本地 PyInstaller Bootloader,或为最终生成的 exe 签发正规的代码签名证书(Code Signing Certificate)。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









