

近期遭利用的Python框架高危漏洞盘点:Django与Flask受影响版本及危害
全面盘点近期在野与高危场景下针对Django与Flask(及底层Werkzeug)的高危漏洞,详细分析受影响版本、利用成因、安全危害及具体的代码修复步骤。
一、Django近期高危漏洞:邮件投毒、拒绝服务与认证绕过
Django内置了开箱即用的用户认证系统、ORM以及邮件通知机制。虽然框架整体具有严密的安全沙箱设计,但当特定组件对外部未经验证的HTTP请求头产生依赖时,便会暴露出边界缺陷。
1. 密码重置邮件投毒与缓存中毒(CVE-2024-45230)
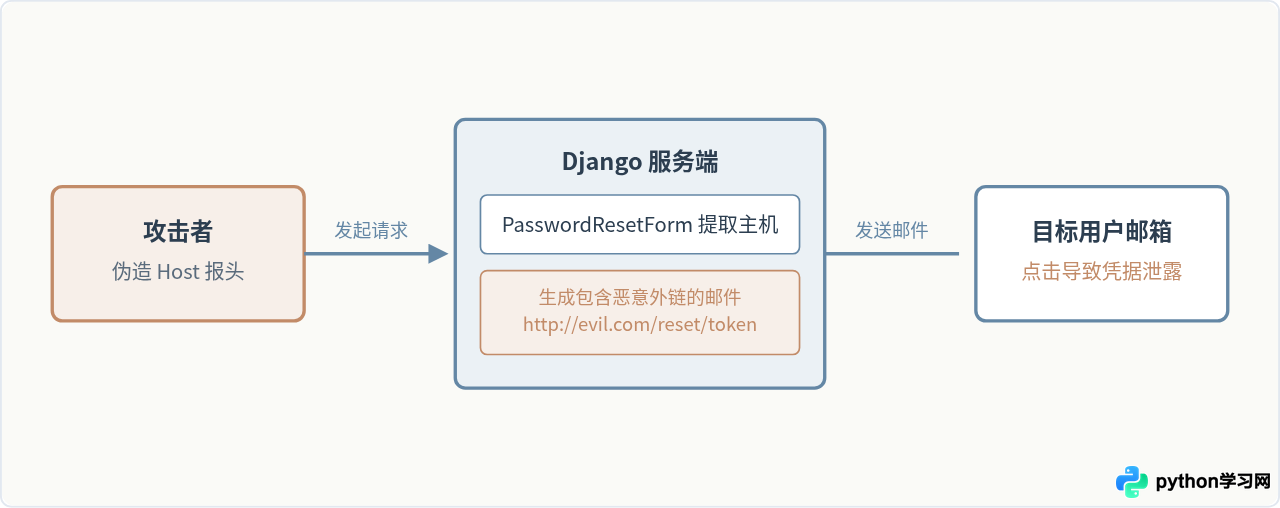
该漏洞存在于Django的django.contrib.auth.forms.PasswordResetForm表单中。当系统开启用户重置密码功能时,Django默认会读取当前请求上下文以生成重置链接。如果在反向代理配置中未严格丢弃外部伪造请求头,攻击者可通过篡改Host或X-Forwarded-Host请求头,使服务端生成指向恶意服务器的重置链接并发送至受害者邮箱。一旦受害者点击,敏感Token便在攻击者服务器留痕,进而导致账户被接管。
2. URL验证与特定路由中的ReDoS拒绝服务(CVE-2024-45231)
在django.utils.http.url_has_allowed_host_and_scheme验证逻辑中,用于校验重定向URL合法性的正则表达式存在缺陷。攻击者构造带有极端嵌套字符或大量连续特定符号的重定向目标字符串,可迫使正则引擎进入灾难性回溯(Catastrophic Backtracking),耗尽单个工作进程的CPU计算资源,直接引发服务单点无响应。
| CVE 编号 | 漏洞类型 | 受影响版本范围 | 安全版本 |
|---|---|---|---|
| CVE-2024-45230 | 邮件头与重定向主机投毒 | Django 5.0 系列 < 5.0.9 Django 4.2 系列 < 4.2.16 |
Django 5.0.9, 4.2.16 |
| CVE-2024-45231 | 正则回溯导致拒绝服务 (ReDoS) | Django 5.0 系列 < 5.0.9 Django 4.2 系列 < 4.2.16 |
Django 5.0.9, 4.2.16 |
| CVE-2024-38875 | URL解析与验证绕过 | Django 5.0 系列 < 5.0.7 Django 4.2 系列 < 4.2.14 |
Django 5.0.7, 4.2.14 |
二、Flask与Werkzeug漏洞:解析偏差与调试终端执行风险
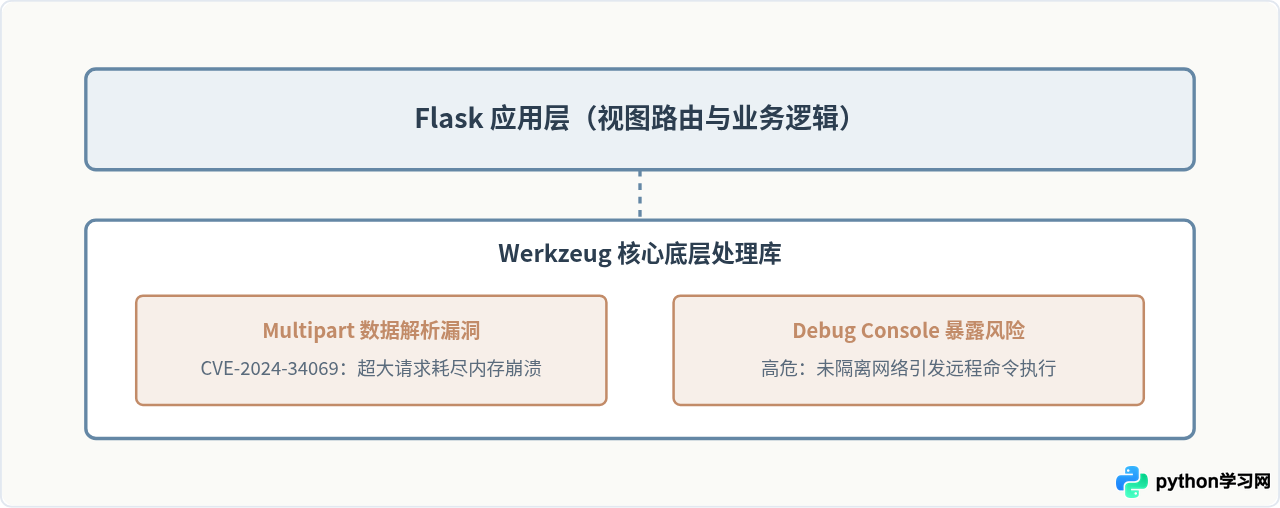
Flask属于轻量级框架,许多关键的协议处理(如请求解析、Cookie处理、多部分表单解析)直接依托于底层库Werkzeug。因此,Flask的高危安全事件往往起源于Werkzeug的内部实现。
1. 文件上传多部分解析内存耗尽(CVE-2024-34069)
当攻击者向Flask应用发送恶意的multipart/form-data请求时,Werkzeug在较旧版本中未对边界(boundary)参数的长度和解析形态做足够校验。攻击者能够通过极其细小的分片流,诱使服务端生成海量内部解析对象,进而造成内存呈指数级放大,触发系统的OOM(Out Of Memory)保护机制,杀死Python主进程。
2. 线上误开调试模式导致远程代码执行(RCE)
该场景常见于生产环境配置失误。Flask自带Werkzeug内置的交互式调试终端(Debugger Console)。如果开发者在部署生产环境时未关闭DEBUG = True,或者依赖于易被外部计算的固定PIN码保护机制,攻击者便可通过引发报错暴露交互控制台,并在目标主机上执行任意Python命令。
| 组件 / 机制 | 漏洞分类 | 受影响版本 | 防御与修复方案 |
|---|---|---|---|
| Werkzeug (Flask依赖) | CVE-2024-34069 资源耗尽 DoS | Werkzeug < 3.0.3 | 升级至 Werkzeug >= 3.0.3 或更高 |
| Werkzeug (Flask依赖) | CVE-2023-46136 多分部报文解析缺陷 | Werkzeug < 3.0.1 | 升级至 Werkzeug >= 3.0.1 |
| Flask 交互式终端 | 配置不当导致任意代码执行 | 全版本通用配置问题 | 显式指定 FLASK_ENV=production,强制关闭Debug |
三、排查与漏洞修复实操步骤
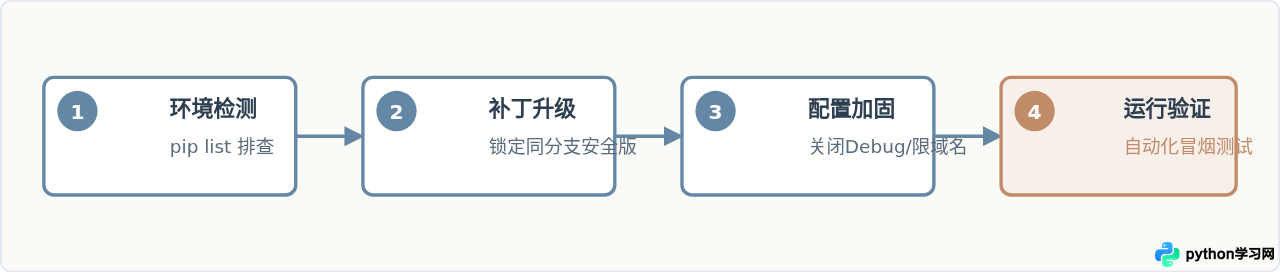
修复工作必须按照“定位现状、依赖升级、配置加固与回归验证”的顺序执行。切忌在未经测试的情况下直接向生产环境盲目推送全量大版本更新。
步骤 1:精确排查当前运行环境的依赖版本
进入项目所在的虚拟环境,通过 pip list 或直接打印关键模块的 __version__,确认当前所用组件的具体版本。
# 激活项目的虚拟环境后执行
python -c "import django; print('Django Version:', django.__version__)"
python -c "import flask, werkzeug; print('Flask:', flask.__version__, '| Werkzeug:', werkzeug.__version__)"
示例输出如下:
< 5.0.9 的危险区间,Werkzeug 3.0.1 也处于受 CVE-2024-34069 影响的区间,需要执行升级。
步骤 2:升级受影响组件到安全补丁版本
在同个大版本分支内,优先锁定至包含安全补丁的小版本号,以规避向下兼容问题破坏已有业务。
# 对于 Django 项目:升级至修复版(如 5.0.9 或 4.2.16)
pip install --upgrade "django>=5.0.9,<5.1"

# 对于 Flask 项目:重点提升底层 Werkzeug
pip install --upgrade "werkzeug>=3.0.3"
步骤 3:调整安全配置项以完成深度防御
仅升级包版本不能完全免疫网络边界引发的投毒与泄露。必须在代码配置中明确主机绑定边界,并关闭调试终端。
针对 Django(修改 settings.py):
# settings.py
DEBUG = False

# 严格限定只接受可信域名的访问请求,禁止使用通配符 '*'
ALLOWED_HOSTS = ['example.com', 'api.example.com']

# 如果处于反向代理之后,明确受信任的代理服务器 IP
SECURE_PROXY_SSL_HEADER = ('HTTP_X_FORWARDED_PROTO', 'https')
针对 Flask(修改启动参数与入口配置):
# 启动环境变量设置
export FLASK_ENV=production
export FLASK_DEBUG=0

# 应用实例化配置
from flask import Flask
app = Flask(__name__)
app.config.update(
    DEBUG=False,
    TESTING=False
)
四、长期安全防护与全链路加固总结
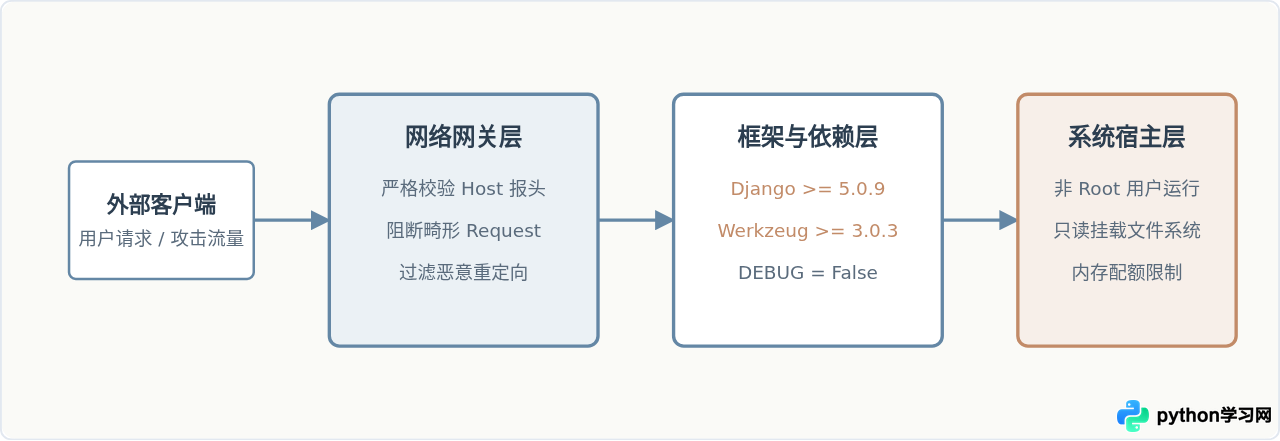
针对Python Web服务的高频扫描多呈现无差别嗅探特征,仅凭手动修复已知的CVE无法完全消除风险。建立自动化的依赖审计与防护拦截链路是防范未公开或新爆发漏洞的关键。
- 引入自动化依赖审计工具: 在持续集成(CI)阶段加入
pip-audit或safety检查,当项目引入存在公开CVE记录的第三方库时阻断构建。 - 反向代理边界过滤: 在Nginx或Traefik等网关层对HTTP报文头进行强校验,丢弃不符合规范的
Host、非标准X-Forwarded-*以及带有畸形字符的分块请求。 - 隔离运行权限: 杜绝以 root 权限直接运行 Gunicorn 或 uWSGI 服务进程,结合只读文件系统或容器限额,即使发生解析漏洞也能限制攻击者的横向移动能力。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









