

Linux系统源码编译或包管理器安装Python最新版指南
本指南详尽介绍在主流Linux系统上通过包管理器快速安装或通过源码编译安装Python最新版的具体步骤,涵盖依赖准备、编译优化、多版本隔离与常见问题避坑。
在 Linux 环境中更新或部署最新版 Python 时,开发者通常面临两个主要渠道:通过系统自带或第三方维护的包管理器直接安装,或者从官方获取最新源码并在本地编译。包管理器方案简单迅速、依赖处理自动化,适合常规开发与日常运维;源码编译则不受发行版软件仓滞后的限制,能够完全自主控制编译参数与功能模块,更适合追求极致运行性能或需特定定制的高级场景。本文将详细演示这两种安装途径的完整操作步骤、决策依据与关键避坑要点,帮助读者在保障系统环境安全稳定的前提下顺利完成部署。
一、技术选型:包管理器安装 vs 源码编译
Linux 发行版(如 Ubuntu、Debian、CentOS、RHEL、Rocky Linux 等)的系统核心工具(例如 yum、dnf、apt 的底层组件或系统监控服务)通常深度依赖操作系统预装的特定 Python 版本。如果在安装新版时直接覆盖系统默认的 python3,极易引发系统包管理工具瘫痪或基础组件故障。因此,无论选择哪种途径,核心原则都是保持系统底层 Python 解释器完整不受干扰,通过独立路径或名称共存新版本。
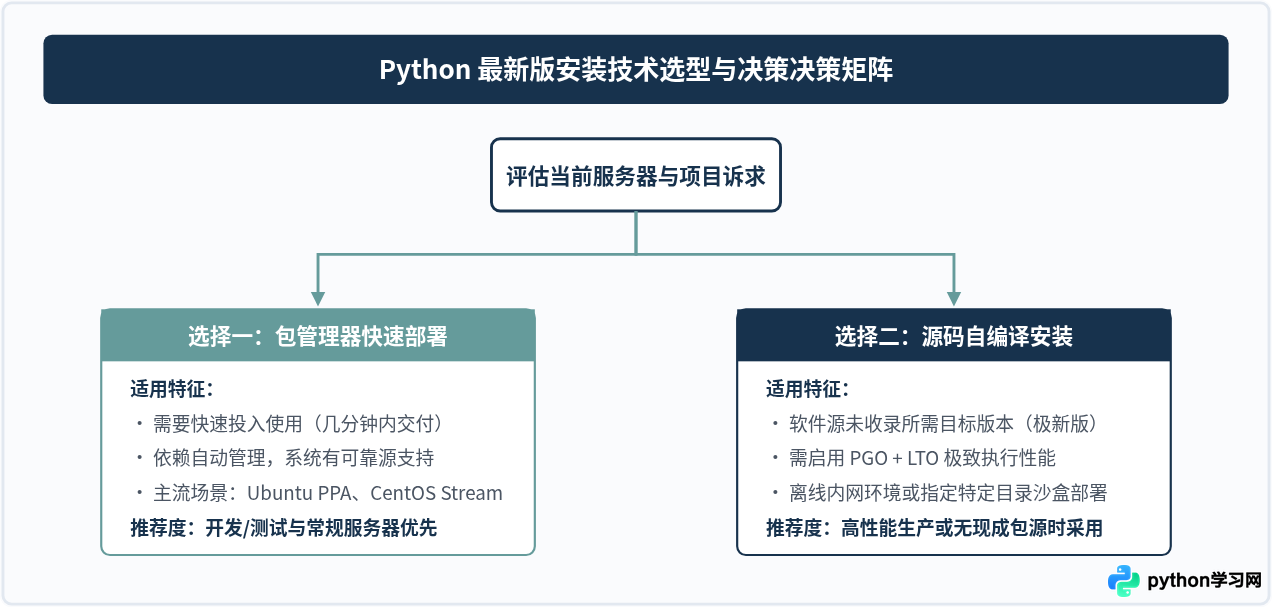
为了帮助读者根据实际硬件环境与业务需求做出正确选择,下表梳理了两种方案的核心差异:
| 对比维度 | 包管理器安装(PPA / EPEL / AppStream) | 源码编译安装(Source Build) |
|---|---|---|
| 部署耗时 | 通常仅需 1~3 分钟,直接拉取预编译二进制包 | 通常需 10~30 分钟,受限于 CPU 编译核心数 |
| 版本前沿度 | 取决于软件源维护者的打包节奏,略有滞后 | 即时同步 Python 官方发布的任意最新正式版或候选版 |
| 定制与优化 | 使用上游通用编译标志,无法开启针对性底层优化 | 可自由启用 --enable-optimizations 及 --with-lto 提升运行时性能 |
| 依赖与维护 | 系统包管理器自动解析并安装所有运行库依赖 | 需在编译前手动装齐全部关键头文件(OpenSSL、libffi、zlib 等) |
| 适用场景 | CI/CD 临时构建、标准云服务器、团队标准化快速初始化 | 生产计算服务器、无外网或严格内网定制环境、特性研究环境 |
二、通过系统包管理器安装 Python 最新版
包管理器安装的核心优势在于速度快且由发行版仓库自动解析所有底层 C 库依赖。对于基于 Debian/Ubuntu 与 RHEL/CentOS 两个典型分支的 Linux 系统,配置方式各具特点。
1. Ubuntu 与 Debian 系统(deadsnakes PPA)
Debian 官方稳定仓库出于稳定性考虑,内置 Python 版本更新节奏较保守。而在 Ubuntu 系列中,长期维护且广泛信赖的 deadsnakes PPA 仓库提供了全系列新版 Python 的独立打包版本,各个版本各自独立为 python3.12、python3.13 等互不干扰的包。
# 1. 刷新基础包列表并安装 PPA 管理必备依赖
sudo apt update && sudo apt install -y software-properties-common

# 2. 引入 deadsnakes 团队维护的官方归档源
sudo add-apt-repository -y ppa:deadsnakes/ppa
sudo apt update

# 3. 安装目标版本(以 Python 3.12 为例)及其虚拟环境与头文件包
sudo apt install -y python3.12 python3.12-venv python3.12-dev

# 4. 验证安装结果(注意:切勿直接运行裸命令 python3,指定具体后缀)
python3.12 --versionpython3.xx-venv 和 python3.xx-dev。若缺少前者,后续使用 venv 创建沙盒时会抛出 ensurepip is not available 错误;若缺少后者,在使用 pip 编译安装需要 C 扩展的第三方库(如 numpy、cryptography)时将因缺失 Python.h 报错中断。
2. RHEL、CentOS 与 Rocky Linux 系统(DNF / AppStream)
在企业级 Linux(如 RHEL 8/9、Rocky Linux、AlmaLinux)中,系统通过 AppStream(应用流) 或 EPEL(Extra Packages for Enterprise Linux) 仓库提供更新的 Python 版本。例如,系统中可以按模块流切换启用较新版本,而不会破坏支撑 dnf 命令的基础环境。
# 1. 更新软件包索引并检索仓库中可用的 Python 发行版本
sudo dnf check-update
sudo dnf module list python*

# 2. 直接安装目标版本的独立包与开发套件
sudo dnf install -y python3.12 python3.12-devel

# 3. 检查独立命令响应
python3.12 --version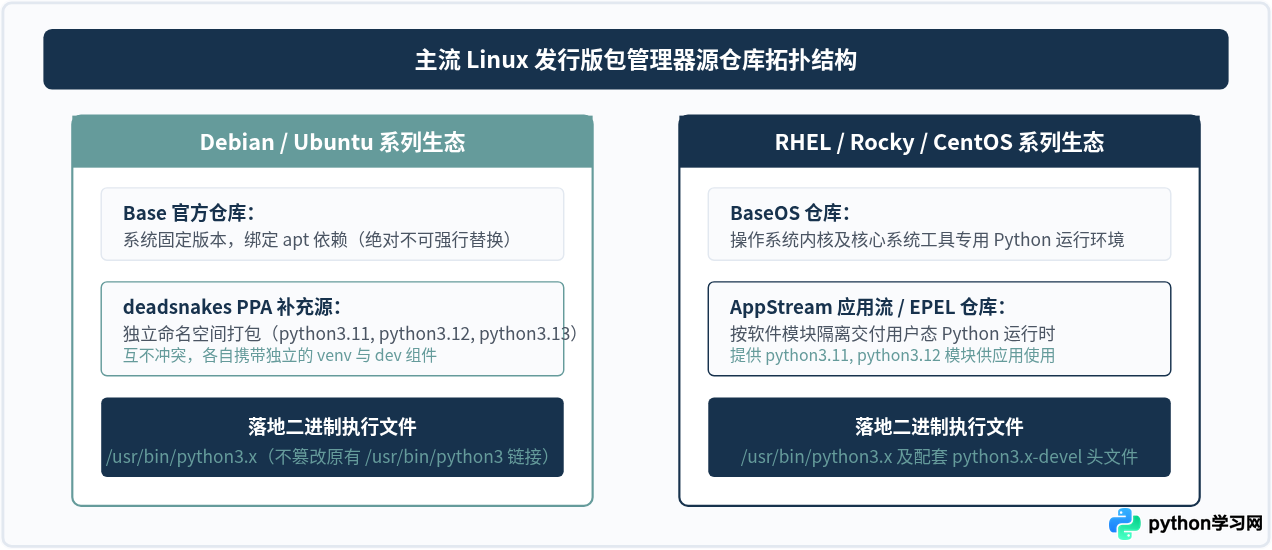
三、从源码编译安装 Python 最新版全流程
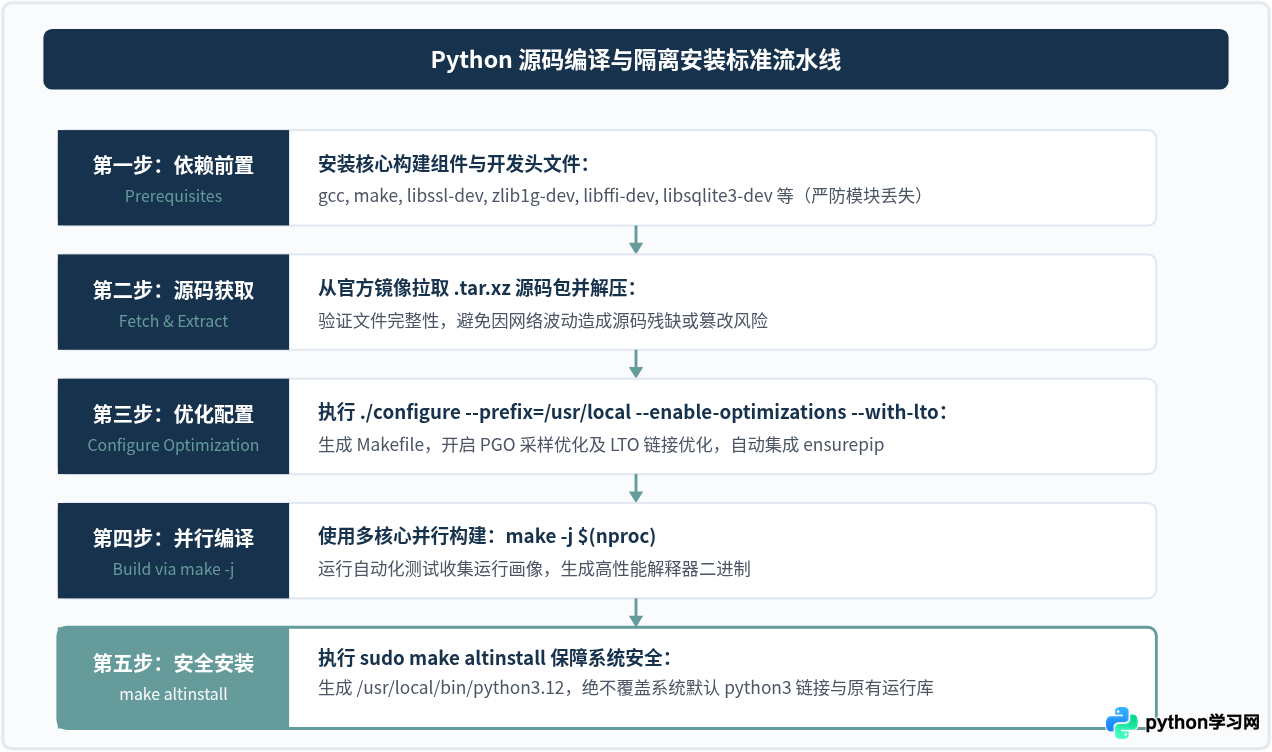
源码编译是通用性最强的方式。无论何种 Linux 发行版,只要内核版本满足需求并装好 C 编译器,都可以直接编译出包含完整功能与性能优化的最新 Python 解释器。编译的核心流程分为:环境前置依赖装配、源码包获取与哈希检验、编译参数配置、多核心构建以及隔离安装。
步骤 1:安装编译所必需的基础库与头文件
Python 解释器在编译阶段会探测系统是否存在相关的开发包(Header Files 与静态/共享库)。若在编译时缺失某些头文件,./configure 依然能够完成,但在 make 阶段会导致对应的核心模块被直接跳过,并在最后输出类似 The following modules found by detect_modules() are not installed: _ssl, _ctypes, _sqlite3, zlib 的警告信息。一旦忽略该提示,后续运行 Python 时将无法导入 SSL 或无法使用 SQLite 数据库,必须重新补充安装并从头编译。
sudo apt update && sudo apt install -y \
    build-essential \
    zlib1g-dev \
    libncurses5-dev \
    libgdbm-dev \
    libnss3-dev \
    libssl-dev \
    libreadline-dev \
    libffi-dev \
    libsqlite3-dev \
    libbz2-dev \
    liblzma-dev \
    tk-dev \
    uuid-dev \
    curl \
wgetsudo dnf groupinstall -y "Development Tools"
sudo dnf install -y \
openssl-devel \
bzip2-devel \
libffi-devel \
zlib-devel \
readline-devel \
sqlite-devel \
xz-devel \
tk-devel \
gdbm-devel \
libuuid-devel \
wget步骤 2:下载官方源码并解压
前往 Python 官方源码仓库(https://www.python.org/ftp/python/)下载所需的最新正式发布包。建议选择体积更小、解压速度更快的 .tar.xz 归档文件。
# 进入临时工作目录
cd /usr/local/src

# 下载官方源码包
sudo wget https://www.python.org/ftp/python/3.12.8/Python-3.12.8.tar.xz

# 解压文件并进入源码根目录
sudo tar -xf Python-3.12.8.tar.xz
cd Python-3.12.8
步骤 3:配置编译选项(开启性能优化)
执行 ./configure 脚本对当前机器的编译器与架构环境进行扫描。为了在生产环境中获得更优异的执行效率,推荐开启 PGO(Profile Guided Optimization,基于性能分析的优化) 和 LTO(Link Time Optimization,链接时优化):
./configure \
    --prefix=/usr/local \
    --enable-optimizations \
    --with-lto \
    --with-ensurepip=install
配置参数说明:
--prefix=/usr/local:指定软件安装的目标顶层目录。编译后的二进制文件会放置在/usr/local/bin,标准库放在/usr/local/lib/python3.xx,不会污染系统的/usr/bin空间。--enable-optimizations:开启 PGO 优化。编译器会先构建一个临时解释器,自动运行内置测试套件以收集 CPU 分支预测和指令执行热点,然后生成优化程度更高的机器码,能使 Python 实际运行性能提升约 10%~20%。--with-lto:启用全局链接时优化,进一步精简冗余代码并提升内联函数的调用效率。--with-ensurepip=install:在安装解释器的同时自动编译并配置好对应的pip工具。
步骤 4:多核编译与安全安装(altinstall)
编译阶段可以通过 -j 参数利用多核 CPU 加速处理。编译完成后,必须执行 make altinstall 而不是 make install。
# 获取当前机器的逻辑 CPU 核心数,并启动多线程编译
make -j $(nproc)

# 必须使用 altinstall 进行安装!
sudo make altinstall若执行
make install,构建脚本除了会创建 python3.12 之外,还会顺便创建或强行覆盖软链接 python3 和 python。这会导致原本指向系统底层安全版本的链接被篡改,可能直接造成基于 Python 开发的系统管理包(如 apt、yum、firewalld 等)因为版本语法变动或库缺失而崩溃。而 make altinstall 只会生成带主副版本号的文件(例如 /usr/local/bin/python3.12 和 pip3.12),绝不触动任何全局通用短链接。
步骤 5:验证安装并测试关键功能
安装完成后,直接调用新版本的全名检查二进制路径、版本号以及关键的 SSL 与 SQLite 扩展:
# 1. 验证命令路径(应输出 /usr/local/bin/python3.12)
which python3.12

# 2. 检查版本号
python3.12 -V

# 3. 验证关键模块导入能力(若无报错返回则说明依赖库完整)
python3.12 -c "import ssl; import sqlite3; import ctypes; print('All core modules loaded successfully!')"

# 4. 验证 pip 版本与关联解释器
python3.12 -m pip -V
四、环境治理:多版本共存与工程化隔离
在 Linux 主机上成功安装了新版本 Python 后,如何优雅、安全地在不同项目中使用新版本,是避免环境混乱的关键环节。
1. 坚守“永不修改系统 python3 软链接”原则
部分初学者为了在终端少敲几个字母,习惯执行 sudo ln -sf /usr/local/bin/python3.12 /usr/bin/python3。这种做法极其危险!许多基于旧 Python 版本编写的系统运维脚本无法在 Python 3.12+ 上运行(例如弃用了部分旧模块或语法),会导致系统更新工具直接损坏。正确的做法是:
- 在交互式命令行中需要调用新版本时,明确输入
python3.12。 - 针对具体项目,通过对应版本的
venv模块生成隔离的独立虚拟环境。
2. 使用对应版本的 venv 模块创建项目虚拟环境
通过指定具体版本的解释器执行 -m venv,所生成的虚拟环境内部就会直接绑定该版本的可执行文件与标准库:
# 进入你的工作目录
mkdir -p ~/workspace/demo-app && cd ~/workspace/demo-app

# 使用 python3.12 创建名为 .venv 的独立虚拟环境
python3.12 -m venv .venv

# 激活虚拟环境
source .venv/bin/activate

# 激活后,在当前 Shell 作用域内,python 和 pip 会自动指向该虚拟环境的 3.12 版本
python -V
pip -V

# 在虚拟环境中安心安装依赖,不污染全局环境
pip install requests fastapi uvicorn

# 退出虚拟环境
deactivate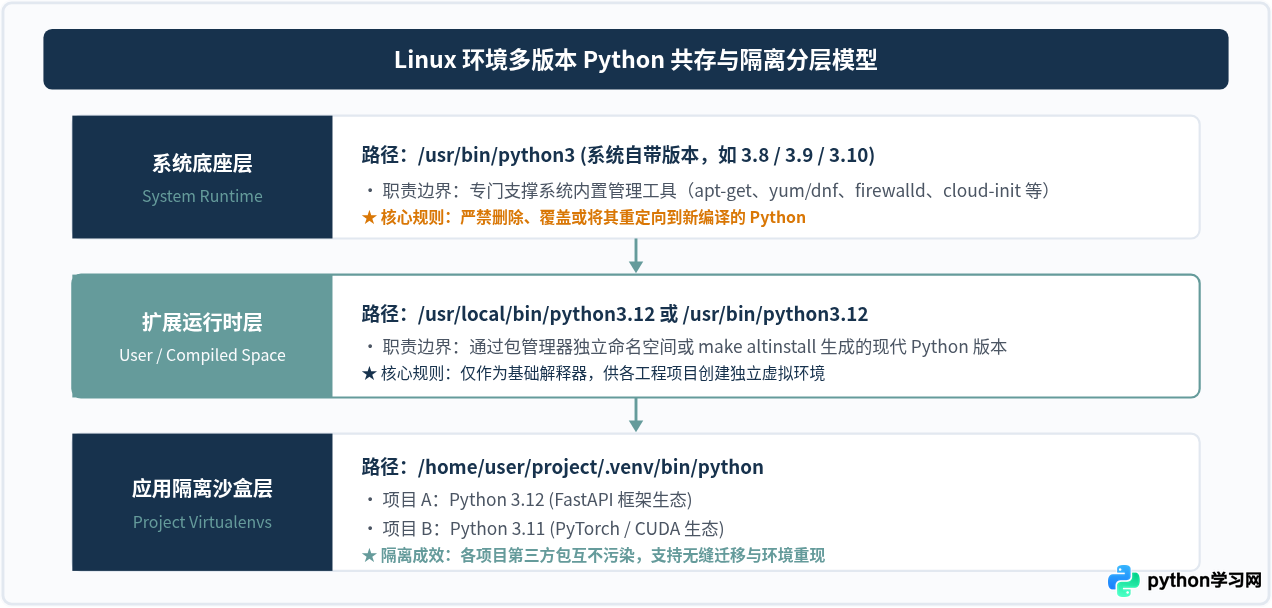
五、常见问题排查与避坑指南
1. 编译后运行 pip 提示 pip is configured with locations that require TLS/SSL
原因分析:在执行 ./configure 或 make 时,系统缺少 OpenSSL 开发库(Debian/Ubuntu 上的 libssl-dev,或 RHEL/CentOS 上的 openssl-devel),导致 Python 未能编译出内置的 _ssl C 模块。pip 无法通过 HTTPS 安全协议拉取软件包。
解决办法:切勿尝试使用非加密的 HTTP 源绕过。正确做法是重新装上系统 OpenSSL 库,然后回到 Python 源码根目录下重新配置与编译:
# Ubuntu / Debian
sudo apt install -y libssl-dev

# CentOS / RHEL
sudo dnf install -y openssl-devel

# 重新在源码目录下编译安装
cd /usr/local/src/Python-3.12.8
./configure --prefix=/usr/local --enable-optimizations --with-lto
make -j $(nproc)
sudo make altinstall
2. 导入 ctypes 报错 No module named '_ctypes'
原因分析:标准库中的 ctypes 严重依赖底层系统库 libffi。在无 libffi-dev(或 libffi-devel)的情况下,C 扩展将被直接忽略。
解决办法:通过包管理器安装 libffi-dev(Debian/Ubuntu)或 libffi-devel(CentOS/RHEL),随后重新运行 make && sudo make altinstall 即可自动解决。
3. 终端找不到新安装的 python3.12 命令
原因分析:如果通过源码编译指定了 --prefix=/usr/local,而当前用户的终端环境变量 PATH 中未包含 /usr/local/bin,系统便无法自动检索到该命令。
解决办法:检查当前 PATH 变量并在终端配置文件中声明:
# 临时测试
export PATH=/usr/local/bin:$PATH

# 永久生效(写入 ~/.bashrc 或 /etc/profile)
echo 'export PATH=/usr/local/bin:$PATH' >> ~/.bashrc
source ~/.bashrc
六、全文总结
在 Linux 系统上管理 Python 运行环境时,追求“最新版本”与维护“系统稳定”并非对立的诉求:
- 快速部署首选包管理器:在 Ubuntu 下使用
deadsnakes PPA,在 RHEL/CentOS 下使用AppStream / EPEL,可在两分钟内无痛完成安装,且系统自动维护依赖树。 - 深度优化首选源码编译:在追求计算性能、需要特殊编译参数或定制目录时,安装完备开发头文件后,采用
./configure --enable-optimizations --with-lto并在最后严格执行make altinstall,既能榨干硬件性能,又能保护系统组件不受侵害。 - 严格遵守隔离治理规范:不论通过何种方式安装的新版 Python,均只将其视作“基础种子”,工程开发必须通过
python3.xx -m venv构建专属虚拟环境,从根本上杜绝版本污染与依赖冲突。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









