

Linux下安装Python:包管理器apt/yum与源码编译指南
系统介绍在Linux操作系统下安装Python的完整方法,涵盖Debian/Ubuntu系列的apt包管理器、RHEL/CentOS系列的yum/dnf工具,以及从官方源码编译安装特定版本与性能优化的全流程,同时详解多版本安全共存与常见构建报错排查。
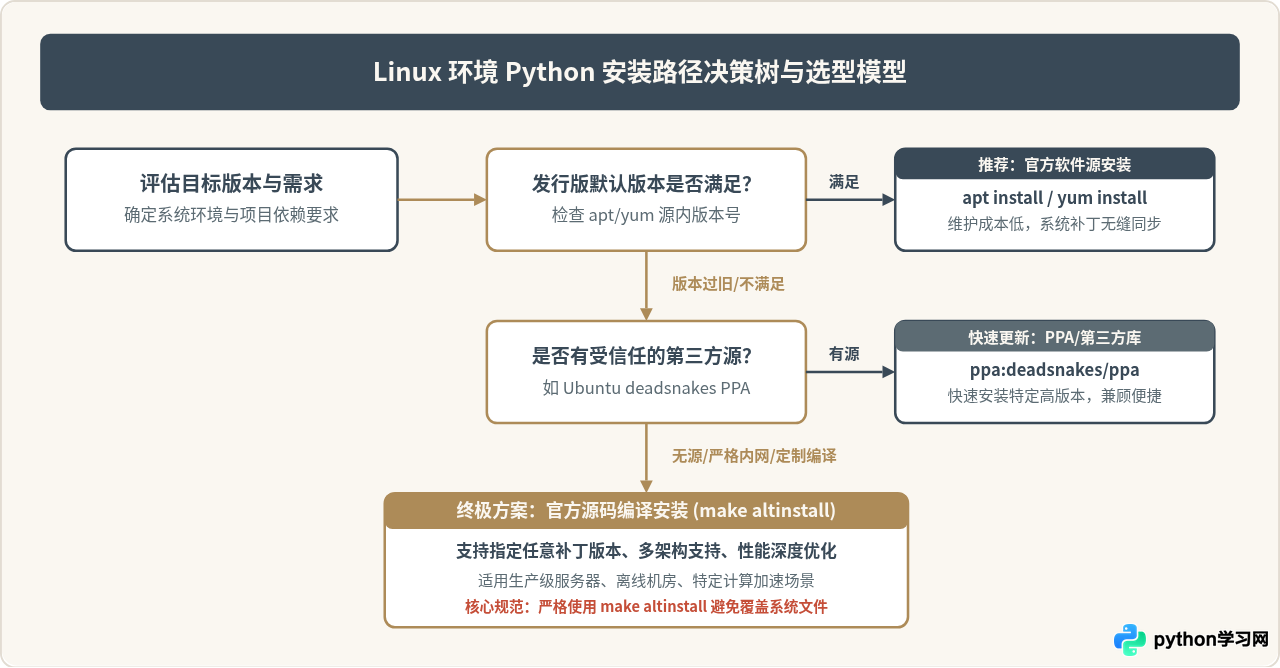
在 Linux 操作系统中部署 Python 环境,通常有两种主流途径:一是借助发行版自带的包管理器(如 Debian/Ubuntu 体系的 apt、RHEL/CentOS 体系的 yum 或 dnf)快速拉取预编译包;二是从 Python 官方获取源码手工编译。包管理器途径安装迅速、依赖自动化处理完善,适合标准开发与日常运维;源码编译则允许指定任意精确版本并开启编译级性能优化,适合生产定制或受限离线环境。本文将完整拆解这两种方式的操作流程、核心参数与多版本隔离规则。
一、安装方式选型与系统底层 Python 的保护原则
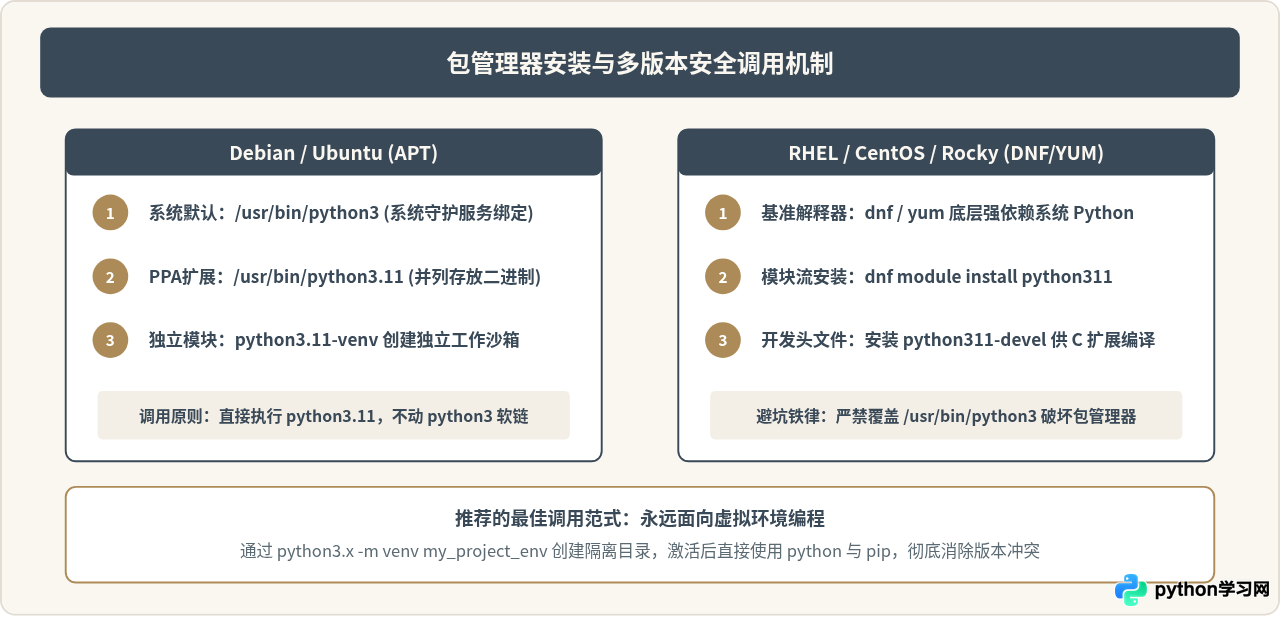
在正式执行安装前,必须明确一个关键机制:大多数现代 Linux 发行版(如 Ubuntu 20.04+、CentOS 8+)的系统核心组件及包管理工具(例如 RHEL 中的 dnf、Ubuntu 的 cloud-init 等)均重度依赖系统预装的 Python 解释器。若盲目修改 /usr/bin/python3 软链接指向其他版本,轻则导致包管理器报错瘫痪,重则引发系统核心服务异常。
因此,在 Linux 下安装新版本 Python 的基本法则是:在系统原有 Python 之外建立并行版本,绝不覆盖或替换默认的系统 Python 文件。
二、使用包管理器快速安装(APT 与 YUM/DNF)
包管理器安装的最大优势在于省时省力,系统会自动解析并安装 OpenSSL、SQLite、bzip2 等底层依赖动态链接库。
1. Debian / Ubuntu 体系(APT 工具链)
在 Ubuntu 或 Debian 上,官方仓库通常包含稳定版本的 Python 3。首先刷新仓库索引并安装基础套件:
# 1. 刷新软件包索引
sudo apt update

# 2. 安装 Python 核心包、包管理器 pip 及虚拟环境模块 venv
sudo apt install -y python3 python3-pip python3-venv

# 3. 验证安装结果(示例输出:Python 3.10.12)
python3 --version
如果官方仓库中的版本(如 Ubuntu 20.04 默认的 Python 3.8)无法满足业务对更高版本(如 Python 3.11/3.12)的需求,推荐使用 Ubuntu 社区公认的 deadsnakes PPA 软件源:
# 安装软件源管理工具
sudo apt install -y software-properties-common

# 添加 deadsnakes PPA 源
sudo add-apt-repository ppa:deadsnakes/ppa
sudo apt update

# 安装指定的 Python 3.11 及其完整工具链
sudo apt install -y python3.11 python3.11-venv python3.11-dev

# 使用独立版本命令启动
python3.11 --version
2. RHEL / CentOS / Rocky Linux 体系(YUM / DNF 工具链)
在 RHEL 8/9、CentOS Stream 或 Rocky Linux 等现代企业级系统上,官方包管理已迁移为 dnf(亦兼容 yum 别名)。针对多版本需求,RHEL 引入了模块化流(Application Streams):
# 1. 检查可用的 Python 模块流
sudo dnf module list python*

# 2. 启用并安装指定版本的 Python(以 Python 3.11 为例)
sudo dnf install -y python3.11 python3.11-pip python3.11-devel

# 3. 验证版本
python3.11 --version
在较旧的 CentOS 7 系统中,官方仓库默认仅提供 Python 2.7 与 Python 3.6。若需要较新版本,需通过 SCL(Software Collections)仓库引入,或者直接选用后文介绍的源码编译方案。
三、从源码编译安装 Python(核心实操)
当项目要求运行特定修订版本(如 Python 3.11.8)、需要开启 PGO/LTO 运行时性能优化,或者服务器处于离线纯内网环境时,从源码编译是最佳方案。
步骤 1:安装前置构建依赖与开发库
Python 解释器在编译过程中,需要依赖 C 编译器以及大量系统底层库来编译内建模块。如果缺少对应的开发库(如 OpenSSL、libffi、SQLite),编译虽然能够完成,但在后续使用时会报错提示缺少 _ssl 或 ctypes 模块。
Ubuntu / Debian 系统安装依赖:
sudo apt update
sudo apt install -y build-essential zlib1g-dev libncurses5-dev libgdbm-dev \
libnss3-dev libssl-dev libreadline-dev libffi-dev libsqlite3-dev \
libbz2-dev liblzma-dev wget curl
CentOS / RHEL / Rocky Linux 系统安装依赖:
sudo dnf groupinstall -y "Development Tools"
sudo dnf install -y zlib-devel bzip2-devel openssl-devel ncurses-devel \
sqlite-devel readline-devel tk-devel gdbm-devel db4-devel \
libpcap-devel xz-devel libffi-devel wget
步骤 2:下载并校验官方源码包
建议将源码包统一下载至 /usr/src 或用户的临时构建目录中:
# 进入工作目录并下载目标版本源码包(以 3.11.8 为例)
cd /usr/src
sudo wget https://www.python.org/ftp/python/3.11.8/Python-3.11.8.tgz

# 解压源码归档
sudo tar -xzf Python-3.11.8.tgz
cd Python-3.11.8
步骤 3:配置编译选项(Configure)
./configure 脚本用于检测宿主机硬件架构、依赖库可用性并生成 Makefile。建议指定安装前缀目录并开启优化:
sudo ./configure \
    --prefix=/usr/local/python3.11 \
    --enable-optimizations \
    --with-lto
参数深度解析:
--prefix=/usr/local/python3.11:将新 Python 的可执行文件、库和头文件完整隔离存放在专用目录下,卸载时直接删除该目录即可,干净无残留。--enable-optimizations:启用 Profile Guided Optimization (PGO)。该选项会在编译时跑一套内置测试用例来分析代码热点,通常能提升 Python 解释器 10% 到 20% 的运行性能,但会显著增加编译时间。--with-lto:开启 Link Time Optimization(链接时优化),进一步提升运行效率。
步骤 4:编译并使用 make altinstall 安装
执行多核并行编译以加快构建进度:
# 查看当前 CPU 核心数并启动多线程编译
sudo make -j$(nproc)

# 核心关键:必须使用 altinstall 安装
sudo make altinstall传统的 make install 会默认创建名为 python3 和 python 的可执行文件及软链接,这极可能直接覆盖系统原有的 Python 入口,摧毁依赖原版本运行的系统工具。而 make altinstall 只会生成带完整版本号的文件(如 python3.11),坚决不创建无版本后缀的全局符号链接,彻底规避冲突。
步骤 5:配置环境变量与软链接
由于我们将 Python 安装在 /usr/local/python3.11 路径下,为了在全局任何终端中都能直接键入命令,可以建立软链接到系统标准二进制路径 /usr/local/bin(该目录默认位于大多数用户的 $PATH 中):
# 建立指向主程序的软链接
sudo ln -sf /usr/local/python3.11/bin/python3.11 /usr/local/bin/python3.11

# 建立指向 pip 的软链接
sudo ln -sf /usr/local/python3.11/bin/pip3.11 /usr/local/bin/pip3.11

# 验证安装是否成功
python3.11 --version
pip3.11 --version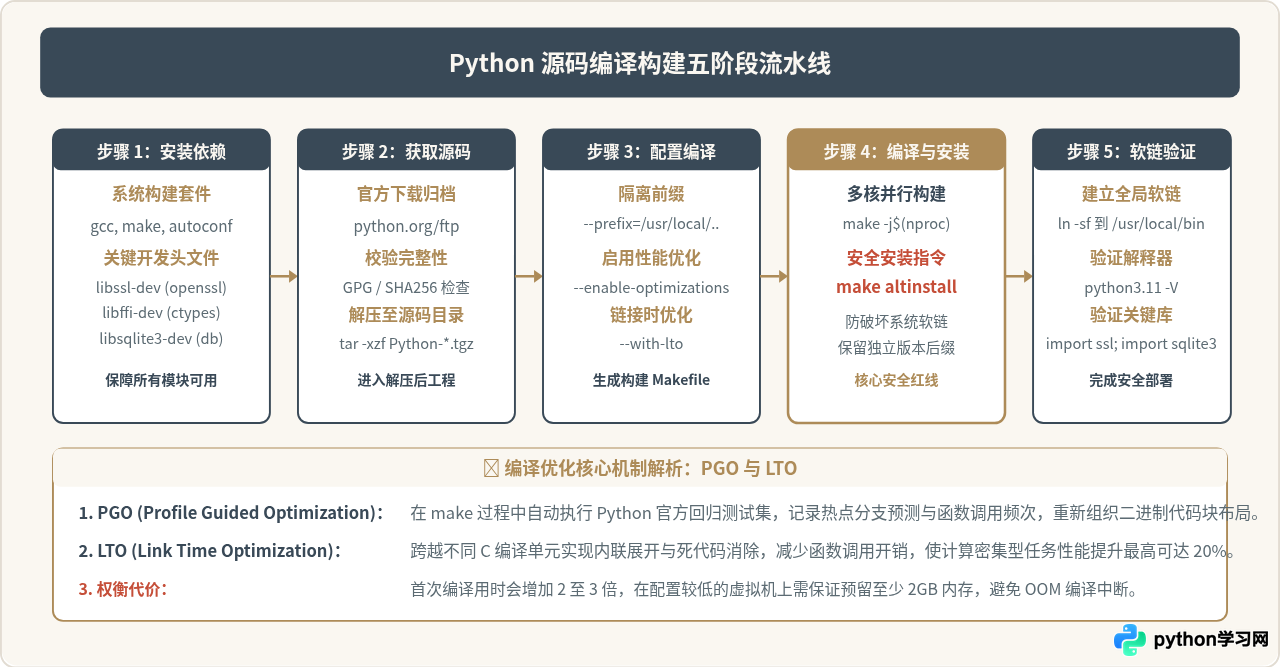
四、常见编译报错与排查清单
在源码编译过程中,大部分失败或功能缺失并不是语法错误,而是宿主系统环境缺少特定头文件所致。以下是三个最常遭遇的典型问题及修复方案:
1. 缺少 SSL 模块:ModuleNotFoundError: No module named '_ssl'
现象:Python 安装完毕后,执行 pip install 报错提示 Can't connect to HTTPS URL because the SSL module is not available。
原因:在执行 ./configure 时,系统未检测到 openssl-devel(CentOS)或 libssl-dev(Ubuntu),导致内建的 _ssl.c 扩展没有被编译生成。
解决办法:补装 OpenSSL 开发库后,进入源码目录重新编译并覆盖安装:
# Ubuntu / Debian
sudo apt install -y libssl-dev

# CentOS / RHEL
sudo dnf install -y openssl-devel

# 重新配置并安装
cd /usr/src/Python-3.11.8
sudo ./configure --prefix=/usr/local/python3.11 --enable-optimizations
sudo make -j$(nproc)
sudo make altinstall
2. 缺少 ctypes 模块:ModuleNotFoundError: No module named '_ctypes'
现象:执行 make 报错或在导入 ctypes 时崩溃。
解决办法:补齐 libffi 开发库(Ubuntu: sudo apt install libffi-dev;CentOS: sudo dnf install libffi-devel),然后重新执行编译。
3. 编译因内存不足中断(Internal Compiler Error / OOM Killed)
现象:当开启 --enable-optimizations 并执行 make -j4 时,gcc 进程突然被杀掉中断。
解决办法:降低编译并发度,改为单线程或双线程编译:make -j1 或 make -j2;或者为系统临时增加 2GB 的 Swap 交换分区。
五、综合方案对比与安全运维法则
为了帮助开发者和系统管理员在具体生产场景中快速决策,下表系统性梳理了包管理器与源码编译方案的差异维度:
| 对比维度 | 官方包管理 (apt / yum) | 第三方源 (如 deadsnakes PPA) | 官方源码编译 (Source Build) |
|---|---|---|---|
| 安装部署速度 | 极快(通常小于 1 分钟) | 快速(约 2 分钟) | 较慢(需 5-15 分钟编译) |
| 版本自由度 | 仅限于系统镜像绑定版本 | 丰富(包含多数主流次版本) | 完全自由,可安装任意小版本 |
| 底层优化 (PGO/LTO) | 通常为通用预编译构建 | 通用二进制构建 | 可按本机 CPU 架构开启全套优化 |
| 卸载与维护 | 包管理器一键清理 | 包管理器清理 | 直接删除 --prefix 指定目录 |
| 环境隔离度 | 易与系统解释器产生混淆 | 良好(版本号独立命名) | 极佳(路径完全独立) |
| 推荐应用场景 | 快速测试、基础镜像、自动化脚本 | Ubuntu 桌面与单机开发机 | 企业核心生产服务器、离线集群环境 |
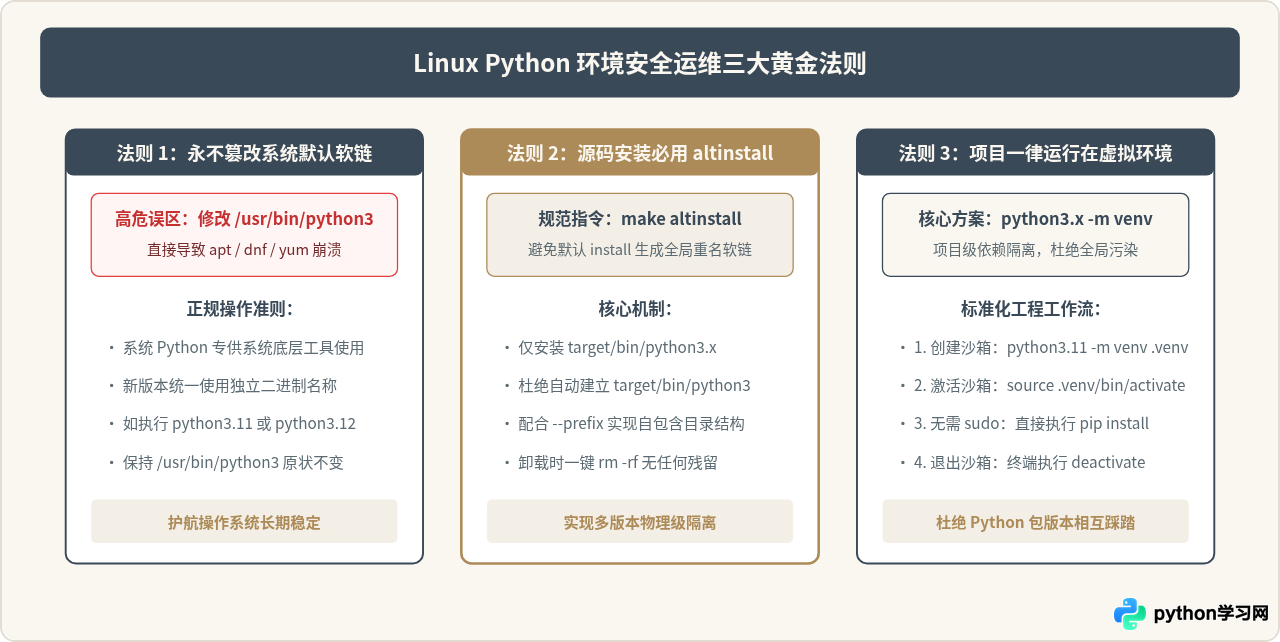
六、总结与落地建议
在 Linux 生产与开发环境中安装和管理 Python,核心逻辑在于权衡便捷性与可控度:
- 对于常规开发机、快速原型验证或容器构建,优先使用系统的 apt / dnf 包管理器,或者引入官方推荐的第三方源(如 deadsnakes PPA),几条命令即可就绪。
- 对于生产级服务器、对执行效率有苛刻要求的计算集群、或需要精准锁定次版本号的业务场景,采用源码编译安装是最佳选择。在编译时务必配齐底层开发库(特别是 OpenSSL 和 libffi),并启用
--enable-optimizations,最后使用make altinstall安全落地。 - 无论通过何种途径安装,在实际项目开发中,都应养成使用
python3.x -m venv构建独立虚拟环境的习惯,彻底避免全局包污染,确保系统与应用环境的双重稳定。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









