

Google Workspace MCP OAuth 2.0客户端逾期迁移怎么理解,REST应用与智能体身份有何区别
解释Google Workspace MCP 11月11日与12日的agentic OAuth客户端迁移节点,区分普通REST应用、混合客户端、预览资格、用户权限和服务账户、Apps Script边界。
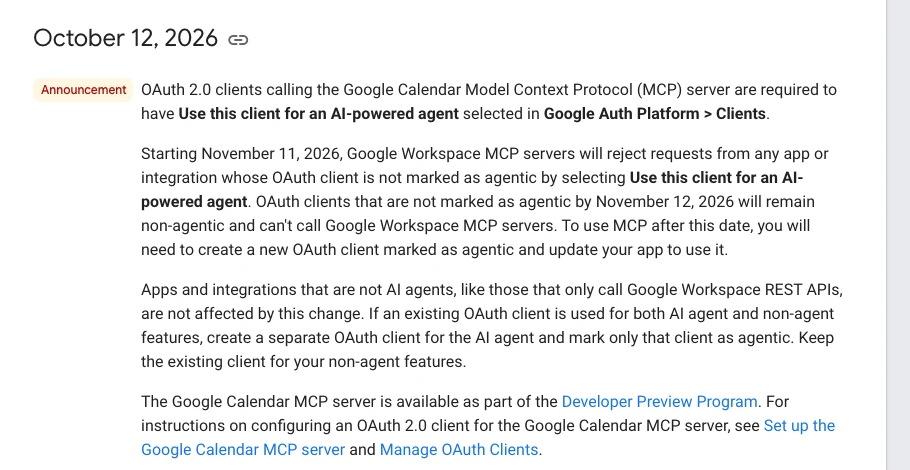
Workspace MCP专项公告规定了11月11日拒绝未标记客户端请求、11月12日后逾期旧客户端需迁移至新agentic客户端的安排。并非AI智能体且只调用普通Workspace REST API的应用不受这项变更影响;客户端声明、权限和预览资格需要分开理解。
11月11日与11月12日分别代表什么
11月11日是公告规定的请求拒绝起点,11月12日则关系到未及时标记的既有OAuth客户端后续状态。这两项日期不表示新的MCP协议版本号,也不是所有Google API统一停用的日期。原公告没有提供统一执行时刻或时区,不能自行补成北京时间零点。
这项声明在Google Auth Platform的Clients中使用名称Use this client for an AI-powered agent。该英文名称表示客户端代表AI智能体执行动作或读取上下文的自声明,不等于用户已经向智能体开放全部Workspace数据。10月12日是公告日,11月是执行节点,11月16日不应再次写成规则首次发布。
过期未标记客户端为何不能只按普通设置说明理解
专项公告明确要求,过期仍保持非agentic的客户端,需要新的agentic OAuth客户端及应用迁移。新建了一个客户端,也不会自动替换应用仍在使用的原客户端ID;应用使用哪个身份请求授权,与控制台中是否另有一个正确配置的客户端,是两件事。
一般配置指南还讨论了现有客户端支持该设置时的处理方式,以及不能修改时的新建路径。这类通用说明不能单独理解为专项迁移期限已经延期,更不能保证对一个逾期未标记的旧客户端补操作后一定恢复。判断依据需要同时对应具体客户端状态和专项日期条件。
普通功能与AI智能体为何要隔离OAuth身份
如果同一应用既有普通用户交互功能,也有AI智能体调用Workspace MCP的功能,官方安排是为智能体维护单独的OAuth客户端,仅把该客户端标记为agentic,原客户端继续供非智能体功能使用。这里划分的是授权身份,不能只理解为给整个产品统一改一个显示名称。
普通REST集成不受影响的前提包含“并非AI智能体”这一限定,不能省略后扩写为任何AI应用只要出现REST调用就完全不受相关配置要求约束。此次专项拒绝范围是Workspace MCP服务器,不应扩大为所有Google Cloud MCP服务、全部OAuth登录或全部REST API。
agentic标记、用户权限和预览资格如何区分
标记OAuth客户端不会额外授予scope或数据访问权限。用户同意、OAuth应用验证以及原有权限和治理要求仍然适用。客户端身份正确、服务已启用和具体请求获得相应授权,是不同条件,不能仅凭一个标记判断整个集成已可用。
Google Calendar MCP服务器仍作为Developer Preview Program的一部分提供。开发者预览资格与OAuth客户端声明同样不是互相替代的条件:有预览资格不证明客户端已标记,客户端已标记也不自动代表具备全部服务条件。官方描述的日历读写能力仍受用户相应权限约束。
服务账户与Apps Script有哪些不同边界
配置指南把用户委托的三方OAuth流程,与服务账户的域级委托两方OAuth流程分别说明。服务账户不在Google Auth Platform的Clients中管理,不能按用户客户端的方式选择该标记;其MCP访问控制受Workspace管理员的域级委托设置约束,不能把缺少同一个复选项直接判为相同原因。
Apps Script默认创建并管理的OAuth客户端也不能直接选择该声明,即使脚本使用标准Google Cloud项目也是如此。相关文档给出独立OAuth客户端及OAuth2 for Apps Script库的授权路径,因此仅改变项目类型,并不等于默认客户端自动成为agentic。
理解这次迁移,关键是识别实际使用的客户端身份、调用的是MCP还是普通REST,以及适用哪种授权流程。公告中的截止节点、控制台配置存在与真实请求结果不能混为一个结论。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









