

Python微服务安全加固:API网关鉴权与服务间mTLS配置
深入讲解Python微服务架构中的安全加固实践,涵盖边缘API网关身份鉴权、内部请求上下文透传、双向TLS(mTLS)证书签发与服务间安全通信的完整配置流程与代码实现。
构建微服务架构时,安全防御必须覆盖外部请求入口与内部服务调用两道防线。本文通过一套完整的配置方案与Python代码实现,阐明如何在边缘网关统一完成客户端身份鉴权与凭证校验,并将用户上下文安全下发;同时在内网服务集群之间配置双向TLS(mTLS),基于X.509数字证书实现双向身份认证与通信链路加密,构建零信任安全边界。
一、微服务分层安全架构与信任边界
传统的单体应用通常运行在受保护的主机内部,边界防护足以阻挡外部直接攻击。然而微服务拆分后,原本进程内的函数调用变成了跨网络的远程过程调用(RPC或HTTP)。如果依然假设“内网环境绝对可信”,一旦网络边界被穿透或某一台工作节点失陷,内部所有明文流量与服务接口都将处于裸奔状态。
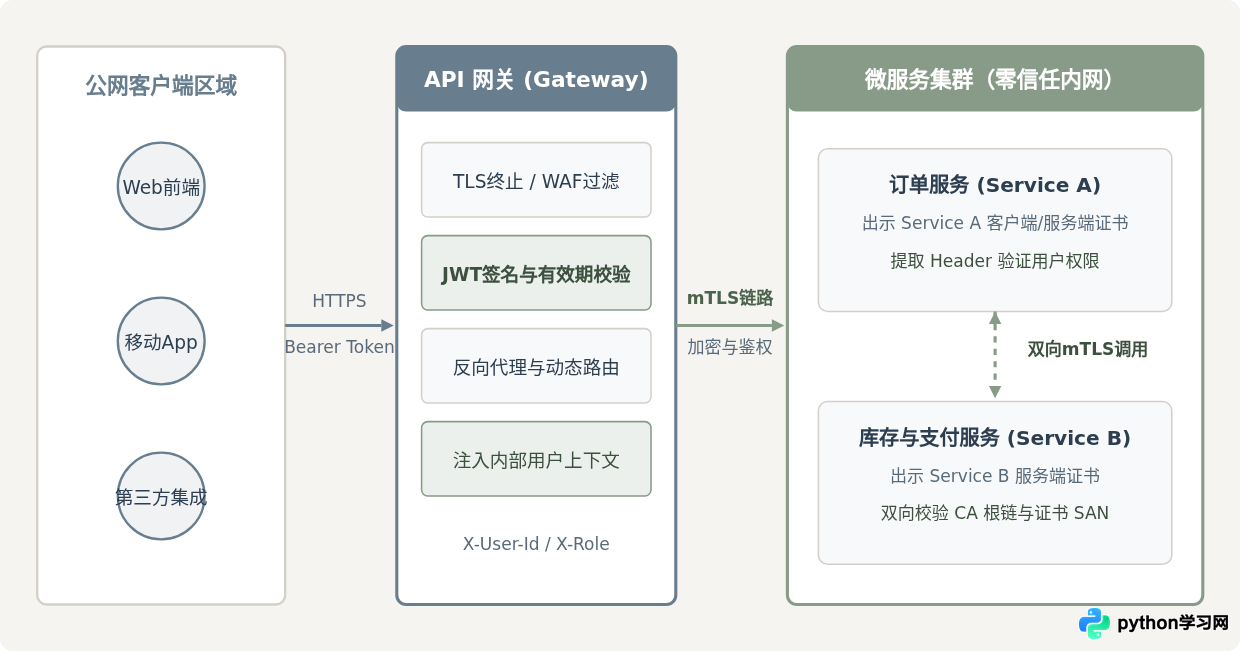
微服务加固的有效思路是将流量按走向划分为南北向与东西向:
- 南北向流量(客户端至网关):面向不可信的公网用户。所有请求汇聚至API网关,网关负责SSL卸载、客户端身份鉴权(如OAuth2/JWT)、速率限制与非法请求过滤。通过校验后,网关将解析得到的内部身份上下文放入请求头中透传。
- 东西向流量(服务间内部调用):处于内网容器或主机之间。采用双向TLS(Mutual TLS, mTLS)架构,调用方与被调用方必须各自出示由受信任私有CA颁发的服务身份证书,验证彼此的数字签名与身份白名单,杜绝中间人劫持与越权调用。
二、API网关鉴权实现与身份上下文透传
API网关是系统的第一道关卡。网关的主要任务不是直接处理业务逻辑,而是对外部发来的凭证进行密码学校验,防止未授权请求进入内网。
常见的反模式是在每个内部微服务里都重复执行JWT解码与公钥验签。这不仅浪费计算资源,而且当密钥轮换时需要通知所有服务同步变更。规范的做法是在网关处统一验签,验证通过后,将用户身份标识、角色列表等不可篡改的信息写入特定的内部Header(如X-User-Id、X-User-Roles),并剥离外部不可信的同名Header后转发给内部微服务。
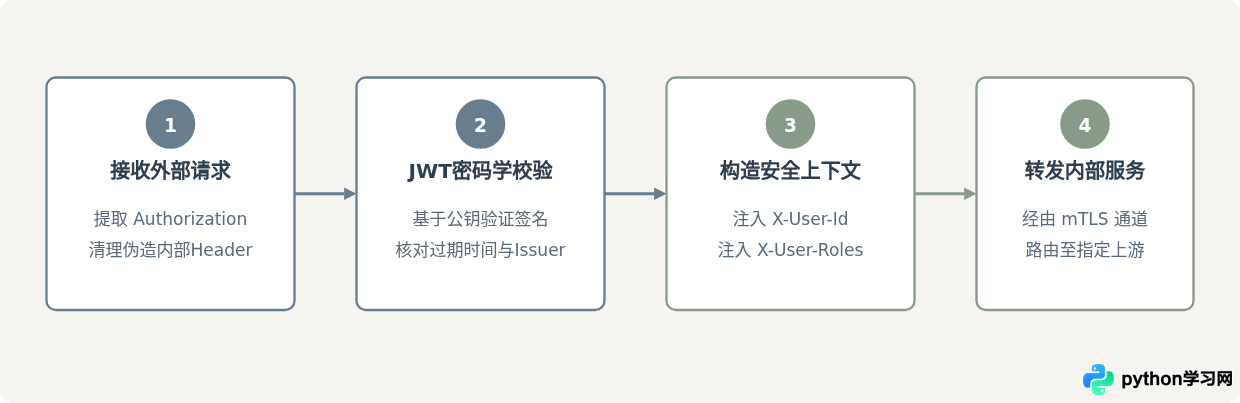
以下是使用Python(FastAPI + PyJWT)编写的轻量级网关鉴权中间件示例。该代码实现了对公网Bearer Token的校验,并在转发前安全注入内部上下文:
import jwt
import httpx
from fastapi import FastAPI, Request, Response, HTTPException, status

app = FastAPI(title="Edge-API-Gateway")

# 生产环境中使用配置中心读取或挂载只读公钥
JWT_PUBLIC_KEY = """-----BEGIN PUBLIC KEY-----
MIIBIjANBgkqhkiG9w0BAQEFAAOCAQ8AMIIBCgKCAQEAyYt6h...(公钥内容)...
-----END PUBLIC KEY-----"""
JWT_ALGORITHM = "RS256"

# 内部上游微服务配置
UPSTREAM_ROUTES = {
    "/api/orders": "https://order-service.internal.local:8443",
    "/api/inventory": "https://inventory-service.internal.local:8443",
}

@app.middleware("http")
async def authentication_and_context_forwarding(request: Request, call_next):
    # 1. 过滤客户端恶意伪造的内部受信任标头
    headers = dict(request.headers)
    headers.pop("x-user-id", None)
    headers.pop("x-user-roles", None)

    # 白名单路由放行(如健康检查或登录接口)
    if request.url.path in ["/healthz", "/api/auth/login"]:
        return await call_next(request)

    # 2. 提取并校验 Authorization 头部
    auth_header = request.headers.get("authorization")
    if not auth_header or not auth_header.startswith("Bearer "):
        return Response(content="Missing or invalid token", status_code=status.HTTP_401_UNAUTHORIZED)

    token = auth_header.split(" ")[1]
    try:
        payload = jwt.decode(
            token,
            JWT_PUBLIC_KEY,
            algorithms=[JWT_ALGORITHM],
            options={"require": ["exp", "sub", "iss"], "verify_exp": True}
        )
    except jwt.PyJWTError:
        return Response(content="Token verification failed", status_code=status.HTTP_401_UNAUTHORIZED)

    # 3. 将权威用户信息写入内部请求头
    headers["x-user-id"] = str(payload.get("sub"))
    headers["x-user-roles"] = ",".join(payload.get("roles", []))

    # 4. 执行反向代理转发(演示核心逻辑)
    # 实际生产中可使用网关框架或维持连接池转发
    target_upstream = None
    for prefix, target in UPSTREAM_ROUTES.items():
        if request.url.path.startswith(prefix):
            target_upstream = target
            break

    if not target_upstream:
        return Response(content="Route not found", status_code=status.HTTP_404_NOT_FOUND)

    # 使用内部通信客户端(配置mTLS证书)转发请求
    # 见下文详细的mTLS客户端实现
    return await call_next(request)
安全提示:在网关转发请求给上游之前,务必主动清理(Strip)客户端自带的 x-user-* 标头。否则恶意攻击者可以直接在公网请求中携带 X-User-Id: 1 (admin),导致越权漏洞。
三、服务间mTLS工作原理与证书链签发
当网关完成外部鉴权后,请求被转发至内网集群。此时,如果内部网络没有加密与双向鉴权,任何处于同一局域网、同一K8s命名空间或被劫持的Pod都能嗅探明文密码与业务数据,甚至直接伪装成合法节点向核心服务发送扣款、删除指令。
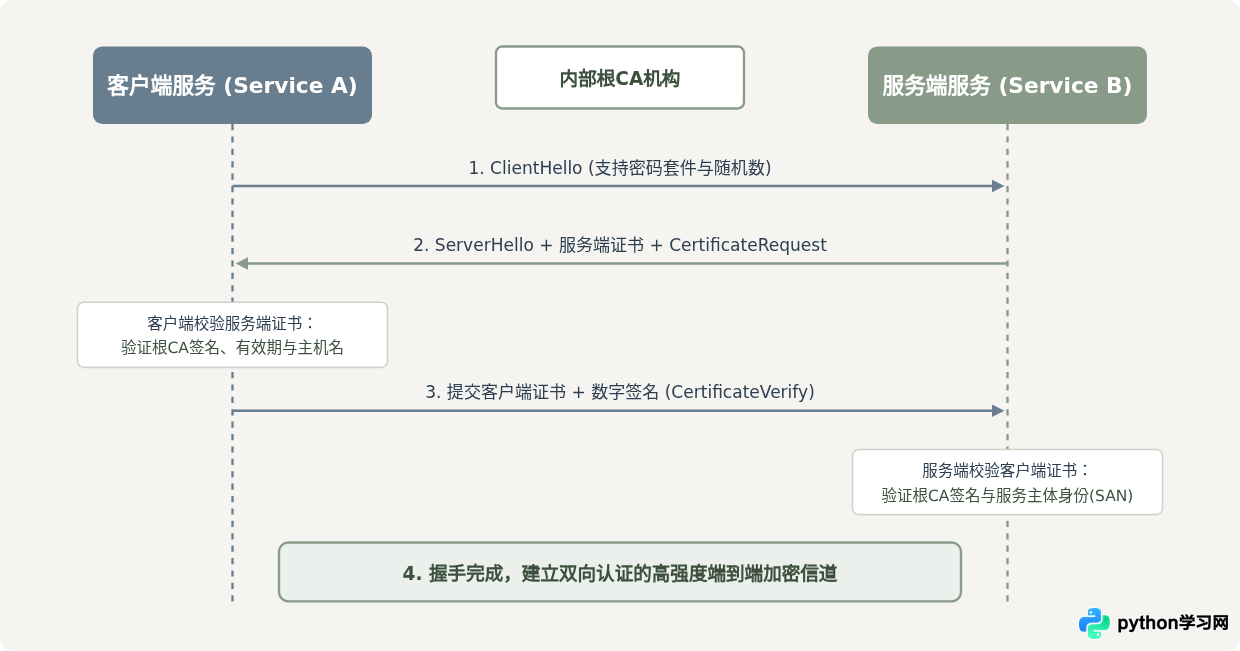
单向TLS仅由服务端提供证书供客户端校验(如日常访问普通HTTPS网站),客户端并不证明自己的身份。而双向TLS(mTLS)要求双方互相校验数字证书:
- 客户端请求服务端时,服务端出示证书,客户端验证服务端证书是否由信任的私有根CA签发,且域名/SAN匹配;
- 服务端要求客户端出示证书,客户端提交自己的服务身份证书,服务端校验该证书是否合法有效;
- 握手成功后,双方基于协商的会话密钥建立端到端加密通道。
生成私有CA与服务证书(OpenSSL实践)
在开发或生产环境准备mTLS前,需要为微服务集群建立内部私有CA,并为每个微服务分别签发包含SAN(Subject Alternative Name)的公私钥对:
# 1. 创建私有根CA私钥与自签名证书
openssl genrsa -out rootCA.key 4096
openssl req -x509 -new -nodes -key rootCA.key -sha256 -days 3650 \
  -subj "/CN=Internal-Cluster-CA/O=MyMicroservices/C=CN" -out rootCA.crt

# 2. 为服务端(如 inventory-service)签发证书
openssl genrsa -out server.key 2048
openssl req -new -key server.key -out server.csr \
  -subj "/CN=inventory-service.internal.local/O=InventoryService"

# 编写SAN扩展配置 server_ext.cnf
# [ v3_req ]
# subjectAltName = @alt_names
# [ alt_names ]
# DNS.1 = inventory-service.internal.local
# DNS.2 = localhost

openssl x509 -req -in server.csr -CA rootCA.crt -CAkey rootCA.key \
  -CAcreateserial -out server.crt -days 365 -sha256 -extfile server_ext.cnf -extensions v3_req

# 3. 为调用方客户端(如 order-service)签发客户端证书
openssl genrsa -out client.key 2048
openssl req -new -key client.key -out client.csr \
  -subj "/CN=order-service.internal.local/O=OrderService"

openssl x509 -req -in client.csr -CA rootCA.crt -CAkey rootCA.key \
  -CAcreateserial -out client.crt -days 365 -sha256
四、Python微服务代码落地配置
完成证书准备后,需要在Python微服务中将证书装载到底层SSL上下文中。这里分别实现服务端(强制要求并校验客户端证书)和客户端(自动出示自身证书并校验服务端证书)。
1. 服务端配置:FastAPI + Uvicorn 启用 mTLS
在Python服务端,通过Python标准的 ssl 模块构建 SSLContext,设置 verify_mode = ssl.CERT_REQUIRED,并将受信任的根CA证书载入。这样任何未出示合法客户端证书的请求都会在TCP TLS握手阶段被直接拒绝:
import ssl
import uvicorn
from fastapi import FastAPI, Request

app = FastAPI(title="Inventory-Internal-Service")

@app.get("/inventory/{item_id}")
async def get_inventory(item_id: str, request: Request):
    # 此时进入控制器的请求已经过 TLS 握手层面的严格双向认证
    user_id = request.headers.get("x-user-id", "Unknown")
    return {
        "item_id": item_id,
        "available_stock": 42,
        "operator": user_id,
        "status": "success"
    }

def create_server_ssl_context():
    # 创建服务端 SSL 上下文(仅支持 TLS 1.2 及以上)
    ssl_context = ssl.SSLContext(ssl.PROTOCOL_TLS_SERVER)
    ssl_context.minimum_version = ssl.TLSVersion.TLSv1_2

    # 加载服务端自身证书与私钥
    ssl_context.load_cert_chain(certfile="server.crt", keyfile="server.key")

    # 加载信任的私有根 CA 证书
    ssl_context.load_verify_locations(cafile="rootCA.crt")

    # 关键配置:强制要求对端提供客户端证书,若未提供或校验失败则握手终止
    ssl_context.verify_mode = ssl.CERT_REQUIRED
    return ssl_context

if __name__ == "__main__":
    context = create_server_ssl_context()
    uvicorn.run(app, host="0.0.0.0", port=8443, ssl_context=context)
2. 客户端调用:基于 HTTPX 配置 mTLS 凭据
在微服务间发起调用时,客户端必须指定 cert 参数(包含自身的证书与私钥)以及 verify 参数(指定集群根CA公钥证书):
import httpx
import asyncio

async def call_inventory_service(item_id: str, user_id: str):
    # 构造携带双向 TLS 凭据的异步 HTTP 客户端
    # cert: (客户端证书路径, 客户端私钥路径)
    # verify: 受信任的 CA 根证书路径(用于验证服务端的合法性)
    async with httpx.AsyncClient(
        cert=("client.crt", "client.key"),
        verify="rootCA.crt",
        timeout=5.0
    ) as client:
        url = f"https://inventory-service.internal.local:8443/inventory/{item_id}"
        headers = {
            "x-user-id": user_id,
            "x-requested-by": "order-service"
        }

        try:
            response = await client.get(url, headers=headers)
            response.raise_for_status()
            return response.json()
        except httpx.ConnectError as exc:
            # 握手失败、证书不匹配或对端拒绝时在此捕获
            print(f"mTLS Connection Error: {exc}")
            raise

if __name__ == "__main__":
    result = asyncio.run(call_inventory_service("SKU-9908", "user_1024"))
    print("Remote Service Response:", result)
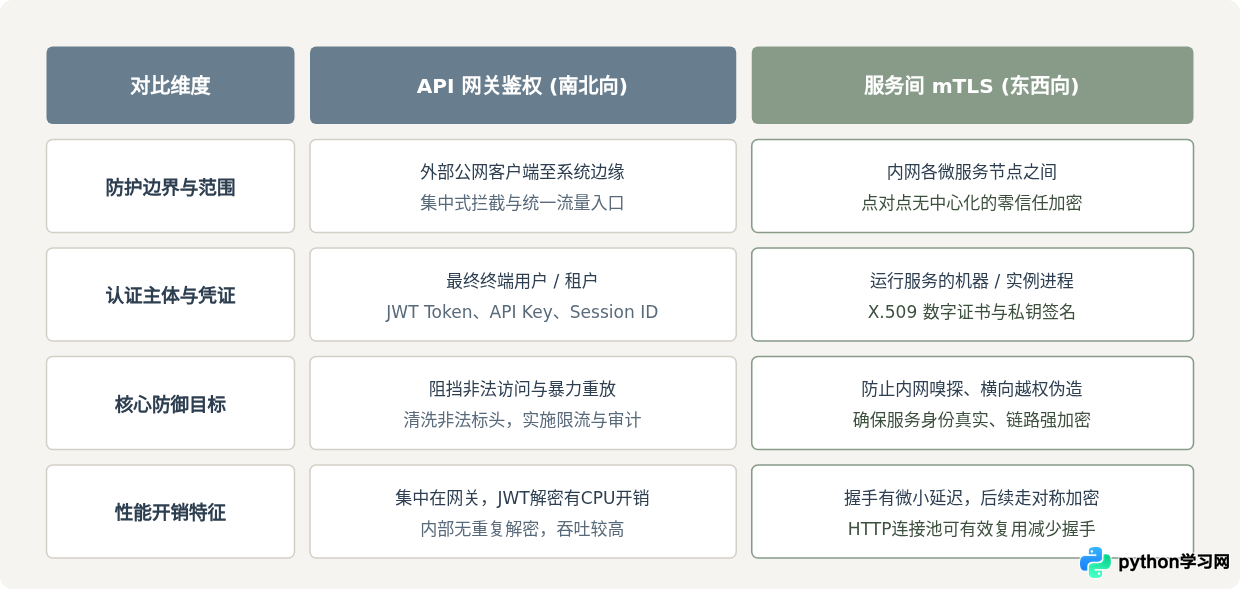
五、网关鉴权与服务间mTLS对比分析
理解这两种安全机制的核心差异,有助于在设计系统时明确责任划分,避免在不合理的层面强塞不适合的功能:
六、生产环境常见问题与避坑指南
在实际落地这两项技术的过程中,开发者经常遇到由于证书配置或标头处理不严谨导致的问题:
- 证书主机名(Hostname)校验失败:当使用
httpx请求https://inventory-service.internal.local时,如果服务端的证书只配置了 Common Name (CN),而没有在扩展配置里设置正确的 SAN (Subject Alternative Name),现代TLS实现会直接抛出CertificateError: hostname doesn't match。务必使用 OpenSSL 的-extfile显式指定 DNS 名称或 IP。 - 长连接连接池与握手开销:mTLS 握手需要客户端与服务端往返交换两轮证书并做非对称密码验证。如果每次内部RPC调用都新建连接,延迟会成倍上升。在 Python 中,务必保持
httpx.AsyncClient或requests.Session实例的长久存活,以便复用底层的 TLS 会话。 - 证书自动轮换(Rotation):生产环境中服务证书的有效期建议设为 30-90 天。若直接硬编码在容器镜像中,证书过期将导致整个集群故障。建议通过挂载 Kubernetes Secret 或 Vault 动态注入,并编写信号处理函数或在证书即将过期时平滑重启服务实例。
- Header欺诈与不可信边界:永远不要信任未经网关清洗的内部标头。所有以
X-或X-Forwarded-开头的标头都必须由网关统一重写或重置,防止外部请求直接冒充内网特权身份。
七、加固实施清单总结
完成Python微服务架构的安全加固,可对照以下清单逐项验证:
- [x] 外部入口:统一经过API网关,配置有效HTTPS证书与强密码套件;
- [x] 身份鉴权:网关基于JWT/OAuth2进行签名、过期与颁发者验证,异常请求即时阻断;
- [x] 上下文传递:网关剥离客户端伪造的身份标头,并将解析后的用户上下文注入受信任内部请求头;
- [x] 内网CA体系:建立受控的集群内部专用CA,严禁公用未知根证书;
- [x] 强制mTLS:所有微服务服务端配置
verify_mode = ssl.CERT_REQUIRED,并导入集群CA公钥; - [x] 客户端认证:微服务调用方配置长连接客户端,同时携带证书、私钥与CA证书;
- [x] 链路复用:保持客户端Session长连接,避免高频握手消耗CPU与网络往返时间。
通过边缘网关把控用户访问准入,配合内网mTLS构建微服务之间的零信任加密信道,可以在不影响业务开发灵活性的前提下,为系统提供全方位、纵深防御的安全保障。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









