

用Python构建简易Web版数据库管理后台
使用Python与Flask构建轻量实用的Web版数据库管理后台,涵盖数据表自动发现、通用表格展示、SQL查询控制台与内网安全防护措施。
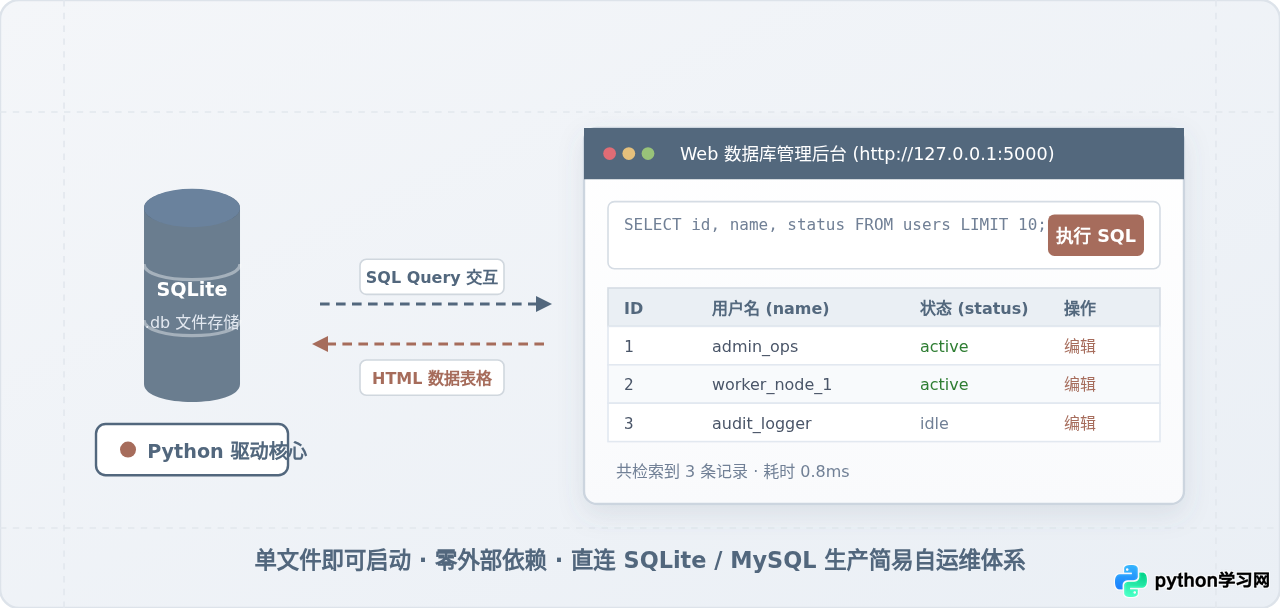
sqlite3 结合微型 Web 框架 Flask,在百行代码内实现一个具备表结构自动发现、动态表格数据浏览、分页截断保护和交互式 SQL 控制台的简易 Web 版数据库管理后台。
一、设计目标与整体架构
许多场景下的数据库管理并不需要复杂的权限审批流或多集群同步功能,核心诉求通常非常明确:快速查看当前库内有哪些数据表、按分页抽取表中的前几十行记录,以及临时执行一条排查性质的 SQL 语句。如果为此专门搭建一套重型数据库管理系统,往往会带来额外的运行时依赖与潜在的攻击面暴露。
采用 Python 构建管理后台的核心设计原则是“低侵入、零过度抽象、连接随用随释”。后端利用 Python 内置的数据结构和动态特性,在每次请求时探查元数据并组装视图,前端通过简洁的 HTML 表格呈现数据,避免引入前端构建链。
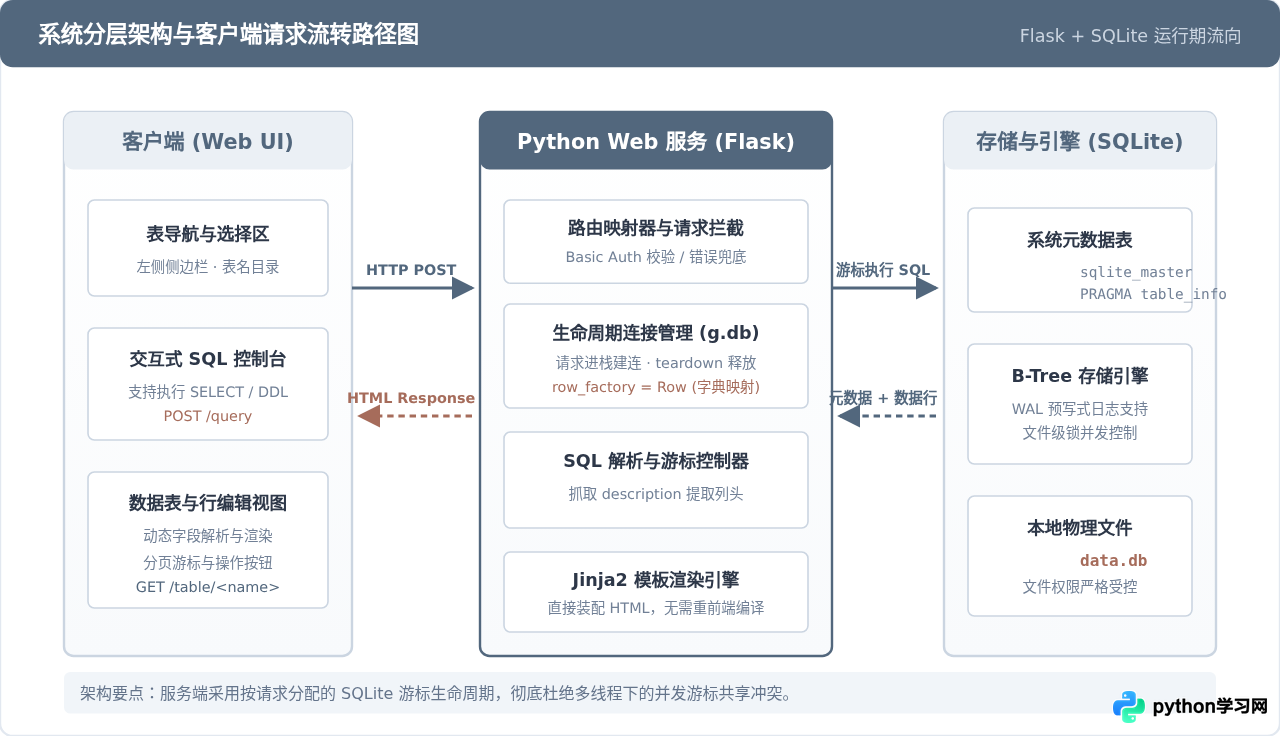
整个管理后台主要分为三层交互:
- 前端呈现层:浏览器负责发起请求、展现数据库表清单导航栏、承载只读/读写数据表格,以及提交控制台输入的自定义 SQL 语句。
- Web 调度层(Flask):捕获 URL 路由参数,通过应用上下文(Application Context)安全分配数据库游标,并在响应生成后自动回收连接句柄。
- 数据库引擎层(SQLite):执行数据定义与操纵语句,同时返回列描述元数据(
cursor.description),为无固定模式的数据动态表格提供表头信息。
二、实现流程与分步拆解
构建该后台的实施路径遵循清晰的线性演进,从底层数据库连接控制开始,逐步向上扩展出元数据反射与前端页面组装。
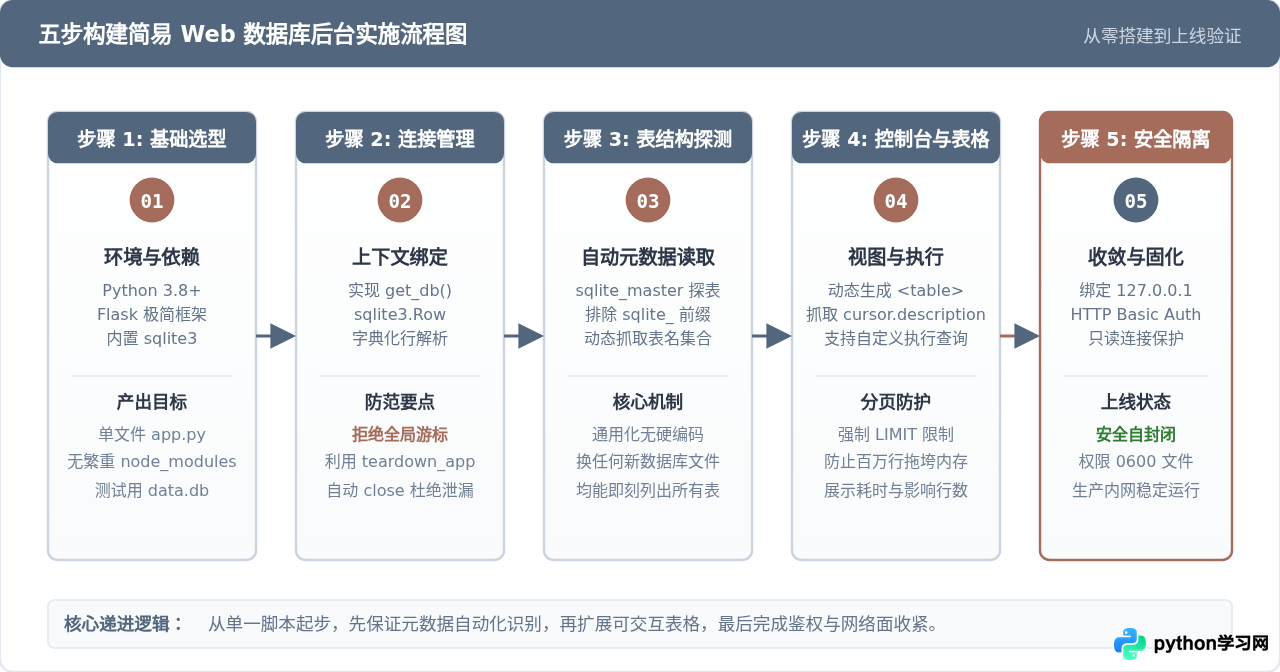
1. 环境准备与项目初始化
本方案仅依赖 Flask,数据库驱动直接使用 Python 自带的 sqlite3 模块,避免安装臃肿的第三方驱动或大型 ORM 框架。在工作目录中安装核心依赖:
# 安装基础 Web 依赖
pip install Flask==3.0.0
为便于直观验证,我们可以准备一个测试数据库文件 data.db,并初始化几个简单的测试数据表,例如用户表与操作日志表。
2. 编写核心单文件服务 app.py
以下是完整的后台实现源码。我们将路由处理、SQL 执行、元数据反射与轻量模板集合在一个单文件中,便于分发和随开随用:
# -*- coding: utf-8 -*-
import sqlite3
import time
from flask import Flask, request, g, render_template_string, redirect, url_for, abort

DATABASE = "data.db"

app = Flask(__name__)
app.config["SECRET_KEY"] = "dev-secret-key-change-in-production"

# --- 数据库连接管理 ---
def get_db():
    if "db" not in g:
        g.db = sqlite3.connect(DATABASE)
        # 将行结果转化为类似字典的可索引对象
        g.db.row_factory = sqlite3.Row
    return g.db

@app.teardown_appcontext
def close_db(exception):
    db = g.pop("db", None)
    if db is not None:
        db.close()

def get_all_tables():
    """读取数据库中的非系统用户数据表"""
    db = get_db()
    cursor = db.execute(
        "SELECT name FROM sqlite_master WHERE type='table' AND name NOT LIKE 'sqlite_%' ORDER BY name;"
    )
    return [row["name"] for row in cursor.fetchall()]

# --- 极简响应页面模板 ---
PAGE_TEMPLATE = """
<!DOCTYPE html>
<html>
<head>
  <meta charset="utf-8">
  <title>Python Web 数据库管理</title>
  <style>
    body { font-family: -apple-system, BlinkMacSystemFont, "Segoe UI", sans-serif; margin: 0; display: flex; height: 100vh; color: #2D3748; }
    .sidebar { width: 240px; background: #2D3748; color: #FFF; padding: 20px; box-sizing: border-box; overflow-y: auto; }
    .sidebar h2 { font-size: 16px; margin-top: 0; color: #E2E8F0; border-bottom: 1px solid #4A5568; padding-bottom: 10px; }
    .sidebar ul { list-style: none; padding: 0; margin: 0; }
    .sidebar li { margin-bottom: 8px; }
    .sidebar a { color: #CBD5E0; text-decoration: none; font-size: 14px; display: block; padding: 6px 10px; border-radius: 4px; }
    .sidebar a:hover, .sidebar a.active { background: #52677D; color: #FFF; }
    .content { flex: 1; padding: 24px; overflow-y: auto; background: #F8FAFC; }
    .sql-box { background: #FFF; padding: 16px; border-radius: 6px; border: 1px solid #E2E8F0; margin-bottom: 20px; }
    .sql-box textarea { width: 100%; height: 70px; font-family: monospace; font-size: 13px; border: 1px solid #CBD5E1; border-radius: 4px; padding: 8px; box-sizing: border-box; }
    .sql-box button { margin-top: 8px; background: #A66C5B; color: #FFF; border: none; padding: 8px 18px; border-radius: 4px; cursor: pointer; font-weight: bold; }
    .sql-box button:hover { background: #8E594A; }
    .meta-bar { font-size: 13px; color: #64748B; margin-bottom: 10px; }
    .error-msg { background: #FED7D7; color: #9B2C2C; padding: 10px 14px; border-radius: 4px; margin-bottom: 15px; font-size: 13px; }
    table { width: 100%; border-collapse: collapse; background: #FFF; border-radius: 6px; overflow: hidden; border: 1px solid #E2E8F0; font-size: 13px; }
    th, td { border: 1px solid #E2E8F0; padding: 8px 12px; text-align: left; }
    th { background: #F1F5F9; color: #52677D; font-weight: 600; }
    tr:nth-child(even) { background: #F8FAFC; }
    .table-title { font-size: 18px; font-weight: bold; color: #52677D; margin-bottom: 12px; }
  </style>
</head>
<body>
  <div class="sidebar">
    <h2>数据表目录 ({{ tables|length }})</h2>
    <ul>
      {% for tbl in tables %}
      <li>
        <a href="{{ url_for('view_table', table_name=tbl) }}" class="{{ 'active' if active_table == tbl else '' }}">
          {{ tbl }}
        </a>
      </li>
      {% endfor %}
    </ul>
  </div>
  <div class="content">
    <div class="sql-box">
      <form method="POST" action="{{ url_for('execute_sql') }}">
        <textarea name="query_sql" placeholder="在此输入任意标准 SQL 查询(如 SELECT * FROM users LIMIT 20;)">{{ query_sql or '' }}</textarea>
        <button type="submit">执行 SQL 语句</button>
      </form>
    </div>

    {% if error %}
      <div class="error-msg"><strong>执行失败:</strong> {{ error }}</div>
    {% endif %}

    <div class="table-title">
      {% if active_table %}
        当前正在浏览:{{ active_table }}
      {% elif query_sql %}
        自定义查询结果
      {% else %}
        请在左侧选择数据表,或在上方运行 SQL 语句
      {% endif %}
    </div>

    {% if duration is not none %}
      <div class="meta-bar">返回行数:{{ rows|length }} 行 · 查询执行耗时:{{ "%.2f"|format(duration * 1000) }} ms</div>
    {% endif %}

    {% if columns %}
      <table>
        <thead>
          <tr>
            {% for col in columns %}
            <th>{{ col }}</th>
            {% endfor %}
          </tr>
        </thead>
        <tbody>
          {% for row in rows %}
          <tr>
            {% for col in columns %}
            <td>{{ row[col] }}</td>
            {% endfor %}
          </tr>
          {% endfor %}
        </tbody>
      </table>
    {% elif duration is not none %}
      <div class="meta-bar">语句执行成功,无数据行返回。</div>
    {% endif %}
  </div>
</body>
</html>
"""

# --- 路由定义 ---
@app.route("/")
def index():
    tables = get_all_tables()
    if tables:
        return redirect(url_for("view_table", table_name=tables[0]))
    return render_template_string(PAGE_TEMPLATE, tables=[], active_table=None, columns=[], rows=[], duration=None, error=None)

@app.route("/table/")
def view_table(table_name):
    tables = get_all_tables()
    # 安全边界校验:严格比对表名白名单
    if table_name not in tables:
        abort(404)

    page = request.args.get("page", 1, type=int)
    limit = 50
    offset = (page - 1) * limit

    db = get_db()
    start_time = time.time()
    # 此处 table_name 已过白名单验证,可安全拼接结构名
    query = f"SELECT * FROM \"{table_name}\" LIMIT {limit} OFFSET {offset};"
    cursor = db.execute(query)
    rows = cursor.fetchall()
    duration = time.time() - start_time

    columns = [desc[0] for desc in cursor.description] if cursor.description else []

    return render_template_string(
        PAGE_TEMPLATE,
        tables=tables,
        active_table=table_name,
        columns=columns,
        rows=rows,
        duration=duration,
        error=None,
        query_sql=query
    )

@app.route("/query", methods=["POST"])
def execute_sql():
    tables = get_all_tables()
    query_sql = request.form.get("query_sql", "").strip()

    if not query_sql:
        return redirect(url_for("index"))

    db = get_db()
    columns = []
    rows = []
    duration = None
    error = None

    start_time = time.time()
    try:
        cursor = db.execute(query_sql)
        # 如果是修改类语句,显式提交事务
        if not query_sql.lstrip().upper().startswith("SELECT"):
            db.commit()

        if cursor.description:
            columns = [desc[0] for desc in cursor.description]
            # 限制前端最大渲染行数,防止大表撑爆内存
            rows = cursor.fetchmany(200)
        duration = time.time() - start_time
    except sqlite3.Error as e:
        db.rollback()
        error = str(e)

    return render_template_string(
        PAGE_TEMPLATE,
        tables=tables,
        active_table=None,
        columns=columns,
        rows=rows,
        duration=duration,
        error=error,
        query_sql=query_sql
    )

if __name__ == "__main__":
    # 仅绑定本地回环地址,避免局域网暴露
    app.run(host="127.0.0.1", port=5000, debug=False)
三、核心机制与安全防护边界
在编写数据库 Web 管理端时,安全机制与普通业务系统的要求截然不同。普通业务系统关注业务字段的过滤与参数化,而管理后台往往允许操作员执行任意查询。因此,后台的安全设计必须重点聚焦于网络隔离、元数据白名单与异常熔断机制。
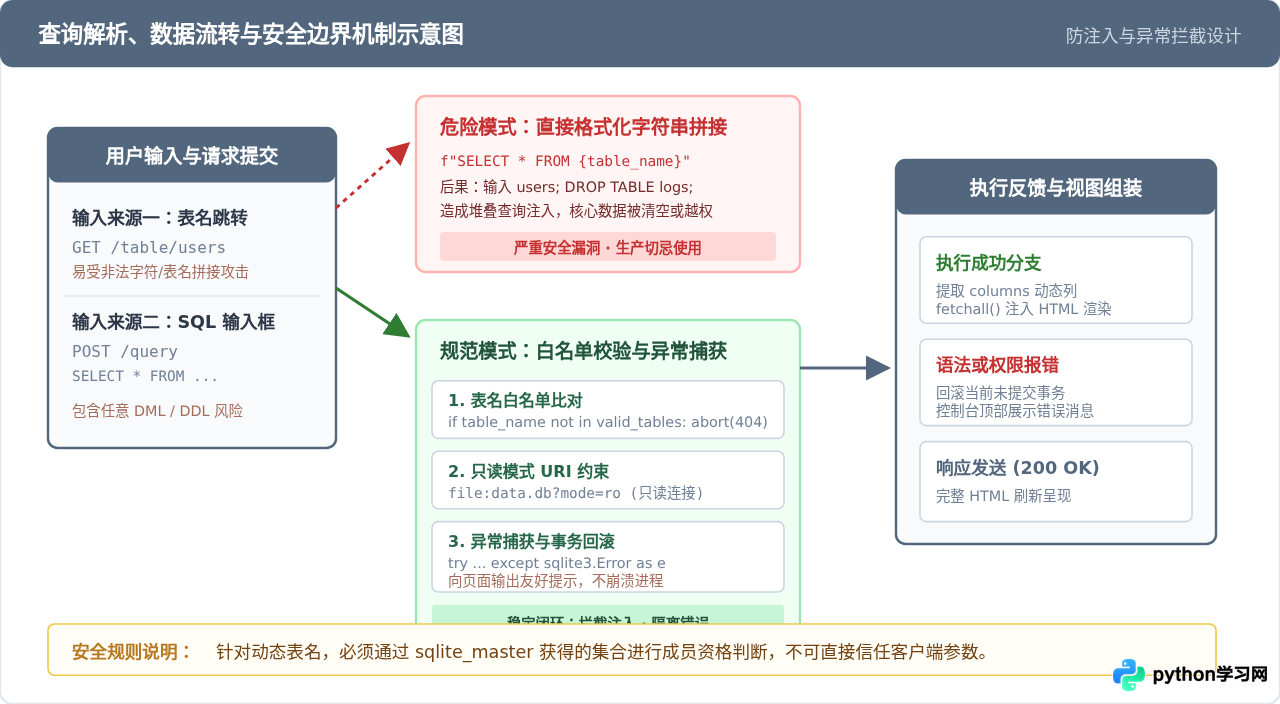
1. 动态标识符(表名)的白名单防护
SQL 的占位符(如 ? 或 %s)仅能替换字面量数值或字符串,不能直接作为表名或列名使用。在 /table/<table_name> 路由中,若直接通过 f"SELECT * FROM {table_name}" 拼接,容易被构造出 users; DROP TABLE logs; 等堆叠注入。
正确的做法是:在执行前,先查询 sqlite_master 获取库内现存的全部表名,建立合法的表名白名单。只有当请求传入的 table_name 严格命中白名单时,才允许将其装配到查询语句中,否则直接返回 HTTP 404 错误。
2. 内存保护与强制截断策略
数据库中可能存在包含数百万行记录的大表,或者包含超大文本、二进制数据(BLOB)的字段。若直接调用 cursor.fetchall() 并一次性注入 HTML 模板,会导致服务端 Python 进程内存暴增,甚至造成浏览器端直接卡死。
- 强制使用 LIMIT 与 OFFSET:默认的表数据查看必须按页读取,建议默认单页加载 50 到 100 行。
- 自定义查询使用
cursor.fetchmany(N):在 SQL 控制台执行未包含 LIMIT 的通配查询时,强制截取前 200 行记录,保障交互的低延迟。 - 异常严格回滚:当执行 DDL 或 DML 发生语法错误、约束冲突时,必须显式调用
db.rollback(),防止连接在脏事务状态下悬挂。
四、方案对比与技术选型定位
在技术选型时,团队常在桌面客户端、大型成熟 Web 框架以及轻量自研脚本之间犹豫。明确不同工具的使用边界,能够帮助我们在敏捷排查与长期维护之间取得平衡。
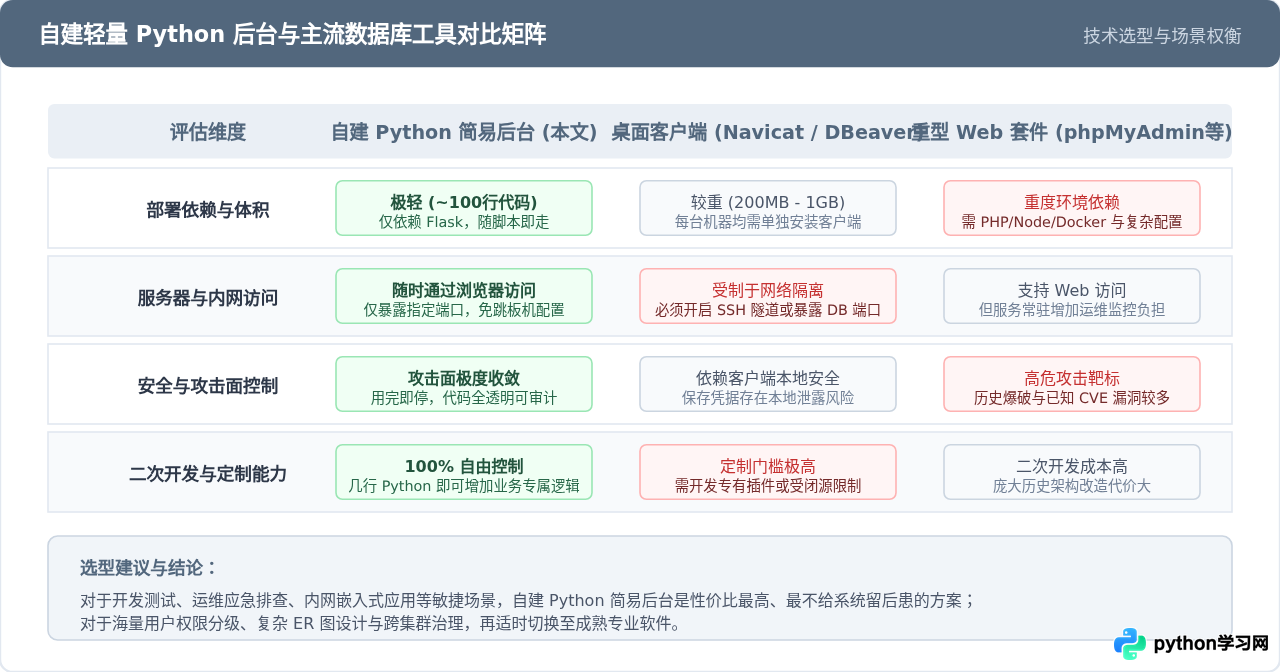
通过对比可以发现,自建 Python Web 后台的核心优势在于零环境污染与环境自封闭性:
- 在内网测试机或单板计算机(如树莓派、工控网关)上,无法运行重型图形界面的 Navicat 或 DBeaver,且通常限制开放外部数据库端口。
- 部署 phpMyAdmin、Supabase Studio 或 Adminer 需要额外的 PHP/Node 运行时,且这类知名工具有较多公开的历史安全漏洞,长期存活在服务器上会成为黑客扫描的重点靶标。
- 单文件 Python 后台只有百余行代码,随排查任务启动,在
127.0.0.1上按需运行,排查完毕按下Ctrl+C即刻终止,不留任何遗留攻击面。
五、生产部署与运维核对清单
当把简易后台部署到服务器上配合运维使用时,务必逐项核对以下关键控制点,确保工具在提供便利的同时不会引入额外的系统风险。
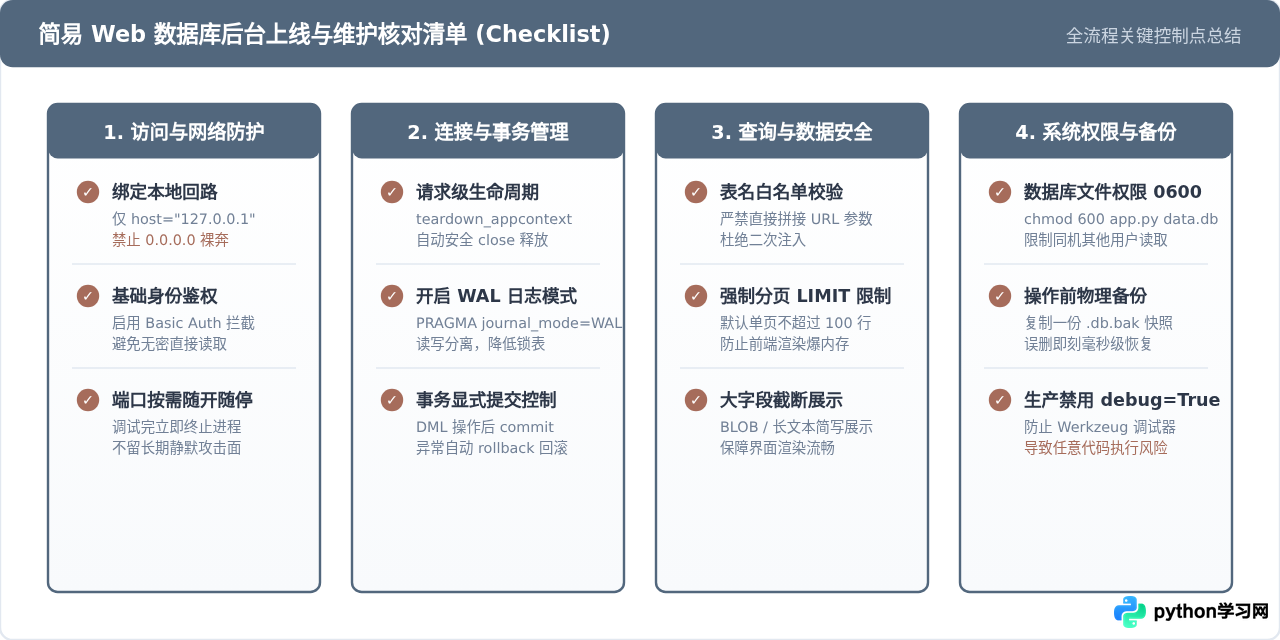
| 检查领域 | 控制项目 | 推荐规范与参数 | 风险防范目标 |
|---|---|---|---|
| 网络监听 | 监听地址绑定 | host="127.0.0.1",严禁绑定 0.0.0.0 |
防止后台面板未经保护直接暴露于公网 |
| 文件权限 | 数据库与脚本权限 | 执行 chmod 600 app.py data.db |
阻止同机非特权系统用户越权窥探数据 |
| 并发控制 | SQLite WAL 模式 | 执行 PRAGMA journal_mode=WAL; |
提升多连接下的读写并发性能,避免“database is locked” |
| 调试开关 | Flask 调试器状态 | 显式设置 debug=False |
防范 Werkzeug 交互式报错终端被利用执行任意系统命令 |
| 数据安全 | 变更前物理备份 | 复制 cp data.db data.db.bak |
防范控制台误执行无 WHERE 条件的 UPDATE 或 DELETE |
ssh -L 5000:127.0.0.1:5000 user@server)在加密隧道中安全访问,切忌将未经加固的 Web 端口直接通过防火墙映射到公网。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









