

如何用Python判断AWS API MCP Server是否处于受影响版本范围
在真实服务器解释器环境读取包元数据,判断0.2.13至1.5.0范围,区分1.5.1修复、定制版本与其他影响条件。
如何用Python判断本地AWS API MCP Server是否处于CVE-2026-125271的版本范围?在实际运行服务器的同一个Python环境中读取awslabs.aws-api-mcp-server包元数据,再判断版本是否大于等于0.2.13且小于1.5.1。1.5.0仍在范围内,1.5.1是修复版本。这个判断只回答包版本条件;本地运行方式、自定义策略和用户与AI助手的交互条件还需要分别考虑,不能从一个版本号直接推断已经发生攻击。
先明确查询的是哪个Python环境
AWS API MCP Server支持uv、独立Python环境、容器以及源码等部署方式,文档要求Python 3.10或更新版本。同一台机器可能存在多个Python可执行文件;系统环境里装了新包,不等于MCP客户端启动的那一个环境也已改变。下面的脚本必须交给服务器实际使用的解释器执行。
例如,已经激活项目虚拟环境且其中的python确实对应服务器环境时,可在该终端执行下面的完整代码。它只读取本地包元数据,不启动MCP服务器,不连接AWS,也不执行任何资源操作。普通三段数字版本会进行范围比较;其他版本字符串保留为人工确认,不把预发布或定制版本强行当作正式版本。
python - <<'PY'
from importlib import metadata
import re
import sys

package = "awslabs.aws-api-mcp-server"
print("解释器:", sys.executable)
try:
    version = metadata.version(package)
except metadata.PackageNotFoundError:
    print("当前环境未找到该包;请核对服务器实际启动环境。")
    raise SystemExit(1)

print("包名:", package)
print("版本:", version)
match = re.fullmatch(r"(\d+)\.(\d+)\.(\d+)", version)
if not match:
    print("不是普通三段正式版本,请结合分支或构建记录人工确认。")
    raise SystemExit(2)

value = tuple(int(part) for part in match.groups())
if (0, 2, 13) <= value < (1, 5, 1):
    print("处于CVE-2026-125271公布的受影响版本范围。")
else:
    print("不处于该公布范围;这不是其他漏洞或配置的安全证明。")
PY
应看到解释器路径、包名、实际版本及范围判断。包未找到时,只能说明当前解释器没有相应发行包元数据,不证明服务不存在。容器里的环境需要在对应容器上下文判断;由uvx启动的环境也不能由任意系统python代替。源码分叉即使沿用同一个版本号,是否纳入修复仍需结合代码维护记录判断。
把版本结果对应到完整影响条件
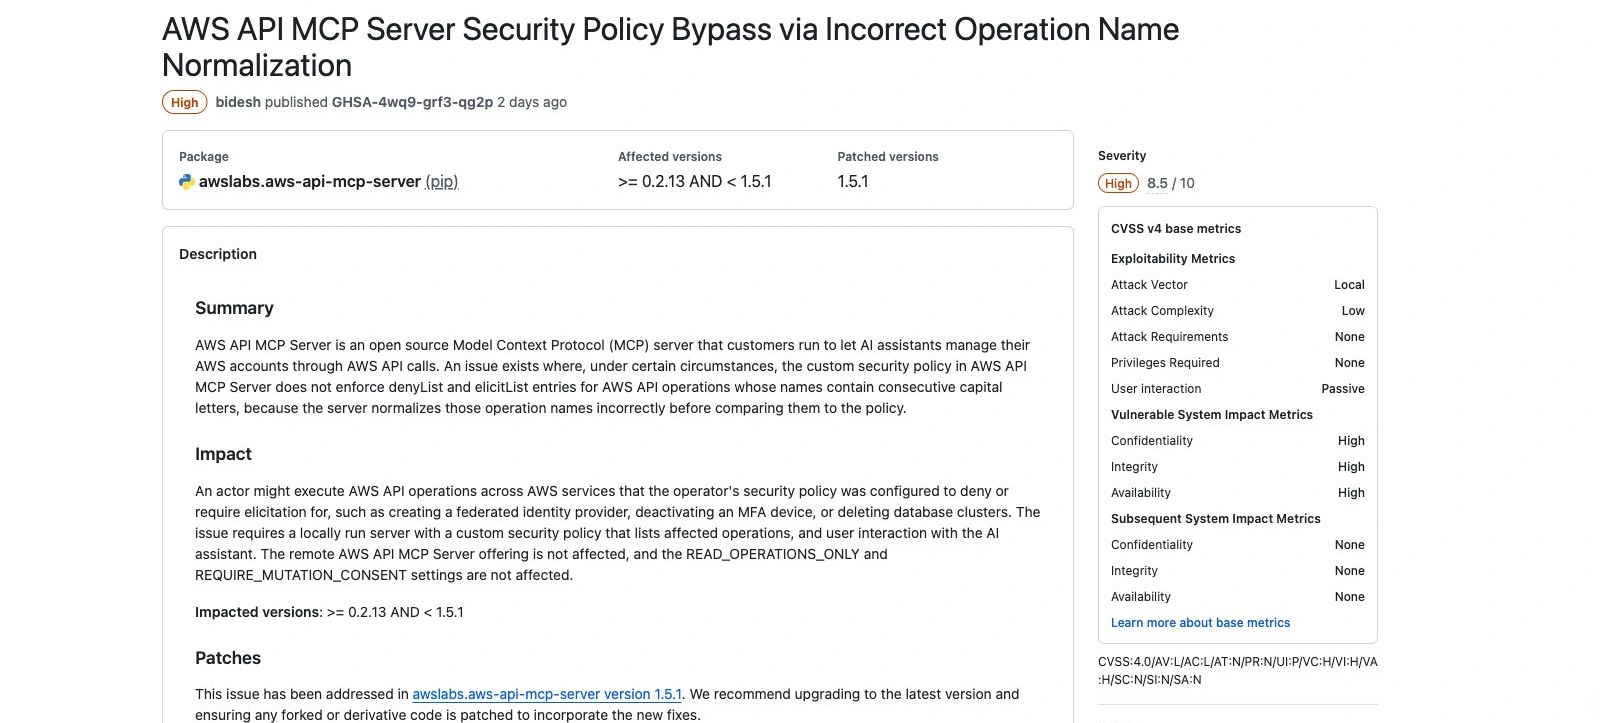
此次漏洞发生在本地服务器把操作名与自定义安全策略比较之前。名称中包含连续大写字母的操作,可能因为规范化错误而无法命中正确配置的denyList或elicitList。前者用于禁止操作,后者用于要求确认,因此规则存在与规则有效匹配不是同一回事。
公告描述的情形涉及本地运行服务器、策略中列出受影响操作,以及用户与AI助手交互。远程AWS API MCP Server服务不受影响。READ_OPERATIONS_ONLY和REQUIRE_MUTATION_CONSENT也明确不受此次问题影响;这两个通用设置与具体操作清单不同,不能把例外扩大为所有旧版自定义策略都正常。
范围检查不能代替修复和权限控制
官方在1.5.1中修复问题,建议升级至最新版本,并要求分叉或衍生代码纳入修复。上面的脚本用于识别包元数据与范围,不修改依赖,不自动部署补丁,也不确认客户端已经切换到某个新实例。采用哪种更新方式,应与原先的包、容器或源码部署方式一致。
公告没有提供升级以外的workaround。改变提示词、仅重写策略条目或看到一次确认弹窗,都不能称作采用官方修复。IAM仍是主要安全控制;REQUIRE_MUTATION_CONSENT还依赖客户端支持elicitation。包版本、云端权限和客户端交互能力,应分别理解其职责。
不需要用真实资源破坏验证版本结论
公告以创建联合身份提供者、停用MFA设备、删除数据库集群说明潜在后果,不代表这些事件已经发生,也不要求在生产账户中执行它们验证漏洞。读取本地版本元数据与对应部署记录,可以先解决影响范围判断,无需把风险示例变成实际操作。
文档已将该服务器指向官方AWS MCP server作为替代方向,但计划迁移不等于当前旧实例完成修补。对这个事件,先把包身份、实际解释器、版本范围及修复代码的关系理清,再分别安排修补与迁移,才能避免“依赖文件改了,运行的仍是另一份环境”的误判。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









