

怎么在Ubuntu中检查Python 3.8的SSL模块是否正常工作
在Ubuntu系统中检查Python 3.8的SSL模块是否正常工作的完整实操指南。包含核心单行检测命令、动态链接库版本排查、系统根证书路径验证、真实HTTPS握手测试以及常见报错的底层分析与解决对策。
要在 Ubuntu 中检查 Python 3.8 的 SSL 模块是否正常工作,最快捷的方法是在终端中运行命令 python3.8 -c "import ssl; print(ssl.OPENSSL_VERSION)"。若终端输出了系统当前链接的 OpenSSL 版本号,说明 Python 底层的 C 扩展已成功加载;随后通过打印默认证书路径并执行一次真实的 HTTPS 握手测试,便可彻底确认加密套件与根证书校验功能均运行正常。
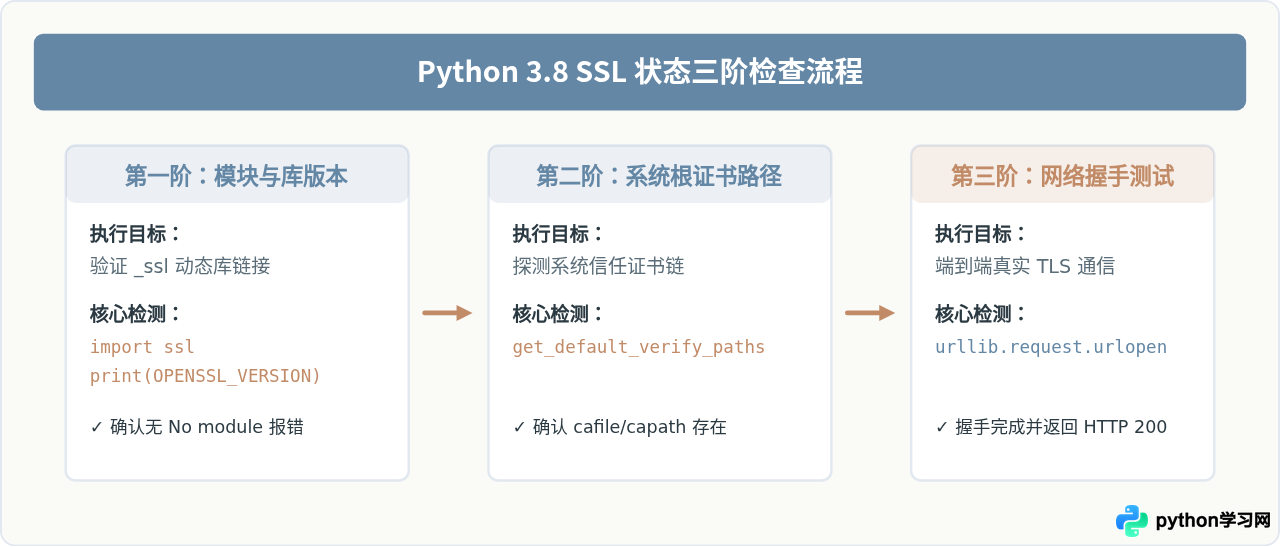
一、第一步:快速验证模块导入与 OpenSSL 动态库绑定
在 Ubuntu 系统中,Python 的 ssl 模块并不是单纯由 Python 代码构成的独立文件,它依赖一个用 C 语言编写的核心扩展模块 _ssl。该扩展模块在编译或打包时直接链接到 Ubuntu 系统的 OpenSSL 动态库(通常是 libssl.so 和 libcrypto.so)。
打开 Ubuntu 终端,执行以下命令:
python3.8 -c "import ssl; print('OpenSSL 版本:', ssl.OPENSSL_VERSION)"预期输出结果:
OpenSSL 版本: OpenSSL 1.1.1f 31 Mar 2020结果分析:如果终端输出了类似上述的 OpenSSL 版本文本(具体版本视 Ubuntu 版本而定,例如 Ubuntu 20.04 默认为 1.1.1 系列),表明:
- Python 3.8 解释器已经成功定位并加载了标准库中的
ssl.py。 - 底层的
_ssl.cpython-38-*.soC 扩展能够正常链接并调用系统的 OpenSSL 动态库函数。
若此步骤直接报错 ModuleNotFoundError: No module named '_ssl',则说明当前 Python 3.8 解释器缺失底层 C 扩展,无需继续后续测试,需直接进入文末的修复章节。
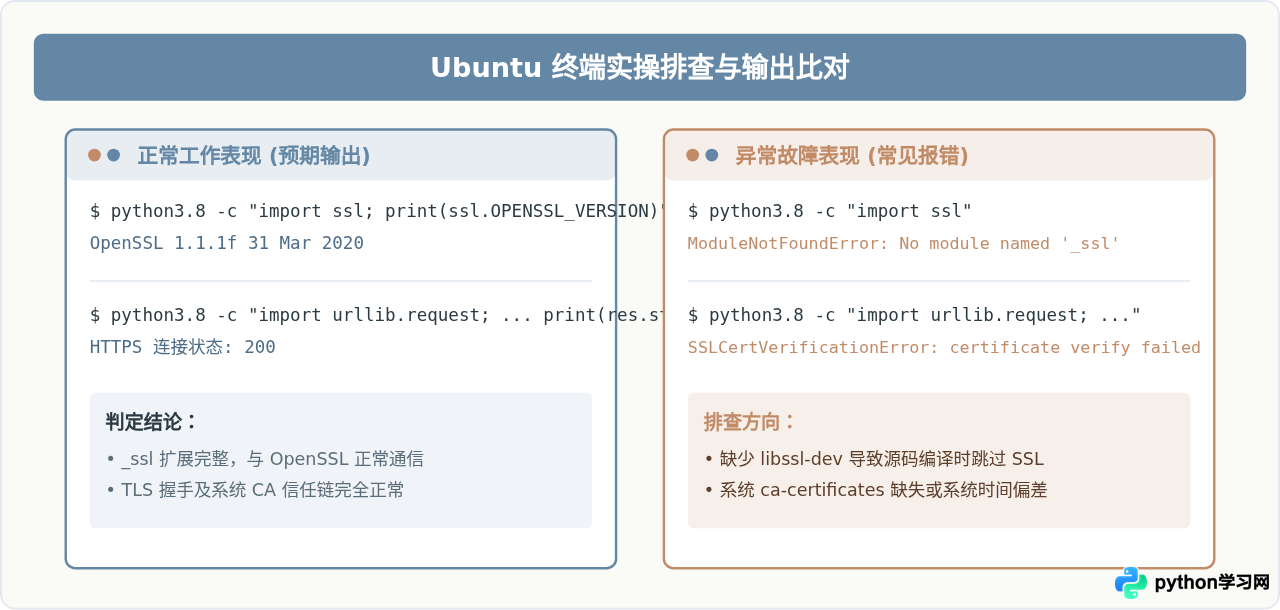
二、第二步:检查系统根证书(CA)加载路径
许多开发者在通过 import ssl 检验后便认为配置已经完备,但在实际运行爬虫、调用第三方 API 或使用 pip 安装扩展包时,仍会遭遇证书校验失败(CERTIFICATE_VERIFY_FAILED)的问题。
这通常是因为 Python 无法在默认路径找到 Ubuntu 系统维护的受信任 CA 根证书清单。我们需要通过 ssl.get_default_verify_paths() 函数查看 Python 默认搜索证书的位置:
python3.8 -c "import ssl; paths = ssl.get_default_verify_paths(); print('CA 文件路径:', paths.cafile); print('CA 目录路径:', paths.capath)"预期输出结果:
CA 文件路径: /usr/lib/ssl/cert.pem (或 None,视安装方式而定)
CA 目录路径: /usr/lib/ssl/certs (或 /etc/ssl/certs)
在标准的 Ubuntu 环境下,全局根证书通常存储在 /etc/ssl/certs/ca-certificates.crt 或通过软链接指向 /usr/lib/ssl/certs。我们可以在终端中直接核验该路径是否存在文件:
ls -l /etc/ssl/certs/ca-certificates.crt若显示文件存在且体积通常大于 150KB,说明 Ubuntu 系统根证书就绪,Python 的默认安全上下文将能够自动拾取这些证书以完成信任链校验。
三、第三步:执行真实端到端 HTTPS 握手与证书链验证
只有在网络层完成一次端到端(End-to-End)的 TLS 握手,才能 100% 确认 Python 3.8 的加密套件协商、SNI(服务器名称指示)以及 X.509 证书链校验全部协同正常。
我们可以使用 Python 3.8 自带的 urllib.request 模块发起一个标准 HTTPS GET 请求:
python3.8 -c "
import urllib.request
try:
    with urllib.request.urlopen('https://www.python.org', timeout=6) as response:
        print('HTTPS 连接成功!HTTP 状态码:', response.status)
        print('协商所用加密协议:', response.version)
except Exception as e:
    print('连接异常:', e)
"
预期输出示例:
HTTPS 连接成功!HTTP 状态码: 200
协商所用加密协议: 11
当控制台打印出状态码 200 时,说明从 Python 语言层发起请求、经 C 扩展打包 TLS Client Hello、完成公钥证书验证、会话密钥协商,直到获取加密传输数据的完整流程全部畅通。
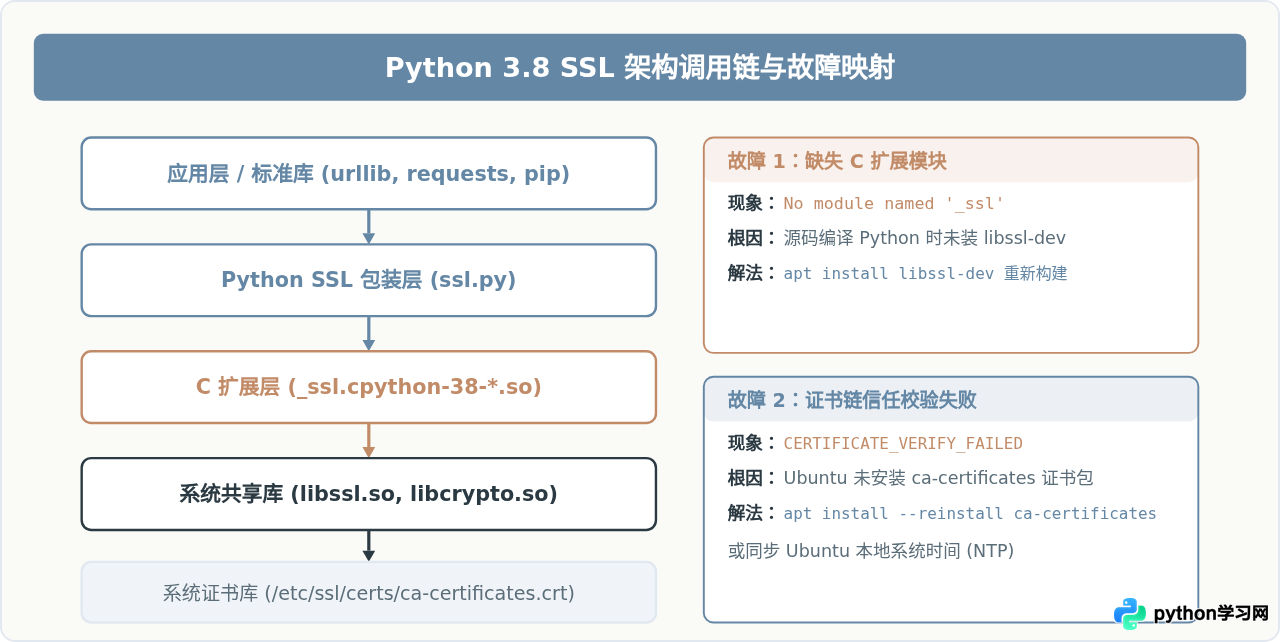
四、异常情况分析与针对性解决对策
在 Ubuntu 环境中排查 Python 3.8 的 SSL 模块时,最容易遇到的两个核心故障是缺少 C 扩展或系统根证书校验不通过。针对这两个场景,具体原因与修复方案如下:
1. 报错 ModuleNotFoundError: No module named '_ssl'
原因剖析:如果在 Ubuntu 运行自定义编译安装的 Python 3.8,构建脚本在 ./configure && make 期间会探测系统是否安装了 OpenSSL 的头文件与开发静态/动态库。如果当时系统中缺少 libssl-dev,构建过程不会中断退出,而是选择跳过 _ssl 模块的编译。结果就是 Python 解释器虽然能用,但标准库中的 ssl 模块由于缺少底层的 _ssl.so 支撑而无法导入。
修复步骤:
# 1. 安装 OpenSSL 开发包
sudo apt update
sudo apt install -y libssl-dev build-essential

# 2. 如果是从源码编译,进入当时解压的 Python-3.8.x 源码目录重新编译并安装
cd /path/to/Python-3.8.x
./configure --enable-optimizations --with-openssl=/usr
make -j$(nproc)
sudo make altinstallmake install,请务必使用 make altinstall,以避免覆盖 Ubuntu 系统底层的默认 Python 解释器链接。
2. 报错 SSLCertVerificationError: [SSL: CERTIFICATE_VERIFY_FAILED]
原因剖析:该报错说明底层 _ssl 扩展模块工作正常,但在发起握手验证远程服务器证书时,Ubuntu 本地缺乏信任锚(Trust Anchor),或者系统时间偏差过大导致证书有效性判断过期。
修复步骤:
# 更新并重新配置系统公共受信任 CA 证书
sudo apt update
sudo apt install --reinstall -y ca-certificates
sudo update-ca-certificates

# 检查系统时间是否准确(时间偏差会导致证书被误判为未生效或已过期)
timedatectl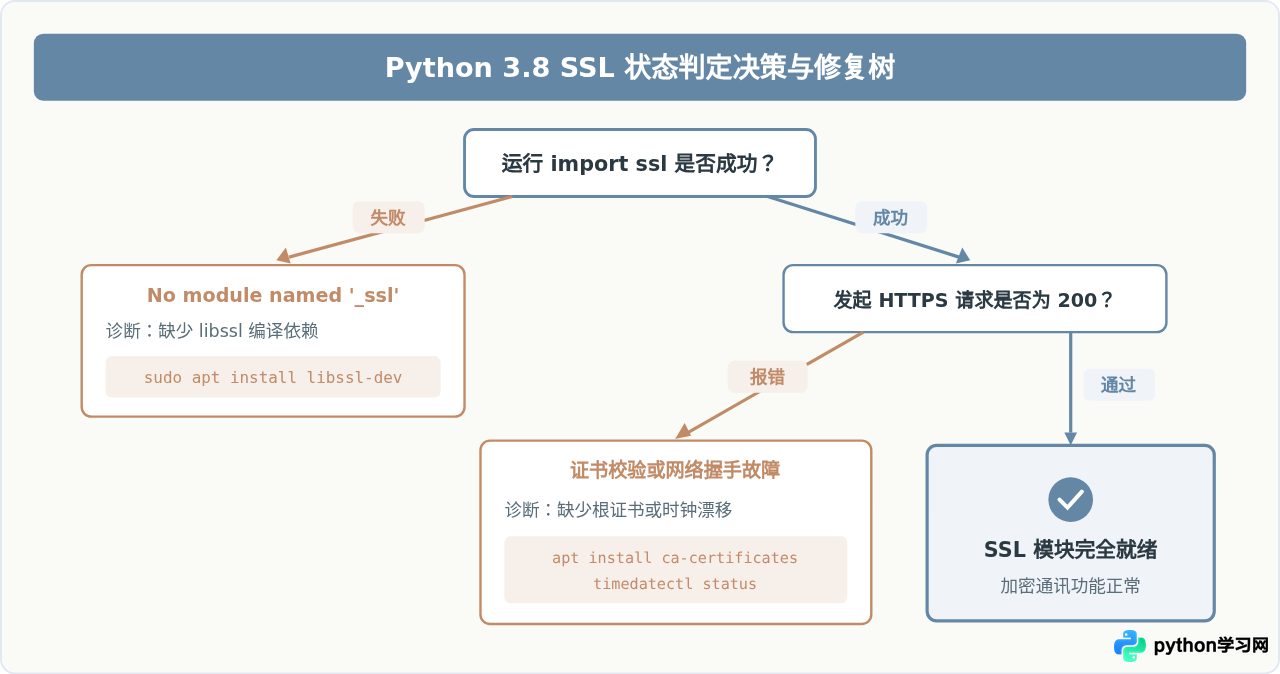
五、检查结果判定标准与速查总结
为了便于读者进行日常维护或部署自查,下表汇总了各项检测的执行命令、判断依据与正常状态指标:
| 测试阶段 | 执行命令 | 关注指标 | 正常表现判定 |
|---|---|---|---|
| 1. C 扩展绑定 | python3.8 -c "import ssl; print(ssl.OPENSSL_VERSION)" |
版本号输出 | 输出当前系统的 OpenSSL 详细版本,无 _ssl 缺失报错 |
| 2. 根证书路径 | python3.8 -c "import ssl; print(ssl.get_default_verify_paths())" |
cafile / capath | 返回路径在文件系统中存在有效证书文件(如 ca-certificates.crt) |
| 3. 真实网络握手 | python3.8 -c "import urllib.request; ..." |
HTTP 状态码 | 正常返回 200,无 CERTIFICATE_VERIFY_FAILED 报错 |
只要依次完成以上三项检查并全部得到正常输出,即可确信当前 Ubuntu 上的 Python 3.8 解释器具备完整且安全的 SSL/TLS 通信能力。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









