

警惕代码泄露风险:Python项目在线打包APK的安全性与隐私评估
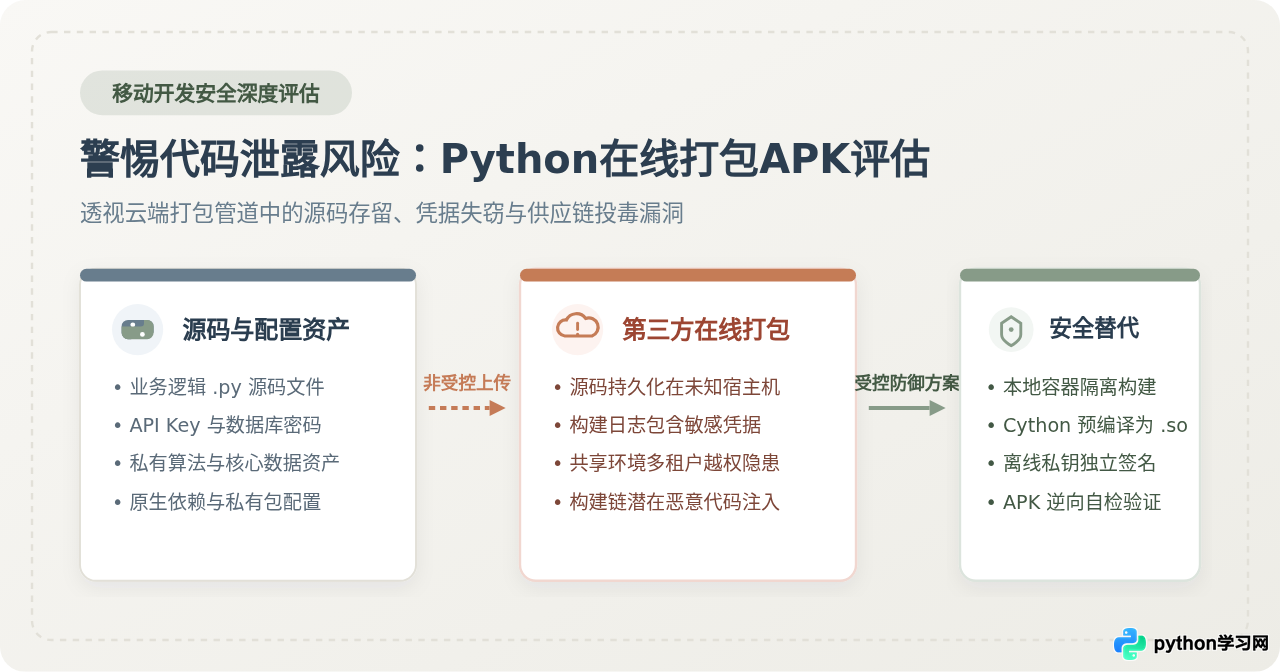
深入评估第三方在线平台打包Python项目为Android APK时的代码泄露隐患、隐私外泄途径及供应链投毒风险,提供APK逆向实测分析与基于Docker及Cython的本地受控安全打包替代方案。
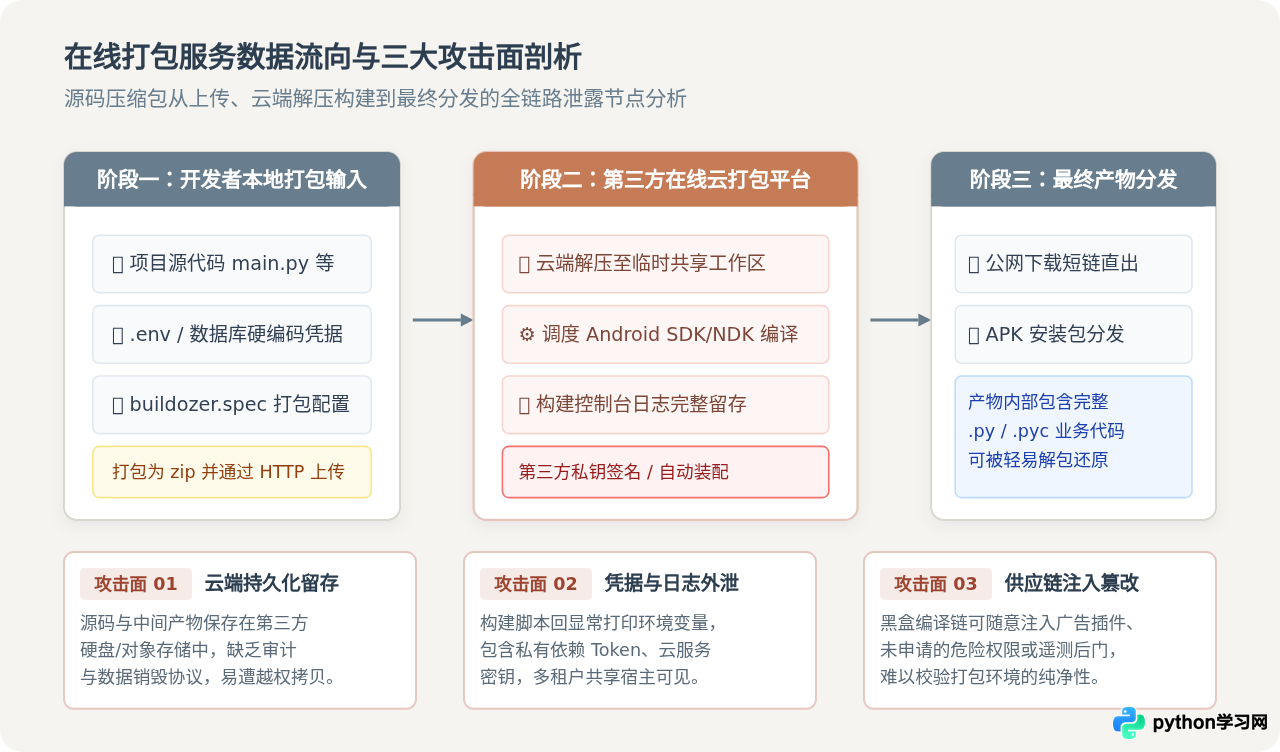
一、在线打包服务的数据流向与三大核心泄露风险
在线打包服务的基本工作原理通常高度一致:平台提供一个 Web 表单、命令行工具或即时通讯机器人,要求开发者将包含业务代码(如 main.py)、项目配置(如 buildozer.spec)及依赖清单的 zip 压缩包上传至平台的云端服务器。云端随后调度后台 Worker 解压文件,在多租户容器或共享虚拟机中执行 Android 打包命令,生成未签名或已签名的 APK,并通过公共 HTTP 链接返回给开发者。
这一看似高效的流水线背后,项目的安全信任边界完全从本地环境移交到了未经验证的第三方。在数据流转与构建链条中,存在三个不可忽视的暴露面:
1. 源码与配置资产在未知云端的静默留存
多数在线打包平台属于个人站长或小微团队搭建的开源包装工具,缺乏严格的数据生命周期管理规范与符合 ISO 27001 等级的销毁机制。构建完成后,解压出来的源码目录、中间生成的 C 语言胶水代码、编译临时文件往往作为构建缓存长时间滞留在宿主机的临时磁盘或对象存储中。一旦云端服务器遭遇未授权访问、多租户容器逃逸,或者平台内部人员违规读取,项目的核心知识产权将处于毫无防护的“完全透明”状态。
2. 硬编码机密与构建日志的越权访问
移动端开发中,许多开发者常将第三方接口的 API Key、后端鉴权 Token、数据库连接配置甚至私钥文件放置在项目根目录或 .env 文件中。在本地打包时,这些文件可通过自定义脚本动态排除;但在使用在线打包时,开发者往往将整个工程目录整体打包上传。在线平台的构建流水线在输出控制台日志(Console Log)时,通常会完整回显编译命令、环境变量和安装依赖的明文输出,导致高敏感凭据直接记录在可公开访问的 Web 日志页面中。
3. 供应链篡改与构建环境恶意注入
在线平台的打包工具链对开发者而言是一个完全的“黑盒”。平台可以在底层的 python-for-android 配方、Gradle 模板或入口 Java Activity 中悄然植入额外的监控探针、广告弹窗 SDK,或者在 AndroidManifest.xml 中追加危险的系统权限(例如读取通讯录、后台常驻与读取设备识别码)。当用户安装该 APK 后,出现安全问题或隐私合规下架时,开发者往往难以溯源究竟是哪一步骤被注入了恶意代码。
二、方案对比:第三方在线平台 vs 本地容器化受控构建
理解在线打包的安全隐患,最直接的方式是在一致的技术基准下,对比第三方在线打包与本地受控构建在信任边界、数据留存、凭据管控和可审计性上的本质区别。我们以构建一个常见的 Python 移动端应用(基于 Kivy 框架,包含网络通信模块 requests 与本地离线数据库 sqlite3)为例进行全面审视:
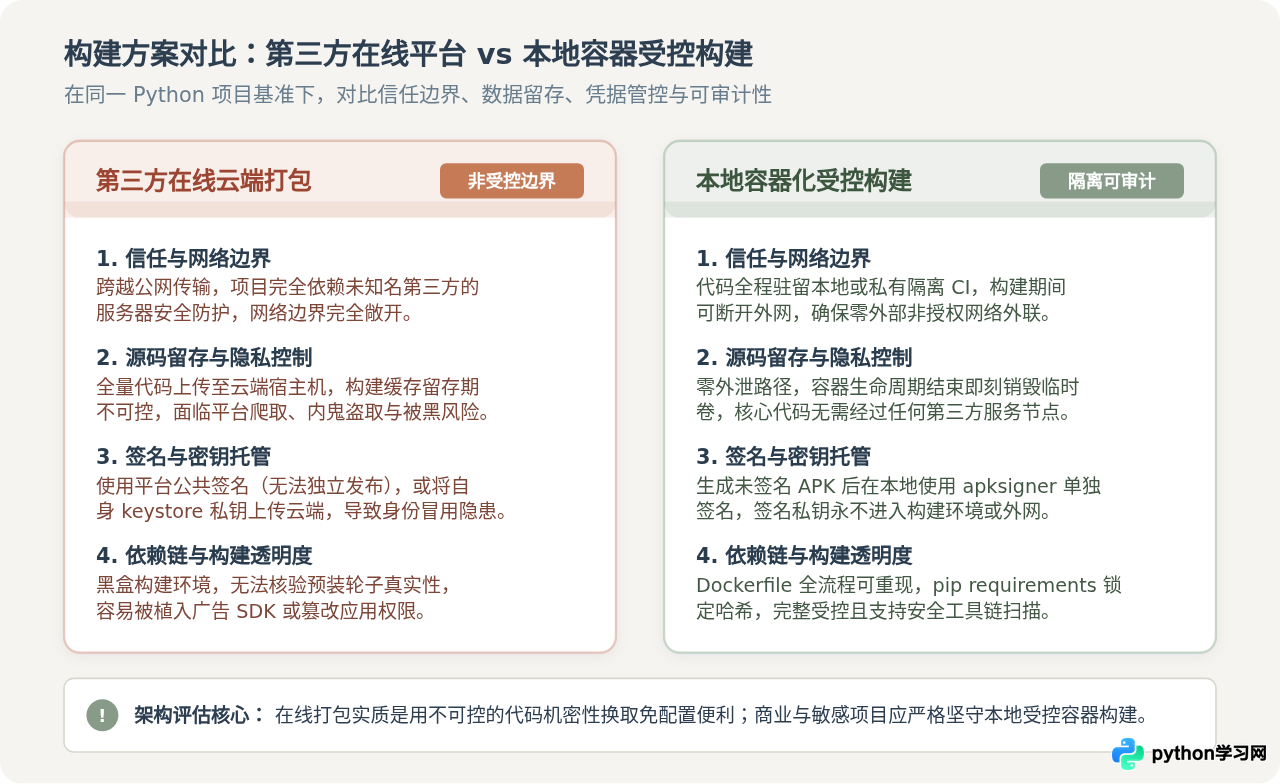
为什么这种差异对于项目至关重要?核心原因在于“安全主权的归属”:
- 网络边界不可控: 在线打包迫使开发团队将商业代码资产推送到外部公网,这直接打破了绝大多数企业与个人项目的数据防泄漏(DLP)规范。一旦第三方的存储桶泄露或域名被劫持,造成的损失是不可逆的。
- 构建链条不可审计: 本地受控构建可以通过 Dockerfile 固定基底镜像、锁定 Python 包的 SHA256 哈希值,确保每一次构建出来的二进制产物均具有确定性与来源可靠性。而在第三方云端,即使源代码未被泄露,也无法证实输出的 APK 是否包含未被记录的中间补丁。
- 签名私钥的绝对隔离: 在线打包往往诱导开发者直接上传 .keystore 证书及口令,或者直接使用平台的公共调试签名。前者意味着发布者的身份凭证彻底失控,后者则会导致应用无法上线主流应用商店,且极易被他人恶意伪造升级包。
三、实测逆向:解压一个未经加固的 Python APK
不少开发者误以为,即使在线打包存在一定风险,打包出的 APK 文件是 Android 的二进制格式,源码应该已经经过了编译保护。然而,只要亲自解压一个由默认工具链产出的 APK,就会发现这种认识存在严重偏差。
在 Android 平台中,APK 本质上是一个遵循特定目录规范的 ZIP 归档。以 Kivy / python-for-android 默认打包的 Release 包为例,我们在本地终端执行解包命令,观察其内部资源结构:
$ unzip -l app-release-unsigned.apk | grep -E "(assets|_python_bundle|private)"
# 终端输出示例:
18420 2026-10-31 03:20 assets/private.mp3
45210 2026-10-31 03:20 assets/_python_bundle/site-packages/app/main.py
12304 2026-10-31 03:20 assets/_python_bundle/site-packages/app/api_client.py
8420 2026-10-31 03:20 assets/_python_bundle/site-packages/app/config.py
上述实际解包结果清晰展示了问题所在:默认打包配置下,整个 Python 工程的源代码是直接以明文 .py 文件的形式存放在 APK 的 assets 目录中的。 攻击者甚至无需使用复杂的逆向工程工具,只需将 APK 后缀名改为 .zip 并解压,即可直接使用任何文本编辑器阅读全部 Python 源码。
即使部分在线平台启用了所谓的“字节码预编译”,也仅仅是将 .py 转为了 .pyc。我们来测试对提取出的 config.pyc 进行反编译:
$ pycdc assets/_python_bundle/site-packages/app/config.pyc
# 逆向输出还原结果(示例):
class AppConfig:
API_ENDPOINT = "https://api.example.com/v1/auth"
AES_MASTER_KEY = "7f8c9d2e1b4a5f6e3c2d1b0a9f8e7d6c"
DB_PASSWORD = "prod_sec_db_2026!"
实验结果表明,依靠默认的 Python 打包机制,即使打包过程没有在云端泄露,最终分发给用户的 APK 也是一个完全不设防的“明文容器”。如果连同在线打包的非受控传输叠加在一起,风险将成倍放大。
四、安全替代方案:从本地受控构建到源码防御加固
要彻底消除代码泄露风险,唯一稳健的解决路径是“摒弃第三方在线打包平台,转为本地容器化离线构建,并对核心 Python 业务模块实施预编译二进制化(Cython AOT)加固”。以下是可直接落地的完整操作步骤:
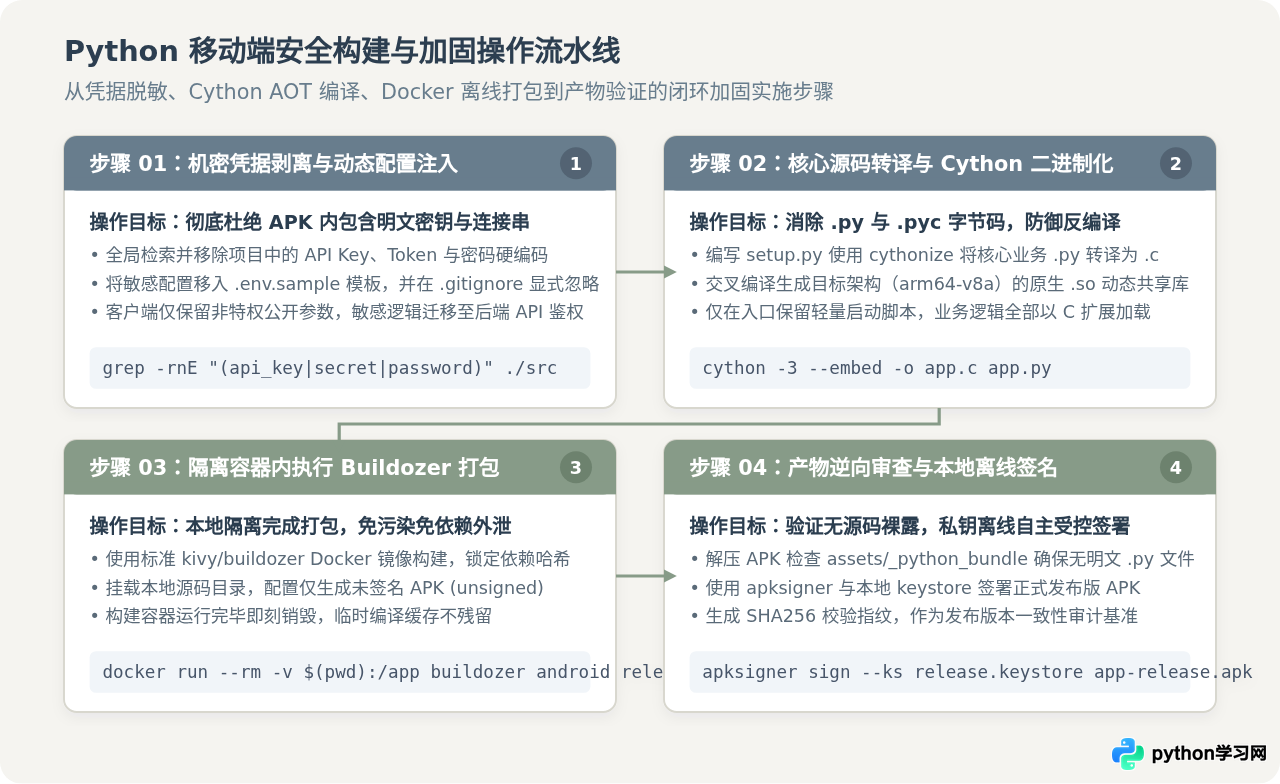
步骤一:敏感机密资产彻底脱敏与解耦
在准备构建前,必须在源码中执行扫描,杜绝任何硬编码的鉴权凭证。移动端属于不受信任的公开客户端,绝对不应存放后端数据库密码或高特权 API 私钥。所有需安全校验的逻辑应收敛到云端服务接口,移动端仅通过带有时效性的 Bearer Token 与动态鉴权交互。
在项目根目录维护严格的 .gitignore,确保测试凭证、临时日志与本地密钥库不会进入打包资产范围。
步骤二:使用 Cython 将核心 Python 代码编译为原生 C 扩展(.so)
防止 APK 解包被秒级逆向的根本措施,是将关键的 Python 业务模块(如业务算法、通信核心)通过 Cython 翻译为 C 代码,并编译为目标平台(如 arm64-v8a)的原生共享库 .so 文件。
在项目根目录创建 build_crypto.py 脚本,示例如下:
from Cython.Build import cythonize
# 将核心算法与配置模块编译为原生共享对象
setup(
name="core_secure_module",
ext_modules=cythonize(
["app/core_logic.py", "app/security_layer.py"],
compiler_directives={'language_level': "3", 'always_allow_keywords': False}
)
)
编译后,原始的 core_logic.py 将被转换为机器码二进制文件 core_logic.so,并在打包时剔除原始的 .py 与 .pyc。逆向人员此时若试图反编译,面对的将是密集的 ARM 汇编与 C 符号表,破解门槛显著提高至传统原生应用的同等水平。
步骤三:利用 Docker 隔离容器进行本地受控打包
许多开发者之所以投向在线平台,主要是被本地安装 Android SDK、NDK 及 Ubuntu 依赖的繁琐过程所劝退。使用官方或受控维护的 Docker 容器镜像,可以在单条命令内完成打包,既免去了污染宿主机环境的麻烦,又确保了网络与数据不出本地。
在本地项目目录下,执行以下受控构建命令:
$ docker run --rm -it \
-v "$(pwd)":/home/kivy/app \
-w "/home/kivy/app" \
kivy/buildozer:latest \
android release
该命令在本地完成交叉编译,生成未签名的安装包 bin/app-release-unsigned.apk。整个打包过程在本地容器的沙箱中运行,无任何数据向外网传输。
步骤四:本地离线签名与发布前解包核验
生成未签名包后,在本地使用 Android SDK 自带的 apksigner 配合开发者受控的私钥库进行签名:
$ zipalign -v -p 4 bin/app-release-unsigned.apk bin/app-release-aligned.apk
$ apksigner sign --ks my_release.keystore \
--ks-key-alias app_prod_key \
--out bin/app-release-signed.apk bin/app-release-aligned.apk
# 签名后核验资产目录,确认无明文 .py 文件
$ unzip -l bin/app-release-signed.apk | grep "\.py$" || echo "[通过] 产物内无明文 Python 源码"
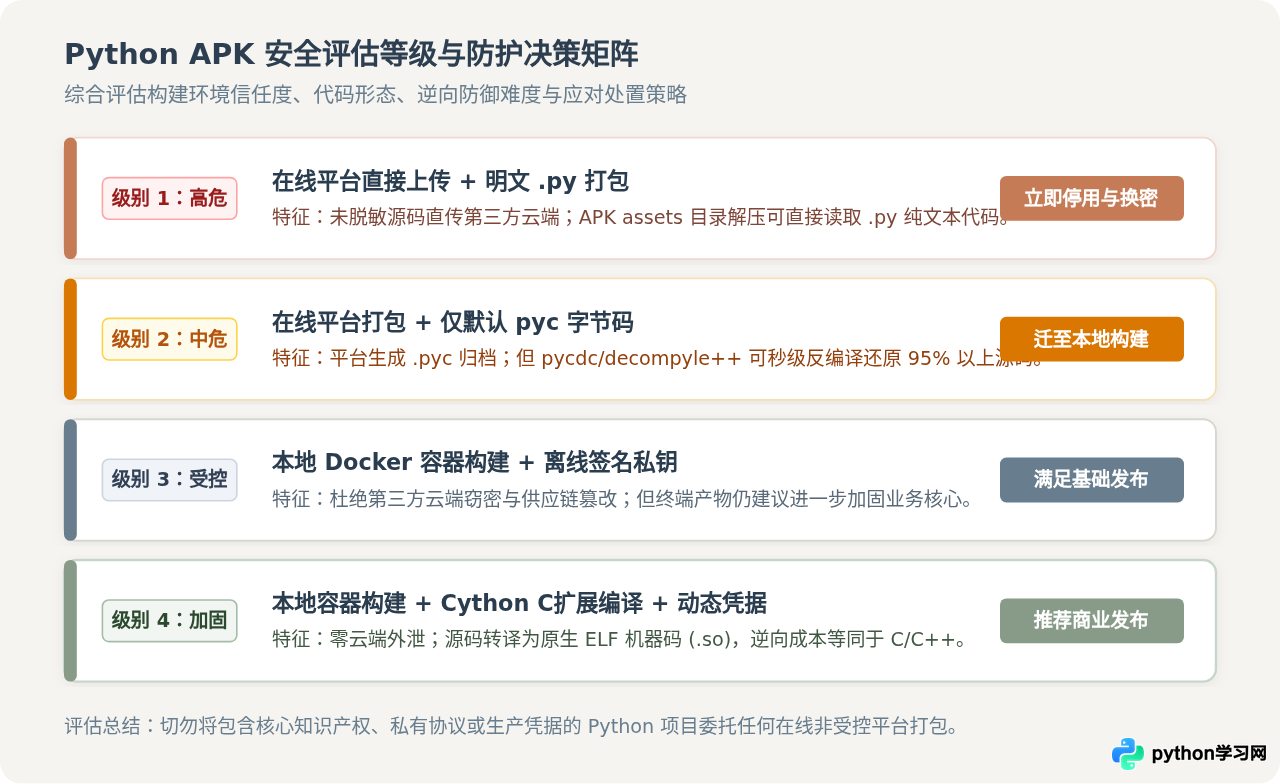
五、安全评估等级与防护决策矩阵
为了帮助开发者针对自身项目的实际情况进行量化评估,我们梳理了 Python 移动端打包的四种典型防护等级。开发者可以根据代码机密性要求、维护成本以及发布场景,选择符合安全基线的发布策略:
发布前自查清单(Checklist)
- 代码资产审查: 是否排除了所有硬编码密钥、测试 Token 和数据库配置?
- 网络传输隔离: 项目源码包是否曾被上传至任何不受控的在线工具或公网聊天机器人?(若有,应立即重置对应凭据)
- 二进制加固确认: 解压最终 APK 后,核心业务逻辑是否存在于 .so 动态库中,而非未混淆的 .py / .pyc 文件?
- 签名私钥归属: 签名证书是否保存在受限访问的本地离线环境,且密钥库密码未写入脚本?
安全与便利之间往往需要权衡,但在涉及知识产权和数据合规的生产场景中,依赖“在线一键打包”所带来的边际时间收益,远不足以弥补代码完全泄露与凭据失窃所造成的潜在灾难。建立本地标准化、容器化的受控打包流水线,不仅是技术上的严谨要求,更是保护软件资产不可逾越的安全底线。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









