

Python怎么安装指定版本的第三方库?版本控制与兼容性处理
全面讲解在Python中如何使用pip安装指定版本的第三方库,深入剖析PEP 440版本约束符、语义化版本机制、依赖冲突排查与Backtracking解析机制,以及现代工程化版本锁定与兼容性保障方案。
一、使用 pip 安装指定版本的核心命令与标准流程
Python 官方包管理工具 pip 遵循 PEP 440 规范,允许开发者通过版本匹配运算符指定获取特定的发布包。在执行安装前,建议始终养成“环境隔离、版本确认、安装执行、元数据校验”四步标准流程。
1. 必要准备:激活隔离的虚拟环境
在安装任何指定版本的库之前,切忌直接在系统的全局 Python 环境中执行安装。全局环境通常被操作系统管理工具或其它项目公用,一旦强行降级或升级某个基础库,可能导致系统工具瘫痪或其它项目崩溃。
在项目根目录下创建并激活专用的虚拟环境:
# 1. 创建独立的虚拟环境目录 .venv
python3 -m venv .venv

# 2. 激活虚拟环境
source .venv/bin/activate# 1. 创建独立的虚拟环境目录 .venv
python -m venv .venv
# 2. 激活虚拟环境
.venv\Scripts\Activate.ps1
激活成功后,终端命令行提示符前会出现 (.venv) 字样,此时执行的任何 pip 命令均仅作用于当前隔离目录。
2. 查询第三方库的所有可用历史版本
在指定版本号前,需要确认目标版本是否真实存在于 PyPI(Python Package Index)仓库中。常见有两种查询手段:
- 官方推荐命令:
pip index versions <包名>(要求 pip 21.2 及以上版本)。该命令会向镜像源发起版本索引请求,并按时间顺序列出所有已发布的候选版本。 - 通用探针法:故意提供一个非法的空版本符号,例如
pip install <包名>==。由于没有具体版本号,pip 会中断并报错列出远端找到的所有版本。
pip index versions requests3. 精确执行安装命令
获取到确切版本号后,使用双等号 == 精准锁定安装。例如由于老项目接口兼容原因,必须安装 requests 的 2.28.1 版本:
pip install requests==2.28.14. 验证安装结果
安装完成后,切勿直接假设其已经生效。应通过命令行元数据与解释器导入两种方式进行双重确认:
# 方式一:查看包元信息
pip show requests

# 方式二:在 Python 运行时打印版本属性
python -c "import requests; print(requests.__version__)"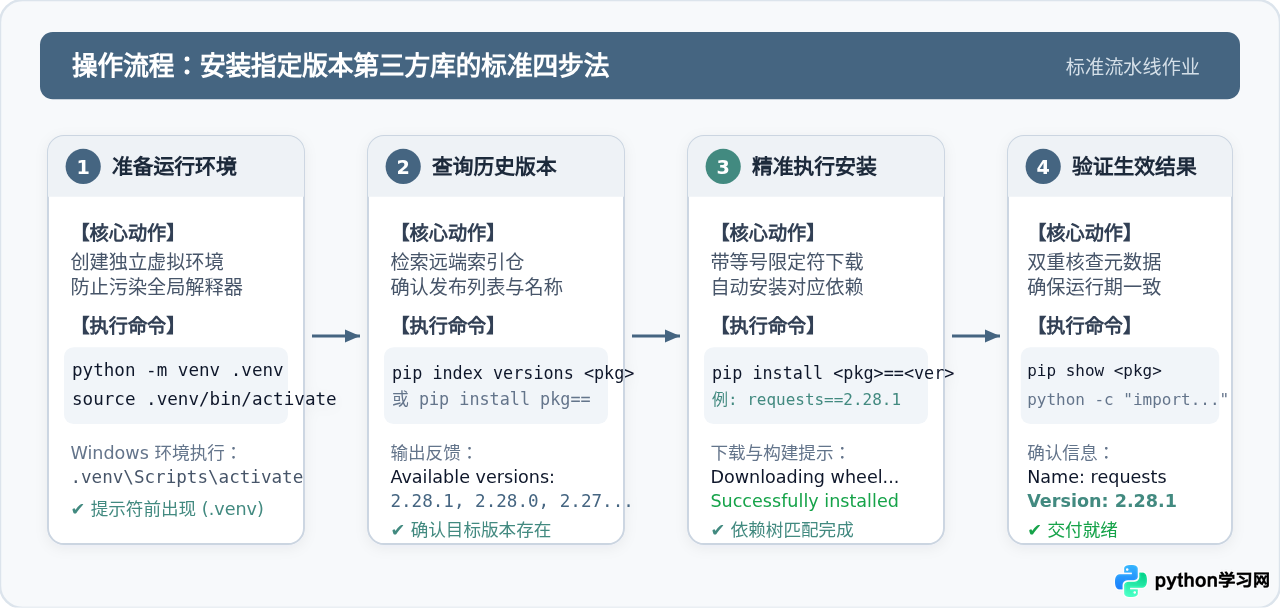
二、版本限定规则:运算符与语义化版本兼容规范
在实际项目配置中,如果对所有库都硬编码死某个具体版本(如 ==2.28.1),虽然能保证极高的确定性,但往往会失去获取安全性修补和性能优化的机会;而如果不写版本号,则随时可能引入发生破坏性变更的升级。因此,合理使用版本限定符是处理兼容性的基础。
1. 语义化版本规范(Semantic Versioning)简述
绝大多数主流 Python 开源库都遵循语义化版本规范,版本号格式通常为 主版本号.次版本号.修订号(即 MAJOR.MINOR.PATCH):
- MAJOR(主版本号):包含不向后兼容的重大 API 破坏性变更;
- MINOR(次版本号):增加了向后兼容的新功能特性;
- PATCH(修订号):包含向后兼容的 Bug 修复与安全修补。
2. 常用版本运算符详解
在编写 requirements.txt 或命令行安装时,可根据项目稳定性需求选择以下运算符:
| 运算符 | 名称 | 语法示例 | 语义含义与应用场景 |
|---|---|---|---|
== |
绝对相等 | django==4.2.7 |
强制只能安装该唯一版本。适用于生产部署容器镜像固化。 |
>=, < |
范围区间 | pandas>=1.5.0,<2.0.0 |
限定下限并在主版本升级前截止,防止升级到 2.0 引发不兼容。 |
~= |
兼容版本 | requests~=2.28.0 |
等价于 >=2.28.0, ==2.28.*。允许接收修补版本,不跨次版本。 |
!= |
排除版本 | urllib3>=1.26.0,!=1.26.5 |
允许指定区间,但跳过已知存在严重缺陷或安全漏洞的具体版本。 |
>、< 的命令时,Shell 会将它们识别为输出重定向符号。因此在终端命令行中执行区间安装时,务必加上英文双引号括起:
# 正确写法:使用双引号保护特殊符号
pip install "pandas>=1.5.0,<2.0.0"

# 错误写法:> 会清空或覆盖本地文件并导致安装失败
pip install pandas>=1.5.0,<2.0.0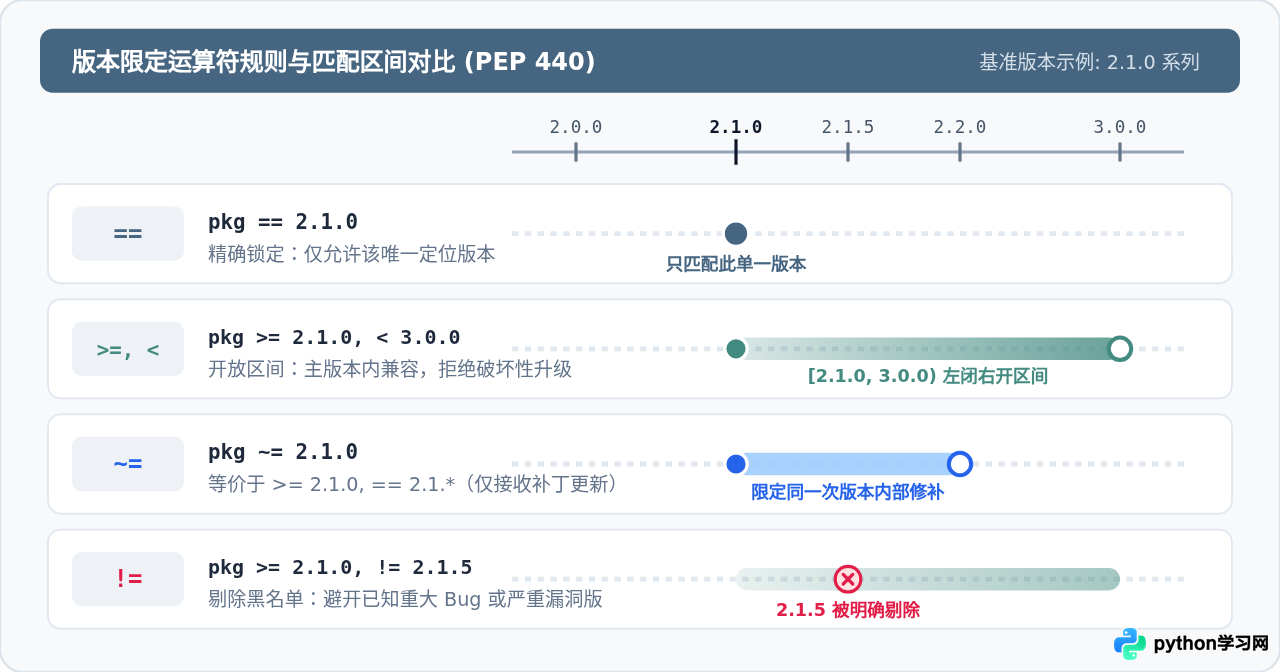
三、依赖冲突的机理与兼容性排查解决
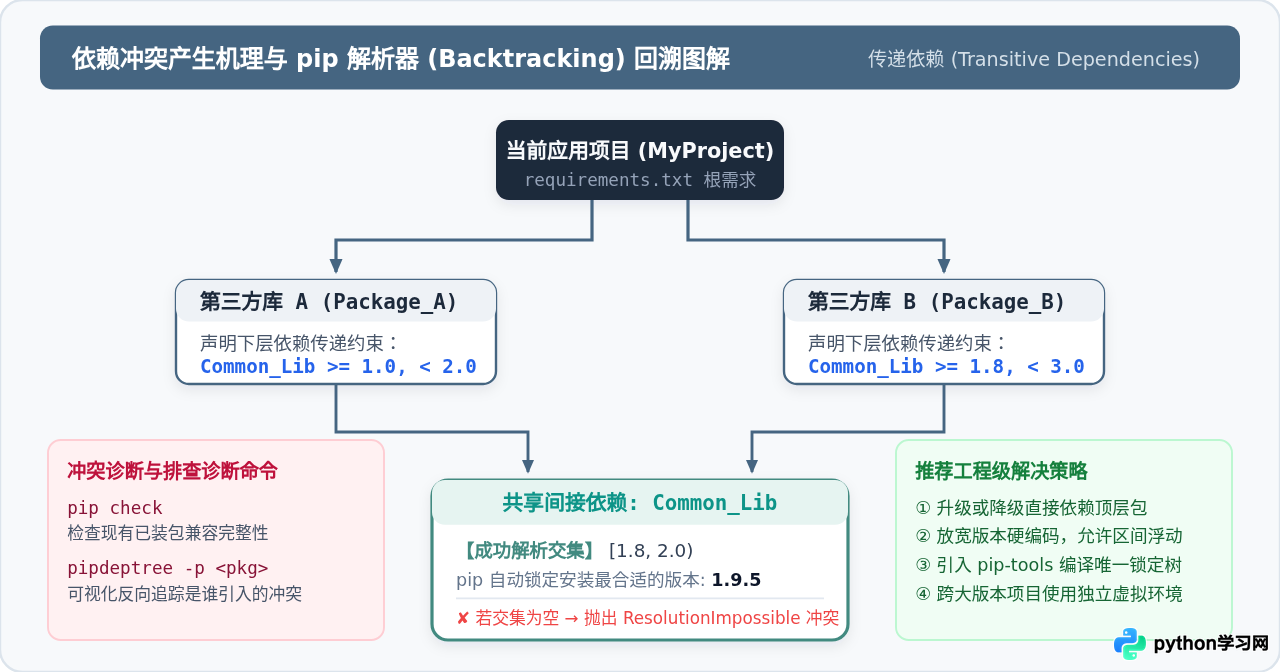
为什么仅仅指定一个库的版本,经常会引发各种错误?核心原因在于传递依赖(Transitive Dependencies)。现代 Python 库很少单独工作,例如安装库 A,库 A 内部依赖了库 C;同时项目中还安装了库 B,库 B 也依赖了库 C。
1. 依赖冲突的表现:ResolutionImpossible 异常
自 pip 20.3 起,官方正式引入了基于 backtracking(回溯搜索)的现代化依赖解析器。当两个上层库对同一个底层依赖的版本要求完全没有重合区间(互斥)时,pip 会终止安装并抛出类似如下的致命冲突错误:
2. 依赖冲突的排查手段
当环境出现版本不一致或解析失败时,推荐使用两款官方与社区核心工具排查依赖链:
-
内置检查命令
pip check: 扫描当前 Python 环境中所有已安装的第三方包,验证是否存在断裂的依赖关系或不兼容的版本冲突。
若一切正常,命令无输出(返回状态码 0);若存在破损,会明确打印出:pip checkpackage-a 1.0.0 has requirement common-lib<2.0, but you have common-lib 2.1.0. -
依赖树可视化工具
pipdeptree: 通过树状层级结构,清晰查看每个包是由谁引入的、其要求的版本范围是什么。# 安装分析工具并在当前虚拟环境执行 pip install pipdeptree pipdeptree -p requests
3. 兼容性冲突的具体处理方案
面对版本互斥,有以下四种针对性的工程解决方法:
- 寻找公共兼容版本区间:通过查看各库的 Changelog,寻找上层依赖的升级版或降级版,使其对底层共享库的诉求产生交集;
- 放宽顶层限定条件:若在
requirements.txt中硬编码了子依赖的版本,尝试移除该子依赖的显式声明,交由 pip 解析器自主在交集内挑选最合适版本; - 排查 Python 解释器版本限制:部分库的新版本(如 Pandas 2.x)要求 Python 3.9+,如果在 Python 3.8 环境下强行安装,会导致其被迫退回极老的历史版本,进而引发次生冲突。此时应升级主环境的 Python 解释器;
- 服务进程级解耦:若项目确实同时需要两个完全不兼容的大版本库(例如旧数据处理模块死锁在 NumPy 1.x,新模型模块强制要求 NumPy 2.x),在同一 Python 进程中是无法共存的,应当将不同业务逻辑拆分为独立的微服务或使用独立的虚拟环境进程进行 RPC/CLI 调用。
四、团队协作与生产环境的版本锁定机制
在个人电脑上安装好指定版本后,如何确保同事的电脑、CI/CD 构建机以及生产环境服务器完全精确地还原同一套库?这就需要规范化的版本控制与锁定方案。
1. 基础方案与局限:pip freeze
许多教程推荐直接执行 pip freeze > requirements.txt。这种做法将当前环境中所有的包与绝对版本号导出为一个扁平列表:
certifi==2023.7.22
charset-normalizer==2.1.1
idna==3.4
requests==2.28.1
urllib3==1.26.16
潜在风险与局限性:pip freeze 会把环境中的所有杂质包、平台专有扩展包(例如 Windows 特有的 pywin32)统统导出,且完全模糊了“项目真正需要的核心库”与“下层被动引入的辅助库”之间的界限。一旦后续需要升级某个核心库,面对数十个锁定版本,根本无从下手。
2. 现代工程化方案:pip-tools (pip-compile) 分层锁定
在成熟的工业级项目中,推荐采用“声明意图(Input)与确定锁定(Output)分离”的分层方案。核心工具为 pip-tools。
第一步:声明顶层业务需求文件 requirements.in
在该文件中仅写入项目直接引用的核心第三方库及其预期的兼容范围:
# 仅记录顶层核心依赖与兼容性区间
requests~=2.28.0
fastapi>=0.100.0,<1.0.0
pytest>=7.4.0
第二步:通过编译器生成全量锁定的 requirements.txt
运行 pip-compile,它会自动启动依赖求解器,不仅精准解析出符合要求的完整依赖树,还会带上详细的溯源注释与 SHA256 哈希校验码:
# 安装编译工具
pip install pip-tools

# 生成带溯源注释的锁定清单
pip-compile --generate-hashes requirements.in#
# This file is autogenerated by pip-compile with Python 3.10
# by the following command:
#
# pip-compile --generate-hashes requirements.in
#
certifi==2023.7.22 --hash=sha256:8b456...
# via requests
charset-normalizer==2.1.1 --hash=sha256:5a3d...
# via requests
requests==2.28.1 --hash=sha256:7c55...
# via -r requirements.in
第三步:在部署环境中通过锁文件精准还原
在部署或者 CI 流程中,运行以下命令即可保证绝对安全一致的安装,即使上游源出现同名恶意篡改包也会因哈希不符被直接拦截:
pip install --no-deps -r requirements.txt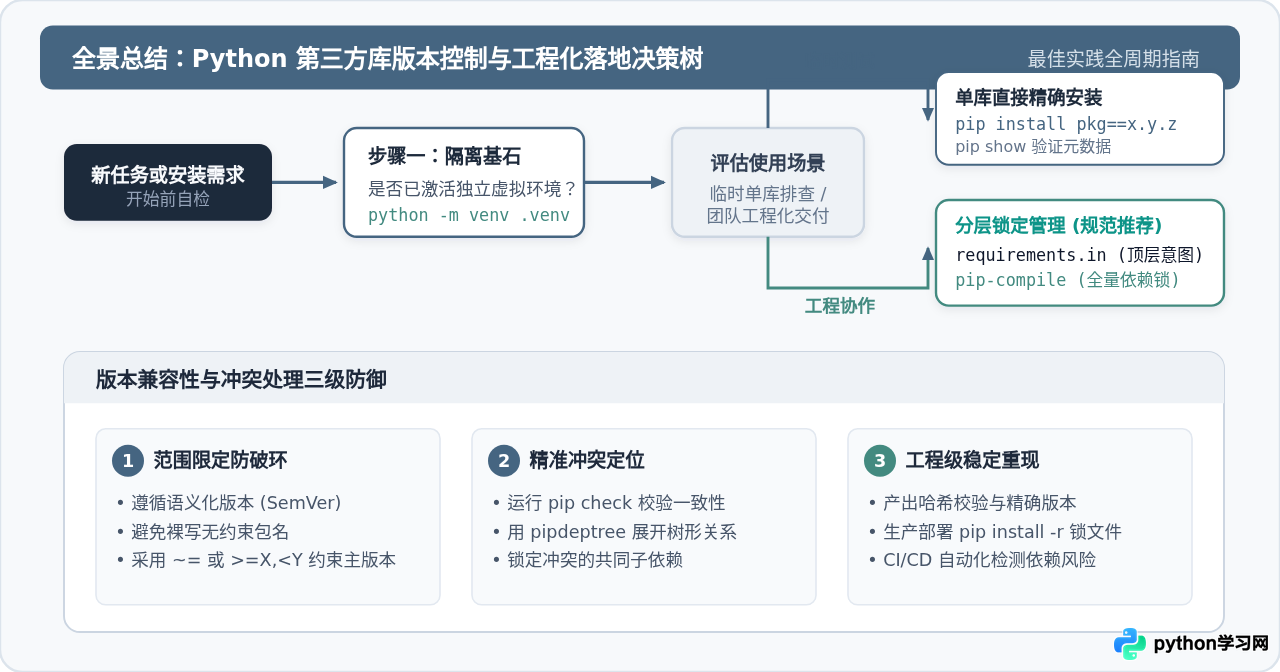
五、安装指定版本常见问题与排查指南
1. 为什么指定了某个版本,pip 却报错 No matching distribution found?
出现找不到匹配版本提示时,并非一定说明该版本不存在,通常由以下三个底层原因引起:
- Python 主版本不满足:该库的目标版本在打包时声明了
Requires-Python >= 3.10,而当前运行环境是 Python 3.8; - 缺少预编译 Wheel 且缺乏本地 C/C++ 编译环境:对于科学计算库(如 NumPy、scipy、cryptography 等),某些老版本未针对新型芯片架构(例如 Apple Silicon M1/M2/M3 或最新的 aarch64 Linux)发布二进制 wheel 包,pip 会尝试下载 tar.gz 源码就地编译。如果系统缺少 gcc/clang 或依赖开发头文件,就会抛出构建失败;
- 国内镜像源缓存延迟或同步缺陷:部分企业内网镜像或陈旧镜像可能未同步特定发布版本,可临时通过官方源比对确认:
pip install requests==2.28.1 -i https://pypi.org/simple
2. 如何安全地降级或升级现有库而不搞崩环境?
直接使用 pip install pkg==target_ver 即可覆盖现有版本,pip 会自动卸载旧版本并换装新指定版本。如果在更换后出现次生冲突,推荐使用以下命令强制重新对齐依赖:
# 强制升级该库并同步递归升级其关联依赖
pip install --upgrade --upgrade-strategy eager requests==2.28.1
在完成操作后,务必立即运行 pip check 确认整体环境的健康度。
六、总结与实践清单
在 Python 开发中,控制第三方库版本不是一项单纯的机械敲命令工作,而是关系到软件生命周期可维护性与运行安全的核心工程环节。以下是在日常开发中应当践行的关键清单:
- 始终环境隔离:绝不在系统默认 Python 环境直接运行
pip install,每个项目建立专属.venv; - 合理使用约束符:日常需求使用
~=或>=X,<Y兼顾安全性补丁与稳定性,生产环境使用锁定文件; - 依赖可溯源:摒弃杂乱无章的原始
pip freeze,采用requirements.in+pip-tools维护清晰的顶层与底层分离结构; - 常态化冲突体检:养成提交代码前运行
pip check与定期审查依赖树的习惯,防患于未然。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









