

Python WSGI服务器启动报错怎么办?常见故障排查指南
针对Python WSGI服务器(如Gunicorn、uWSGI)启动报错的系统排查指南,涵盖模块导入失败、端口与套接字冲突、工作进程超时崩溃等典型故障的定位命令与修复方案。
一、模块与可调用对象导入失败(ImportError / AttributeError)
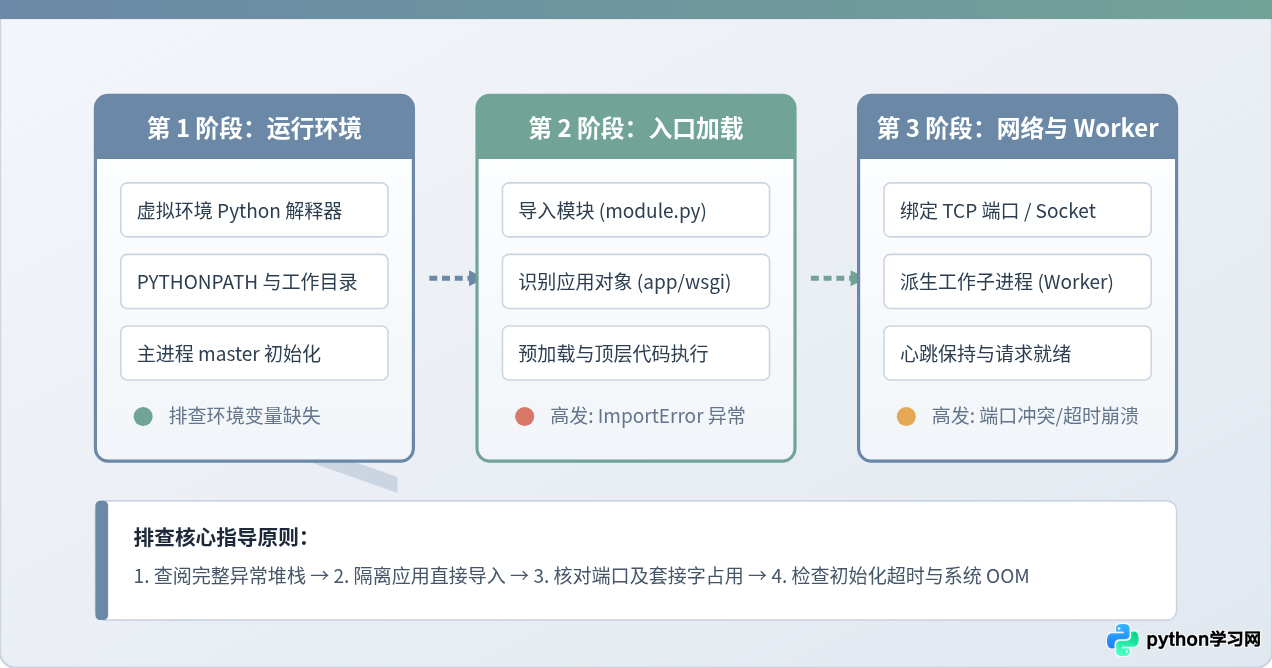
当启动 WSGI 服务器时,控制台输出最直接的一类报错是模块缺失或找不到应用属性。这类故障通常在主进程刚读取启动指令、准备导入 Python 脚本时即刻中断,属于冷启动最前端的语法与路径解析错误。
典型报错信息
# Gunicorn 报错示例
ImportError: No module named 'myapp'
ModuleNotFoundError: No module named 'wsgi'
AttributeError: module 'app' has no attribute 'application'

# uWSGI 报错示例
unable to load app 0 (mountpoint='') (callable not found or import error)
--- no python application found, check your startup logs for errors ---
核心成因与机理分析
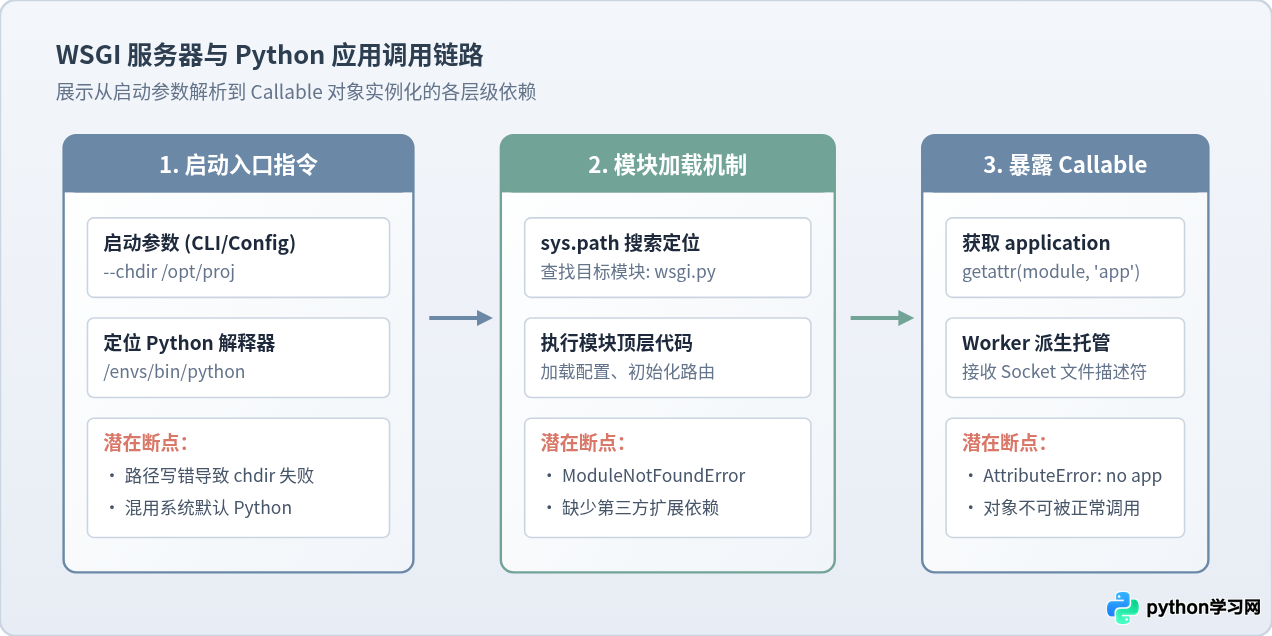
WSGI 规范要求服务器必须能够加载一个标准的 Python 可调用对象(Callable,通常命名为 app 或 application)。无论使用的是 Gunicorn 还是 uWSGI,其核心语法都是 模块名:可调用对象名。引发此类报错的原因主要有三个:
- 当前工作目录与 PYTHONPATH 偏差:服务器在执行启动命令时,当前终端所在的物理目录并非项目根目录,Python 解释器无法从模块搜索路径中找到指定的文件名。
- 虚拟环境未接入或解释器混用:部署机器上安装了多个 Python 版本或虚拟环境,执行 WSGI 命令时调用的是全局系统的 Python,导致项目专属依赖包(如 Django、Flask、SQLAlchemy 等)未被加载。
- 变量命名或顶层代码异常:在代码内部未暴露符合签名的
app对象,或者应用在顶层模块加载时由于语法错误、读取不存在的配置文件而直接抛出异常崩溃。
排查与解决步骤
遇到导入相关错误时,无须反复重启整个服务器守护进程,应采用最小化直接导入方式进行验证。
-
验证执行路径与虚拟环境:
明确当前生效的 Python 路径,确保使用的是项目专用虚拟环境中的 Python,而不是宿主机的默认解释器。
环境验证命令
# 检查当前虚拟环境路径 which python which gunicorn # 若未激活环境,请直接使用虚拟环境下的绝对路径 /home/deploy/myproject/venv/bin/python -V -
命令行直接测试导入目标可调用对象:
在项目根目录下,利用
python -c模拟 WSGI 服务器执行导入行为。若此处报错,说明是代码层级的问题。单点隔离测试命令# 进入项目根目录 cd /home/deploy/myproject # 针对 Flask 项目 (测试 myapp.py 中的 app) python -c "import myapp; print(myapp.app)" # 针对 Django 项目 (测试 myproject/wsgi.py 中的 application) python -c "import myproject.wsgi; print(myproject.wsgi.application)"如果此命令打印出类似
<Flask 'myapp'>或<django.core.handlers.wsgi.WSGIHandler object at ...>,则说明 Python 代码本身及依赖环境完全正常,问题仅在于 WSGI 服务器命令行的路径指定。 -
规范启动命令中的路径与对象定义:
对于 Gunicorn,通过
--chdir显式指定代码物理路径,避免依赖终端执行时的相对路径;对于 uWSGI,使用pythonpath或chdir选项。正确启动指令示例# Gunicorn 规范启动格式 gunicorn --chdir /home/deploy/myproject myproject.wsgi:application --bind 127.0.0.1:8000 # uWSGI 规范启动指令 uwsgi --chdir /home/deploy/myproject \ --home /home/deploy/myproject/venv \ --module myproject.wsgi:application \ --http 127.0.0.1:8000
二、端口占用与套接字绑定异常(Address in use / Permission denied)
服务器已经成功解析并导入了 Python 代码,但在准备监听网络连接时突然报错中止,这说明问题发生在底层操作系统网络或文件套接字绑定阶段。
典型报错信息
# TCP 端口被占用
OSError: [Errno 98] Address already in use
# 或在 BSD/macOS 系统下
OSError: [Errno 48] Address already in use

# UNIX Socket 权限不足或路径不存在
bind: Permission denied [core/socket.c line 230]
bind(): No such file or directory [core/socket.c line 230]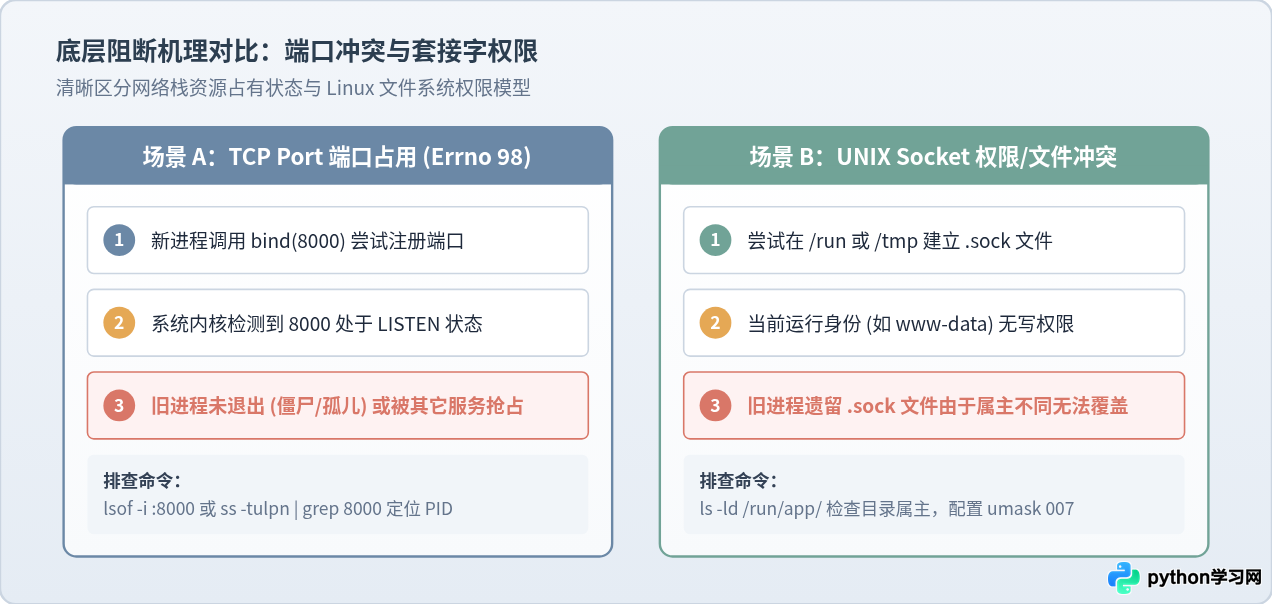
排查与解决步骤
-
定位占用端口的具体进程 PID:
使用系统网络诊断工具查看当前是哪一个进程持有了该端口。
排查端口占用命令
# 使用 ss 命令查看 8000 端口监听详情
sudo ss -tulpn | grep :8000

# 或使用 lsof 命令查看占用进程的 PID
sudo lsof -i :8000
示例输出中会明确显示诸如
gunicorn (pid 14231)或python3 (pid 9820)。通常是因为之前运行的后台进程未能正常退出,或者被 Supervisor/systemd 重复拉起。 -
终止冲突进程或调整监听端口:
终止进程命令
# 优雅退出指定进程 sudo kill -TERM 14231 # 若无响应则强制清理 sudo kill -9 14231特权端口绑定注意如果绑定的是80或443等低于 1024 的特权端口,非 root 用户会直接抛出Permission denied。在生产架构中,不建议直接让 Python WSGI 服务器绑定 80/443 端口,而应交由前置的反向代理(如 Nginx、Caddy)监听,WSGI 服务器只需监听本机高位端口(如 8000)或 UNIX 套接字。 -
处理 UNIX Domain Socket 文件权限:
如果配置了使用
.sock文件进行进程间通信,确保存放套接字的父目录存在,且运行用户具有读写执行权限:套接字权限修正示例# 确保套接字存放目录存在 sudo mkdir -p /run/myproject # 将目录所有权赋予运行用户(如 www-data) sudo chown -R www-data:www-data /run/myproject sudo chmod 755 /run/myproject # uWSGI 启动时可显式声明权限掩码 uwsgi --socket /run/myproject/app.sock --chmod-socket=660 --chown-socket=www-data:www-data ...
三、工作进程启动超时与崩溃(Worker failed to boot / Boot timeout)
主进程顺利启动,也成功占用了端口,但在派生 Worker 子进程时,子进程在数秒内相继崩溃退出,Master 进程不断报出重试或自杀警告。
典型报错信息
# Gunicorn 超时与启动失败
[CRITICAL] WORKER TIMEOUT (pid:18234)
[WARNING] Worker (pid:18234) was sent SIGKILL!
[INFO] Worker exiting (pid:18234)
[CRITICAL] HaltServer:

# 进程被系统直接杀死 (退出码 137)
MainProcess: Worker (pid: 18450) exited with code 137
核心成因与机理分析
-
模块加载阶段的耗时同步任务:
WSGI 服务器派生出工作进程后,会要求工作进程在规定时间(Gunicorn 默认仅为 30 秒)内完成初始化并向 Master 进程发送心跳(通知 Master 自己已经准备好接收 HTTP 请求)。如果在模块的全局代码中执行了耗时的数据下载、大语言模型载入权重、预热大量缓存,或者连接了因防火墙拦截而导致超时的外部数据库,工作进程未能在 30 秒内就绪,Master 便会认定 Worker 已僵死,直接发送
SIGKILL将其杀死并尝试重启。 -
内存超限触发内核 OOM Killer:
退出状态码
137代表进程收到了信号 9(128 + 9 = 137)。当同时启动多个 Worker 时,每个进程都需要加载一份独立的代码和全局变量。在云服务器或容器配置较低时,物理内存迅速被吃满,Linux 内核触发 Out Of Memory Killer 直接将 Python 进程终止。 -
并发 Worker 类型与异步补丁冲突:
若将 Worker 模式配置为异步模型(如
gevent或eventlet),但未在整个应用程序的最顶层执行猴子补丁(Monkey Patch),或者某些第三方 C 扩展模块与协同协程发生锁竞争,会导致工作进程刚一派生就陷入死锁。
排查与解决步骤
-
核查系统内核日志,确认是否发生了 OOM:
内核日志查询命令
# 检查最近是否有 Python 进程被 OOM Killer 杀死
dmesg -T | grep -E -i "oom|out of memory|killed process"
如果输出中包含
Out of memory: Killed process 18450 (gunicorn),说明是内存不足引发的硬终止。此时应减少 Worker 进程数量,或者关闭--preload选项排查内存泄漏。 -
临时延长启动超时阈值以验证耗时加载:
如果是因为冷启动加载模型或建立连接耗时,可以在测试环境中将超时时间设为一个较大值(例如 120 秒):
延长启动超时配置
# Gunicorn 延长超时到 120 秒 gunicorn --timeout 120 -w 2 myproject.wsgi:application # 同时可增加 debug 日志观察卡住的具体位置 gunicorn --timeout 120 --log-level debug myproject.wsgi:application -
优化代码架构:推迟重型初始化:
永远不要在 Django/Flask 的顶层作用域(如
settings.py、views.py顶部或__init__.py)中执行重量级网络请求或加载几百兆的模型数据。应将重量级连接与模型预热封装在专门的初始化函数中,或者改用惰性加载(Lazy Initialization)。
四、四步排查流程与环境隔离验证
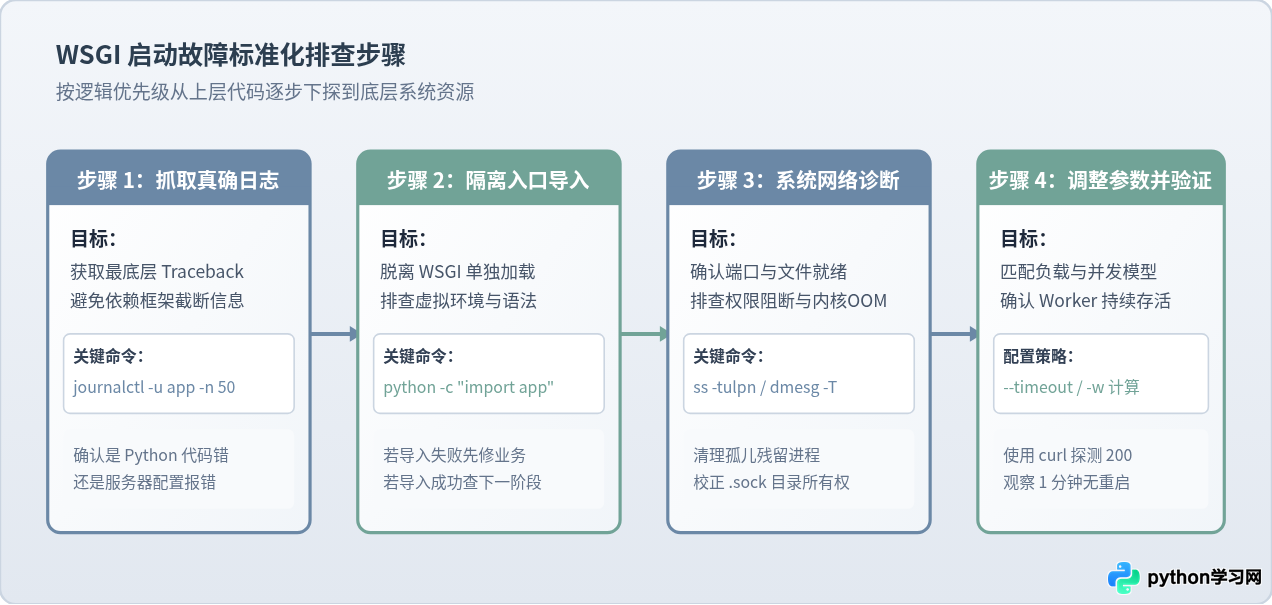
面对复杂的启动故障,盲目猜测参数往往效率低下。建议按照“抓取堆栈 → 单点隔离 → 系统资源检测 → 参数核对”这四个标准化步骤逐步推进。
五、常见故障速查与验证清单
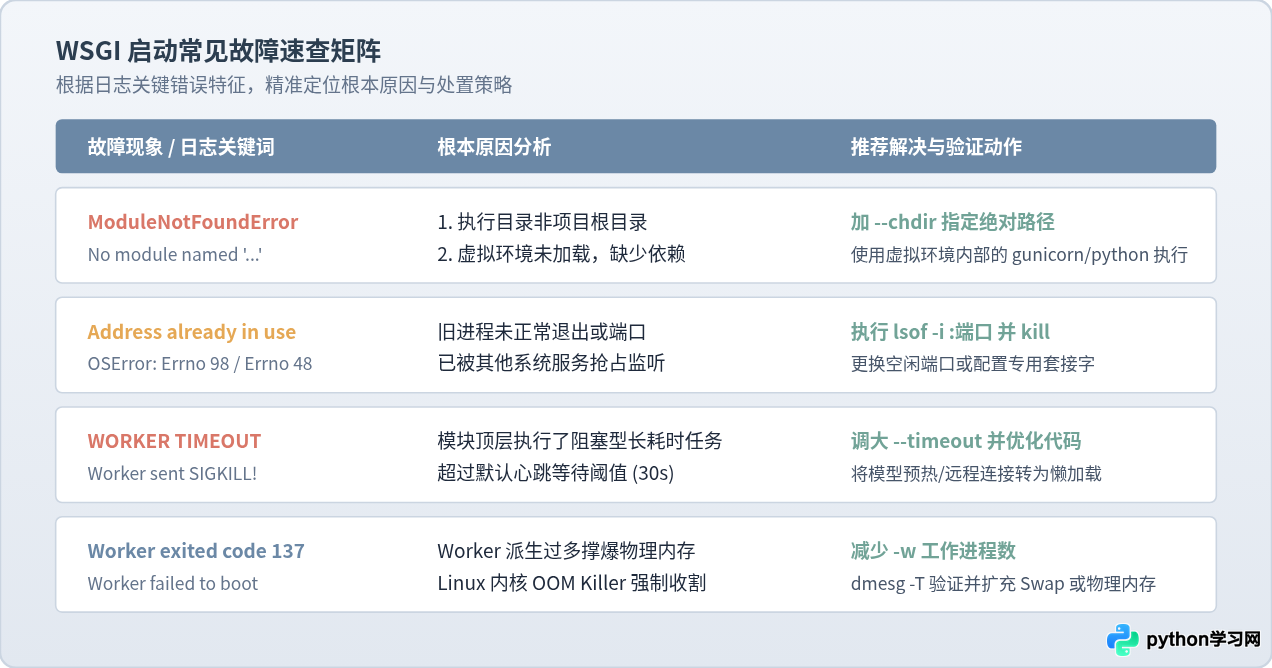
为了在遇到具体报错时能快速映射至对应的处理手段,下表与决策图整理了最核心的报错现象、根本原因及即时解决措施。
确认故障解决的检验清单
完成修复后,不能仅凭终端没有立即报错就判断服务完全恢复,需逐项完成以下三项验证:
- 进程树状态正常:执行
ps aux | grep gunicorn,确认包含 1 个 Master 进程与所设定的 N 个 Worker 子进程,且进程 PID 在 60 秒内保持稳定,没有出现 Worker 不断消亡重建的现象。 - 网络接口正常握手:在本地执行
curl -I http://127.0.0.1:8000/health或目标 URL,确认能够收到HTTP/1.1 200 OK或正确的响应头部,而不是502 Bad Gateway或连接重置。 - 持续观察标准错误输出:让服务器持续运行 1~2 分钟,确认无
[WARNING] Worker was sent SIG...等潜在信号警告,才可正式挂载至上层反向代理或对外开放。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









