

Python虚拟环境中第三方库隔离管理的最佳实践
深入解析Python虚拟环境中第三方库隔离管理的最佳实践,涵盖虚拟环境工作原理、现代工具选型、依赖分层锁定策略、团队协作规范与高频避坑指南。
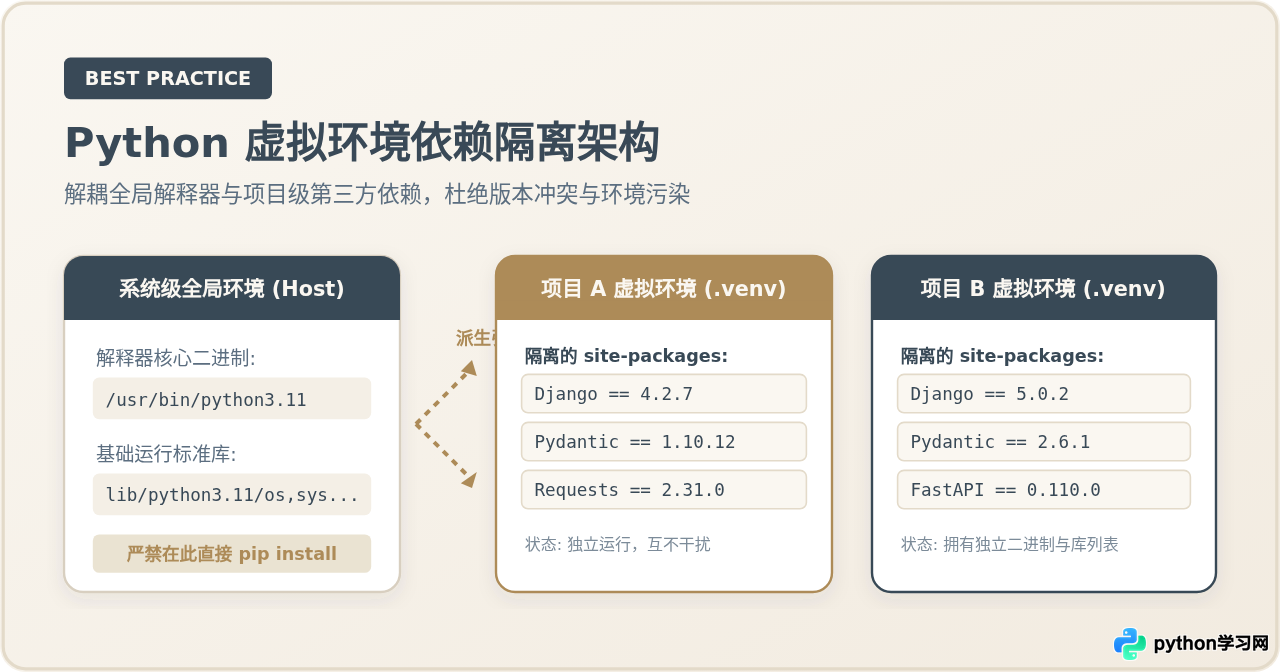
venv 或现代工具构建独立上下文、通过结构化依赖分层切分运行边界、依靠 Lockfile 算法固化确定性传递依赖图谱,并在版本控制与 CI/CD 流程中彻底贯彻“仅传递元数据,绝不迁移运行实体”的最佳实践。
一、虚拟环境隔离的核心逻辑与工作机制
当我们在操作系统中运行 python 命令时,解释器会根据内置搜索规则构造模块导入路径列表 sys.path。在没有虚拟环境的情况下,所有通过 pip install 安装的第三方库都会无条件落入全局 site-packages 目录(例如 /usr/local/lib/python3.11/site-packages)。这种“公地悲剧”式管理会在同时维护两个项目时引发灾难性后果——例如项目 A 依赖 requests==2.25.1,而项目 B 依赖最新版本 requests==2.31.0,二者共享同一个物理目录,后安装的包将直接覆写前者。
Python 虚拟环境的核心技术机制并非像 Docker 那样使用操作系统级别的内核命名空间或 cgroups 容器化隔离,而是依靠解释器在启动时对 sys.prefix 路径的重设。
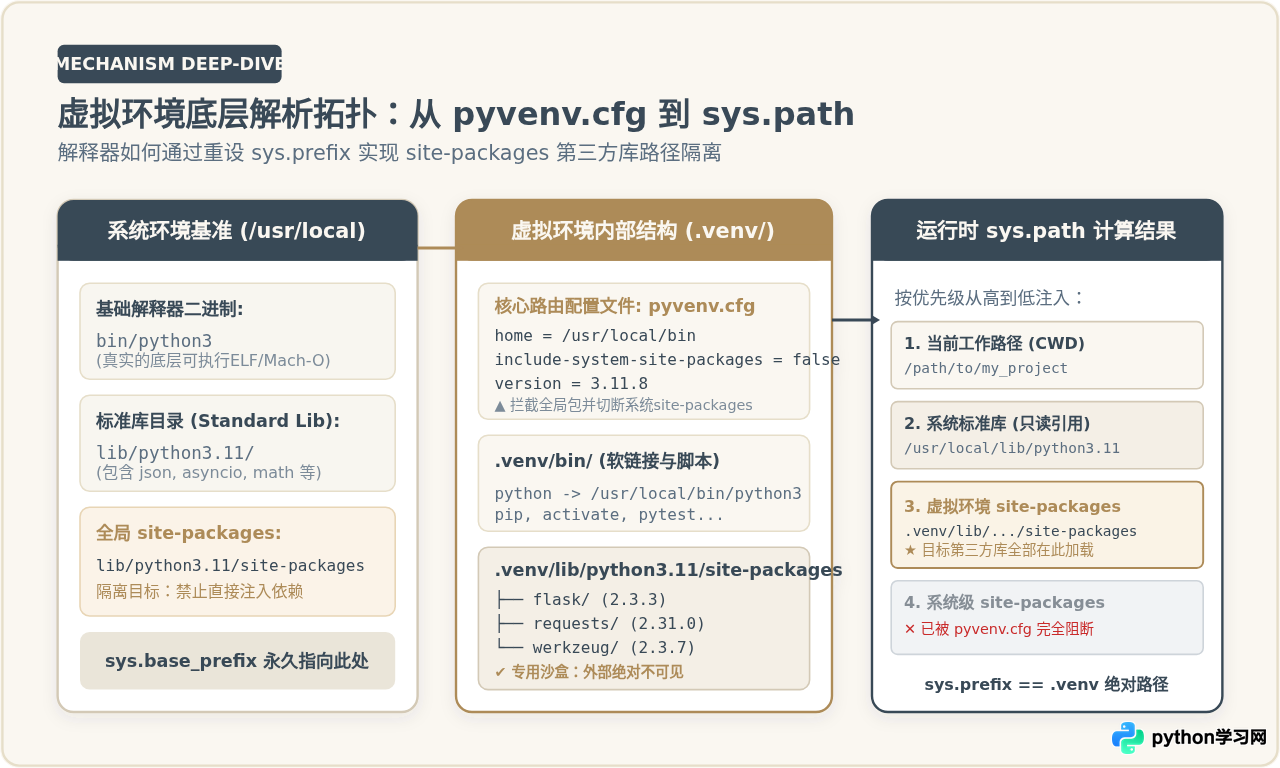
当执行 python3 -m venv .venv 时,venv 模块会完成三件关键底层操作:
- 创建轻量级目录树与可执行软链接:在目标目录生成
bin/(Windows 下为Scripts/)和lib/pythonX.Y/site-packages。其中的python二进制通常是指向系统底层解释器的软链接或重定向存根。 - 写入路由文件
pyvenv.cfg:该文件包含home = /usr/local/bin与include-system-site-packages = false。当启动.venv/bin/python时,解释器会沿着二进制所在路径向上探查,发现pyvenv.cfg后便将sys.prefix判定为.venv的绝对路径,而非系统根目录。 - 重构
sys.path导入优先级:因为sys.prefix改变且include-system-site-packages = false,解释器只挂载.venv/lib/pythonX.Y/site-packages,系统全局安装的所有第三方包被彻底阻断。
判断当前 Python 进程是否处于隔离的虚拟环境内,最可靠的代码是检查 sys.prefix != sys.base_prefix。当二者路径不相等时,表明当前代码运行于隔离环境中。
二、隔离工具选型与技术边界评估
Python 生态中存在多种虚拟环境管理与包管理方案,根据项目规模、交付环境与构建性能需求,开发者需要明确各工具的技术定位与选型边界。
| 工具方案 | 底层原理与机制 | 依赖解析能力 | 适用场景与选型建议 |
|---|---|---|---|
| 内置 venv | Python 3.3+ 原生内置模块,标准库支持,无外部安装成本 | 无内置求解器,完全依赖配套使用的 pip | 生产 Docker 镜像、纯净脚本、对外部零依赖的基础工程规范 |
| virtualenv | 独立开源包,创建速度快于原生 venv,支持 seed wheel 机制 | 无内置求解器,依赖 pip | 需要跨 Python 2/3 或旧发行版兼容的系统级自动化运维环境 |
| pip-tools | 基于 pip 的依赖编译与锁定层(pip-compile / pip-sync) | 具备依赖图谱求解器,精确生成锁定版本与文件哈希 | 标准 Web / 微服务后端工程,维持标准 requirements.txt 生态的最佳选型 |
| uv / Poetry / PDM | 现代一体化管理引擎;uv 采用 Rust 重构求解与轮子解压 | 内置高速 SAT 依赖解析器,自带平台交叉锁定 Lockfile | 现代中大型工程、多包工作区(Workspaces)及对构建耗时高度敏感的项目 |
对于绝大多数生产工程,推荐以“内置 venv + pip-tools / uv 精确锁定”作为标准技术基线。内置 venv 能确保在任何 Linux 发行版或 CI 容器中零外部预装执行,而锁定层则补齐了原生 pip 无法冻结传递依赖的短板。
三、核心操作工作流与生命周期管理
建立标准化的依赖隔离工作流是保障团队环境一致性的基石。虚拟环境生命周期应遵循“初始化创建 → 显式激活 → 分层声明 → 依赖锁定 → 幂等重建”五阶段规范。
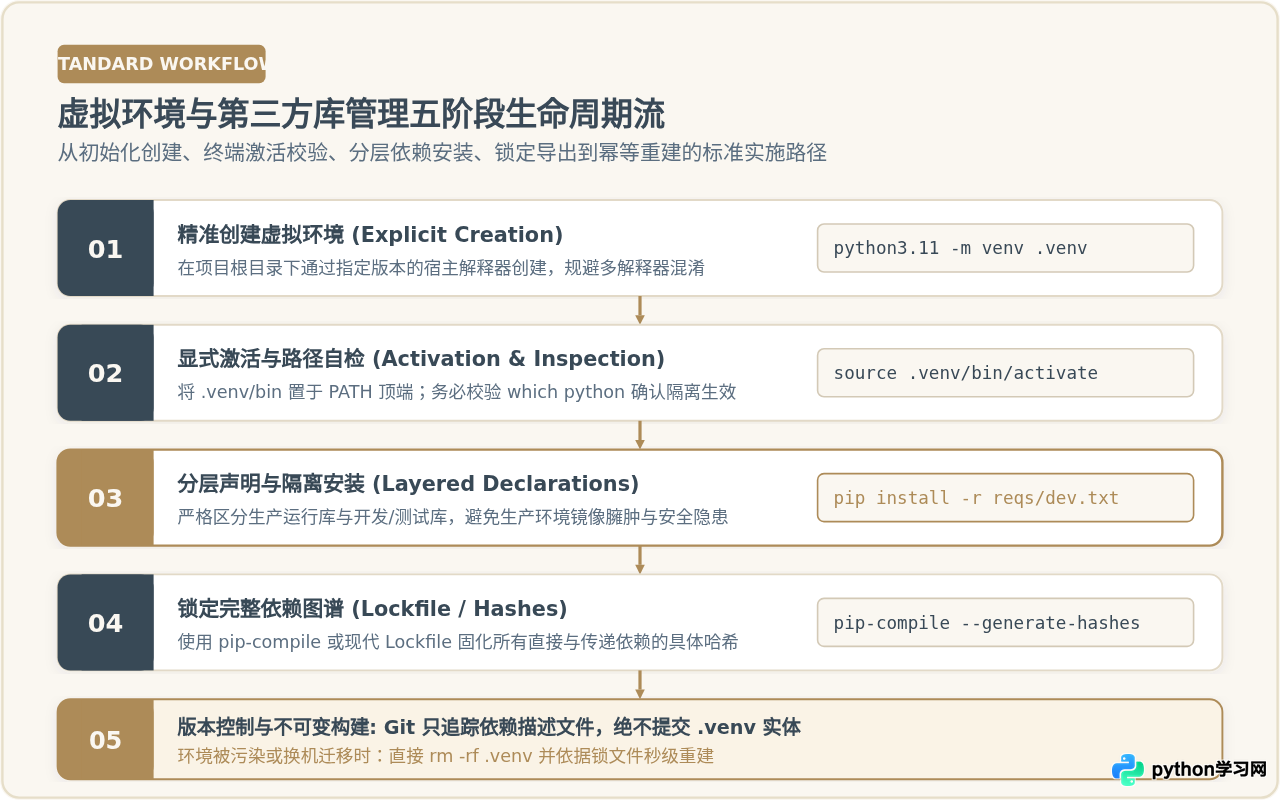
1. 规范创建虚拟环境
在项目根目录下,务必显式调用明确的解释器版本进行初始化,推荐将虚拟环境固定命名为 .venv(已被绝大多数 IDE 和主流 CLI 工具默认识别并隐藏):
# 显式使用目标版本的 Python 解释器创建虚拟环境
python3.11 -m venv .venv --clear
参数 --clear 的作用是若已存在旧目录,则在创建前彻底清空,确保初始化环境的绝对干净。
2. 显式激活与环境自检
激活操作会将 .venv/bin 临时插入当前 shell 的 $PATH 变量头部。激活后,必须进行路径与版本自检,避免终端残留或继承父级进程环境变量:
# POSIX (Linux / macOS) 环境激活
source .venv/bin/activate

# 严格校验当前解释器是否归属于 .venv
which python
which pip/Users/project/my_service/.venv/bin/python
/Users/project/my_service/.venv/bin/pip在虚拟环境中安装第三方包时,强烈建议始终执行 python -m pip install <package>,而不是直接运行裸 pip install。这样可以确保 pip 绝对绑定在当前正在调用的 python 解释器实例上,即使终端 PATH 发生污染也不会错装进系统环境。
四、依赖精准锁定与多环境分层策略
很多团队早期常采用 pip freeze > requirements.txt 记录依赖。这种做法存在严重弊端:它将顶级直接依赖(如 FastAPI)与几十个底层传递依赖(如 starlette, pydantic, typing_extensions)混为一谈,而且无法区分开发测试工具(如 pytest, black)与线上生产运行库。
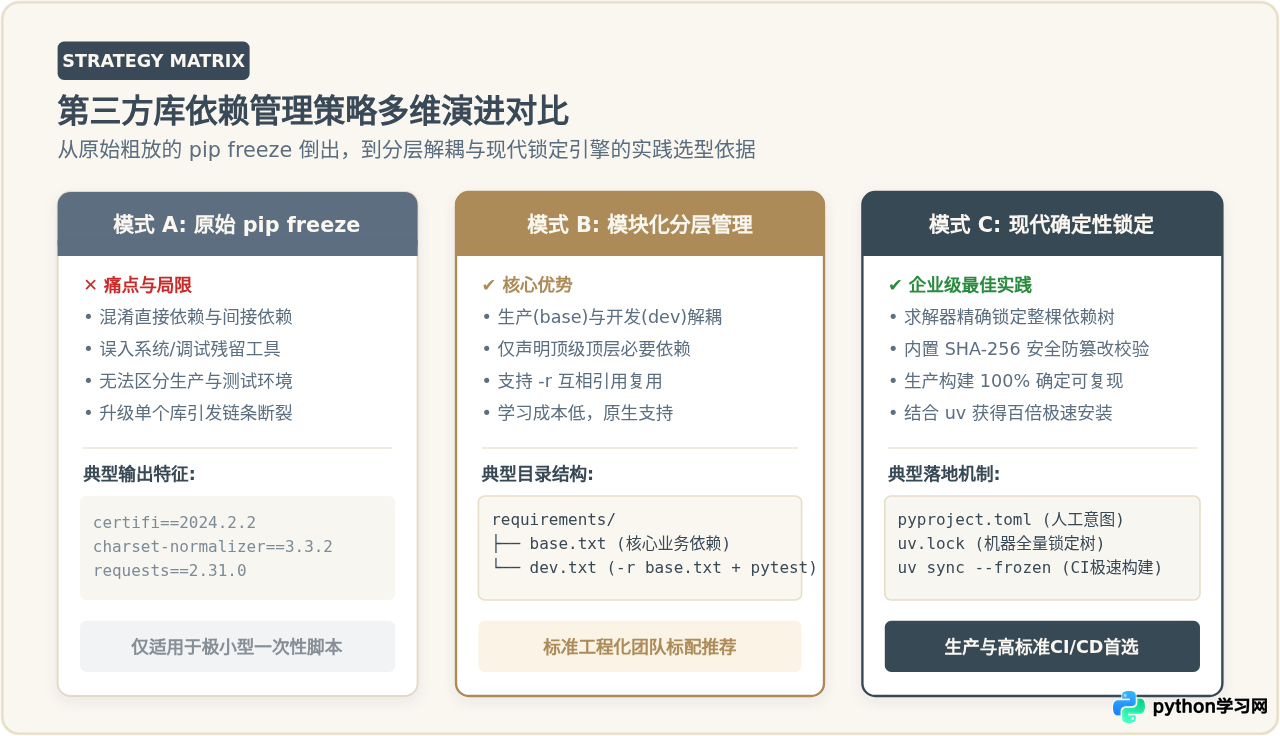
1. 依赖目录模块化解耦规范
在工程项目中,应建立专门的 requirements/ 目录进行关注点分离:
my_project/
├── requirements/
│   ├── base.txt    # 生产部署必须的核心依赖 (如 django, sqlalchemy, redis)
│   ├── dev.txt     # 本地开发与代码质检依赖 (-r base.txt + ruff, mypy)
│   └── test.txt    # 自动化测试与 CI 依赖 (-r base.txt + pytest, coverage)
├── pyproject.toml
└── src/
在 requirements/dev.txt 中,可以通过 -r base.txt 语法实现依赖树的层级复用,保证开发环境天然包含生产所需全部组件,又不会让生产容器安装多余的测试框架:
-r base.txt

# 开发质检与类型检查
pytest>=7.4.0
pytest-asyncio>=0.21.0
ruff>=0.3.0
mypy>=1.9.0
2. 生产交付构建中的编译与 Hash 锁定
生产环境中,单纯指定 Django>=4.2.0,<5.0.0 存在巨大风险:只要上游依赖发布了包含破坏性变更的次版本或传递依赖被更新,重构镜像时就会引入不确定性。
最佳实践是使用 pip-tools(pip-compile)由输入文件生成精确锁定的生产依赖文件:
# 编译并生成包含 SHA-256 哈希校验的锁定文件
pip-compile --generate-hashes requirements/base.in -o requirements/base.txt#
# This file is autogenerated by pip-compile with Python 3.11
# by the following command:
#
# pip-compile --generate-hashes requirements/base.in
#
fastapi==0.110.0 --hash=sha256:59f5f0b5d92e11... --hash=sha256:c2ba0337c802bc...
starlette==0.36.3 --hash=sha256:4a39b4b08b3e34... --hash=sha256:f5b5c777d0124a...
pydantic==2.6.4 --hash=sha256:a0208ce8a47883...
生产部署时,使用 pip install --no-deps --require-hashes -r requirements/base.txt 安装,具备三大安全属性:
- 完全确定性:所有包及其底层子依赖版本完全固化,无论何时何地构建结果 100% 一致。
- 防篡改校验:如果 PyPI 镜像源上的 wheel 包被投毒或网络传输被篡改,哈希不匹配会立即阻断构建。
- 关闭隐式解析:
--no-deps确保 pip 不会额外动态探测下载未显式列出的包。
五、团队协作与 CI/CD 落地规范
在团队协作与持续集成中,围绕虚拟环境的管理,必须坚决执行以下工程规范:
1. 永远不要将虚拟环境目录纳入版本控制
必须在项目根目录的 .gitignore 中严格写入虚拟环境路径。虚拟环境内部包含了大量依赖底层架构(x86-64 / ARM64)的编译二进制(.so / .dylib / .pyd)以及硬编码的 Shebang 绝对路径。一旦提交进 Git,换台机器就会引发不可预测的崩溃。
# 忽略本地虚拟环境物理目录
.venv/
env/
venv/
ENV/
*.pyc
__pycache__/
2. 传递“规格声明”而非“环境实体”
团队成员之间共享的是依赖清单(requirements/*.txt 或 pyproject.toml + uv.lock),而不是虚拟环境本身。每名工程师拉取代码后,在本地根据统一文档执行重建。
3. CI/CD 与容器化构建中的边界划分
在 Dockerfile 容器化打包中,有两种常见做法:直接在容器全局安装,或在容器内部建立虚拟环境并拷贝。行业最佳推荐做法依然是在构建阶段利用虚拟环境,并将整棵虚拟环境独立拷贝到轻量运行时镜像中,实现 Multi-stage 瘦身:
# 阶段一:构建编译环境
FROM python:3.11-slim AS builder
WORKDIR /app
RUN python -m venv /opt/venv
ENV PATH="/opt/venv/bin:$PATH"

COPY requirements/base.txt .
RUN pip install --no-cache-dir --require-hashes -r base.txt

# 阶段二:生产纯净运行环境
FROM python:3.11-slim AS runner
WORKDIR /app
COPY --from=builder /opt/venv /opt/venv
ENV PATH="/opt/venv/bin:$PATH"

COPY src/ ./src/
USER nobody
CMD ["python", "src/main.py"]
六、高频故障排查与避坑决策树
在实际维护中,依赖隔离经常因为开发者操作习惯或工具链链路不全而产生隐蔽异常。以下梳理四个最高频的问题场景与排查决策树。
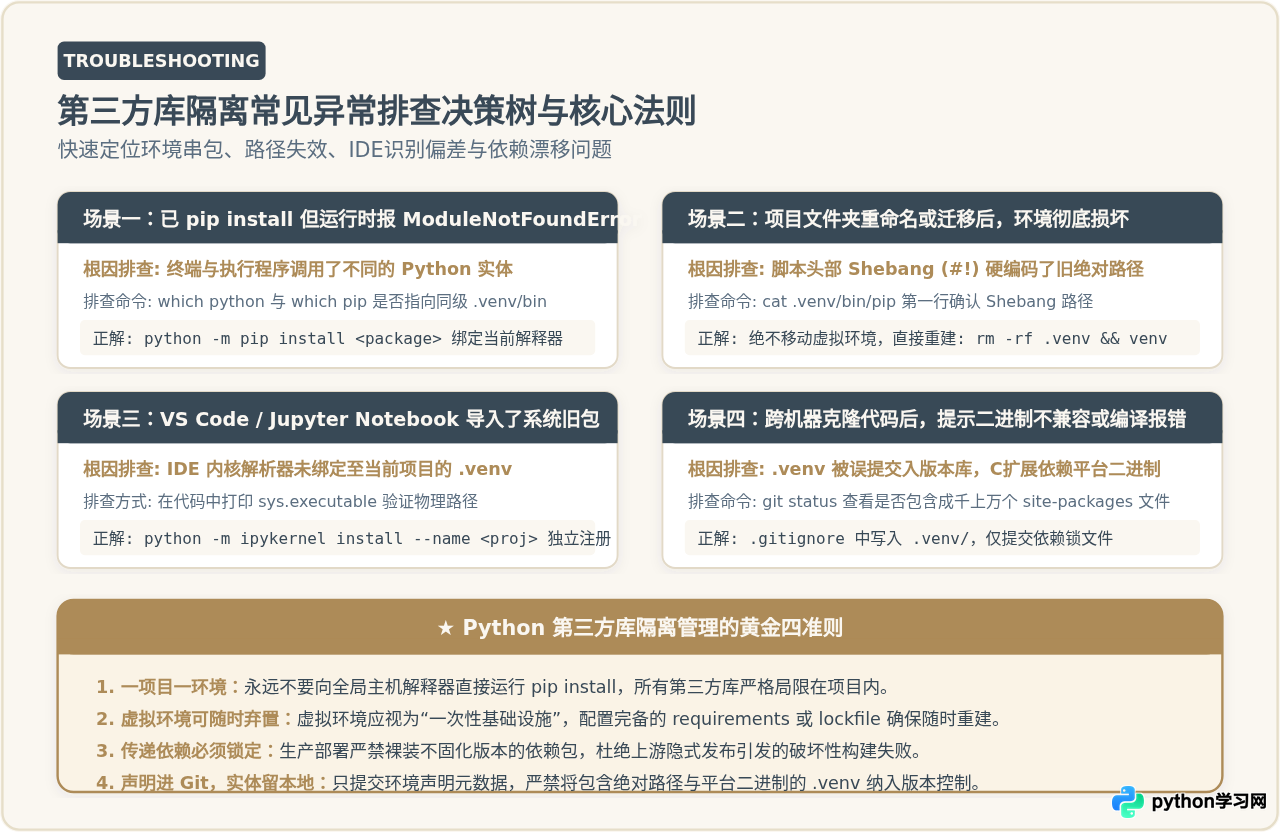
常见陷阱 1:虚拟环境损坏(项目迁移或重命名后命令失效)
现象:将项目文件夹从 /work/old_name 移动到 /work/new_name 后,运行 python 或 pip 报错:bad interpreter: No such file or directory。
原因:.venv/bin/ 目录下的很多命令行可执行脚本(例如 pip、pytest)第一行 #!(Shebang)写死了旧绝对路径。
解决办法:切勿尝试手动查找替换脚本中的路径。虚拟环境是廉价可弃置的资产,直接执行删除并秒级重建:
rm -rf .venv
python3.11 -m venv .venv
source .venv/bin/activate
pip install -r requirements/dev.txt
常见陷阱 2:IDE 或 Jupyter Notebook 读到全局旧依赖
现象:终端里运行代码正常,但在 VS Code 交互式窗口或 Jupyter Notebook 单元格里执行 import xxx 却报错 ModuleNotFoundError 或版本不匹配。
原因:Jupyter 内核默认注册在系统主解释器下,并未自动跟随当前项目的虚拟环境。
解决办法:在已激活的项目虚拟环境中显式安装 ipykernel,并为当前项目注册专用的内核标识:
python -m pip install ipykernel
python -m ipykernel install --user --name=my_project_venv --display-name "Python (my_project)"
七、总结与最佳实践落地清单
有效的第三方库隔离管理,是保障 Python 项目长期健康演进的关键基础。在日常开发与持续交付中,请依照以下清单进行定期自检:
- [ ] 绝对杜绝主机全局安装:系统全局解释器除安装环境管理工具本身外,不应存在任何具体业务包。
- [ ] 一项目一环境:每个独立项目根目录下维护自身的
.venv,确保项目间彻底物理隔离。 - [ ] 严格配置版本忽略:检查
.gitignore,确保绝无任何.venv文件或虚拟环境依赖被追踪。 - [ ] 分层依赖治理:严格解耦业务生产依赖(
base.txt)与开发测试依赖(dev.txt)。 - [ ] 锁定传递依赖与哈希:生产上线前必须通过
pip-compile或现代锁文件引擎生成带哈希校验的固化依赖。 - [ ] 保持环境易摧毁、快重建:将虚拟环境视为随时可销毁的临时运行沙盒,保障环境仅依赖元数据清单即可一键恢复。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









