

Python版本生命周期阶段详解:功能发布、安全修复与EOL
深入解析Python次版本的官方生命周期阶段机制,涵盖功能发布与活跃维护、仅安全修复阶段的技术限制,以及生命终结(EOL)阶段的风险防范与迁移步骤。
一、生命周期的整体节奏与三大阶段全景
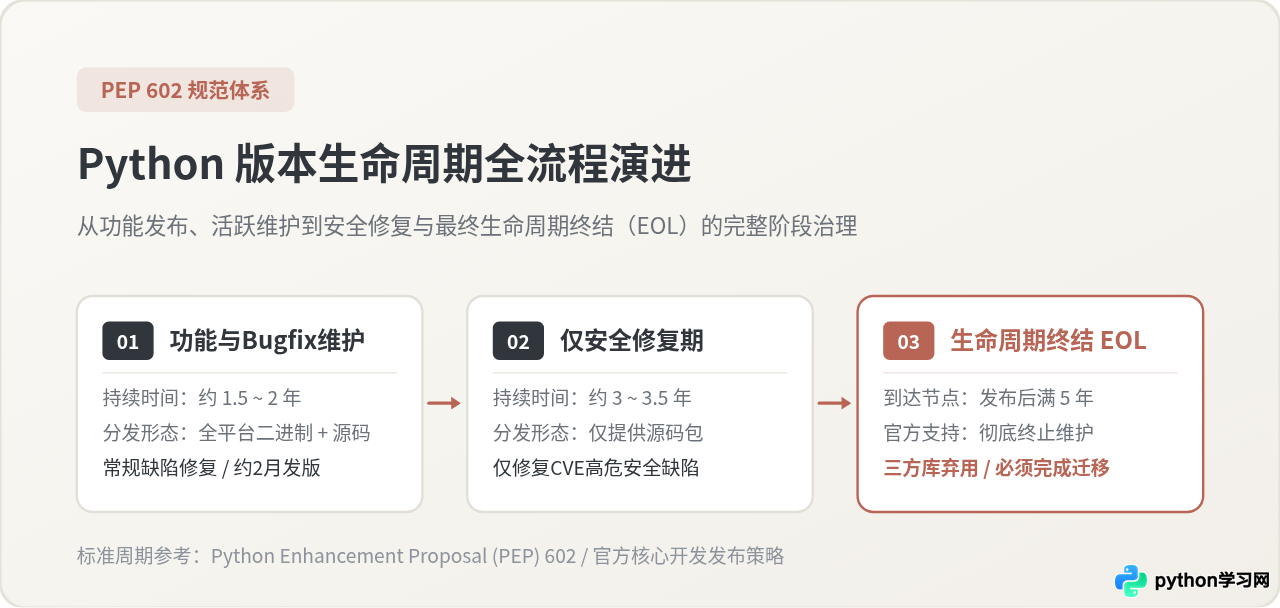
自 Python 3.9 起,CPython 核心开发团队通过 PEP 602 正式确立了每年一次的固定发布日历:每年 10 月份推出一个新的次版本(Minor Version,即 3.x.0)。从版本分支创建到彻底退出历史舞台,单个版本会经历四个关键阶段:
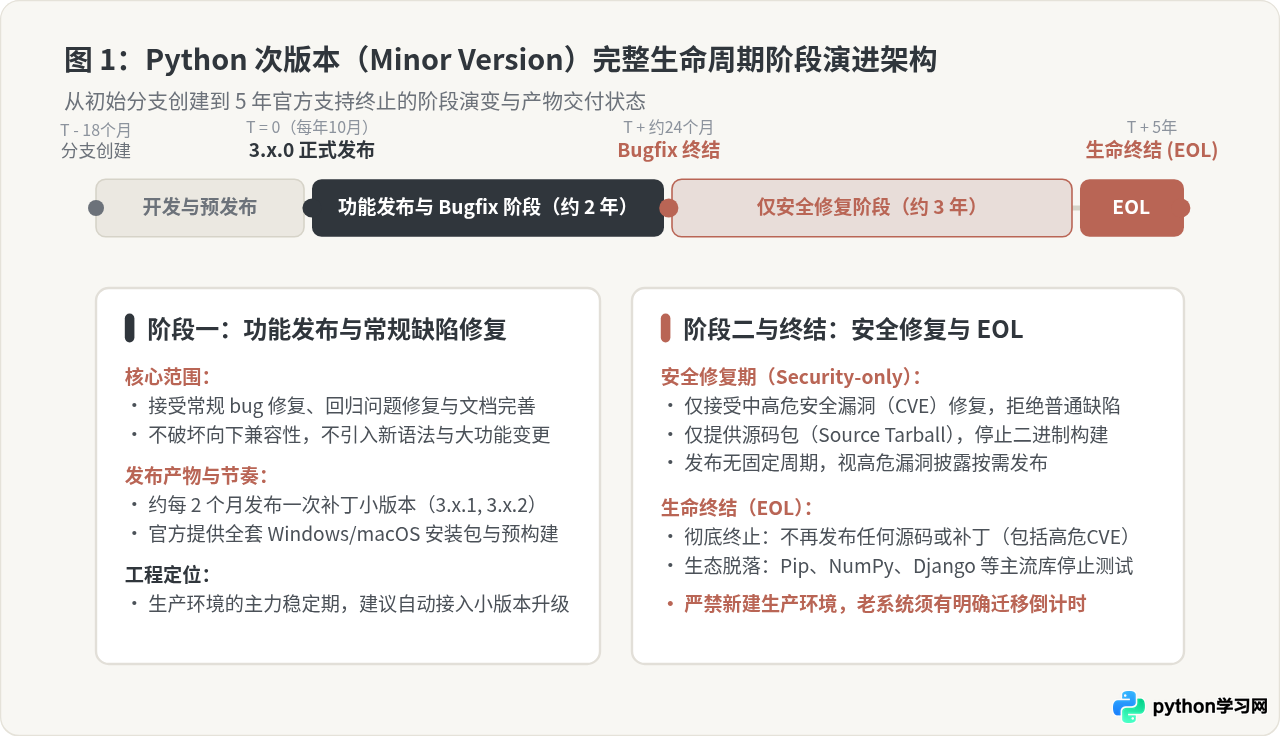
- 预发布阶段(Pre-release):耗时约 17 到 18 个月,经历多次 Alpha、Beta 与 Release Candidate(RC)。在此期间确定新增语法、标准库变更,并进行广泛的生态兼容性测试。
- 功能发布与活跃维护期(Bugfix Phase):自 3.x.0 正式发布起,持续约 18 到 24 个月。该阶段提供完整的二进制包与频繁的缺陷修补。
- 仅安全修复阶段(Security-only Phase):在活跃维护期结束后接替,持续约 36 个月。官方不再接纳任何普通功能建议或非安全缺陷,只针对已确认的高危安全漏洞(CVE)打补丁。
- 生命周期终结(End of Life,简称 EOL):自正式发布日起算满 5 年整,版本支持正式关闭。此后不再有任何补丁,官方代码分支冻结归档。
在实际工程中,团队往往容易将“还能下载运行”误当成“仍在官方维护中”。官方支持的核心价值在于持续阻断已知威胁和与现代操作系统、编译工具链保持同步。一旦版本跨越维护边界,基础设施所承担的安全与排障成本就会成倍递增。
二、功能发布与活跃维护期(Bugfix Phase)的核心规则
当一个次版本的初始版本(例如 3.12.0)在 10 月正式发布后,它立即进入功能发布与活跃维护期。这个阶段通常跨越从 3.x.0 到 3.x.7 或 3.x.8 左右的小版本迭代,其运行规则具有以下鲜明特点:
1. 严格的向下兼容保障
根据 Python 核心开发准则,在同一个 Minor 版本内(例如 3.12.x 系列),补丁小版本(Micro/Patch Release)绝对不允许引入破坏向下兼容性的变更,也不允许添加新的语法特性。这意味着从 3.12.1 升级到 3.12.2,既有的业务代码和第三方库无需修改即可平滑运行。
2. 全面的官方二进制安装产物
在此阶段内,Python 软件基金会(PSF)为 Windows 和 macOS 平台提供直接可执行的官方安装包(.exe 与 .pkg),并在各种自动化 CI 系统中保证预构建二进制轮子(wheels)的及时可用。开发者和运维团队在拉取官方 Docker 镜像(如 python:3.12)时,可以获得官方最稳健的基础镜像支持。
python:3.12-slim,确保每次重新构建时能够自动吸收最新的 bugfix 和性能优化,且不必担忧语法不兼容。
三、安全修复期(Security-only Phase)的运行逻辑与潜在风险
当一个版本发布约满 2 年(通常伴随下一个次版本的第二次或第三次补丁发布)时,核心开发团队将该分支的管理权移交给专门的安全发布管理员(Security Release Manager),标志着该版本正式脱离 Bugfix 阶段,迈入仅安全修复期。
进入该阶段后,运维与开发环境会遭遇三个深刻但常被忽略的底层转变:
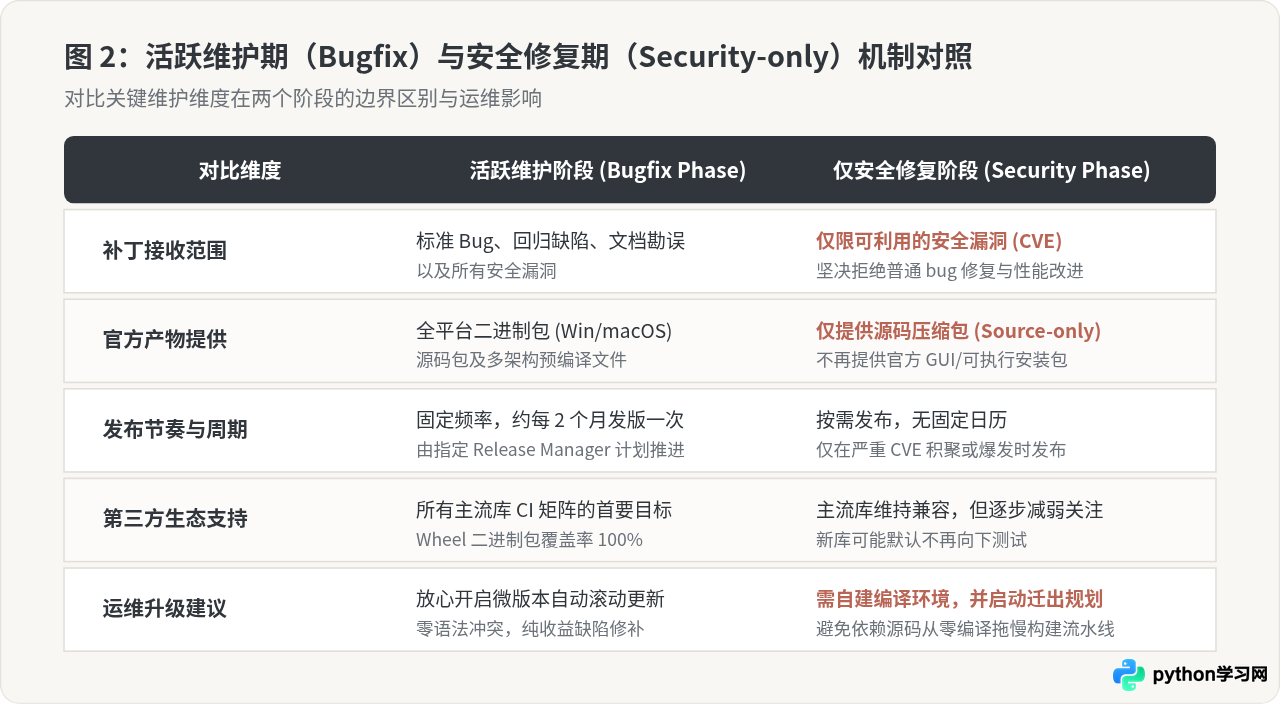
1. 补丁接收边界大幅收紧
官方在此阶段只接受被 Common Vulnerabilities and Exposures (CVE) 标识或具备明确攻击利用途径的严重安全缺陷修复。若遇到运行时的内存泄漏、偶发死锁或标准库某些非安全边界的异常,官方将直接拒绝向该分支回退补丁(Backport),统一建议开发者迁移至更高的活跃版本。
2. 官方仅提供源码压缩包(Source-only)
官方将彻底停止构建和发布 Windows/macOS 的二进制安装包。所有安全更新均以源码压缩包(.tar.xz)的形式提供。这给使用传统物理机、虚拟机或未统一编译工具链的生产环境带来了实际挑战:要修补 CVE,必须在本地或内部构建节点自备 C 编译环境从源码编译。
NEP 29 规范下提前放弃对较老次版本的轮子构建。
四、生产环境 Python 生命周期自查与评估三步法
要杜绝生命周期过期的黑天鹅事件,工程团队必须建立明确的版本自查流程。通过以下三个步骤,可以快速摸清集群或项目中的 Python 版本状态并给出针对性决策:
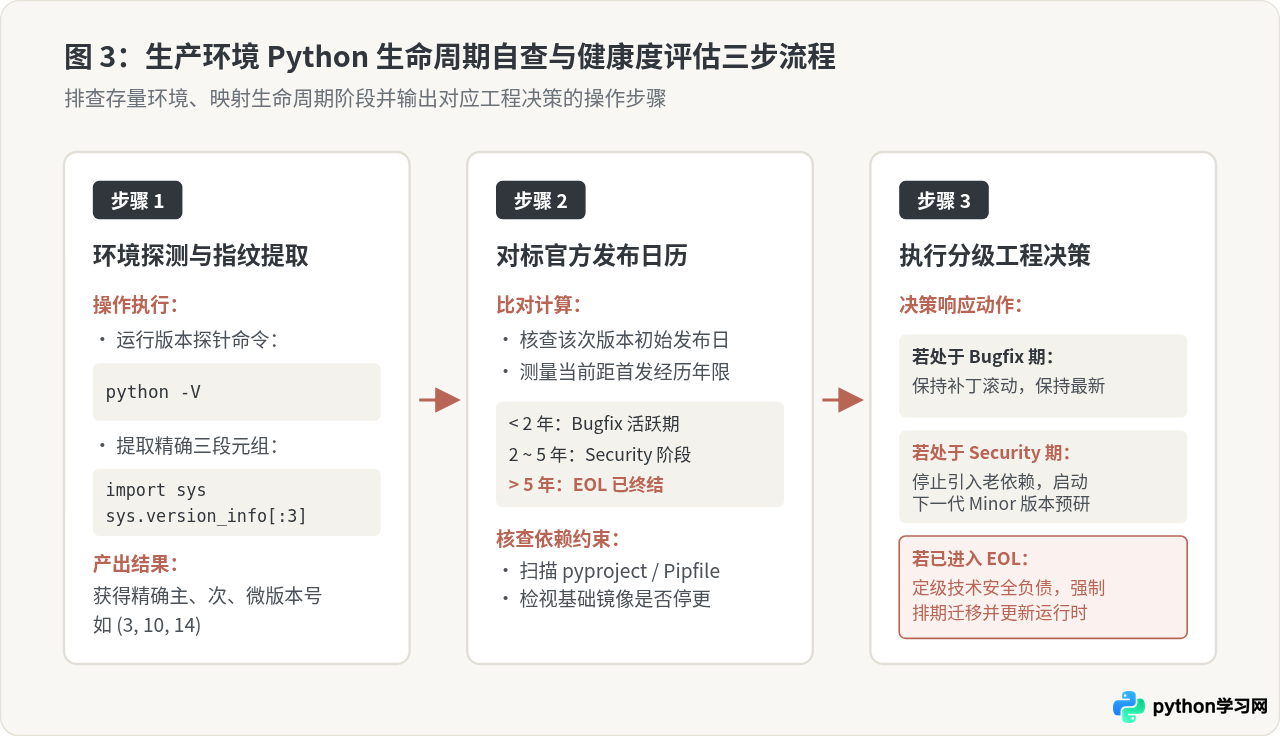
步骤 1:精确提取运行时版本指纹
在容器、虚拟机或本地开发虚拟环境中,执行标准版本检测指令。由于不同系统可能存在多版本共存(例如系统自带 Python 与应用专有运行时),应当直接使用业务应用的执行解释器进行探针探测:
# 终端命令行探针(示例:在应用所在运行容器内执行)
$ python3 -V
Python 3.10.14

# 或者通过 Python 代码获取结构化元组
$ python3 -c "import sys; print(f'Major: {sys.version_info.major}, Minor: {sys.version_info.minor}, Micro: {sys.version_info.micro}')"
步骤 2:对标官方维护阶段对照表
将获取到的 Major.Minor 版本号与官方 PEP 602 发布日历比对。下表汇总了主流 Python 次版本的关键生命周期节点与当前支持状态(以 5 年周期为标准测算):
| Python 版本 | 正式发布日期 | Bugfix 截止(转入安全期) | 官方 EOL 日期 | 当前所属维护阶段 |
|---|---|---|---|---|
| Python 3.8 | 2019-10-14 | 2021-05-03 (3.8.10) | 2024-10-07 (3.8.20) | 已终结 (EOL) |
| Python 3.9 | 2020-10-05 | 2022-05-17 (3.9.13) | 2025-10-31 预计 | 仅安全修复阶段 (Security-only) |
| Python 3.10 | 2021-10-04 | 2023-05-23 (3.10.11) | 2026-10-31 预计 | 仅安全修复阶段 (Security-only) |
| Python 3.11 | 2022-10-24 | 2024-04-02 (3.11.9) | 2027-10-31 预计 | 仅安全修复阶段 (Security-only) |
| Python 3.12 | 2023-10-02 | 2025-04-01 (3.12.9) | 2028-10-31 预计 | 功能与缺陷活跃维护期 (Bugfix) |
| Python 3.13 | 2024-10-07 | 2026-04 预计 | 2029-10-31 预计 | 功能与缺陷活跃维护期 (Bugfix) |
步骤 3:输出工程响应决策
根据匹配结果,立即落实相应的运维操作:
- 处于 Bugfix 期:在 CI 构建流程中保持补丁包滚动的畅通,每当官方发布新的 3.x.y 时,在集成测试验证通过后择机更新基础镜像。
- 处于 Security 期:禁止在该环境下引入大量全新第三方依赖;在团队研发路线图中为该项目立项升级预研任务,在 CI 流水线中增加更高 Minor 版本的交叉测试矩阵。
- 处于或临近 EOL:将该服务列入技术负债红线清单,限期在 3 至 6 个月内完成代码现代化重构与基础镜像切换。
五、直面生命周期终结(EOL):实际后果与迁移策略
生命周期终结(End of Life)绝非仅仅是官方网页上的一个状态标签,它会对真实生产环境造成直接的技术债务雪崩:
- 未修复的高危 CVE 裸奔:一旦某版本到达 EOL,无论爆出多么严重的 OpenSSL 绑定漏洞、反序列化攻击或远程代码执行(RCE)缺陷,官方都不会再为其贡献任何一行代码。生产系统将直接暴露在公网扫描与合规审计风险下。
- 第三方开源生态级联弃用:根据 Python 科学计算社区制定的
NEP 29(支持所有在发布前 42 个月内的 Python 次版本)及 Django、PyTorch 等主流项目的版本支持政策,库作者会在新版中迅速删除对 EOL Python 的测试用例与预构建 Wheel 包。试图在旧 Python 上执行pip install往往会遭遇源码编译失败或版本解析锁死。 - 操作系统上游源剔除:主流 Linux 发行版(如 Ubuntu LTS、Debian、Alpine)的新版镜像中不再集成已 EOL 的 Python 版本,基础环境采购与自动化扩容受阻。
面对已有的老旧系统,推荐采用平滑分步的“逐级跃迁法”进行迁移割接:
- 语法与弃用警告检查:在现有版本运行测试用例时开启 Python 警告标志:
python -Wd -m pytest,定位因语法弃用(如asyncio老旧调用、标准库模块移动)导致的隐患。 - 依赖项兼容性扫描:使用工具或在新版本虚拟环境中尝试预安装
requirements.txt,确保核心依赖项已提供新 Python 版本的 Pre-built Wheel。 - 避免跨多代跨度过大:如果从 3.8 升级,建议先迁移至 3.10 或 3.11 验证业务回归,确认无误后再平移至最新的活跃维护版本,避免因多代累计的破坏性变更导致排错链路过长。
六、总结与企业级版本管理最佳实践
管理 Python 运行时的核心目标,是在享受语言新特性与性能红利的同时,尽可能压低长期维护与安全合规的摩擦成本。综合 Python 官方的 5 年生命周期与产业界实践,我们总结出如下升级决策模型:
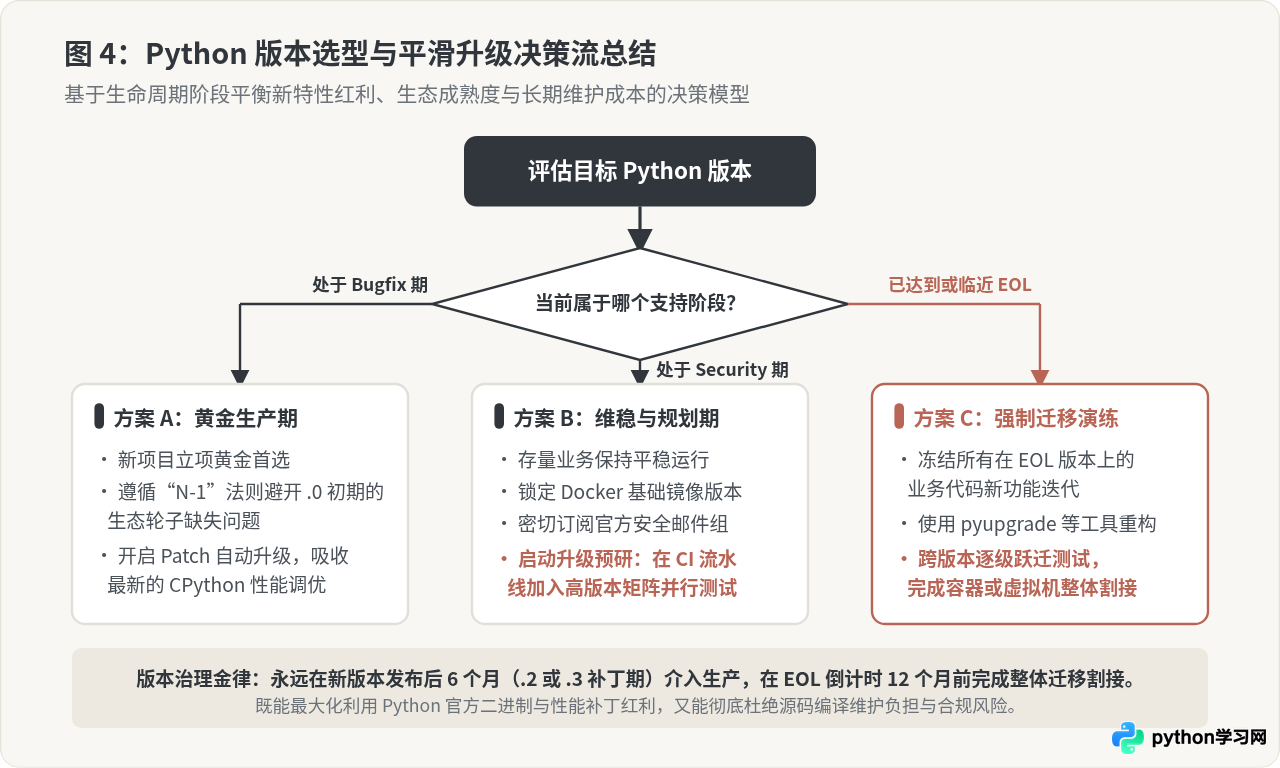
企业级环境推荐坚决践行以下两条“版本管理金律”:
- “N-1” 稳定黄金期准则:在新业务立项或核心系统选型时,优先选择当前最新版本的上一版本(例如当前最新为 3.13 时,生产选型首选 3.12)。此时该版本已发布约 6 至 12 个月,度过了 .0 版本的初期生态磨合期,主流第三方包均已提供成熟二进制 Wheel,且依然拥有长达 1 年的 Bugfix 活跃期和 3 年的安全修复期。
- “倒计时 12 个月”迁移红线:为集群中所有服务的 Python 运行时设置日历监控。当某个次版本距离官方公布的 EOL 日期不足 12 个月时,强制触发架构升级演练,留足 3 到 6 个月的灰度验证窗口,确保在官方支持终止前彻底完成系统割接。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









