

第三方打包的Python绿色版安全吗?怎么选择
深入分析第三方打包Python绿色版的安全性,拆解潜在的二进制篡改、供应链投毒与脚本提权风险,提供实操安全核验四步法以及针对不同场景的绿色版选型指南。
第三方打包的Python绿色版在安全性上不能一概而论:由知名开源社区长期维护且构建流程公开的发行版(例如WinPython)总体可信,而来自论坛、网盘或个人随意打包的“开箱即用懒人包”则存在极高的后门植入与依赖投毒风险。评判其安全性的核心在于发布主体的信任链、构建流水线的透明度以及运行边界的隔离程度。选择此类环境时,应当以官方原生或开源自建为主,严格执行安全核验流程,杜绝来源不明的黑盒封装。
一、什么是Python绿色版?与官方安装版有何不同
在Windows环境中,标准的Python官方安装程序(exe安装包)会将解释器写入系统的固定目录(例如 C:\Program Files\Python311 或用户主目录的 AppData\Local\Programs\Python),同时在注册表中注册文件关联、环境路径,并通常在系统或用户环境变量 PATH 中追加路径。这种做法方便全局调用,但在多项目共存、没有管理员权限的办公机器,或者需要将环境与脚本一并打包拷入U盘运行时,就会显得臃肿且容易产生版本冲突。
“绿色版”(便携版,Portable Python)的核心逻辑是自包含与解耦。它将Python解释器主程序(python.exe)、核心动态链接库(如 python311.dll)、标准库以及第三方依赖包全部收容在同一个文件夹内。它不依赖Windows注册表键值,不向系统全局目录写入文件,也不会强制修改系统的全局 PATH 变量。只需将该目录拷贝到任何电脑的磁盘或移动介质上,通过目录内部的相对路径即可直接唤起运行,删除该文件夹即代表彻底卸载。
决定一个绿色版Python能否真正“绿色”的关键组件是位于解释器根目录下的 python._pth(或带主次版本号的 python311._pth)文件。该文件是Python官方提供的路径配置文件,一旦存在,解释器就会严格按照该文件中指定的相对目录加载模块,而忽略外部系统环境中的 PYTHONPATH 和注册表路径,从而实现真正意义上的目录级隔离。
二、第三方打包潜藏的四大核心安全风险
既然绿色版如此方便,为什么市面上的第三方打包版本常常让人顾虑?这是因为Python具备极强的动态反射能力和系统交互权限,一旦打包者心怀不轨或缺乏安全意识,整个分发包就可能变成攻击链的载体。
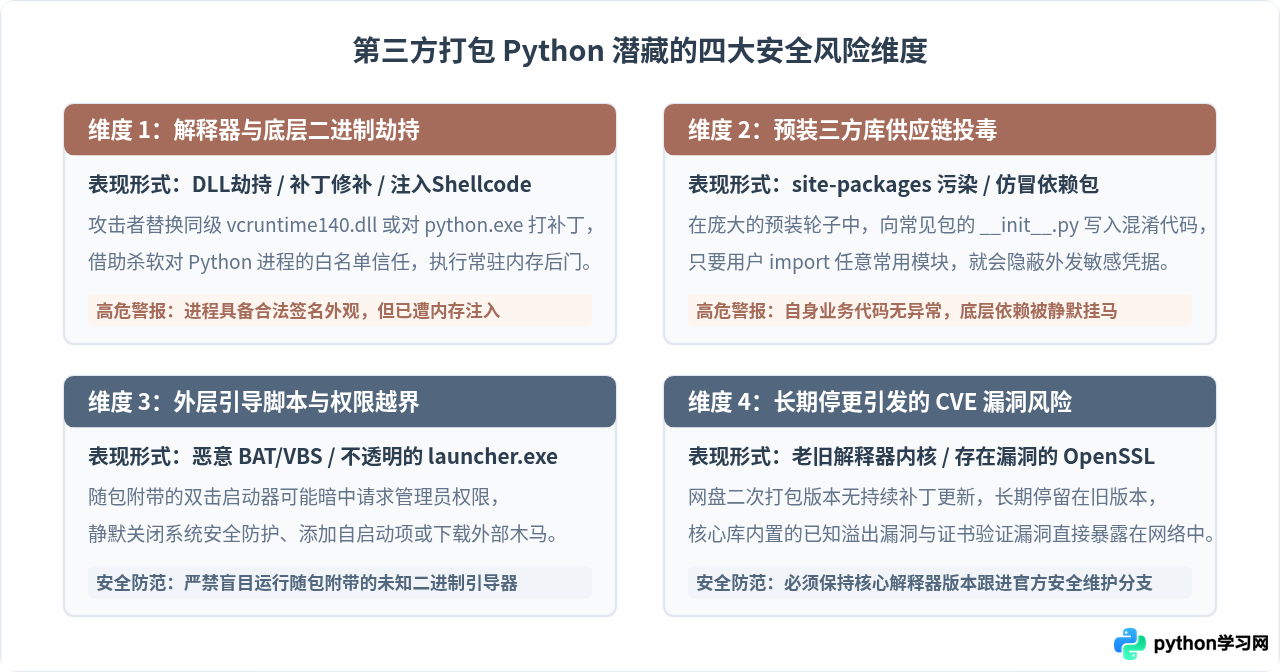
1. 解释器与核心动态库被篡改(DLL Hijacking / Binary Patching)
常规的杀毒软件对于 python.exe 通常会给予较高的默认信任度。不法分子可能对 python.exe 或其随附的 python3xx.dll 进行二进制补丁修改,或者在解释器同一目录下放置伪造的系统依赖 DLL(例如恶意伪装的 vcruntime140.dll、sqlite3.dll)。当解释器启动时,优先加载同目录下的恶意动态库,借此在内存中执行静默后门、窃取剪贴板或释放远程木马,而终端上却表现为完全正常的Python交互窗口。
2. 预装第三方库的供应链投毒(Dependency Poisoning)
第三方绿色版为了吸引新手,往往标榜“内置常用数据分析库”、“集成全套自动化依赖”。但在这个庞大的 site-packages 目录中,只要攻击者在某个基础库(例如 requests、urllib3 或某个不知名辅助库)的 __init__.py 中悄悄追加三行混淆后的 Base64 解码与远程网络请求代码,就可以在用户每次运行任意Python脚本时自动触发回连。由于用户自身写的脚本是干净的,极难觉察问题来自随包分发的底层库。
3. 外层引导脚本与辅助启动器的特权滥用
许多第三方分发包为了方便初学者双击运行,会附带 启动Python.bat、一键环境配置.vbs 或由 C++/易语言 编译的小工具 launcher.exe。这些外部引导脚本往往包含隐蔽的系统提权命令、关闭 Windows Defender 实时保护的指令,或是将自身的辅助服务注册为 Windows 后台开机自启计划任务,严重破坏宿主系统的安全性。
4. 长期停更引发的 CVE 漏洞遗留
即便是非恶意的个人分享者,也很难对打包出的绿色环境保持日常维护。很多网盘流传的绿色版依然停留在 Python 3.7 甚至 2.7 时代,捆绑的 OpenSSL 版本存在严重的心脏滴血(Heartbleed)或远程代码执行公开漏洞。直接使用这些未打补丁的老旧版本进行网络爬虫或API请求,会使本地机器暴露在针对已知安全弱点的探测中。
三、拿到一个绿色版Python,如何进行4步安全核验
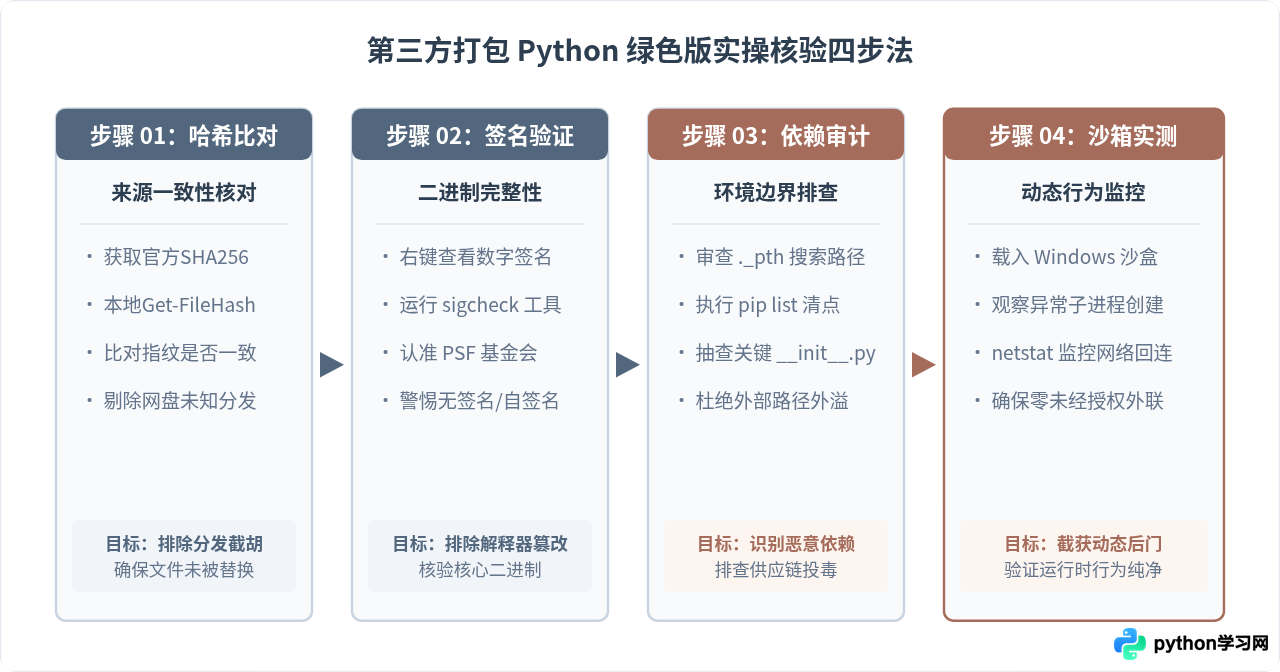
如果你因为特定需求必须测试某个第三方的Python便携包,切忌在个人主机上直接双击运行。遵循以下四步检查法,能为你过滤掉绝大多数低级挂马与篡改包。
第1步:哈希指纹与分发源比对
在解压压缩包之前,首先计算该文件的 SHA-256 哈希值。如果该便携版宣称来自某个开源项目(如 WinPython),请直接进入该项目的官方 GitHub Releases 页面,比对发布说明中提供的校验和。
# 在 Windows PowerShell 中计算压缩包的哈希值
Get-FileHash -Path ".\Winpython64-3.11.5.0dot.exe" -Algorithm SHA256
如果计算得到的 Hash 与官方公布的不一致,或者发布者根本不提供哈希清单且下载自网盘私服,应当立即停止使用。
第2步:验证主程序数字签名
解压后,右键点击目录下的 python.exe 和 python3xx.dll,选择“属性”并切换至“数字签名”选项卡。官方编译的 Python 解释器通常带有由 Python Software Foundation 签发的有效数字签名。也可以使用微软官方的 sigcheck 命令行工具进行深度验证:
# 使用 Sysinternals 的 sigcheck 检查签名是否有效且被系统信任
sigcheck.exe -v .\python.exe
若签名显示“无效”、“签名已被篡改”或“未签名”,表明该二进制文件已被二次编译或篡改,绝不可在生产或主力机上启动。
第3步:代码层与路径配置审计
检查根目录下的 python._pth 文件,使用记事本打开它,确认其中只包含了标准的相对路径(如 .、python311.zip、Lib\site-packages),没有指向系统其他隐蔽路径的配置。随后,使用内置命令核对已安装的包列表:
# 打印当前绿色环境中的所有已安装包及版本
.\python.exe -m pip list

# 检查当前模块搜索路径,确认没有引入外部全局路径
.\python.exe -c "import sys; print('\n'.join(sys.path))"
重点查看 Lib\site-packages 目录中文件的最后修改时间。若某几个模块的修改日期明显晚于其他标准模块,应当使用代码比对工具检查其 __init__.py 是否存在未经授权的外联代码。
第4步:在 Windows Sandbox 中试运行与网络抓包
Windows 10/11 专业版和企业版自带了即开即用的 Windows 沙盒(Windows Sandbox)。将待测绿色版解压后拷贝进沙盒环境运行,无论发生什么恶意操作,关闭沙盒后宿主机都不会受到任何影响。同时,在沙盒中打开任务管理器,检查解释器启动时是否派生了非预期的子进程(如 cmd.exe、powershell.exe、certutil.exe),并利用 netstat -ano 查看是否有可疑的外部远程连接建立。
四、常见绿色版分级与选型决策指南
与其对未知的打包文件提心吊胆,不如在需求之初就选对产品形态。根据不同使用场景和安全要求,目前主流的便携式Python方案可分为以下几个梯队:
| 方案分类 | 代表产品 / 来源 | 安全性等级 | 优缺点分析 | 最佳适用场景 |
|---|---|---|---|---|
| 第一梯队:官方原生嵌入版 | python.org 发布的 Windows embeddable package (64-bit) |
最高 (Official) | 官方直签,体积超小(约15MB-25MB),极度纯净;但默认未预装 pip,需手动解锁配置。 | 作为轻量脚本执行器、随独立桌面软件分发、容器与自动化测试。 |
| 第二梯队:知名开源发行版 | WinPython (GitHub 开源项目) | 高 (Open Source) | 十余年开源历史,构建脚本全部公开在 GitHub,附带全套科学计算库与轻量 IDE;体积较大。 | 科研教学、数据分析免安装办公、需开箱即用图形界面与完整生态。 |
| 第三梯队:自建受控便携环境 | 基于官方 Embed 版或 Clean 虚拟环境打包 | 完全受控 | 完全按需安装特定模块,每一条依赖均来自官方 PyPI,无额外冗余,完全透明。 | 企业内部交付、严格安全审查的内网环境、定制脚本部署。 |
| 第四梯队:论坛/网盘整合包 | 各类技术论坛、网盘“小白神器整合版” | 极低 (高风险) | 预装所谓破解插件或黑盒脚本,无开源审计记录,常年不打安全补丁,供应链风险极大。 | 坚决禁止在生产环境或个人主力机使用。 |
在具体选型时,可以通过以下决策逻辑明确选型方向:
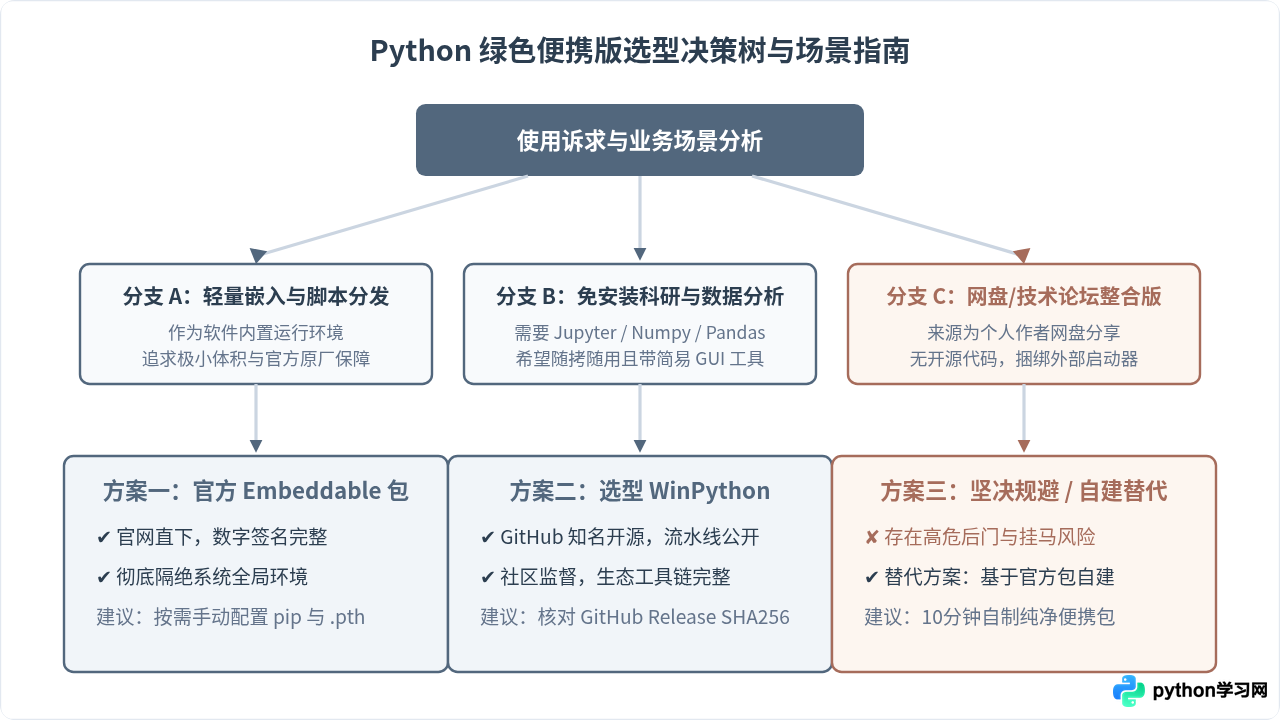
五、如何基于官方原生包自制纯净绿色版(最安全做法)
如果你既需要绿色便携的灵活性,又对任何第三方分发心存顾虑,最稳妥的策略是直接使用 Python 官方发布的嵌入式包自己制作便携版。整个制作过程简单、透明,所有依赖均由你亲自通过官方通道安装。
步骤 1:下载官方 Windows Embeddable 包
前往 Python 官方网站下载页面(python.org/downloads/windows/),找到当前稳定版本的 Windows embeddable package (64-bit) 压缩包(例如 python-3.11.8-embed-amd64.zip),将其解压到任意独立文件夹,例如 D:\PortablePython311。
步骤 2:解锁模块导入与 site 机制
在解压后的目录中,找到 python311._pth 文件,用文本编辑器打开它。该文件默认会注释掉 import site 语句以保证极限精简,但这会导致后续无法正常加载 site-packages 和 pip。将该行的注释符号 # 去掉,使其生效:
# 修改前:
#import site

# 修改后(删除开头的 # 号并保存):
import site
步骤 3:安全注入官方 pip 包管理器
从官方 PyPA 仓库下载受信任的 get-pip.py 引导脚本(地址:https://bootstrap.pypa.io/get-pip.py),将其保存在该目录下。随后在当前目录打开命令提示符,执行以下指令完成本地 pip 的安装:
# 使用当前目录的独立解释器执行官方安装脚本
.\python.exe get-pip.py --no-warn-script-location
安装完成后,目录下会自动生成 Lib\site-packages 和 Scripts 文件夹。此时你可以通过以下命令在完全隔离的环境下安装自己需要的业务库:
# 为该便携环境安装所需依赖包(以 requests 为例)
.\python.exe -m pip install requests --no-warn-script-location为了让该目录拷贝到任意盘符或电脑上都能直接使用,可以在该目录下编写一个简短的 run.bat 文件,内部使用相对路径调用:
@echo off
cd /d "%~dp0"
.\python.exe main.py
pause
该脚本利用 %~dp0 始终锁定当前批处理所在目录,绝不引用系统全局路径,保证了在任何新机器上即插即用且完全纯净。
六、总结与关键决策建议
回答“第三方打包的Python绿色版安全吗”这一问题,关键在于分发背后的实体身份与透明度:
- 官方原厂(Embeddable Package):安全度无懈可击,是分发独立脚本和轻量内嵌的最佳底座,唯一成本是需要按需手动配置一次
._pth。 - 知名开源(WinPython):构建体系公开、代码受社区持续监督,是学习、教学以及数据科学免安装场景的首选。从其官方 GitHub Release 下载并校对哈希即可放心使用。
- 论坛网盘二次封装包:缺乏安全审查机制,极易成为暗桩和后门的温床。对于这类所谓的“懒人黑盒包”,应当保持零信任态度,坚决予以规避。
在面对运行环境时,坚持“来源可核验、架构可隔离、依赖可审计”的原则,是保障本地开发与系统安全最底层的防线。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









