

Python官网下载最新版安装包:怎么识别官方安全链接
详细讲解如何准确识别 Python 官方网站安全链接,拆解仿冒与搜索广告陷阱,指引 Windows 与 macOS 平台官方安装包的选择,并提供数字签名与哈希校验的具体操作步骤。
python.org。在搜索引擎中检索时,读者常遭遇仿冒商业域名、第三方竞价广告以及捆绑流氓插件的“下载助手”。本文将直接阐明官方链接的构成规则、官网下载路径的具体层级,并提供下载后验证数字签名与哈希校验码的标准步骤,确保安装包真实完整、来源安全。
一、官方域名结构与仿冒链接辨识
由于 Python 是完全开源且免费的编程语言,其分发不依赖任何商业中介。官方的所有页面、文档及二进制安装包,均统一托管在 python.org 根域名及其明确的官方子域下。
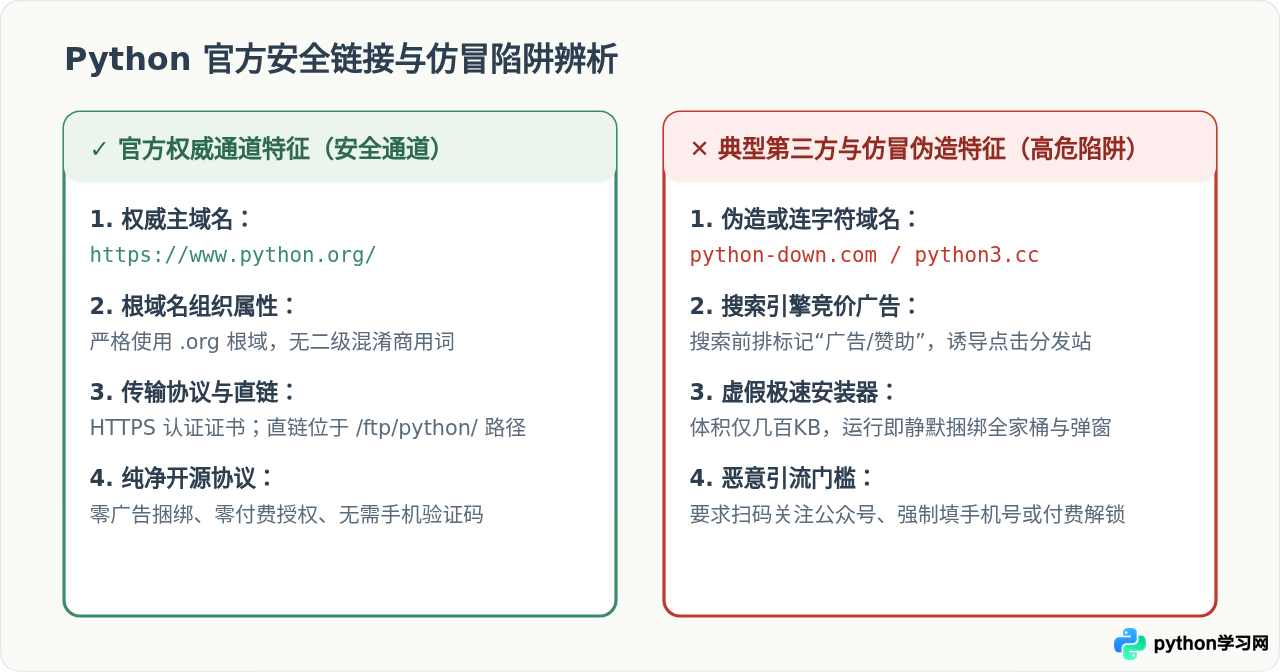
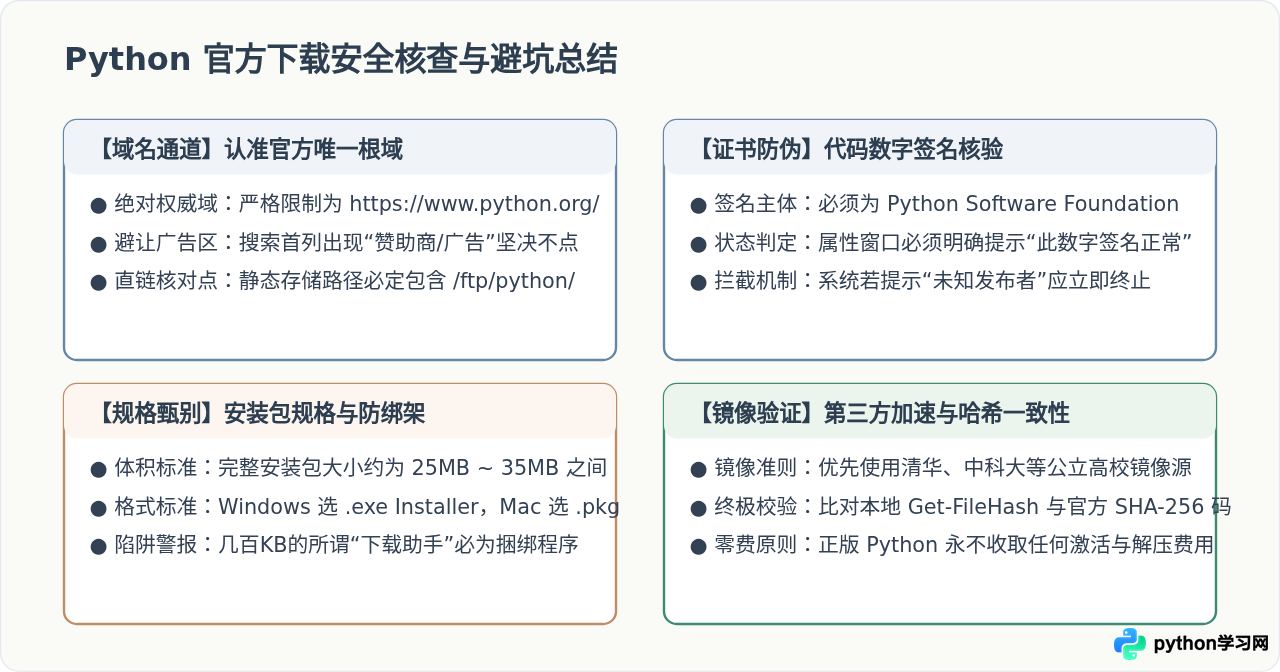
识别真实官方链接时,应当关注浏览器地址栏中的完整域名结构。真正的官网地址必须严格符合以下两项特征:
- 协议与根域名:必须以
https://www.python.org/开头,顶级域名为非营利组织专用的.org,绝无多余的中划线连字符或非官方后缀。 - 安装包直链来源:官方托管安装程序的静态文件服务器统一位于
www.python.org/ftp/python/...路径下。
常见的第三方陷阱主要利用读者的信息差进行伪装:
- 仿冒组合域名:诸如
python-download.com、python3-setup.cn等。这类网站往往在域名中混入 python 字符,但实际属于个人或商业推广公司。 - 搜索引擎“赞助商 / 广告”展示:商业软件站常购买“Python下载”等关键词的搜索前列位置,并在标题右下方微弱标注“广告”或“赞助商”。点击进入后往往不是官方包,而是带有全家桶绑定的第三方安装器。
- “高速下载器”套路:官方安装包的体积通常在 25MB 至 35MB 之间。如果下载到的文件只有几百 KB(如
python_setup_v1.0.exe),该文件必然是流氓下载器,运行后会在后台静默安装无关推广软件甚至修改主页。 - 收费激活或扫码引流:官方 Python 绝无“付费授权”、“赞助解锁”或“关注公众号获取解压密码”的机制。凡出现此类要求的页面均可直接判定为非官方渠道。
二、官网导航架构与安装包版本选择
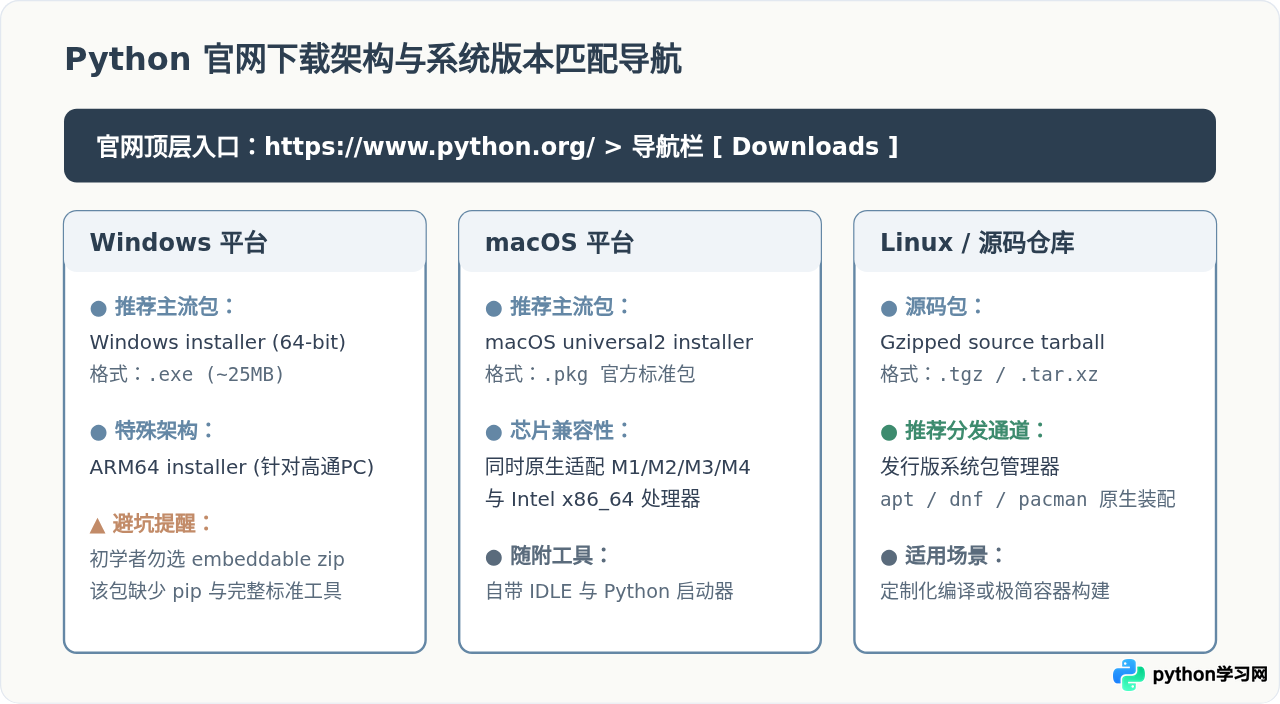
进入 https://www.python.org/ 后,下载板块位于页面顶部的主导航菜单「Downloads」中。将鼠标悬停在「Downloads」上时,官网脚本会根据用户当前的浏览器环境智能显示对应操作系统的推荐下载按钮。
由于开发环境存在系统位数与 CPU 架构的差异,若需获取特定的系统安装包,应当进入专用子页面并了解各包体命名含义:
- Windows 系统页面(
python.org/downloads/windows/):Windows installer (64-bit):现代电脑的主流选择(x86-64 架构),安装包为标准的.exe格式,集成完整解释器、标准库、pip 及 IDLE。Windows installer (ARM64):针对搭载高通骁龙等 ARM 架构芯片的 Windows 笔记本电脑。Windows embeddable package (64-bit):为供其他宿主程序内嵌调用的便携精简压缩包,不包含 pip 与交互环境,普通学习与开发切勿错选该项。
- macOS 系统页面(
python.org/downloads/macos/):macOS 64-bit universal2 installer:苹果系统的标准.pkg安装包。所谓“universal2”代表通用二进制格式,同一安装包已原生编译支持 Apple Silicon(M1/M2/M3/M4 系列)和 Intel 芯片,无需借助 Rosetta 2 转译。
- Linux 与源码包(Source code):
- 提供
Gzipped source tarball(.tgz压缩包)。绝大部分主流 Linux 发行版(如 Ubuntu、Debian、CentOS)均建议使用系统原生包管理器(如apt install python3)进行管理,仅在需要特定版本定制编译时从官网拉取源码。
- 提供
三、从点击到安装:全流程安全核验操作步骤
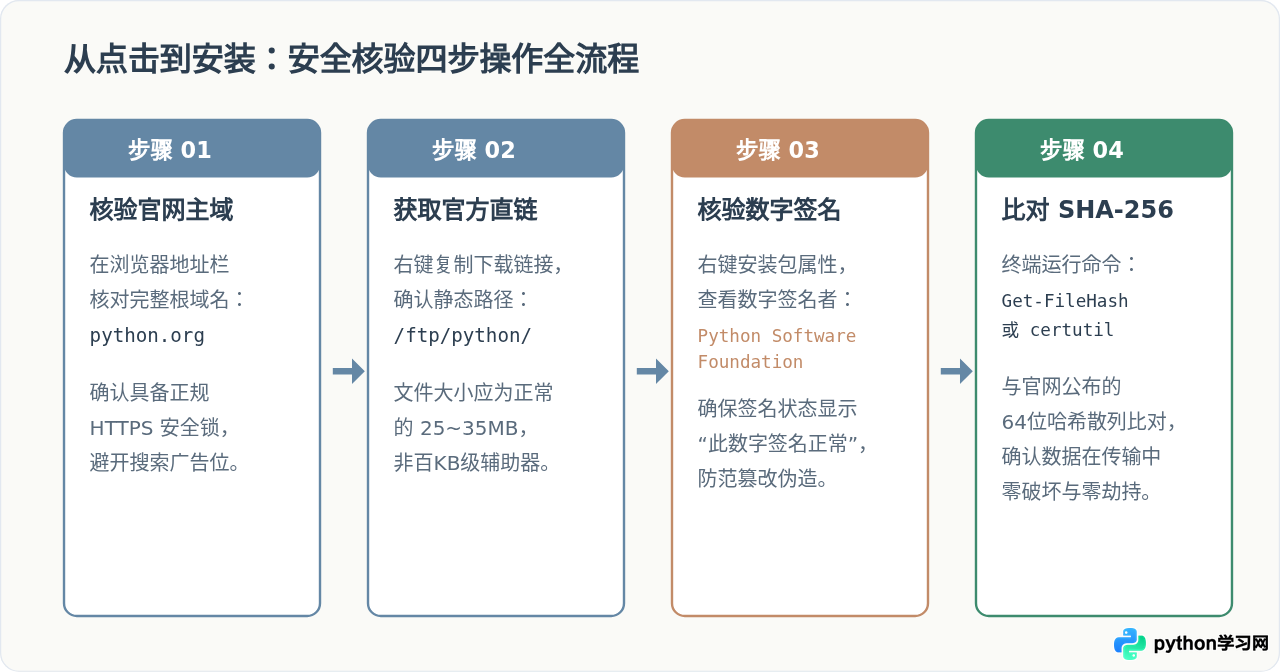
即便通过搜索引擎进入了看似正规的页面,在最终运行可执行文件前,建立严谨的核验流程能够彻底杜绝恶意代码感染。具体操作可分解为以下四步:
步骤 1:核验浏览器地址栏安全状态
在点击任何下载链接前,查看浏览器顶部的地址栏:
- 确认地址栏中显示安全锁标志(表示 TLS 证书由受信任的公有证书颁发机构签发)。
- 仔细阅读主域名部分,确认不存在微小变体或拼写错误(例如将
python.org替换为pyth0n.org或python-official.com)。
步骤 2:检查真实下载直链与文件前缀
在官网点击下载按钮前,可右键选择“复制链接地址”,并将其粘贴在记事本中观察。
https://www.python.org/ftp/python/3.13.0/python-3.13.0-amd64.exe
只要域名并非 www.python.org(例如重定向到其他未知的第三方 CDN、网盘或商业分发站),切勿盲目启动下载。
步骤 3:核验可执行文件的代码数字签名(核心防御)
可执行文件下载到本地后,不急于双击运行。主流操作系统均具备内置的代码签名检验机制,可用于核实软件发布者身份。
在 Windows 系统中检查:
- 右键点击下载的
python-3.x.x-amd64.exe文件,选择「属性」。 - 切换至「数字签名」选项卡。
- 在签名列表中观察签名人姓名。官方正版安装包的签名者必须严格为:
Python Software Foundation。 - 选中该签名并点击「详细信息」,系统应明确提示:“此数字签名正常”。若无数字签名选项卡,或签名者为未知个人、第三方公司,该文件极大概率已被篡改,应立即删除。
步骤 4:比对官方 SHA-256 散列校验码(进阶核验)
Python 官方在每一个版本的发布说明页(如 https://www.python.org/downloads/release/python-3130/)底部,都会列出所有安装包对应的 64 位 SHA-256 散列值。
读者可以在本地终端中执行计算命令,将本地文件的哈希值与官方表格中的数值比对:
Windows 环境(PowerShell):
Get-FileHash -Algorithm SHA256 .\python-3.13.0-amd64.exeWindows 环境(传统 CMD 命令提示符):
certutil -hashfile python-3.13.0-amd64.exe SHA256macOS / Linux 终端:
shasum -a 256 python-3.13.0-macos11.pkg终端输出示例:
Algorithm       Hash                                                               Path
---------       ----                                                               ----
SHA256          b43f0c239d1b0d2d3e4f7a1c8b9d0e2f1a3b5c7d9e0f2a4b6c8d0e1f2a3b4c5d  .\python-3.13.0-amd64.exe
比对上述 64 位十六进制字符,只要两者完全一致,即可 100% 确认该安装包在网络传输过程中未发生任何比特级损坏或恶意中间人劫持。
四、常见问题与渠道释疑
1. 微软应用商店(Microsoft Store)里的 Python 是官方的吗?
是官方提供且安全可信的。Microsoft Store 中的 Python 由 Python 核心发布团队与微软官方合作维护。它通过 Windows 应用沙盒运行,具备自动安全更新的优势。
但需要注意:由于沙盒运行机制对文件系统写入权限及环境变量的限制,部分需要对系统全局进行深层配置的第三方轮子(Wheel)或某些 C 语言扩展扩展包在 Store 版本中可能会出现兼容性问题。因此对于常规开发与学习,依然优先推荐使用官网提供的 Windows installer (64-bit)。
2. 国内高校开源镜像站(如清华源、阿里源)下载安全吗?
清华大学、中国科学技术大学、北京外国语大学等高校及阿里、腾讯维护的开源镜像站,其原理是全镜像定时同步 python.org/ftp/python/ 的内容,本身是纯净合规的。
在国际链路下载速度过慢时,使用此类知名教育网镜像站是合理的提速方式。但安全习惯依然不可省去:从镜像站下载完成后,同样应当在本地核对其文件签名者是否为 Python Software Foundation。
3. 为什么下载官方安装包后,部分杀毒软件仍会提示风险?
只要确认下载自 python.org 且数字签名有效完整,此类现象属于典型的启发式安全策略“假阳性”(误报)。原因是 Python 安装包包含可执行解释器以及写注册表、配置 PATH 环境变量的操作,部分轻量级杀毒软件会将此类系统级配置行为归类为敏感风险。只要核实了签名主体为官方基金会,即可安全放行。
五、结语
保障开发环境安全的第一步,始于软件源头的纯净与可信。只要严格认准 python.org 唯一主域、下载匹配自身操作系统的标准 Installer,并在安装前确认具备 Python Software Foundation 的正规数字签名,即可从根源上杜绝恶意软件侵害,建立稳定可靠的 Python 编程环境。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









