

下载手机版Python要注意哪些安全问题
全面解析在智能手机上下载与运行Python环境时必须注意的安全问题,包括安装渠道防伪、系统权限控制、第三方库与脚本审查以及网络端口暴露防范。
在智能手机上运行 Python 能够随时随地进行轻量级脚本测试、自动化抓取和原型验证,常见的运行载体包括 Termux、Pydroid 3、QPython、Carnets 以及 iOS 端的 Pythonista。然而,移动端操作系统的安全沙箱机制与传统桌面系统存在明显差异,一旦通过非正规渠道安装被二次打包的安装包,或随意授予底层系统权限、运行未受审查的第三方库,手机中存储的通讯录、相册媒体、应用验证码以及本地网络环境都将直接暴露于安全风险之中。理解并规避这些安全隐患,是安全使用手机版 Python 的第一步。
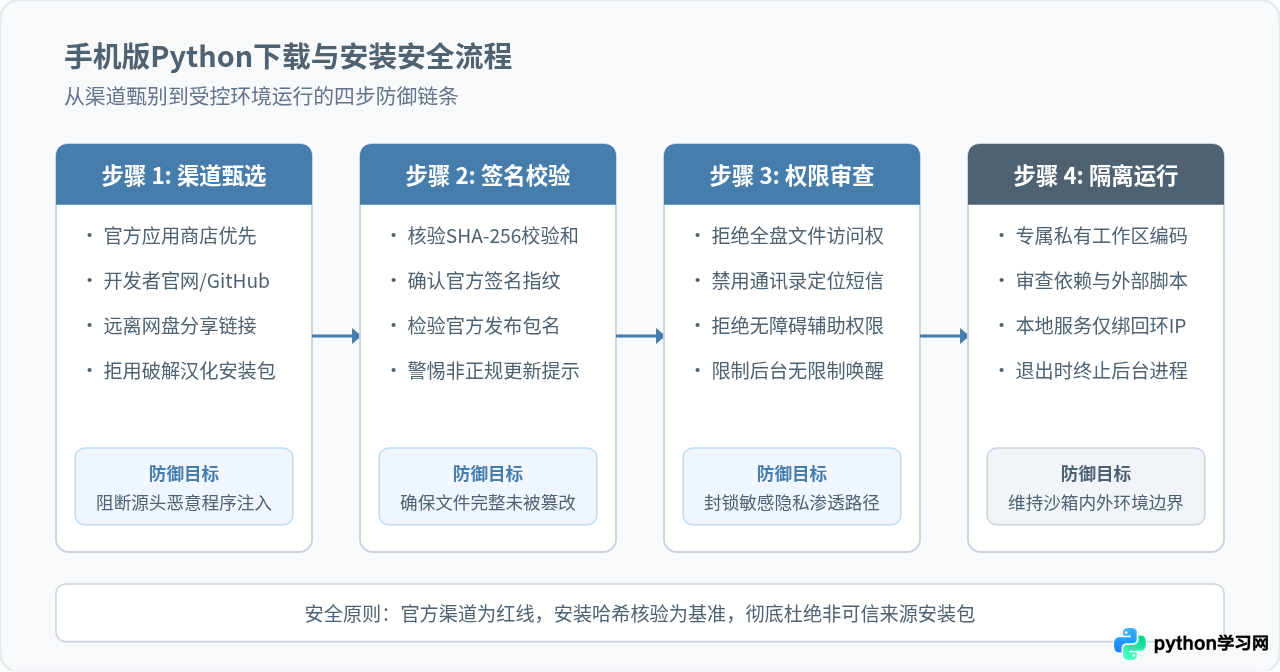
一、认清安装渠道陷阱:防范二次打包与山寨木马
在移动端下载 Python 环境时,最直接也是最高频的安全威胁来自于仿冒安装包。由于官方正规版本通常发布在 Google Play、App Store、F-Droid 或 GitHub 官方 Releases 仓库中,部分网络搜索结果充斥着大量打着“汉化版”、“破解专业版”、“内置全套库增强版”旗号的第三方 APK 下载链接。这些文件往往被攻击者植入了恶意推广广告模块、短信劫持木马或隐蔽后台自启组件。
例如,知名终端模拟器 Termux 早已停止在 Google Play 商店进行常规版本更新(因 Google Play 对 Android 10+ 目标 API 级别的限制),其官方推荐的发布渠道已迁移至 F-Droid 与 GitHub。许多初学者由于不清楚该变动,在第三方软件站随意下载标称“最新版”的 Termux,安装后极易导致设备被植入后门。
二、严格审查系统权限:遵循最小权限原则
当 Python 环境被安装在手机上后,它本质上是一个拥有解释执行任意代码能力的移动 App。在桌面端,用户执行脚本受限于当前操作系统的用户特权;但在移动操作系统(Android / iOS)中,所有的底层硬件与数据访问均由应用级权限框架(Permissions)统一管辖。
若用户盲目授予该应用过高权限,任何一段简单的 Python 脚本(例如使用 os、shutil、requests 模块)都能瞬间调用这些系统权限,突破日常开发的安全底线。以下权限必须受到极其严格的管控:
- 所有文件访问权限(MANAGE_EXTERNAL_STORAGE):部分用户为了方便在手机公共下载目录(
/sdcard/Download)读取脚本,直接为终端应用开启了“管理所有文件”权限。一旦开启,任何在 Python 环境中运行的脚本都能扫描手机微信聊天记录、系统相册、离线文档并静默打包外传。 - 通讯录与短信读取权限:正常的 Python 编程学习绝不需要读取用户的联系人列表或收件箱。要求索取此类权限的应用极大概率属于恶意钓鱼或间谍软件。
- 无障碍服务(Accessibility Service):这是 Android 系统中危险系数最高的权限之一。恶意软件常借此权限模拟用户手势点击,在后台静默自动为自身授权,甚至截取屏幕输入密码。
- 后台无限制电池使用与自启动:允许应用不受节制地在后台持续运行,容易被用于长期隐蔽侦听本地网络、充当分布式代理节点或消耗电量挖矿。
三、防范脚本与三方库投毒:手机端 pip 与代码执行隐患
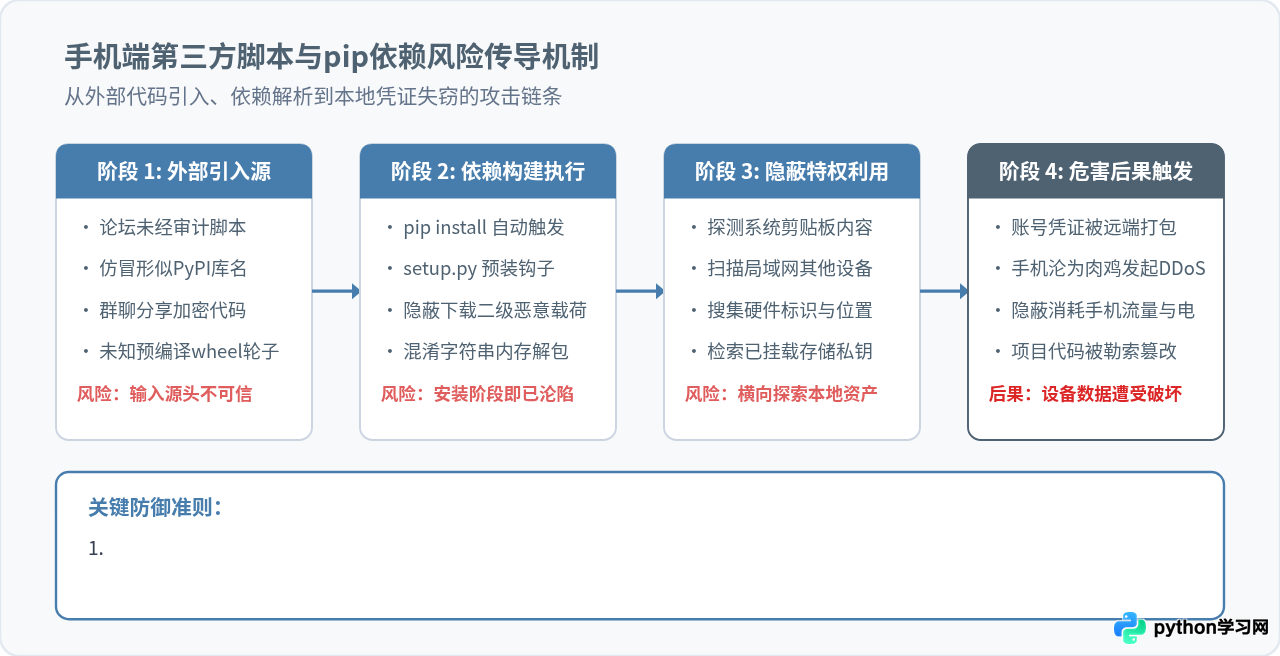
很多开发者在手机上配置好 Python 解释器后,会直接使用 pip install 安装第三方开源库,或直接复制网盘、即时通讯工具和技术论坛中的代码片段运行。在手机屏幕较小、难以逐行审查源码的客观限制下,这种行为伴随着极大的软件供应链安全威胁。
1. 拼写仿冒(Typosquatting)与恶意 PyPI 包
攻击者经常在 PyPI 上注册与流行库拼写极其相似的恶意库(例如将 requests 注册为 reqeusts、urllib3 注册为 urllib-v3)。在手机端小屏幕虚拟键盘上打字更容易发生手误,一旦错误输入包名,pip 会在安装过程中直接执行恶意包内的 setup.py 脚本。该脚本无需等待你调用 import,即可在安装阶段自动执行一段提权或回传设备敏感环境变量的恶意载荷。
2. 执行混淆加密脚本的高危风险
在网络论坛和某些技术群中,常有人分享号称“自动化刷课”、“免费抢票”、“多功能助手”的 Python 脚本。如果打开脚本发现其内容经过了 base64.b64decode()、zlib.decompress() 或 marshal.loads() 等混淆包装,请绝对不要在手机上运行。此类脚本大多会在内存解密后执行木马逻辑,窃取剪贴板内容(包括已复制的密码、Token 或助记词)。
四、防范本地网络服务暴露:移动网络与公共 Wi-Fi 下的端口隐患
部分初学者会使用手机上的 Python 搭建轻量级 Web 服务(如使用 Flask、FastAPI 或内置的 http.server 模块),用于在局域网内传输文件或测试 API 接口。在这个过程中,若网络绑定与会话管理不规范,极易使设备暴露在攻击视野内:
- 监听全网地址
0.0.0.0的危险:许多开发教程为了方便局域网内其他设备访问,习惯书写app.run(host="0.0.0.0", port=5000)。当手机连接在公共咖啡厅、高铁或酒店开放式 Wi-Fi 时,这意味着处于同局域网内的任何攻击者均可扫描到该端口,若服务未设置强鉴权,手机本地挂载目录中的文件将被直接遍历下载。 - 使用完未彻底终止后台进程:在终端中按手机返回键或滑动清空后台卡片,并不等同于终止终端进程。Python 服务可能依然在后台静默运行并监听端口,不仅持续消耗电池电量与蜂窝流量,更长周期留下了攻击窗口。
127.0.0.1;调试结束后,务必在终端中输入 Ctrl + C 中断服务,并执行 exit 退出会话。
# 推荐:仅限手机本机内部访问,避免向局域网暴露
python -m http.server 8000 --bind 127.0.0.1

# 检查当前终端后台监听的端口状态
netstat -tuln | grep 8000
五、手机版 Python 安全配置与核查清单
为了保障手机环境的绝对安全,建议读者在安装与使用手机版 Python 的整个生命周期中,对照以下安全矩阵逐项确认:
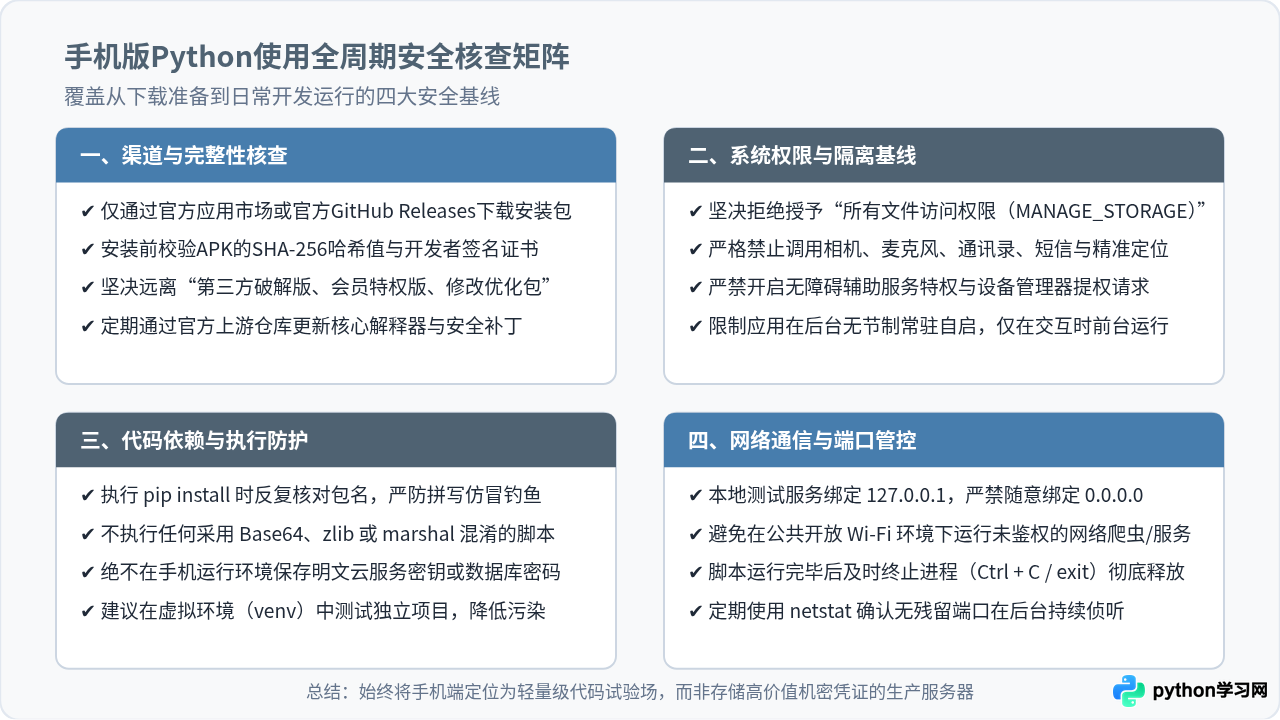
综上所述,手机端运行 Python 为便携学习和应急调试带来了极大便利,但安全边界不可妥协。坚持“可信源下载、最小权限授予、包名反复甄别、服务仅限本地”的原则,既能充分发挥移动端开发的高效灵活,又能切实守护移动设备上的个人隐私与资产安全。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









