

为什么不建议新项目使用Python 3.4:生命周期与安全风险提示
深入分析为什么新项目绝不应选用已停止维护的Python 3.4版本,系统阐述其生命周期终止(EOL)、安全漏洞积累、现代包生态断档及网络协议落后等核心风险,并提供新项目环境检查与现代版本选型建议。
一、官方生命周期终结(EOL)的实质与常见误区
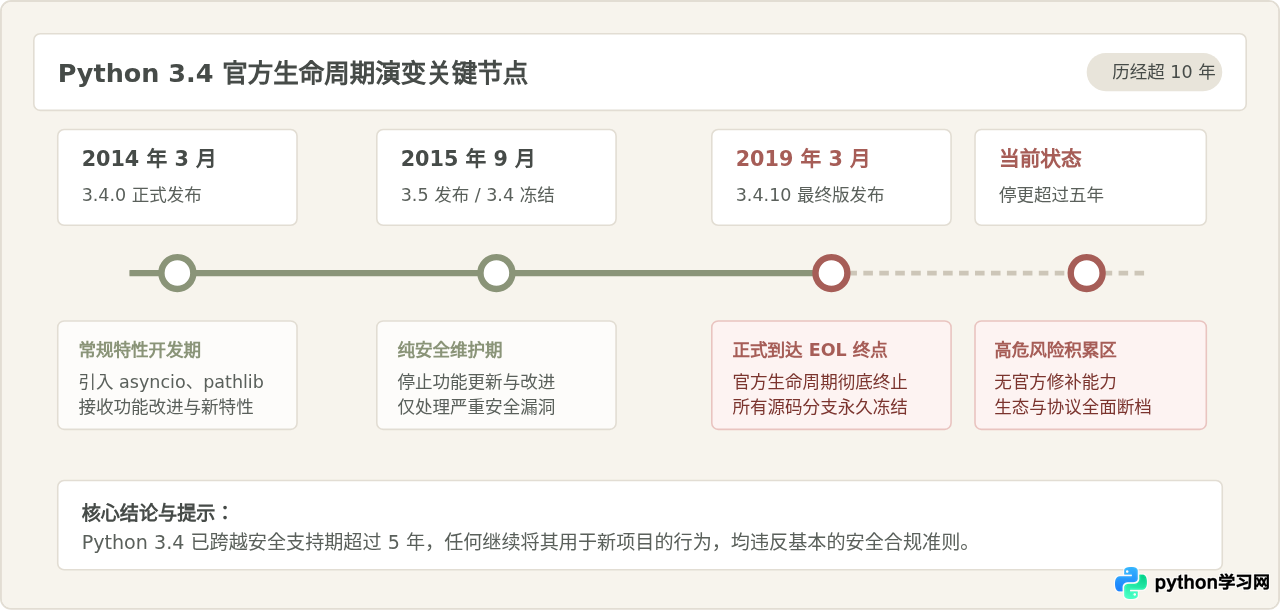
Python 作为开源编程语言,遵循严格的版本生命周期管理规范(PEP 429 规范了 Python 3.4 的发布周期)。通常情况下,一个 Python 主次版本自发布之日起,享有约 18 个月的常规功能开发期,随后进入约 3.5 年的纯安全修复期。在安全维护期结束后,该版本正式标记为 EOL,官方仓库将关闭该分支的代码合并与构建流水线。
Python 3.4 于 2014 年 3 月 16 日正式发布,并在 2019 年 3 月 18 日发布最终的安全补丁版本 3.4.10 后全面归档。这意味着,自 2019 年 3 月至今,Python 核心开发团队已超过五年未对 3.4 分支进行过任何维护,哪怕出现高危的远程代码执行或内存越界漏洞,也不会有官方补丁产出。
二、选用 Python 3.4 的三大致命技术与安全风险
对于新项目而言,生命周期的终结并非只是概念上的“版本偏旧”,而是会在部署与运行过程中转化为具体的技术故障与安全攻击面。
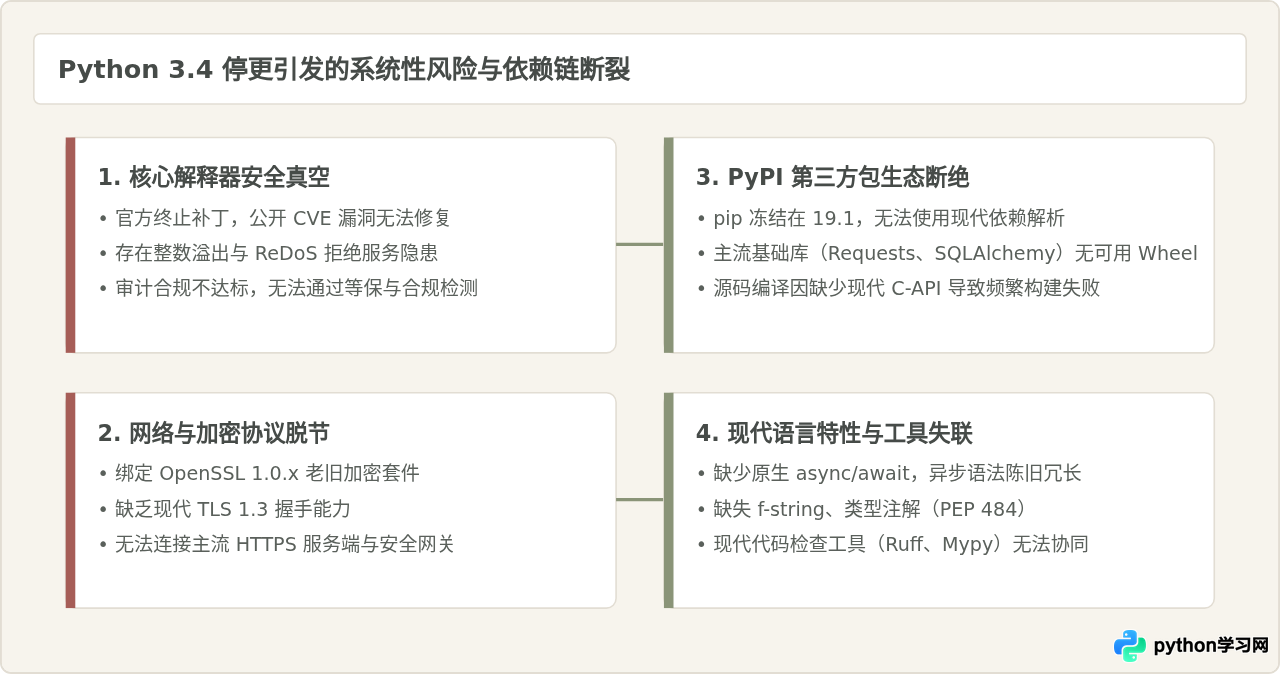
1. 解释器内核与标准库的 CVE 漏洞积累
在 Python 3.4 停更后,Python 官方披露并修复了数十项涵盖内存越界、URL 校验缺陷、HTTP 请求头拆分(CRLF 注入)、XML 实体解析注入以及正则表达式拒绝服务(ReDoS)等安全漏洞(例如 CVE-2019-9636、CVE-2019-10160、CVE-2021-3177 等)。由于 3.4 分支不再接受源码修补,基于 3.4 编译或运行的系统将天然暴露在这些已公开的 CVE 攻击向量之下,攻击者能够通过精心构造的输入触发服务崩溃或未授权访问。
2. 加密协议与网络基础设施脱节
Python 3.4 构建时通常与老旧的 OpenSSL 1.0.1 或 1.0.2 版本强绑定。随着全球互联网对数据传输安全的严格升级,现代云服务、支付接口、第三方开放平台及 PyPI 官方服务器均已强制要求使用 TLS 1.2 或 TLS 1.3 协议,并禁用了旧式弱加密套件。由于 Python 3.4 内部的 ssl 模块缺乏现代握手扩展机制,在尝试建立出站安全连接时,经常直接抛出 ssl.SSLError 或握手超时错误,导致新项目根本无法正常对接外部 Web 服务。
3. 第三方包生态(PyPI)彻底断档
现代 Python 开发高度依赖强大的生态体系。然而:
- 官方包管理器
pip在 19.1.1 版本(2019 年发布)后便永久终止了对 Python 3.4 的支持。当前现代版本的 pip 无法在 Python 3.4 环境下运行。 - 主流常用依赖(如
requests、urllib3、cryptography、sqlalchemy、numpy、fastapi等)早已停止为 Python 3.4 构建预编译的 Wheel 二进制包。 - 即便强行指定极旧的版本号,旧版本包自身也存在大量已知漏洞;而若尝试从源码构建现代包,则会因缺少现代 C-API 支持或遇到语法不兼容而直接报错编译失败。
三、现代语言特性与工程生产力的脱节
除了安全与网络问题,Python 3.4 在语言语法与现代工程实践层面同样存在严重落后。在 Python 3.5 及后续版本中,Python 引入了多项重塑开发体验的核心语法:
- 异步编程语法:在 Python 3.4 中,
asyncio刚刚作为暂定模块引入,开发者必须依靠@asyncio.coroutine装饰器与yield from语法来模拟协程。而从 Python 3.5 开始,原生的async def和await正式确立,现代异步生态(如 FastAPI、Aiohttp、Tornado 6)均基于原生协程构建,与 3.4 彻底不兼容。 - 格式化字符串(f-string):Python 3.6 引入的
f"{var}"现已成为全行业标准,但在 3.4 中只能使用旧式的"%s" % var或"{}".format(var)。 - 类型提示(Type Hints):Python 3.5 引入的 PEP 484 为工程化大型项目提供了类型标注能力,结合 Mypy 等工具可大幅降低运行时 Bug。Python 3.4 缺乏标准类型语法支持。
下面的代码片段直观展示了 Python 3.4 的陈旧写法与现代 Python(3.10+)在执行相同网络与业务逻辑时的巨大差异:
Python 3.4 遗留语法示例(繁琐且已被弃用)
import asyncio

# Python 3.4 必须使用装饰器和 yield from,难以进行类型推导
@asyncio.coroutine
def fetch_item_status(item_id):
    yield from asyncio.sleep(0.1)
    status_msg = "Item %d is active" % item_id
    return {"id": item_id, "status": status_msg}

loop = asyncio.get_event_loop()
result = loop.run_until_complete(fetch_item_status(1001))
print("Result: {}".format(result))
现代 Python (3.10+) 推荐语法示例(简洁、安全、具备类型约束)
import asyncio

# 现代 Python 采用原生 async/await、类型注解与 f-string
async def fetch_item_status(item_id: int) -> dict[str, str | int]:
    await asyncio.sleep(0.1)
    return {"id": item_id, "status": f"Item {item_id} is active"}

# 采用高级入口函数 asyncio.run,无需手动调度底层事件循环
result = asyncio.run(fetch_item_status(1001))
print(f"Result: {result}")
四、新项目运行环境排查与安全升级步骤
如果当前开发机或目标服务器中已存在旧版环境,在开始新项目前,务必按照以下四个步骤进行彻底排查与升级验证:
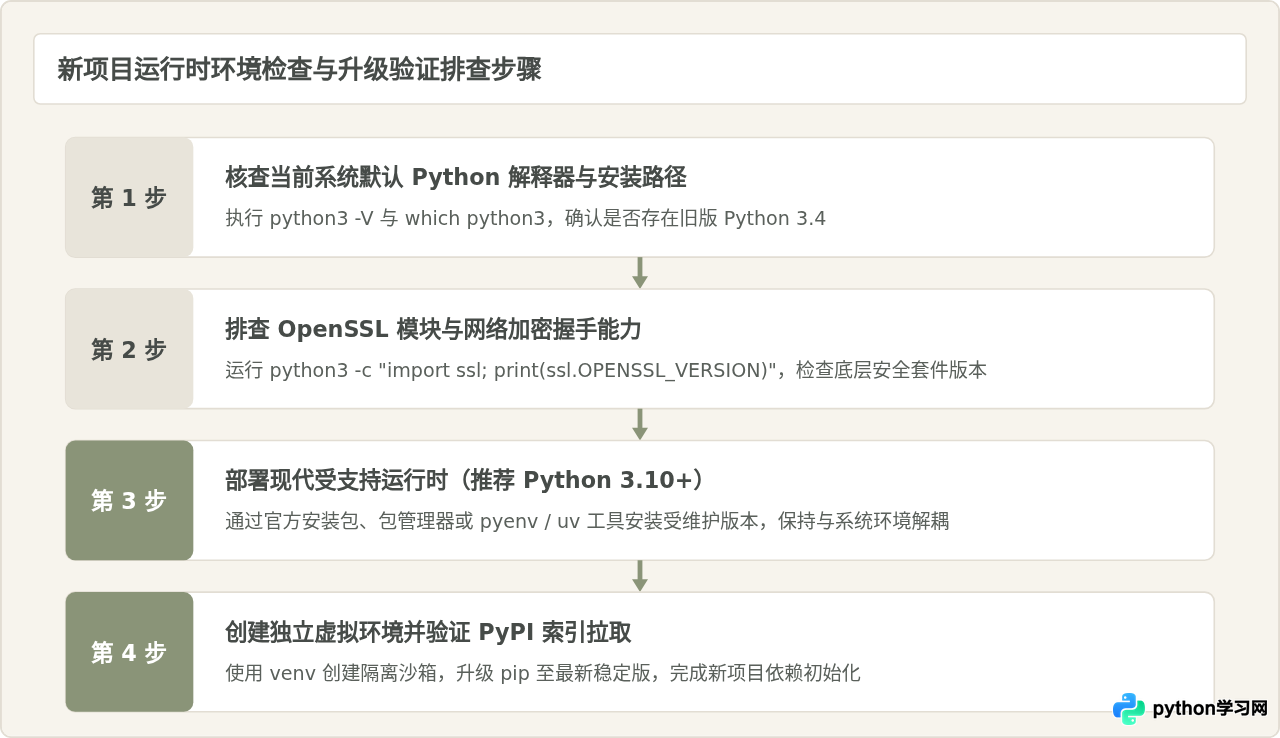
步骤 1:排查现有环境版本
在终端中执行以下命令,明确当前默认 python 与 python3 的实际指向:
# 检查默认版本(在终端执行)
python3 --version
which python3
示例输出:
Python 3.4.10
/usr/bin/python3
如果输出显示版本为 3.4.x,则表明当前系统默认环境属于已停更状态,切勿直接用于新项目开发。
步骤 2:验证 SSL 握手与 OpenSSL 状态
在当前 Python 环境中测试 OpenSSL 绑定的编译版本:
python3 -c "import ssl; print(ssl.OPENSSL_VERSION)"示例输出:
OpenSSL 1.0.1f 6 Jan 2014若底层 OpenSSL 处于 1.0.x 系列,说明其无法建立符合现代安全规范的 TLS 1.3 握手,极易在请求外部 HTTPS 服务或 PyPI 时发生握手中断。
步骤 3:部署受维护的现代运行时(推荐 Python 3.10+)
根据操作系统类型,使用官方途径或版本管理工具安装现代 Python:
- Ubuntu / Debian 服务器:建议配置官方推荐源或死蛇源(Deadsnakes PPA),安装指定版本,如
sudo apt install python3.11 python3.11-venv。 - macOS / 本地工作站:建议使用
brew install python@3.11或借助pyenv、uv等现代环境工具进行全局解耦管理。
步骤 4:构建隔离的虚拟环境并验证
不要直接向全局环境安装包。使用新安装的 Python 解释器初始化项目虚拟环境:
# 指定使用现代 Python 解释器创建虚拟环境
python3.11 -m venv .venv

# 激活虚拟环境
source .venv/bin/activate

# 确认激活后的隔离环境版本
python -V
pip -V
示例输出:
Python 3.11.8
pip 24.0 from /path/to/project/.venv/lib/python3.11/site-packages/pip (python 3.11)
五、现代项目版本选型决策与总结
对于当下启动的新项目,合理的版本选型既要避开早已过期的历史版本(如 3.4、3.5、3.6),也要兼顾第三方生态的适配稳定性。综合官方生命周期与生产环境实践,推荐选型依据如下:
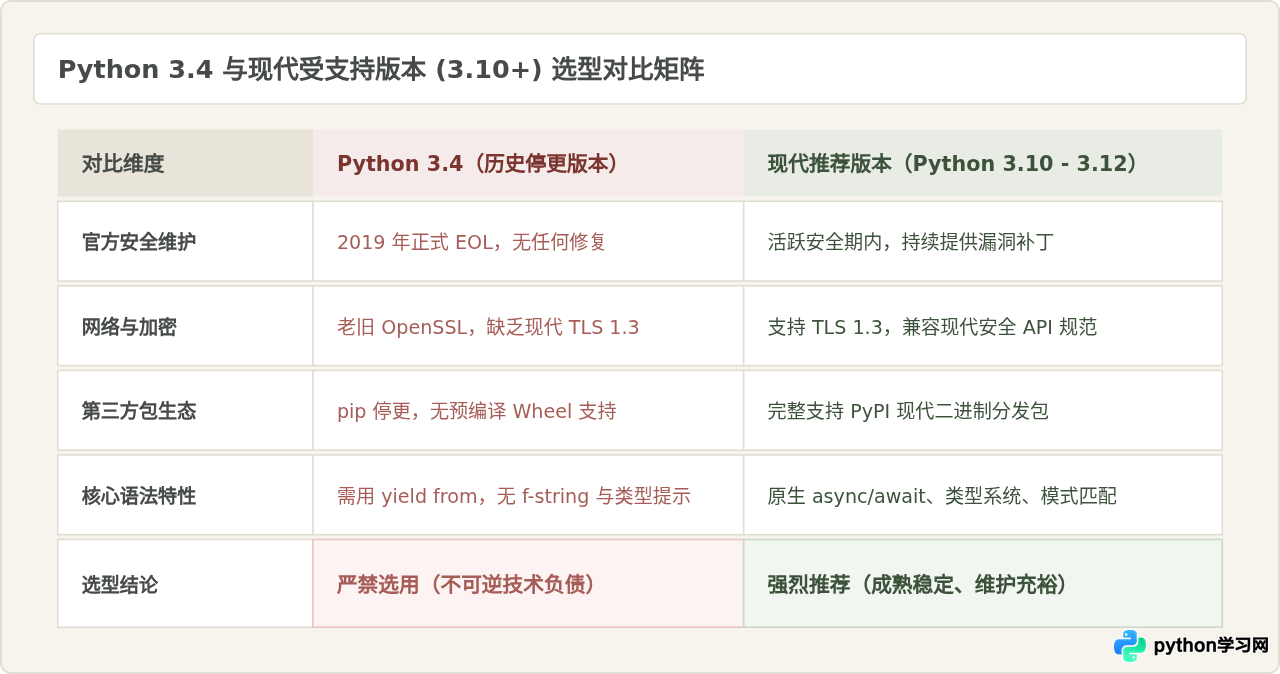
综上所述,技术选型的首要原则是保障系统的安全性、可维护性与扩展性。在新项目启动之初,花五分钟配置现代受支持的 Python 版本(如 Python 3.10、3.11 或 3.12),不仅能彻底杜绝已过保运行时的安全隐患,更能享受现代生态带来的高性能与工程生产力。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









