

怎么在Linux中使用Docker部署Redis
一、部署架构与宿主机环境准备
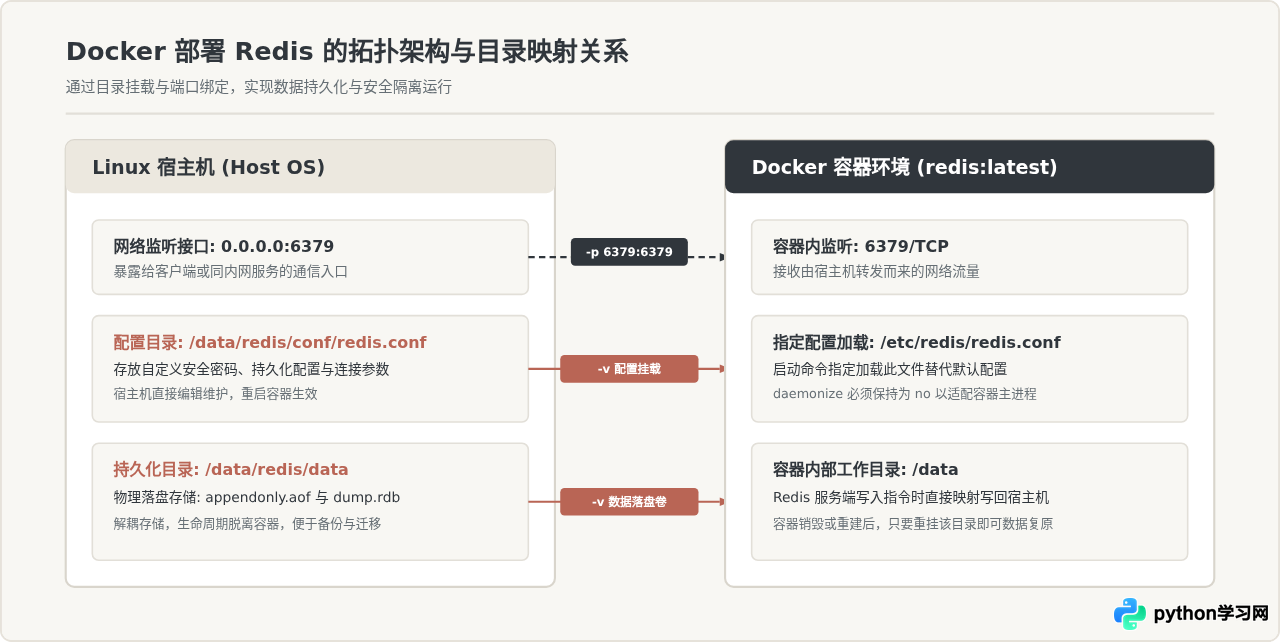
Docker官方提供的Redis镜像默认在容器内部的/data路径落盘,并且默认不会携带持久化的自定义配置文件。如果直接以最简命令启动容器,一旦容器被删除,所有键值数据都将随之销毁,且无法灵活调整安全防护与网络绑定规则。
为了实现生产级或规范化测试部署,需要在Linux宿主机上建立对应的挂载点,使宿主机与容器内部建立持久化映射。通常将数据分为两部分管理:配置文件目录与纯数据存储目录。
在Linux终端执行以下命令创建标准宿主机工作路径:
# 创建配置文件存放目录与数据持久化目录
sudo mkdir -p /data/redis/conf
sudo mkdir -p /data/redis/data

# 赋予当前执行用户或Docker用户合适的读写权限
sudo chmod -R 775 /data/redis
建立目录后,宿主机的/data/redis/conf将挂载至容器的配置加载路径,而/data/redis/data则承载所有AOF与RDB落盘文件。
二、定制与编写 redis.conf 核心配置
在不挂载配置文件启动时,Redis将运行在默认的无密码模式,并且AOF持久化默认关闭。为了保障生产可用性,需要在宿主机创建/data/redis/conf/redis.conf并设置关键参数。
可以直接通过命令行创建并写入精简、关键的配置文件:
sudo cat << 'EOF' > /data/redis/conf/redis.conf
# 允许所有网络接口连接(容器内部使用,外界访问由宿主机端口与防火墙控制)
bind 0.0.0.0

# 关闭保护模式,使得经过端口映射的外部客户端能够正常连接
protected-mode no

# 端口设置
port 6379

# 关键:容器环境下绝对不能开启守护进程模式(必须为 no)
daemonize no

# 设置强访问密码认证(根据实际业务替换)
requirepass RedisAuthSecure2026!

# 开启 AOF 持久化,保障数据每秒刷盘
appendonly yes
appendfsync everysec

# 设置工作目录为容器挂载点
dir /data
EOF在传统Linux物理机或虚拟机部署中,通常将
daemonize 设为 yes 使Redis在后台作为守护进程运行。但在Docker容器中,必须设置为 no。因为Docker容器的生命周期与入口主进程强绑定;如果设为yes,Redis启动后会分叉进入后台,主进程立即退出,从而导致Docker误判程序结束并立刻终止整个容器。
三、拉取镜像与执行 Docker Run 启动命令
完成目录与配置准备后,拉取官方Redis镜像。可以通过指定版本标签来确保环境的一致性,例如使用长期支持的稳定版本 redis:7.2 或最新的稳定大版本。
# 拉取官方最新稳定镜像
docker pull redis:7.2
接着,使用带有完整挂载参数的 docker run 命令实例化容器:
docker run -d \
  --name redis-server \
  -p 6379:6379 \
  -v /data/redis/conf/redis.conf:/etc/redis/redis.conf \
  -v /data/redis/data:/data \
  --restart always \
  redis:7.2 \
  redis-server /etc/redis/redis.conf
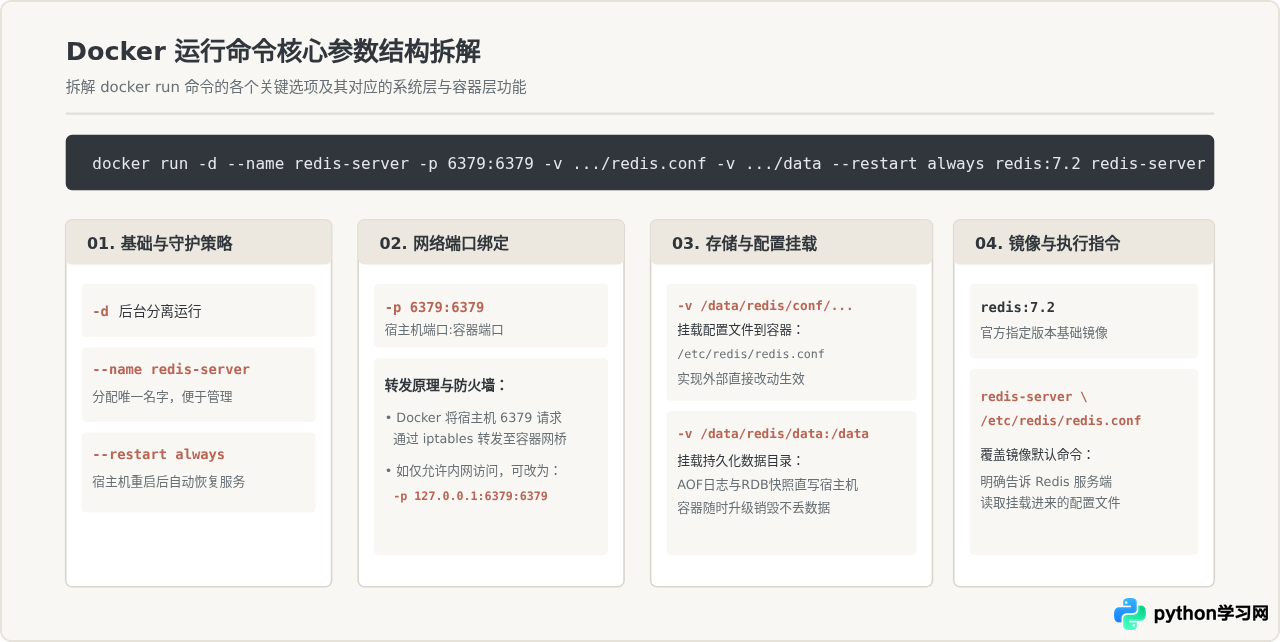
该启动命令中各项参数的作用如下:
| 参数选项 | 配置示例 | 技术作用与设计目的 |
|---|---|---|
-d |
-d |
后台分离模式运行(Detached),使容器在后台持续提供服务。 |
--name |
--name redis-server |
为容器指定固定别名,便于后续通过名称进行启停、查看日志与状态监控。 |
-p |
-p 6379:6379 |
端口映射。将宿主机的 6379 端口绑定到容器内部的 6379 端口。 |
-v (配置) |
-v /data/redis/conf/... |
将宿主机的配置文件挂载到容器内部的 /etc/redis/redis.conf。 |
-v (数据) |
-v /data/redis/data:/data |
将宿主机持久化目录挂载至容器内部数据目录,保证数据不因容器销毁而丢失。 |
--restart |
--restart always |
设置容器自启策略。宿主机系统重启或Docker服务重启后自动拉起Redis容器。 |
| 镜像与尾部参数 | redis:7.2 redis-server /etc/redis/redis.conf |
指定使用镜像及容器启动时的完整执行入口,明确指定加载挂载的配置文件。 |
四、部署结果验证与连通性测试
命令执行后,Docker将返回一个长容器ID字符串。需要按顺序进行三项验证:确认容器进程存活、查看日志确认无异常告警、通过交互式命令行进行数据存取测试。
1. 确认容器存活状态
执行 docker ps 检查名为 redis-server 的容器状态:
docker ps -f "name=redis-server"终端应返回类似如下示例输出,注意 STATUS 列必须显示为 Up:
# 示例输出
CONTAINER ID   IMAGE       COMMAND                  CREATED         STATUS         PORTS                    NAMES
8f921bc45d2e   redis:7.2   "docker-entrypoint.s…"   5 seconds ago   Up 4 seconds   0.0.0.0:6379->6379/tcp   redis-server
2. 查看容器启动日志
如果容器状态显示为 Exited 或启动异常,需要调取日志排查:
docker logs --tail 20 redis-server正常情况下,日志末尾会打印出就绪标识:
# 示例输出
1:M 14 Oct 2026 12:10:01.321 * Running mode=standalone, port=6379.
1:M 14 Oct 2026 12:10:01.322 * Ready to accept connections tcp
3. 进入容器执行 redis-cli 读写交互
通过 docker exec 调用容器内的 redis-cli 客户端工具,进行密码认证与简单的键值操作:
# 进入容器交互终端并自动进行密码认证
docker exec -it redis-server redis-cli -a RedisAuthSecure2026!
进入客户端后,依次输入 PING、SET 和 GET 命令:
127.0.0.1:6379> PING
PONG
127.0.0.1:6379> SET welcome_key "Docker Redis Deployed Successfully"
OK
127.0.0.1:6379> GET welcome_key
"Docker Redis Deployed Successfully"
127.0.0.1:6379> exit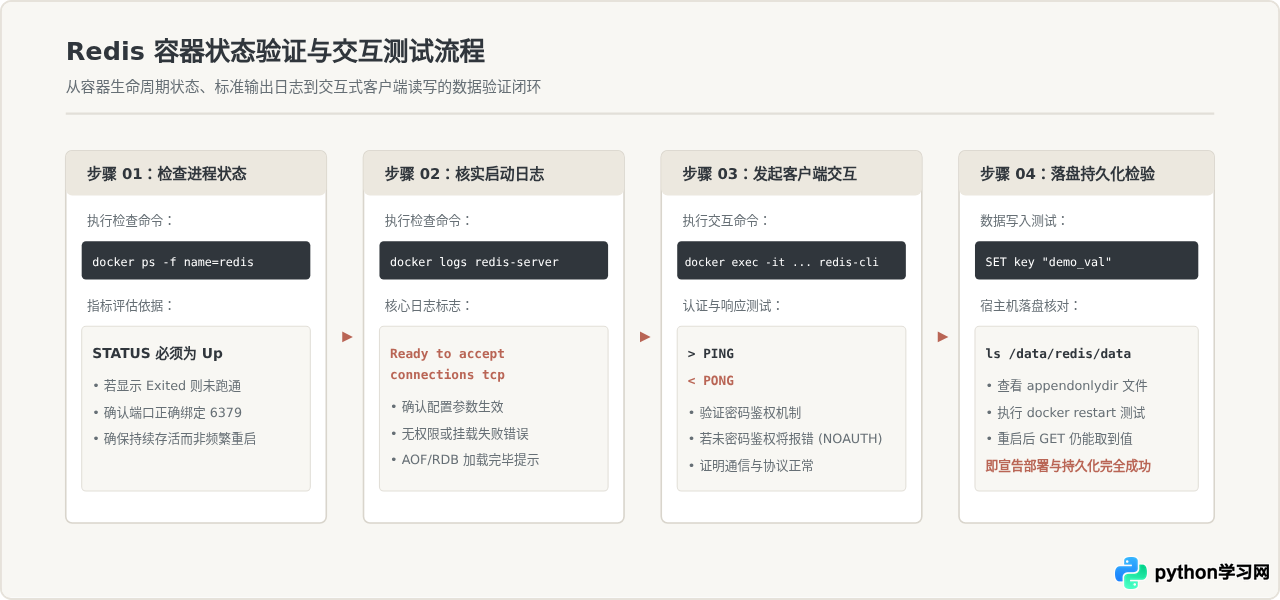
五、生产运维要点与常见排错
在实际生产环境中,Docker部署Redis常会遇到几类典型问题,以下列出确切原因与对应解决手段:
1. 容器反复重启或启动即退出(Exited 0 或 Exited 1)
这是初学者最容易踩中的问题。请优先排查宿主机上的 redis.conf:
- 排查原因 A:配置文件中存在
daemonize yes。如前文所述,在Docker容器中必须显式指定为daemonize no。 - 排查原因 B:宿主机目录挂载权限缺失。如果宿主机开启了SELinux,Docker默认挂载的卷可能无权写入。解决方法是在
-v参数后加上:z选项(如-v /data/redis/data:/data:z),或者执行sudo chown -R 999:999 /data/redis(999通常为官方镜像中redis用户的UID)。 - 排查原因 C:配置文件语法错误或版本不兼容(例如把 Redis 6.x 的指令用在 Redis 7.x 镜像上)。通过
docker logs redis-server能精确看到具体解析失败的行号。
2. 局域网或外部主机无法连接 Redis 端口
如果在Linux宿主机本地可以连接,但其他应用服务无法连接6379端口:
- 检查 Linux 宿主机的防火墙规则(如
firewalld或ufw),放行 6379 端口流量:sudo ufw allow 6379/tcp或sudo firewall-cmd --add-port=6379/tcp --permanent && sudo firewall-cmd --reload。 - 云服务器厂商的安全组策略中,确认已添加入方向的 6379 允许规则(强烈建议仅放行应用服务器所在的私网IP段,避免公网裸奔)。
3. 内存上限配置与淘汰策略
默认情况下,Redis不设内存使用上限,可能会耗尽宿主机的所有可用内存,最终被Linux内核的 OOM Killer 强制杀掉进程。建议在 redis.conf 中指定上限并配置淘汰策略:
# 最大使用内存限制(例如限制为 4GB)
maxmemory 4gb

# 达到内存上限后的淘汰策略:优先清理过期键或LRU算法
maxmemory-policy volatile-lru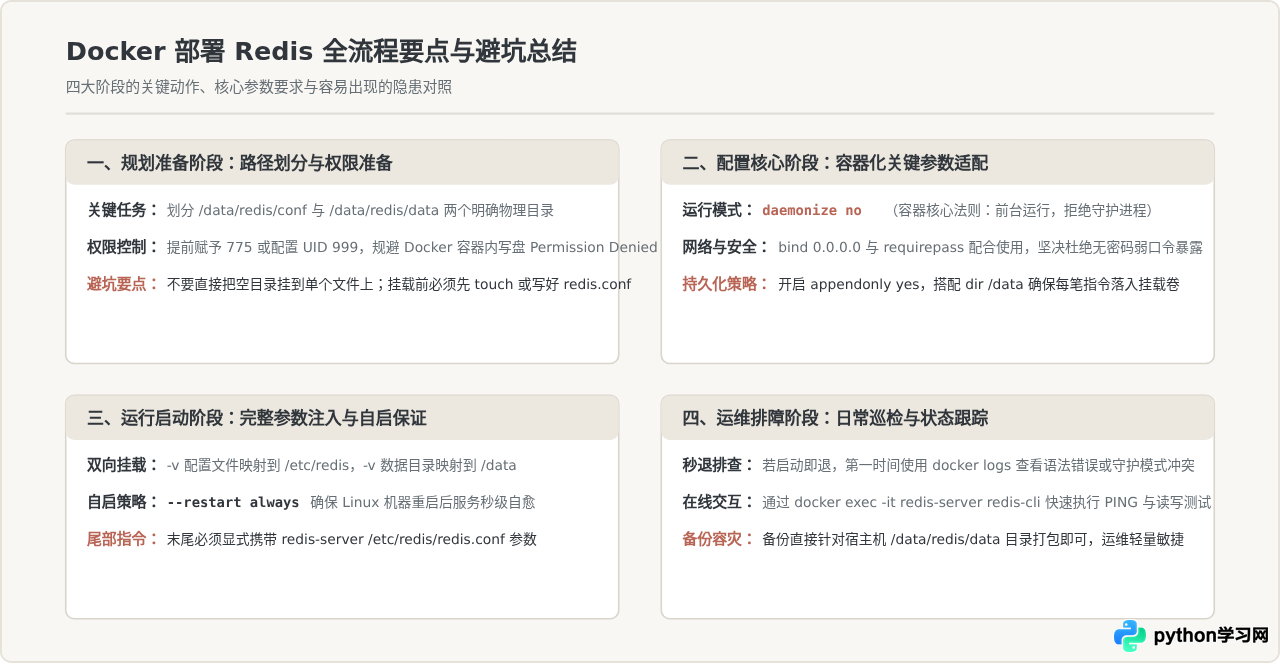
六、总结
在Linux环境下使用Docker部署Redis并不复杂,但要做到稳定可用于生产,核心在于处理好配置解耦与数据持久化两个维度。只要遵循“宿主机建立存储目录、编写保持前台运行(daemonize no)的自定义配置文件、执行包含完整端口与卷映射的启动命令、并使用交互式客户端验证”这一标准链路,即可在数分钟内搭建出既具备容器灵活性、又具备持久化保障的高性能Redis服务。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









