

Python文件复制报错PermissionError怎么处理

在 Python 开发中,使用 shutil 模块执行文件复制时,PermissionError: [Errno 13] Permission denied 是最容易出现的系统级报错之一。这一报错表明底层操作系统拒绝了当前进程对目标路径的写入或对源文件的读取请求。在绝大多数情况下,该问题并不是 Python 环境损坏,而是由四种具体原因触发:将目录路径误传给了要求文件路径的复制函数、目标文件正被其他程序独占占用、目标文件具备只读属性或缺乏写入权限,以及向受保护的操作系统敏感目录写入数据。按照合理逻辑逐一排查,即可快速解决该报错。
一、首要诱因排查:目标路径与复制函数不匹配
在出现 PermissionError: [Errno 13] 时,开发者往往首先怀疑是系统用户权限不足,但实际开发中最常见的根源是函数传参的路径语义错误:把一个“文件夹路径”传给了一个严格要求“文件全路径”的函数。
Python 标准库的 shutil.copyfile(src, dst) 在底层实现中,要求 dst 必须包含完整的文件名。如果传入的 dst 是一个现存的文件夹路径(例如 shutil.copyfile("data.csv", "/backup/")),底层系统调用会尝试以写入模式直接 open() 这个目录。在 Linux、macOS 以及 Windows 上,操作系统禁止将目录当成普通文件打开写入,并统一返回 [Errno 13] Permission denied。
import shutil

# 常见错误写法:将目录路径直接传入 copyfile,触发 PermissionError: [Errno 13]
shutil.copyfile("report.xlsx", "./output_dir/")

# 正确写法一:换用支持目标为目录的 shutil.copy
shutil.copy("report.xlsx", "./output_dir/")

# 正确写法二:使用 os.path.join 明确目标文件名后再使用 copyfile
import os
target_file = os.path.join("./output_dir/", os.path.basename("report.xlsx"))
shutil.copyfile("report.xlsx", target_file)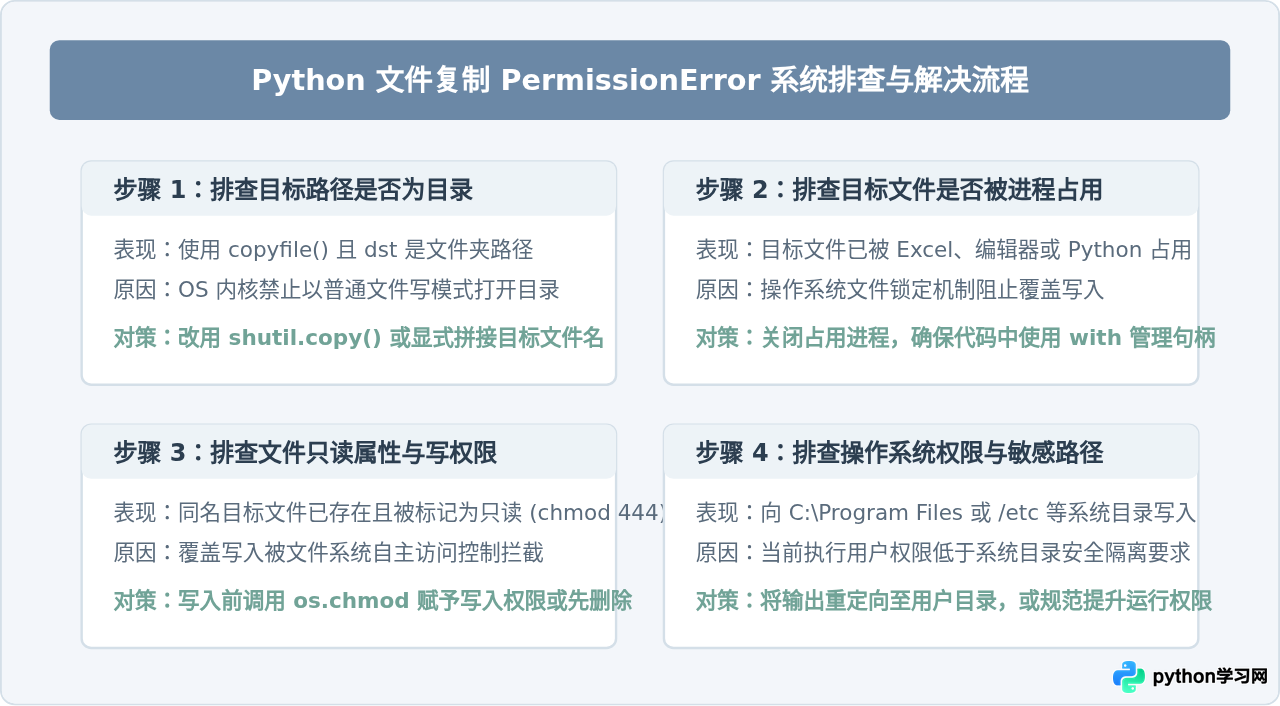
二、shutil 复制函数特性与路径语义对照
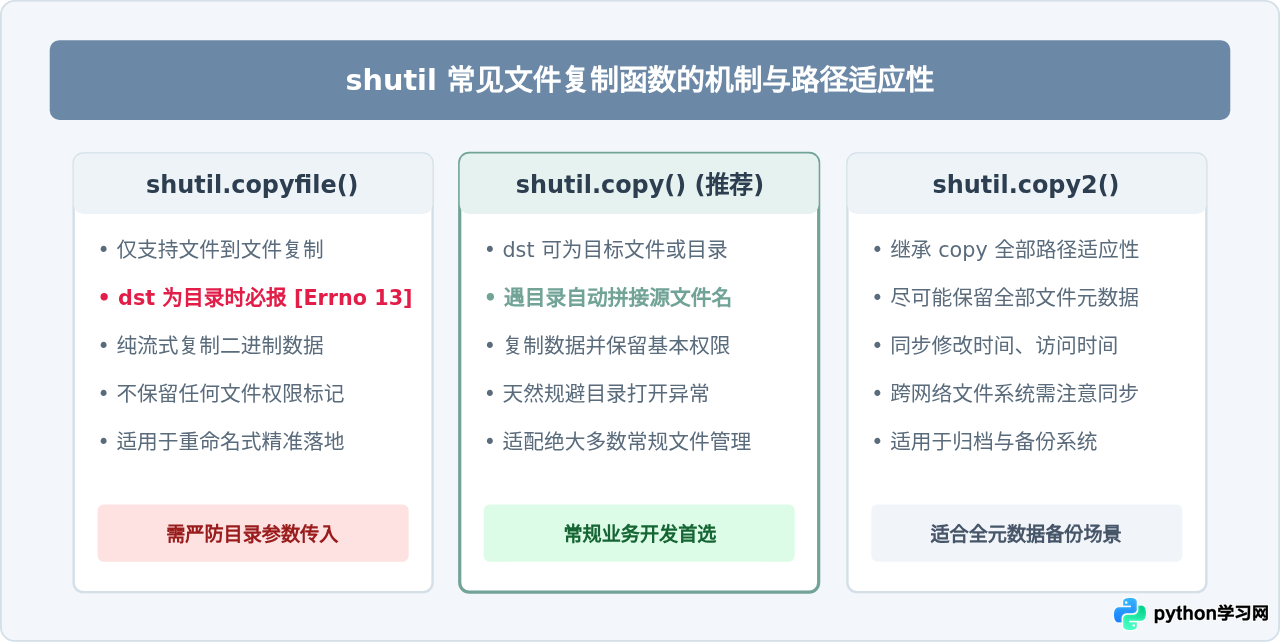
为了从根本上避免因为函数用法引起的权限拒绝,必须清楚 shutil 模块中三个最常见复制函数的语义差异。虽然它们都能完成文件复制,但对目标路径类型的容忍度以及元数据的处理机制截然不同:
| 函数名称 | 目标路径 (dst) 要求 | 复制内容 | 元数据同步 | 常见踩坑 |
|---|---|---|---|---|
shutil.copyfile() |
必须是目标文件路径 | 仅文件二进制数据 | 不保留权限与修改时间 | 目标写成目录即报 PermissionError |
shutil.copy() |
可为目标文件或目录路径 | 文件数据 + POSIX权限 | 仅保留基本权限位 | 源文件无读权限时报 PermissionError |
shutil.copy2() |
可为目标文件或目录路径 | 文件数据 + 完整元数据 | 保留修改时间、访问时间等 | 在挂载网络共享盘时写元数据可能报错 |
在日常脚本编写中,如果目标是一个已知的存储目录,建议直接使用 shutil.copy() 或 shutil.copy2(),它们内部已封装了 os.path.isdir(dst) 的自动判断逻辑,能够在检测到目录时自动在末尾追加源文件名,从而规避底层内核报错。
三、目标文件被占用与文件独占锁的处理
在 Windows 操作系统中,文件系统对处于打开状态的文件默认具有严格的独占锁(Share Mode 限制)。如果目标文件当前正被其他应用程序(例如 Excel 正在编辑目标电子表格、Word 正在查看目标文档,或者另一个 Python 进程正在以写模式打开该文件),直接调用复制函数覆盖该目标文件,Windows 内核将立即返回访问拒绝错误。
此外,本脚本自身如果前期通过 f = open(dst, 'w') 操作了文件,但在执行复制前未调用 f.close(),也会导致自身进程的句柄没有释放,紧随其后的复制操作同样会因冲突而抛出 PermissionError。
lsof /path/to/target_file 查看锁定文件的进程。
import time
import shutil
import os

def safe_copy_with_retry(src, dst, max_retries=5, delay=1.0):
    """
    带有退避重试机制的文件复制函数
    有效应对因杀毒软件瞬时扫描或外部程序短暂占用导致的 PermissionError
    """
    for attempt in range(1, max_retries + 1):
        try:
            return shutil.copy2(src, dst)
        except PermissionError as e:
            if attempt == max_retries:
                # 达到最大重试次数,向外抛出真实异常
                raise RuntimeError(f"文件仍被占用,无法写入: {dst}") from e
            print(f"[警告] 写入目标被占用,正在进行第 {attempt} 次重试...")
            time.sleep(delay * attempt)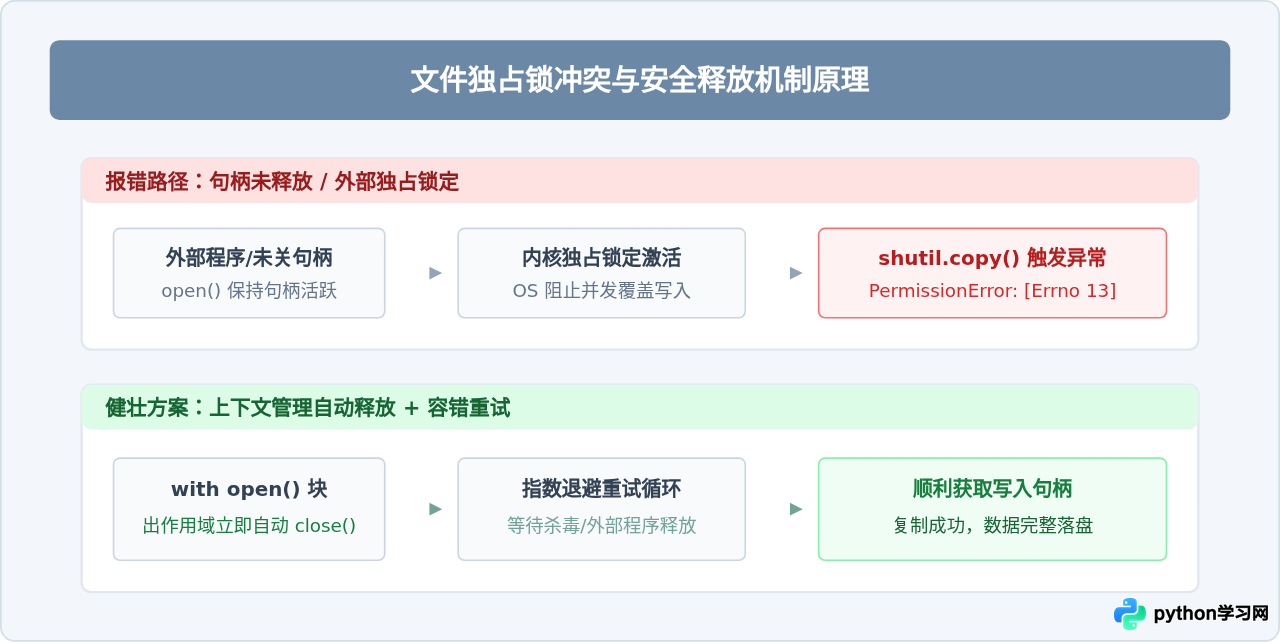
四、只读属性清除与目标目录写权限排查
当目标文件已经存在,且该文件被赋予了只读标记(例如在 Windows 文件属性中勾选了“只读”,或在 Linux/macOS 下通过 chmod 444 移除了写权限),覆盖该文件时就会触发 PermissionError。解决这类问题的方法是在覆盖复制前,检查并显式移除目标文件的只读属性。
import os
import stat
import shutil

def copy_and_overwrite_readonly(src, dst):
    """
    如果目标文件已存在且为只读,主动清除只读标记后再执行覆盖
    """
    # 统一确保 dst 解析为完整的目标文件路径
    if os.path.isdir(dst):
        dst = os.path.join(dst, os.path.basename(src))

    if os.path.exists(dst):
        # 检查是否缺少写权限 (Windows只读属性或Linux只读权限)
        if not os.access(dst, os.W_OK):
            # 添加所有者写入权限 (stat.S_IWRITE)
            os.chmod(dst, stat.S_IWRITE)

shutil.copyfile(src, dst)/etc、/usr/bin、C:\Program Files 或 C:\Windows,操作系统普通用户默认没有写权限。除非确有系统配置需求,否则切勿强行以管理员权限长期运行脚本;应将生成文件放置在用户主目录(os.path.expanduser("~"))或应用专用数据目录下。
五、生产环境高可靠复制:原子替换模式
在生产级 Python 服务或自动化处理流水线中,如果目标文件会被高频读取,直接使用 shutil.copy 覆盖写入可能会出现短时间的“文件写入中状态”或权限瞬时争抢。为了兼顾安全性与权限隔离,业界标准的最佳实践是“临时文件 + 原子重命名替换”模式:
- 先在目标文件的同级目录内创建一个临时文件(同目录保证处于同一文件系统分区)。
- 将数据安全复制到临时文件中,确保写入完成并关闭文件句柄。
- 调用操作系统底层的
os.replace(temp_path, final_path)进行原子替换。
import os
import shutil
import tempfile

def atomic_file_copy(src, dst):
    """
    通过临时文件加原子重命名完成文件复制
    避免文件半写入状态,并降低并发读取时的文件锁冲突概率
    """
    if os.path.isdir(dst):
        dst = os.path.join(dst, os.path.basename(src))

    target_dir = os.path.dirname(os.path.abspath(dst))
    os.makedirs(target_dir, exist_ok=True)

    # 在同级目录下生成安全临时文件
    fd, temp_file_path = tempfile.mkstemp(dir=target_dir, prefix="tmp_copy_")
    os.close(fd)  # 立即关闭底层分配的文件描述符,防止锁定

    try:
        shutil.copyfile(src, temp_file_path)
        # os.replace 是原子操作,能瞬间安全替换已存在的旧目标文件
        os.replace(temp_file_path, dst)
    except Exception:
        if os.path.exists(temp_file_path):
            os.remove(temp_file_path)
        raise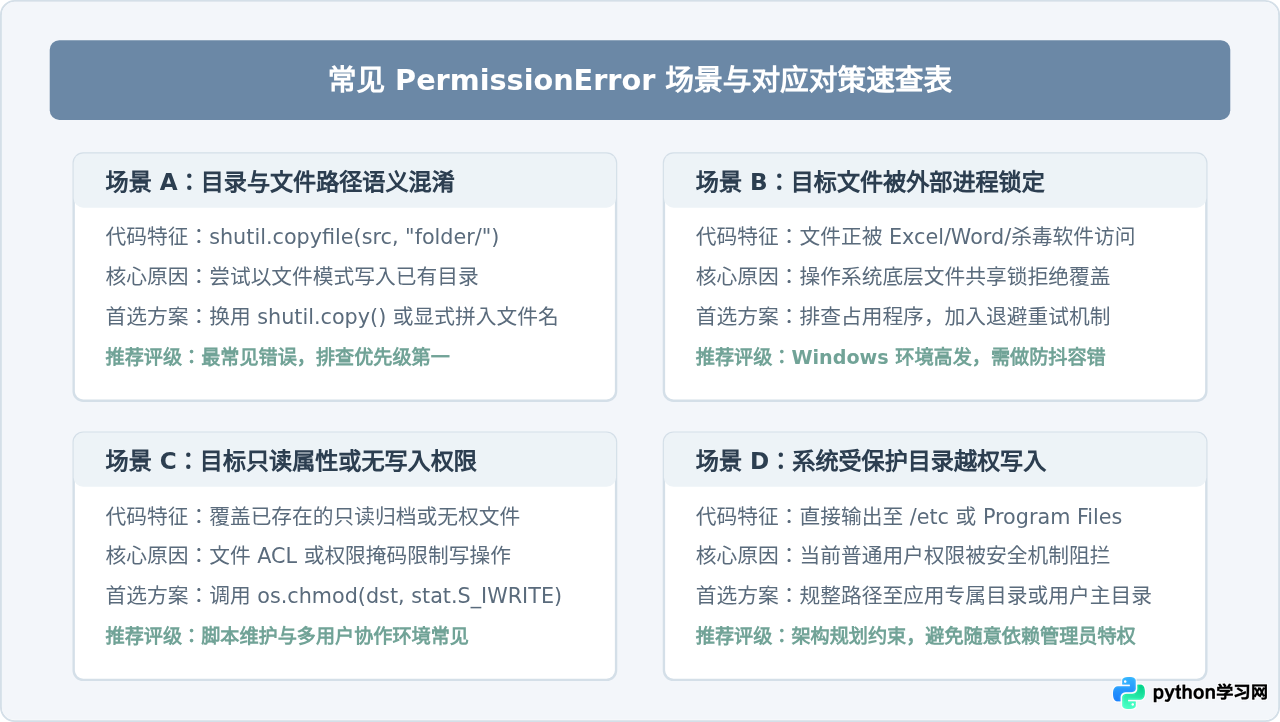
总结与快速解决清单
当在 Python 终端或日志中看到 PermissionError: [Errno 13] Permission denied 时,可直接执行以下快速排查清单:
- 核对目标路径:检查目标是否为文件夹路径。若是,将
shutil.copyfile换为shutil.copy。 - 核对文件占用:确认是否有其他程序(或自身的
open()语句)正打开着目标文件。 - 清除只读标记:如果目标已存在,在覆盖前调用
os.chmod(dst, stat.S_IWRITE)解除只读保护。 - 采用原子写入:在涉及并发写入的业务服务中,使用同目录临时文件结合
os.replace()完成原子替换。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









