

Python数据库连接报错怎么办?常见Auth与Timeout问题排查

一、快速分流:从异常堆栈定位问题阶段
Python 访问主流数据库(MySQL、PostgreSQL、Redis、MongoDB 等)通常通过客户端驱动或 ORM 框架(如 PyMySQL、psycopg2、SQLAlchemy、redis-py)实现。当报错发生时,第一步不是猜测配置,而是阅读异常调用栈最底层的核心错误代码与描述。
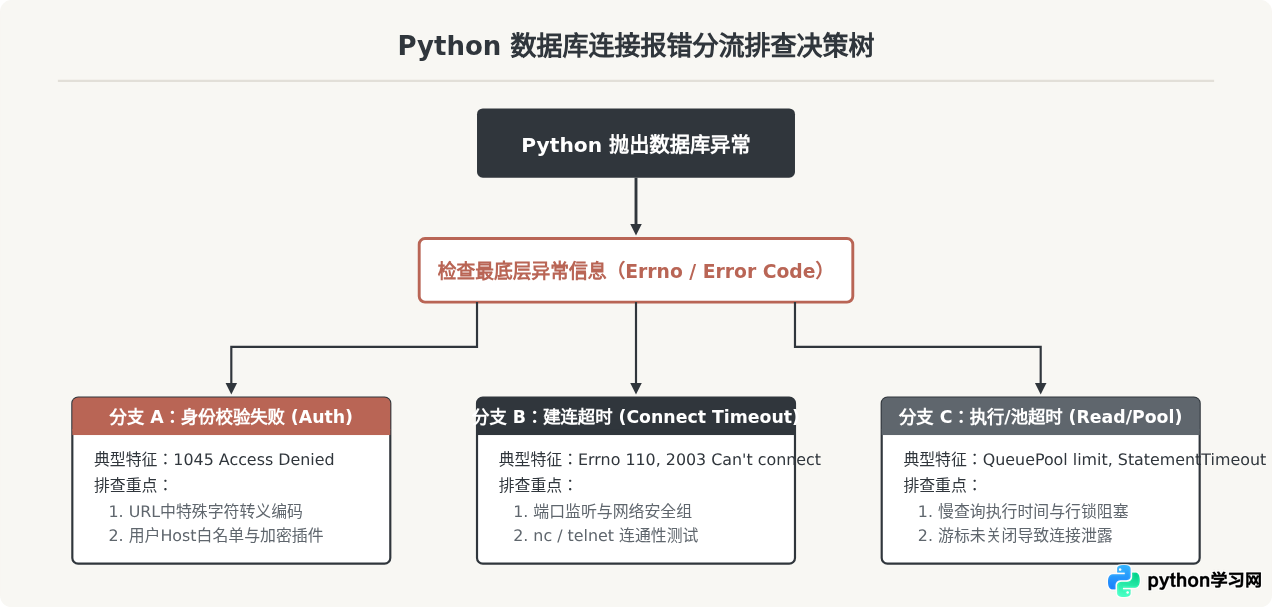
一般情况下,数据库报错分为以下三个截然不同的阶段:
- 网络与握手阶段:底层套接字无法建立,多表现为
OperationalError: (2003, "Can't connect")、Errno 110 Connection timed out或ConnectionRefusedError。这属于链路阻断或端口未监听。 - 身份鉴权阶段:网络连接已建立,但服务端拒绝授权,多表现为
1045 (28000): Access denied、FATAL: password authentication failed或NOAUTH Authentication required。这属于 Auth 类别。 - 查询与保持阶段:成功登录后,由于慢 SQL、锁等待或连接池排队耗尽,抛出
StatementTimeout、QueuePool limit reached或MySQL server has gone away。这属于运行期 Timeout 类别。
二、常见 Auth 身份认证报错排查与解决
Auth 错误说明 TCP 链路已通,但数据库服务端对传入的凭据不认可。许多开发者在确认“密码明明手敲正确”后陷入困惑,其实常见根因主要集中在字符编码、主机限制和加密算法。
1. 连接字符串(Database URL)中的密码特殊字符未转义
在 SQLAlchemy 或各类支持 URI 格式的连接驱动中,连接串格式为 dialect+driver://username:password@host:port/database。
如果密码中包含 @、:、/、#、% 或 ?,驱动解析 URL 时会将特殊字符误判为分隔符。例如密码为 Pass@123 时,解析器会将 @123 当成 host 从而破坏整个连接凭据。
解决办法:使用 Python 标准库 urllib.parse.quote_plus 对敏感字段进行百分比编码:
from urllib.parse import quote_plus
from sqlalchemy import create_engine

raw_password = "P@ss#w0rd/Test!%&^"
safe_password = quote_plus(raw_password)

# 编码后的安全连接串
db_url = f"mysql+pymysql://app_user:{safe_password}@192.168.1.100:3306/prod_db"
engine = create_engine(db_url)
2. 用户 Host 访问限制与 PostgreSQL pg_hba.conf
在 MySQL 中,用户的完整标识是 'username'@'host'。在数据库内创建 'app_user'@'localhost' 意味着该账户只能通过本机本地套接字访问。当 Python 脚本运行在另外的容器、云服务器或以具体 IP(如 192.168.1.50)发起连接时,即使密码完全一致,服务端也会拒绝并抛出 Access denied for user 'app_user'@'192.168.1.50'。
在 PostgreSQL 中,类似限制由 pg_hba.conf 管理。若未配置允许来源网段及对应认证方式(如 scram-sha-256 或 md5),会抛出 FATAL: no pg_hba.conf entry for host "...", user "...", database "..."。
核验与修复方式:
- MySQL 端:执行
SELECT user, host FROM mysql.user;查看主机字段。若需远程连接,需调整为GRANT ALL PRIVILEGES ON prod_db.* TO 'app_user'@'%' IDENTIFIED BY 'password';(MySQL 8.0 使用CREATE USER 'app_user'@'%' ...; GRANT ...;),并执行FLUSH PRIVILEGES;。 - PostgreSQL 端:在
pg_hba.conf中追加客户端所在网段条目,如host prod_db app_user 192.168.1.0/24 scram-sha-256并重新载入配置。
3. 认证插件与加密机制不匹配(如 caching_sha2_password)
MySQL 8.0 默认认证插件为 caching_sha2_password,而旧版或轻量客户端驱动(如早期的 PyMySQL 或未安装 SSL 依赖的驱动)可能仅支持 mysql_native_password。当客户端请求认证时,双方无法协商加密流程,可能抛出 Cryptic Authentication plugin 'caching_sha2_password' is not supported 或直接鉴权失败。
升级驱动版本(如 pip install --upgrade pymysql cryptography)是最彻底的解决方式;在必须兼容旧驱动的环境中,可在数据库端修改用户插件:
-- 将特定用户切换为兼容的 native 模式
ALTER USER 'app_user'@'%' IDENTIFIED WITH mysql_native_password BY 'YourPassword123';
FLUSH PRIVILEGES;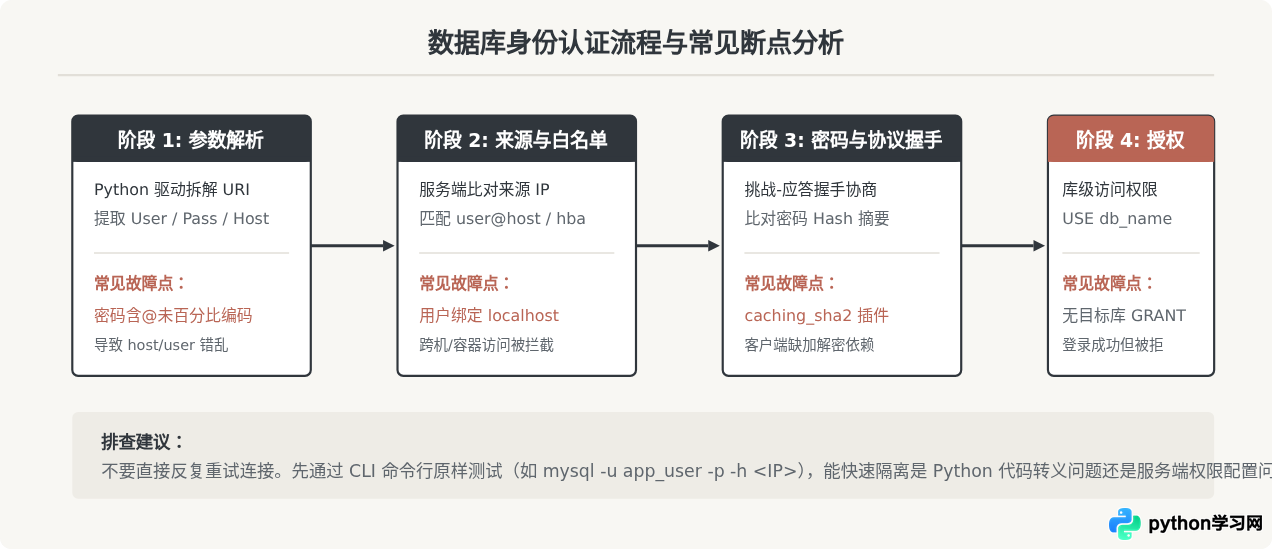
三、常见 Timeout 超时问题排查与解决
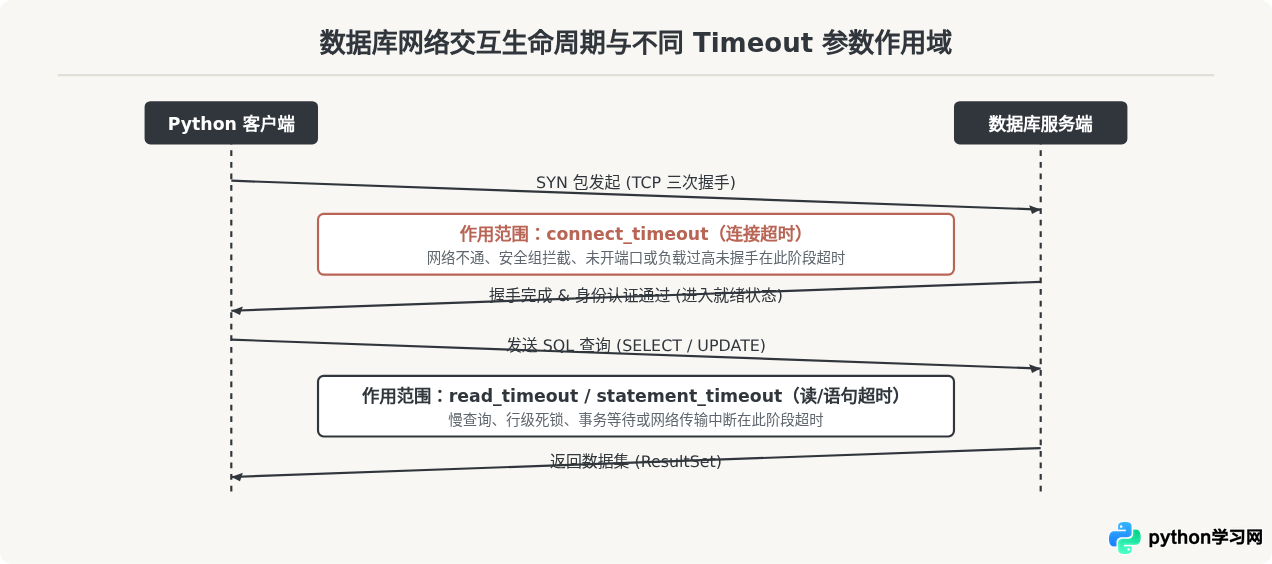
Timeout 报错本质上是“客户端等待超过了设定阈值”。排查超时的核心原则是分清超时的生命周期:究竟是 TCP 连接没搭上(Connect Timeout),还是连接建立后执行 SQL 迟迟没有返回(Read / Statement Timeout),抑或是客户端在连接池中借不出可用连接(Pool Timeout)。
1. 建连超时(Connect Timeout):网络阻断与安全组
当 Python 尝试建立套接字连接,如果在规定时间内(默认可能是数秒到数十秒)未收到服务端的 SYN-ACK 应答包,操作系统底层会触发重传并最终返回超时。
经典表现:OperationalError: (2003, "Can't connect to MySQL server on '...' ([Errno 110] Connection timed out))
排查四步法:
- 验证路由与 IP 连通性:在应用所在服务器执行
ping <db_host>。若 ping 不通,检查子网路由配置(注意部分云厂商默认禁用 ICMP,ping 不通不代表端口不通)。 - 验证端口与防火墙可达性:使用
nc -zv -w 3 <db_host> 3306或curl -v telnet://<db_host>:3306。若出现timed out,说明中间存在云安全组、防火墙(iptables/ufw)拦截,或者云数据库未绑定弹性公网 IP。 - 验证数据库监听地址:登录数据库所在宿主机,检查配置文件中
bind-address是否被错误设定为127.0.0.1。若为127.0.0.1,数据库将只响应本机请求,外部一切建连请求均会被静默丢弃或拒绝。 - 在 Python 中设置合理的 connect_timeout:默认超时往往过长(如 30-60 秒),容易导致微服务线程池被堵死。应显式声明连接超时时间:
import pymysql

# 显式设定 connect_timeout(单位:秒)
conn = pymysql.connect(
    host="192.168.1.100",
    user="app_user",
    password="safe_password",
    database="prod_db",
    connect_timeout=5,  # 5秒无法建立TCP连接立即抛出异常
    read_timeout=10     # 查询10秒未响应立即超时
)
2. 执行超时与慢查询(Read Timeout / Statement Timeout)
网络链路畅通,但执行特定 SQL 时卡死抛错。常见原因是:
- 大表全表扫描或缺少关键复合索引,导致单条查询耗时超出预期。
- 并发事务持有行锁或表锁未释放,后来的事务在锁等待队列中超时(如 MySQL
innodb_lock_wait_timeout默认 50 秒)。 - 服务端主动掐断空闲连接(如 MySQL
wait_timeout),而 Python 端复用了已失效的套接字。
四、生产环境稳态防范:SQLAlchemy 连接池配置优化
在 Web 服务(如 FastAPI、Django、Flask)中,单次直连通常会被数据库连接池替代。连接池在提高并发效率的同时,若参数配置不当,会引入新的超时变种:
- 连接泄露导致 pool_timeout:业务逻辑异常未正常关闭 session/connection,连接池达到
max_overflow上限,后续请求在pool_timeout秒后崩溃。 - 连接被服务端静默关闭(Gone Away):数据库或云上 NAT 代理会自动切断空闲超时的连接(如 8 小时或 15 分钟),而 Python 连接池并不知道对端已关闭,借出死连接执行时直接抛出超时或断开错误。
健壮的 SQLAlchemy 引擎配置方案:
from sqlalchemy import create_engine
from sqlalchemy.orm import sessionmaker

# 稳态生产连接池配置
engine = create_engine(
    "mysql+pymysql://app_user:safe_pass@192.168.1.100:3306/prod_db",
    pool_size=10,           # 连接池常驻连接数
    max_overflow=20,        # 允许超出 pool_size 的最大突发连接数
    pool_timeout=10,        # 从池中获取连接的最长等待秒数(防止请求无限堆积)
    pool_recycle=1800,      # 连接每 1800 秒(半小时)自动回收重建,避开服务端的 wait_timeout
    pool_pre_ping=True,     # 借出连接前自动执行简单探活(SELECT 1),过滤已失效的死连接
    connect_args={
        "connect_timeout": 5, # 底层驱动建连超时
        "read_timeout": 15    # 底层驱动单次操作读取超时
    }
)

SessionLocal = sessionmaker(autocommit=False, autoflush=False, bind=engine)

# 推荐使用上下文管理器,确保连接用后归还连接池
def execute_query():
    with engine.connect() as conn:
        result = conn.execute("SELECT 1")
return result.scalar()pool_pre_ping=True 是解决 MySQL server has gone away 与静默断开超时的利器。它在每次从连接池签出连接时执行一个极轻量的探活请求,若发现连接已死则透明重连,无需业务层手动捕获重试。
五、常见故障速查矩阵与解决对策
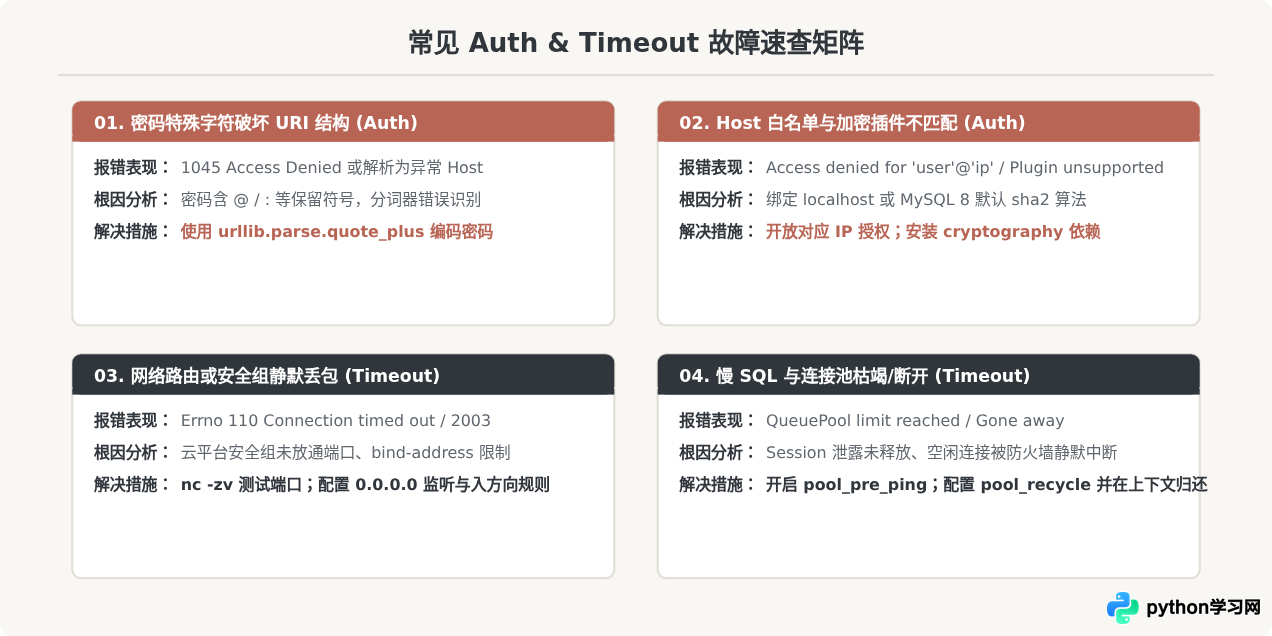
为了便于快速对照排查,下表梳理了 Auth 与 Timeout 最典型的 4 种现实问题、核心特征及应对措施:
六、排查总结
排查 Python 数据库连接报错的核心思维是“先分层、后深挖”:
- 遇到 Auth 报错,先跳过代码逻辑,使用 CLI 工具(如
mysql或psql)携带完全相同的账号密码从同机测试,迅速验证服务端权限及 Host 设定;若 CLI 正常而 Python 异常,直接定位 URL 特殊字符转义与驱动加解密依赖。 - 遇到 Timeout 报错,先用
nc -zv排除最外层的安全组与端口阻断;如果链路通畅却依然超时,则重点审视connect_timeout、read_timeout的合理性,并在连接池层级配置pool_pre_ping与pool_recycle,构筑稳健的高可用连接机制。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









