

越狱新时代:iOS 26.2 Beta 1漏洞公开,iPhone 17 Pro Max可运行iPadOS
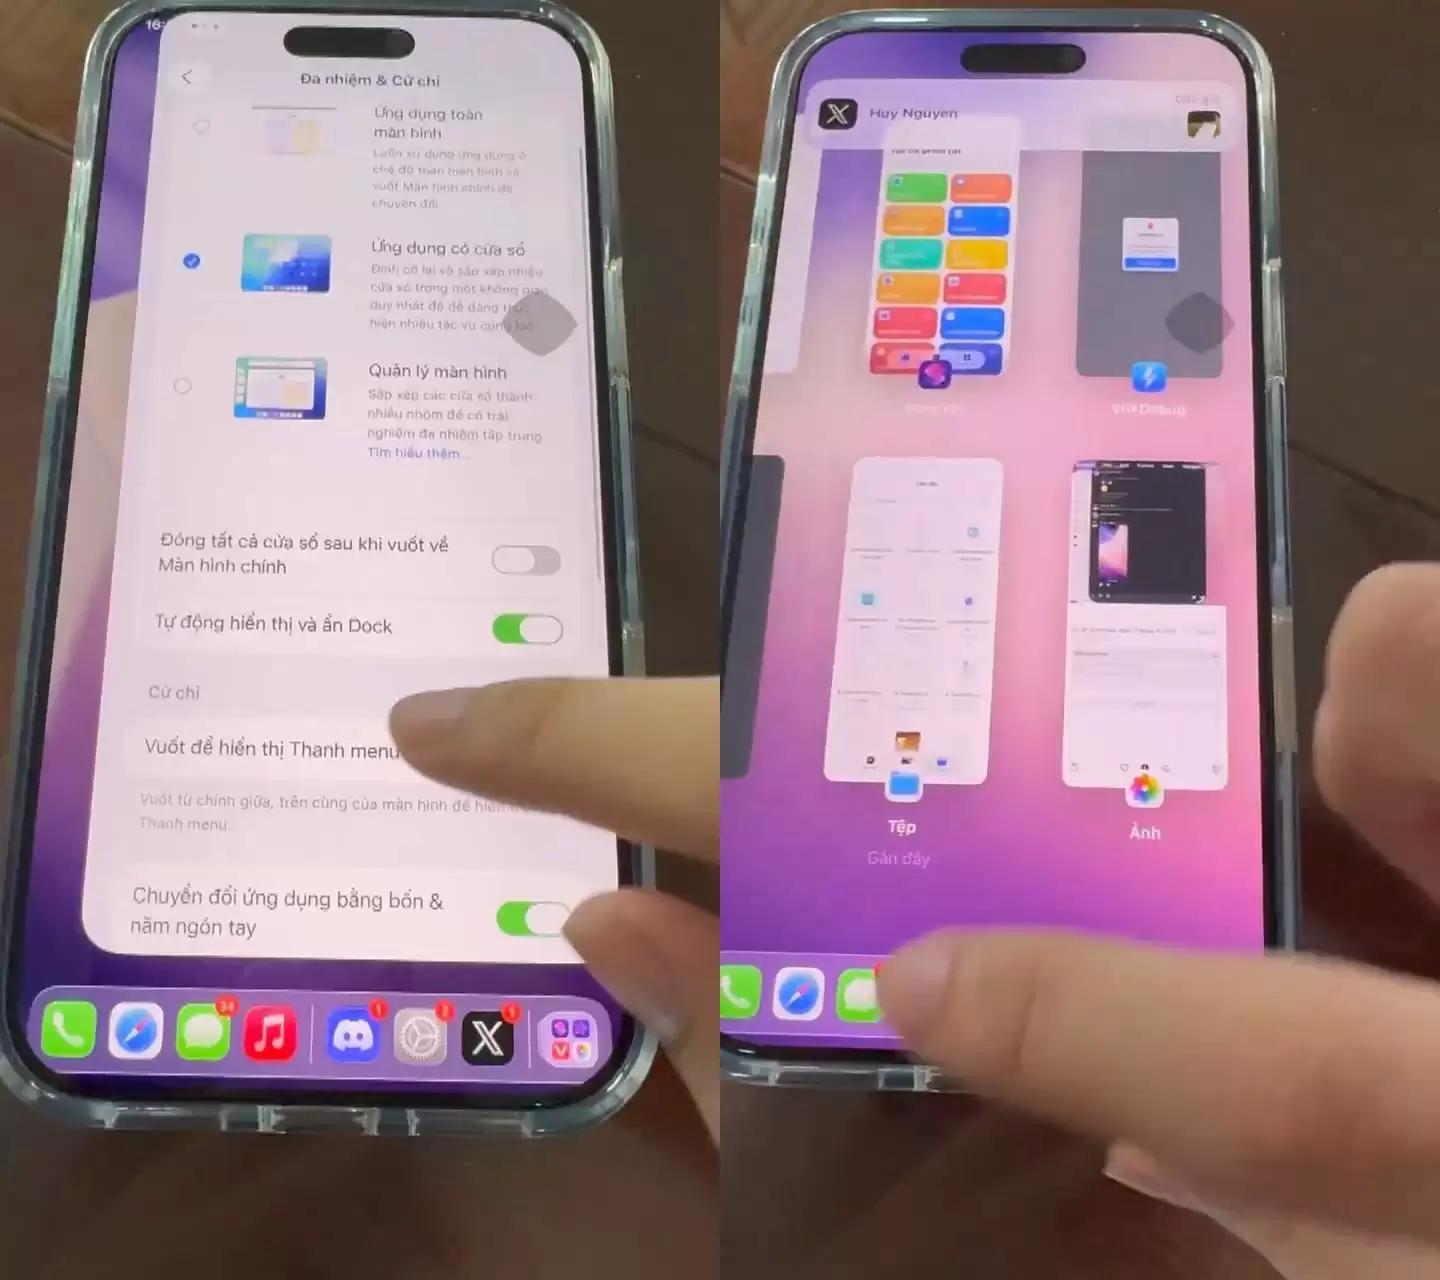
11月16日消息,爆料者 @khanhduytran0 昨日(11月15日)在社交平台X发布视频,展示了在一台 iPhone 17 Pro Max 上,通过修改 MobileGestalt 子系统,成功运行苹果 iPadOS 系统。
简单来说,MobileGestalt 是苹果iOS系统内部的一个底层服务,它扮演着“信息中枢”的角色,负责向App提供设备硬件、配置和状态等相关信息。这次漏洞正是通过攻击这个服务来实现的。
研究人员 Hana Kim 公布了一项针对 iOS MobileGestalt 子系统的全新沙盒逃逸漏洞(代号 bl_sbx),该漏洞影响 iOS 26.2 Beta 1 及更低版本,苹果公司已在 iOS 26.2 Beta 2 中修复。
对于越狱社区而言,这个发现具有里程碑意义。长期以来,iOS 18 至 26 系统版本的越狱处于停滞状态,而现在这个漏洞为后续系统定制和功能解锁打开了一扇新的大门。
这个漏洞的核心在于绕过 iOS 的沙盒机制。iOS 系统通过沙盒隔离应用和服务,防止它们访问核心系统组件。MobileGestalt 作为一个向应用提供设备信息的子系统,成为了此次攻击的切入点。
漏洞通过操纵 itunesstored(iTunes 商店服务)和 bookassetd(图书资源服务)这两个高权限服务,成功实现“沙盒逃逸”,让代码能够以远超普通应用的权限运行。一旦权限提升,越狱工具便能修改系统文件、解锁被禁用的 API,从而实现深度的系统定制。
沙盒逃逸是指 iOS 系统为了安全,会给每个 App 一个独立的“小房间”(沙盒),让它们无法影响系统或其他App。沙盒逃逸就是利用漏洞从这个“小房间”里跑出来,从而获得更高的系统操作权限。
这项漏洞的实际应用价值极高,能为用户带来多项此前无法实现的功能。
首先,它可以移除 iOS 对非最新应用侧载的数量限制(通常为 3 个)。
其次,用户将有机会在 iPhone 上启用类似 iPadOS 的多任务处理界面,如分屏和悬浮窗口。
此外,该漏洞还能为刘海屏设备开启灵动岛 UI、为欧盟用户解锁被限制的 iPhone 镜像功能,并激活 Misaka 等知名插件集的隐藏特性。
但需要注意的是,此漏洞无法实现完整的 root 权限越狱,也无法支持 TrollStore 等特定工具。
漏洞的公布迅速在开发者社区引发连锁反应。开发者 Duy Tran 已成功在 iPhone 17 Pro Max 上运行了 iPadOS,而多个知名工具(如 Misaka、Nugget)的开发者也宣布将利用新漏洞开发新产品。
<iframe class="ithome_video bilibili" src="https://player.bilibili.com/player.html?bvid=bv1npCDBQEG4&autoplay=0&page=1" frameborder="no" width="100%" allowfullscreen="true"> </iframe>
对于希望利用此漏洞的用户,关键在于“固件签名验证窗口”。由于漏洞已被新版系统修复,用户必须在苹果停止对旧版固件签名之前,尽快将设备降级或恢复至 iOS 26.1 等版本。在进行任何操作前,强烈建议用户检查固件签名状态并完整备份个人数据,以规避潜在风险。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。