


很多 Go 程序平时运行正常,但一到停止服务、发布新版本或终端关闭时,就容易把“退出”这件事处理得过于粗糙。系统信号正是这类场景里的标准控制机制:程序能否识别 Ctrl+C、kill、终端断开等事件,往往决定了它是直接中断,还是能完成清理、平滑收尾,甚至继续提供热重载能力。
这篇文章从 Linux/Unix 下常见信号的含义讲起,再到 Go 标准库 os/signal 的基本监听方式,最后落到 HTTP 服务优雅退出的实际写法。看完后,你可以判断自己的程序应该监听哪些信号、哪些能捕获、哪些不能,以及退出流程里该把清理逻辑放在哪里。
常见系统信号,分别代表什么
这里讨论的信号,不是手机信号,也不是 WiFi、蓝牙之类的无线通信信号,而是 Linux、Unix 以及其他 POSIX 兼容系统中,进程间通信的一种机制。它通常用来通知某个进程:外部发生了一个事件,你需要立刻响应。
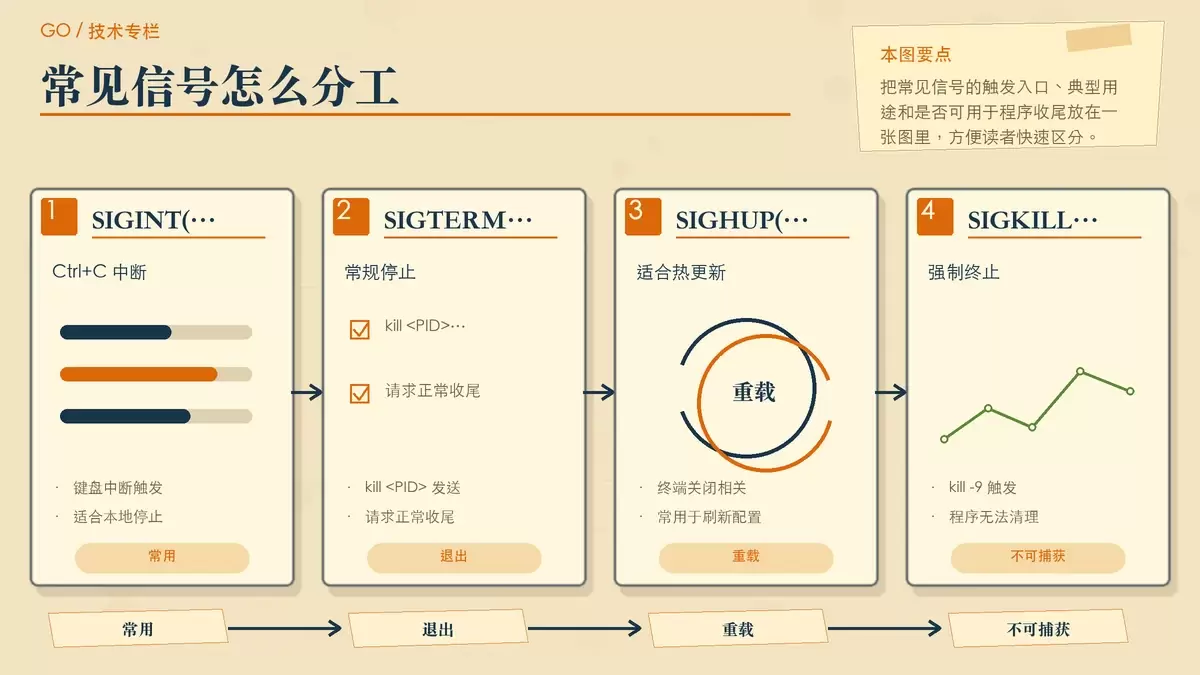
更具体地说,很多系统信号都可以通过 kill 及相关命令发送给指定进程。在 Go 应用开发里,能否正确处理这些信号,直接关系到程序退出方式和资源回收是否完整。
下面这些是开发中最常见、也最值得关注的几类信号:
| 信号 | 触发方式 | 用途 |
|---|---|---|
| SIGINT(2) | Ctrl+C | 中断程序 |
| SIGTERM(15) | kill <PID> | 请求程序正常退出 |
| SIGHUP(1) | 终端关闭 | 重载配置文件 |
| SIGQUIT(3) | Ctrl+\ | 强制退出并生成核心转储 |
| SIGKILL(9) | kill -9 <PID> | 强制终止进程(不可捕获) |
这些信号并不是一律按“收到就退出”处理。程序可以选择忽略,也可以接收后执行差异化逻辑。比如:
SIGTERM常用于容器、服务管理器或运维脚本发起的正常停止请求;SIGHUP往往更适合拿来做配置重载;SIGKILL则属于强制终止,程序本身没有机会介入清理流程。
这也是设计退出机制时最先要分清的一件事:哪些信号是“给你机会收尾”的,哪些信号则是“系统直接结束进程”的。
Go 里怎么监听和接收系统信号
Go 处理系统信号主要依赖标准库 os/signal。基本思路可以概括成三步:
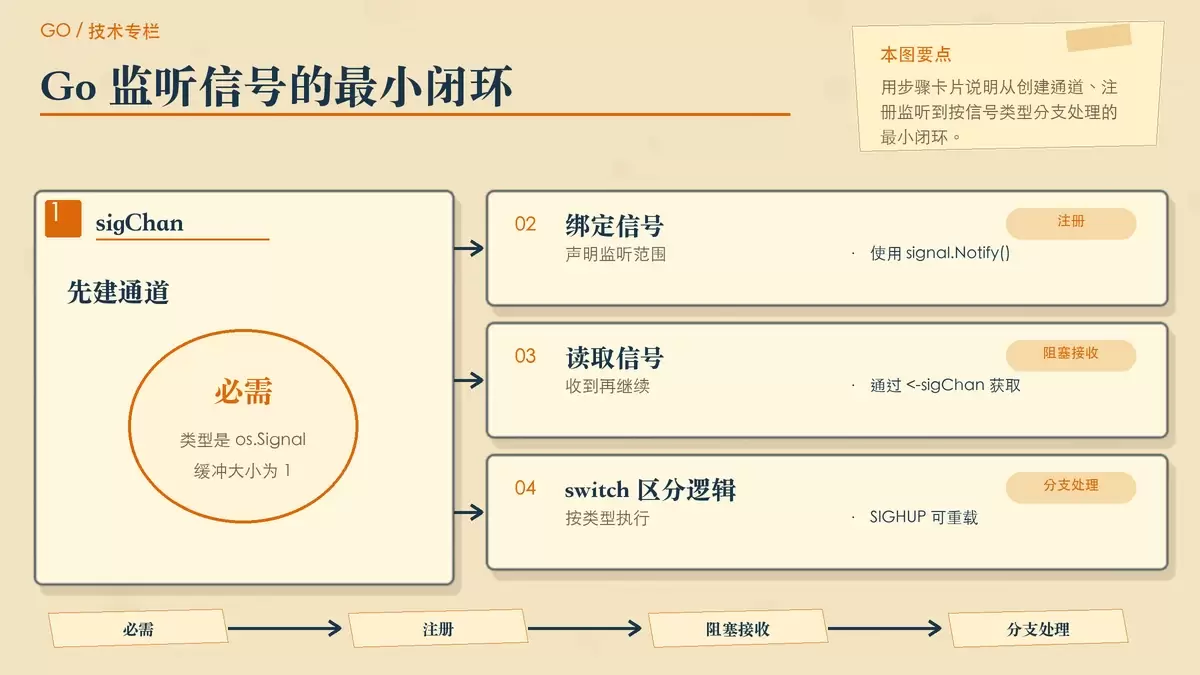
- 创建一个接收信号的通道;
- 用
signal.Notify()注册要监听的信号; - 从通道中取出信号并执行对应处理。
通道通常会写成缓冲大小为 1 的形式,这样可以保证信号到来时能被正确写入,不至于因为没有接收方就立刻阻塞。
import (
    "fmt"
    "os"
    "os/signal"
    "syscall"
)

func main() {
    sigChan := make(chan os.Signal, 1)
    signal.Notify(sigChan, syscall.SIGINT, syscall.SIGTERM) // 监听SIGINT(Ctrl+C)和SIGTERM(终止信号)

    sig := <-sigChan
    fmt.Printf("Received signal: %vn", sig)
    // 执行资源释放等清理逻辑
    os.Exit(0)
}
这段代码适合拿来理解最基础的接收过程:程序启动后阻塞等待,一旦收到 SIGINT 或 SIGTERM,就进入退出前的清理阶段。
如果你的程序对不同信号要做不同动作,可以在读取后继续分支处理。最常见的写法就是配合 switch:
switch <-sigChan {
case syscall.SIGHUP:
    fmt.Println("Reloading config...")
case syscall.SIGTERM:
    fmt.Println("Graceful shutdown...")
}这种模式的优势在于职责清晰:SIGHUP 负责重载,SIGTERM 负责优雅退出,后续再扩展 SIGINT、SIGQUIT 也很自然。
不过这里还有一个容易忽略的边界:并不是所有信号都能像上面这样“监听后自己处理”。例如 SIGKILL(9) 本身就是不可捕获的,所以无论程序逻辑写得多完整,也不能指望在 kill -9 <PID> 之后继续做清理。
系统信号通常解决哪些实际问题
良好的信号处理并不只是“能退出”这么简单,它往往对应着应用在生产环境中的一系列关键动作。常见场景包括:
- 优雅退出
- 平滑重启
- 资源清理、回收或释放
- 动态更新配置文件、热重载等
- 异常中断与恢复
这些需求背后有一个共同点:程序不能把“退出”当成瞬时动作,而应该把它当成一个有顺序的生命周期阶段。比如服务停止前,可能还要先拒绝新请求、等待旧请求完成、关闭数据库连接、刷新缓存或写回状态。
因此,监听系统信号的真正价值,不在于“把信号打印出来”,而在于让程序在被外部控制时,仍然能按预期完成最后一段业务流程。
HTTP 服务如何做优雅退出
如果你的 Go 程序本身是一个 HTTP 服务,那么信号处理最典型的落点就是优雅退出。相比收到信号后直接 os.Exit(0),更稳妥的做法是给服务一个有限时间,把还在处理中的请求尽量收完。
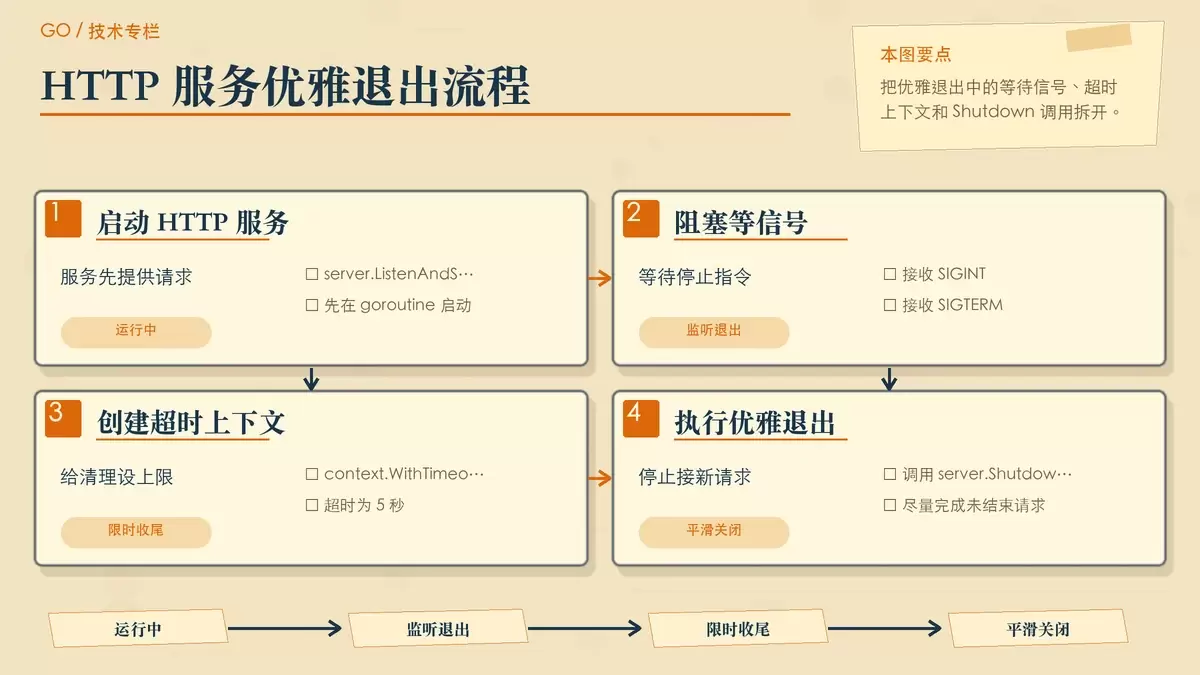
下面是一个标准的 http 应用优雅退出示例:
import (
    "context"
    "fmt"
    "net/http"
    "os"
    "os/signal"
    "syscall"
    "time"
)

func main() {
    server := &http.Server{Addr: ":8080"}
    go server.ListenAndServe()

    sigChan := make(chan os.Signal, 1)
    signal.Notify(sigChan, syscall.SIGINT, syscall.SIGTERM)

    <-sigChan // 等待信号

    // 创建超时上下文,确保清理操作完成
    ctx, cancel := context.WithTimeout(context.Background(), 5*time.Second)
    defer cancel()

    if err := server.Shutdown(ctx); err != nil {
        panic("强制关闭未完成请求")
    }
    fmt.Println("服务已优雅退出")
}
这段代码有几个关键点:
监听退出信号
这里监听的是 SIGINT 和 SIGTERM,对应本地手动中断和外部正常停止请求。对大多数 Web 服务来说,这已经覆盖了主要退出入口。
设置超时上下文
context.WithTimeout(context.Background(), 5*time.Second) 给清理阶段设定了一个上限。这样做的目的不是拖延退出,而是避免服务在某些请求迟迟不返回时无限卡住。
调用 server.Shutdown(ctx)
这一步会通知 HTTP 服务停止接收新连接,并等待当前请求在超时时间内结束。和直接结束进程相比,这种方式对用户体验更友好,尤其适合版本发布、滚动更新和容器编排环境。
如果关闭过程中出现异常,示例里选择了 panic("强制关闭未完成请求")。实际项目中,你可以根据业务要求改成记录日志、上报监控,或者进一步执行强制关闭逻辑。
项目里该怎么选处理方式
到了真实项目里,系统信号并没有唯一标准答案,关键在于信号语义是否和业务场景匹配。
例如,配置热更新更适合挂在 SIGHUP 上;服务停止通常使用 SIGTERM;本地开发阶段最常见的则是 Ctrl+C 触发的 SIGINT。如果你的应用本身需要平滑重启或更完整的进程管理,也可以考虑 Go 生态中现成的第三方库,例如 endless、tableflip,它们都提供了开箱即用的解决方案。
归根结底,要写出健壮可靠的 Go 应用,信号处理不能缺席。尤其是 优雅退出 和 平滑重启 这两类场景,处理方式是否合适,直接影响到程序异常退出、版本发布时用户是否会感知到服务抖动。先明确你要响应哪些信号,再设计清理和收尾步骤,通常就能把这件事做得足够稳妥。









