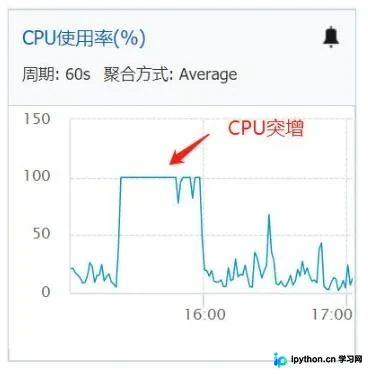
Nginx黑名单与Django中间件:应对CC攻击的轻量级方案
本文针对Django项目遭遇CC攻击导致服务器CPU满载的问题,提供两种简单有效的防御策略。首先介绍通过Nginx配置文件设置IP黑名单以在接入层拦截恶意请求;其次展示如何在Django中编写自定义Middleware,基于Session实现简单的请求频率限制。这两种方法代码量少、部署快,能有效缓解高并发恶意请求对后端应用的冲击。
2026-10-13
6

本文针对Django项目遭遇CC攻击导致服务器CPU满载的问题,提供两种简单有效的防御策略。首先介绍通过Nginx配置文件设置IP黑名单以在接入层拦截恶意请求;其次展示如何在Django中编写自定义Middleware,基于Session实现简单的请求频率限制。这两种方法代码量少、部署快,能有效缓解高并发恶意请求对后端应用的冲击。
本文深入解析Django框架中XSS跨站脚本攻击的成因及防御策略。重点剖析{{comment|safe}}过滤器在富文本场景下的潜在风险,并详细介绍如何利用django.utils.html模块中的escape、strip_tags及remove_tags函数,对用户输入进行服务端转义处理,从而有效阻断脚本注入,保障Web应用安全。
本文详细解析Golang中HTTP Basic认证的实现原理与标准流程,涵盖401未授权响应头的设置、Authorization请求头的接收处理、Base64解码逻辑以及用户凭证校验步骤。通过完整的Go代码实例,展示如何构建安全的中间件逻辑以保护服务端资源,适合Go开发者快速掌握Web身份验证的核心技术。
本文深入解析PHP弱类型机制带来的安全风险,涵盖松散比较导致的Hash碰撞(如0e科学计数法)、十六进制转义异常,以及md5()、strcmp()、in_array()等内置函数在处理非预期参数时的类型转换缺陷。通过具体代码示例,展示如何利用这些特性实现绕过验证,并提供严格模式等修复建议。
本文详解PHP中通过HTML表单和URL参数传递数据的方法。对比GET与POST的区别,提供创建表单、接收请求及读取参数的完整代码示例,并阐述数据验证、过滤等安全最佳实践,帮助开发者实现高效且安全的Web交互。
本文介绍如何在Django中实现基于IP地址的注册频率限制,防止恶意用户短时间内重复注册。通过自定义模型存储IP与时间,结合View类逻辑判断请求间隔是否超过600秒,有效拦截高频注册行为。
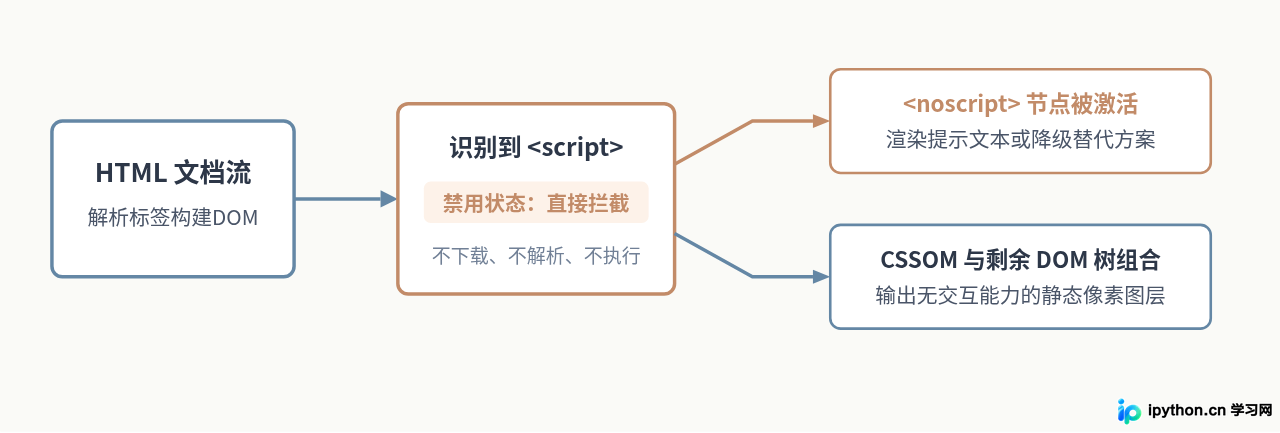
本文深入讲解在现代浏览器中禁用JavaScript后,网页的结构显示、表单提交、动态内容加载以及单页应用会发生哪些具体变化,并提供验证操作步骤与功能对照总结。