

Django manage.py 扩展自定义命令完整指南
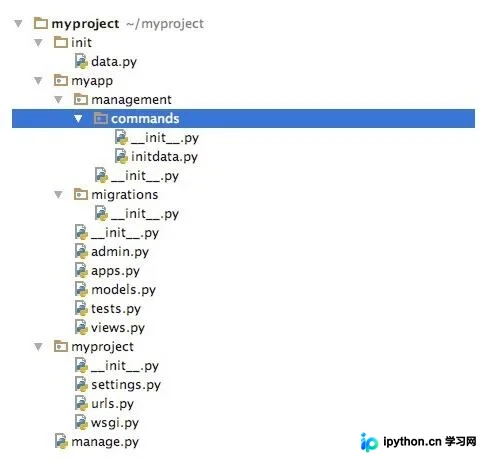
本文详细介绍如何在Django项目中通过创建management.commands模块来扩展manage.py,实现如initdata等自定义命令。涵盖从项目结构搭建、settings配置到具体代码编写的完整步骤,帮助开发者将初始化数据、启动Celery或Redis等服务整合进统一的命令行接口,提升开发效率。
2026-10-13
6

本文详细介绍如何在Django项目中通过创建management.commands模块来扩展manage.py,实现如initdata等自定义命令。涵盖从项目结构搭建、settings配置到具体代码编写的完整步骤,帮助开发者将初始化数据、启动Celery或Redis等服务整合进统一的命令行接口,提升开发效率。
本文分析了Django框架中request.POST属性在接收POST请求时返回空QueryDict的现象。通过查看HttpRequest类的源码,发现只有当Content-Type为application/x-www-form-urlencoded时,POST数据才会被解析。若使用application/json等其他类型,request.POST将为空,需通过request.body手动解析。
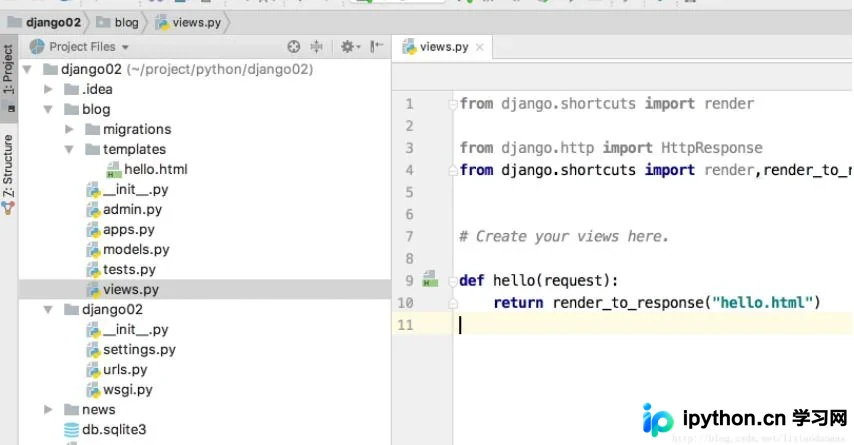
本文介绍在Django框架中如何加载本地HTML文件,并通过视图函数向模板传递数据。通过定义Python对象和字典,利用render_to_response将标题、用户信息及列表内容传递给HTML模板,实现动态数据展示。
本文介绍在Django框架中直接输出HTML字符串的两种解决方案。针对单个变量,推荐使用safe过滤器关闭自动转义;针对模板片段,可使用autoescape标签控制转义范围。文章同时解析Django默认进行HTML转义以防范XSS攻击的安全机制,帮助开发者在功能需求与安全性之间取得平衡。
本文介绍如何在 Django 1.9 中通过 ImageField 上传图片并在前端正确显示。核心在于配置 urls.py 以处理媒体文件请求,并在 settings.py 中定义 MEDIA_ROOT 和 MEDIA_URL。通过示例代码展示模型定义、模板引用及 URL 配置,确保上传文件路径能被 Web 服务器正确访问。
本文详细解析 Yii 框架中视图(View)的创建、组织与渲染机制。涵盖视图模板的编写规范、数据传递方式,以及 Controller::render、renderPartial 和 renderAjax 的区别与适用场景。重点介绍通过 Html::encode 和 HtmlPurifier 进行 XSS 防护的安全最佳实践,并说明小部件及组件内视图引用的方法。
本文介绍如何在Django框架中直接通过HttpResponse输出Matplotlib生成的图片,无需先保存为文件。基于Python 2.7和Django 1.83环境,通过views.py中的gen_mat函数示例,展示利用FigureCanvasAgg将图表数据直接转换为PNG格式返回给浏览器的完整实现过程。
本文介绍如何在Django项目中通过manage.py runserver命令指定运行IP和端口,例如192.168.1.50:8080。针对启动时出现的Invalid HTTP_HOST header错误,提供两种解决方案:在settings.py的ALLOWED_HOSTS列表中添加具体IP,或将其设置为通配符*以允许所有主机访问。
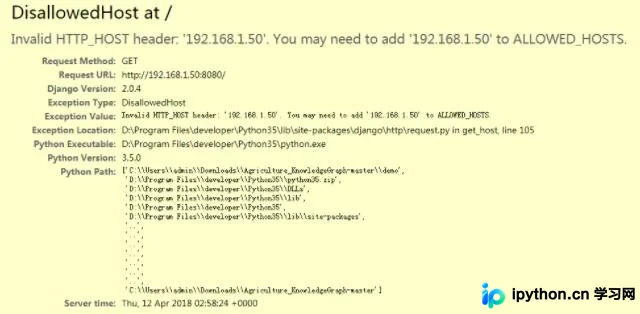
本文详解Django项目允许外部机器访问的配置步骤。首先需关闭服务器防火墙以开放端口,随后在启动Django服务时指定监听地址为0.0.0.0。关键步骤是修改settings.py中的ALLOWED_HOSTS参数,将其设置为['*',]以允许所有主机访问。完成上述配置后,其他设备即可通过服务器IP和端口正常访问Django应用。
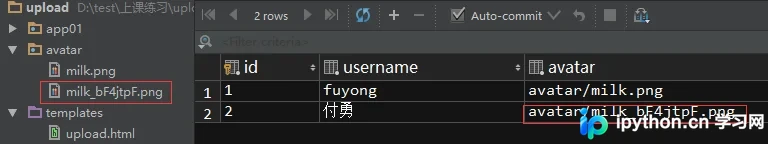
本文详解Django中实现文件上传的多种方案,涵盖本地服务器存储、数据库路径管理及AJAX异步提交。重点解析Form表单与AJAX在ContentType指定上的差异,包括enctype属性、processData与contentType参数设置,以及MEDIA_ROOT与MEDIA_URL的配置方法,确保文件可被正确访问。
本文详细讲解在Django框架中实现用户通过邮箱找回并重置密码的完整功能。涵盖从前端页面设计到后端视图逻辑,包括生成验证邮件、发送链接、验证邮箱格式及验证码、以及最终重置密码的核心代码实现与URL配置,帮助开发者快速构建安全可靠的密码找回机制。
本文详细介绍Django中实现文件下载的三种主要方式:HttpResponse、StreamingHttpResponse和FileResponse。通过对比源码与适用场景,指出FileResponse作为StreamingHttpResponse子类,利用迭代器处理大文件流传输的优势,并推荐在实际项目中优先使用FileResponse以获得更好的性能与内存管理。