

Django中间件实现未登录URL拦截的完整方案
本文详解Django中拦截未登录URL的两种核心方案:视图装饰器与中间件技术。重点解析如何配置middleware.LoginCheckMiddleware,利用正则表达式精准匹配白名单URL,并针对Ajax请求无法重定向的特性,返回JSON错误信息。通过settings.py配置及完整代码示例,帮助开发者实现灵活的权限控制。
2026-10-13
6

本文详解Django中拦截未登录URL的两种核心方案:视图装饰器与中间件技术。重点解析如何配置middleware.LoginCheckMiddleware,利用正则表达式精准匹配白名单URL,并针对Ajax请求无法重定向的特性,返回JSON错误信息。通过settings.py配置及完整代码示例,帮助开发者实现灵活的权限控制。
本文总结了PHP缓冲区的运行机制及实现实时输出的几种方法。通过代码示例详解output_buffering设置、ob_flush与flush的区别,以及如何利用ob_implicit_flush和Content-Type实现流式数据推送,帮助开发者解决Web应用中数据延迟显示的问题。
本文详细介绍在Django框架中实现PopUp弹窗并回传数据的完整流程。涵盖从index页面触发、路由配置、视图函数处理到前端弹窗构建及自执行关闭逻辑。通过具体代码示例,展示如何利用JavaScript控制窗口参数及跨窗口通信,实现简洁高效的前后端交互。
本文详细介绍使用Django搭建Web服务器的标准流程。涵盖从创建虚拟环境、激活环境、安装Django,到使用django-admin创建项目、执行数据库迁移及启动开发服务器的完整步骤。重点强调使用venv管理依赖及项目末尾句点的重要性,避免常见配置错误。
本文介绍在Django项目中限制IP访问频率的两种方法。首先讲解如何利用REST Framework的DEFAULT_THROTTLE_CLASSES和DEFAULT_THROTTLE_Rates配置进行基础限流。其次,通过自定义Middleware中间件,结合Session存储请求时间戳,实现更灵活的每秒请求数控制及超时阻塞逻辑,适用于需要精细控制的场景。
本文详细介绍 Django 自带调试服务器的启动方法,包括通过命令行运行服务器、创建超级管理员账户以及注册数据库模型。针对 Admin 后台常见的时区错误、中文显示乱码及列名显示问题,提供了具体的 settings.py 配置和 models.py 代码修改方案,帮助用户快速搭建并优化开发环境。
本文介绍如何解决Django模板引擎与Layui表格自定义模板中{{}}符号的冲突问题。通过Django 1.5引入的{% verbatim %}标签,可以阻止Django渲染特定代码块,从而让Layui正常解析其模板语法。
本文详细讲解基于Django构建前后端分离API的核心步骤。内容涵盖应用创建、跨域中间件配置、URL路由注册以及视图层逻辑处理。通过具体代码示例,展示如何接收GET/POST请求、查询数据库并返回JSON格式数据,帮助开发者快速掌握Django后端接口开发流程。
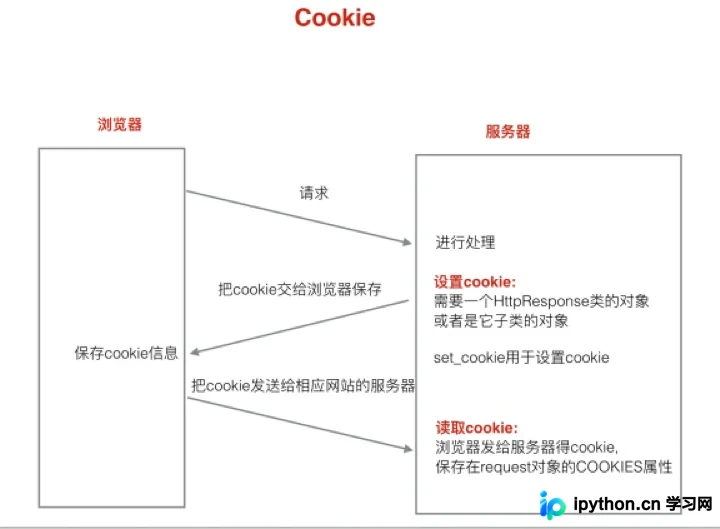
本文深入解析Django中Cookie和Session的工作机制。针对HTTP协议的无状态特性,介绍如何通过客户端Cookie和服务器端Session实现状态保持。详细讲解Cookie的键值对存储、域名安全及过期时间设置,以及Session在服务器端的存储方式、与Cookie的依赖关系和生命周期管理。结合Django代码示例,演示如何设置、获取、清除Cookie和Session,并对比两者的适用场景,帮助开发者构建更安全、高效的Web应用。
本文详细介绍Python Selenium中处理Select下拉选择框的两种核心方法:通过XPath直接定位元素,以及利用Selenium内置的Select模块进行标准化操作。重点解析select_by_index、select_by_value和select_by_visible_text三种选择方式,以及取消选择和获取选项属性的相关方法,适用于标准HTML select标签及非标准伪下拉框的自动化测试场景。
本文详解Flask框架中视图与模板的核心功能。涵盖Session基于Cookie的加密存储机制及Secret Key配置,解析请求与应用上下文的差异,深入讲解Jinja2模板的渲染、过滤器与自定义方法。同时介绍宏、继承、包含等模板特性,以及Web表单处理与CSRF保护的具体实现步骤。
本文深入解析Python Flask框架中的视图内容与模板实现。详细阐述Session基于Cookie的存储机制及Secret Key配置,区分请求与应用上下文。涵盖模板渲染、内置与自定义过滤器、宏继承包含等高级用法,以及Web表单处理与CSRF防护策略,提供完整代码示例。