

Django中XSS攻击原理与防御机制解析
本文深入解析Django框架中XSS(跨站脚本)攻击的原理及防御策略。通过对比默认的安全渲染机制与手动使用safe标记的风险,结合具体代码示例,说明如何防止恶意脚本注入。文章强调Django默认对输入进行转义,并指出滥用mark_safe或模板safe过滤器可能带来的安全隐患,提供基础的输入过滤方案以保障应用安全。
2026-10-14
7

本文深入解析Django框架中XSS(跨站脚本)攻击的原理及防御策略。通过对比默认的安全渲染机制与手动使用safe标记的风险,结合具体代码示例,说明如何防止恶意脚本注入。文章强调Django默认对输入进行转义,并指出滥用mark_safe或模板safe过滤器可能带来的安全隐患,提供基础的输入过滤方案以保障应用安全。
本文针对Linux系统中Python 2.7与Python 3共存导致的版本冲突及依赖安装路径不一致问题,提供详细解决方案。通过定位并重新建立Python执行文件的软链接,确保pip安装依赖指向正确的Python版本目录,从而解决依赖缺失报错,实现多版本环境下的正常开发。
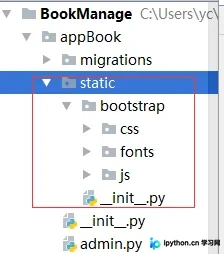
本文详细讲解如何在Django项目中配置Bootstrap及JavaScript静态资源,包括创建static目录、设置settings.py中的STATIC_ROOT以及HTML模板中的引用方法。同时介绍了Django视图中locals()函数的使用技巧,通过示例展示如何简化视图代码并正确传递变量至模板,帮助开发者更高效地管理前端资源与后端数据交互。
本文详细介绍如何在Python 3环境中安装pymysql模块,并演示连接MySQL数据库、执行查询、获取自增ID及配置字典游标等核心操作。通过具体代码示例,帮助开发者快速掌握使用pymysql进行数据库交互的基本方法。
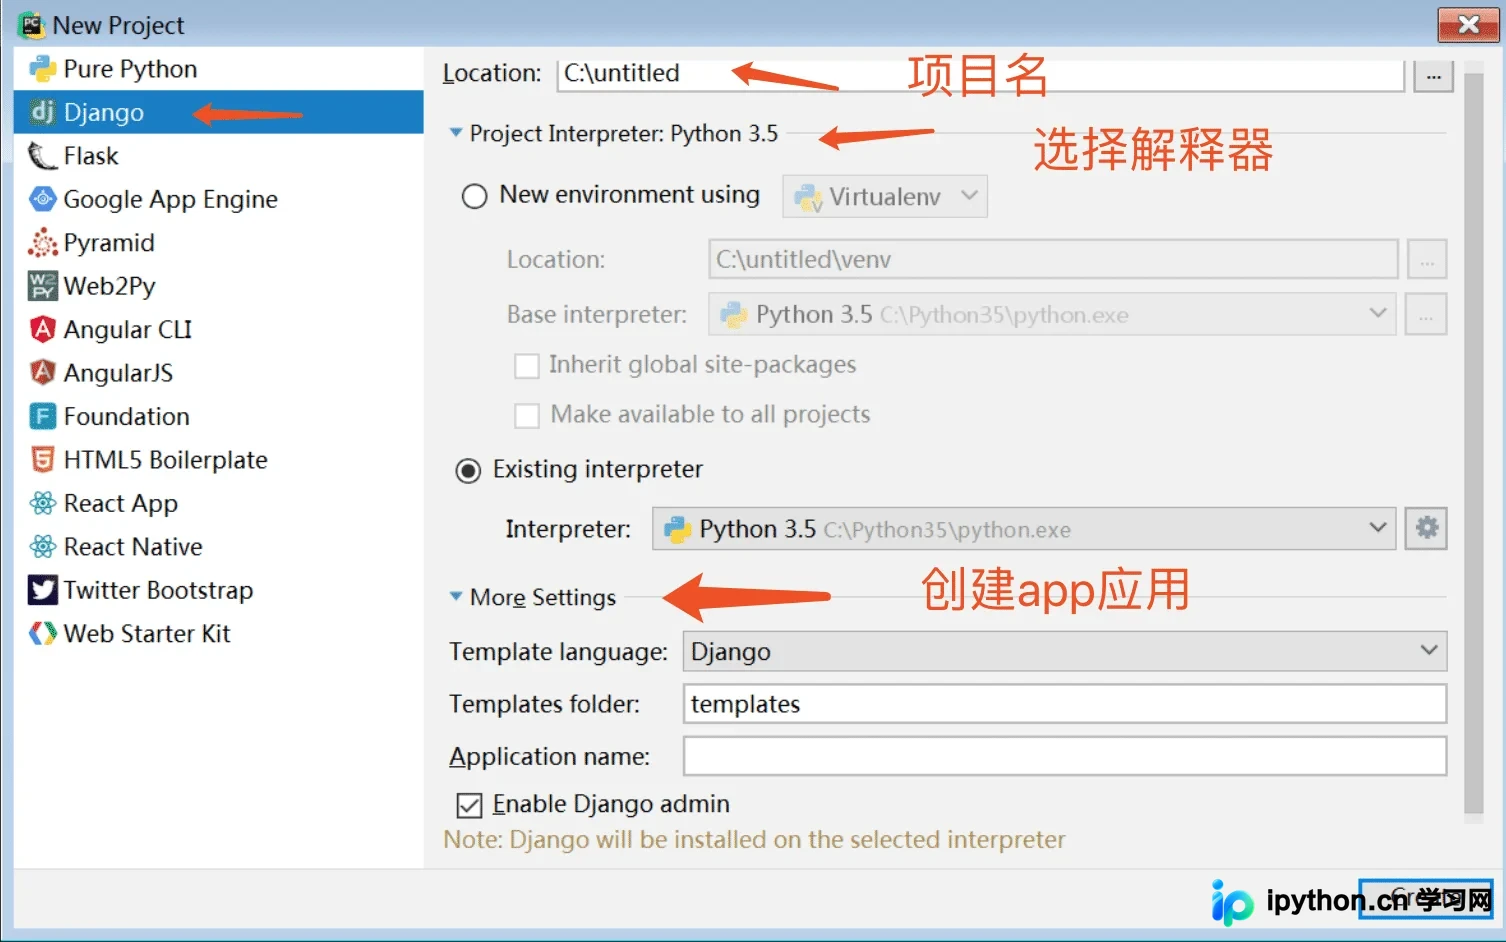
本文详细讲解如何在PyCharm中从零开始创建并管理Django工程。内容涵盖环境准备、项目初始化、目录结构解析、应用模块添加以及数据库迁移命令(makemigrations和migrate)的实际操作,帮助开发者快速搭建Django开发环境并理解其核心工作流程。
本文详解Python中importlib模块的重载机制。通过对比已废弃的imp模块,阐述importlib作为标准库实现import语句的优势。重点解析模块仅加载一次的限制、sys.modules引用问题,并演示如何利用importlib.reload()在测试环境中实现模块热更新,包含完整代码示例与操作注意事项。
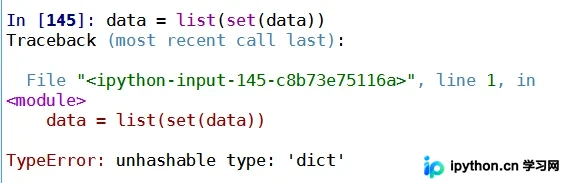
本文介绍在Python爬虫开发中,针对包含重复字典的List进行去重的解决方案。由于直接对包含字典的列表使用set()会报错,本文提供自定义函数方法,通过遍历List并根据指定Key筛选数据,实现高效去重,附带完整代码与运行结果。
本文详细介绍在PyCharm 2017版本中配置Python解释器的完整流程。内容涵盖从准备工作、本地解释器的添加与路径设置,到虚拟环境的创建与管理,以及第三方库的安装与版本升级。通过分步指导,帮助用户快速完成开发环境搭建,确保项目依赖环境的独立性与可维护性。
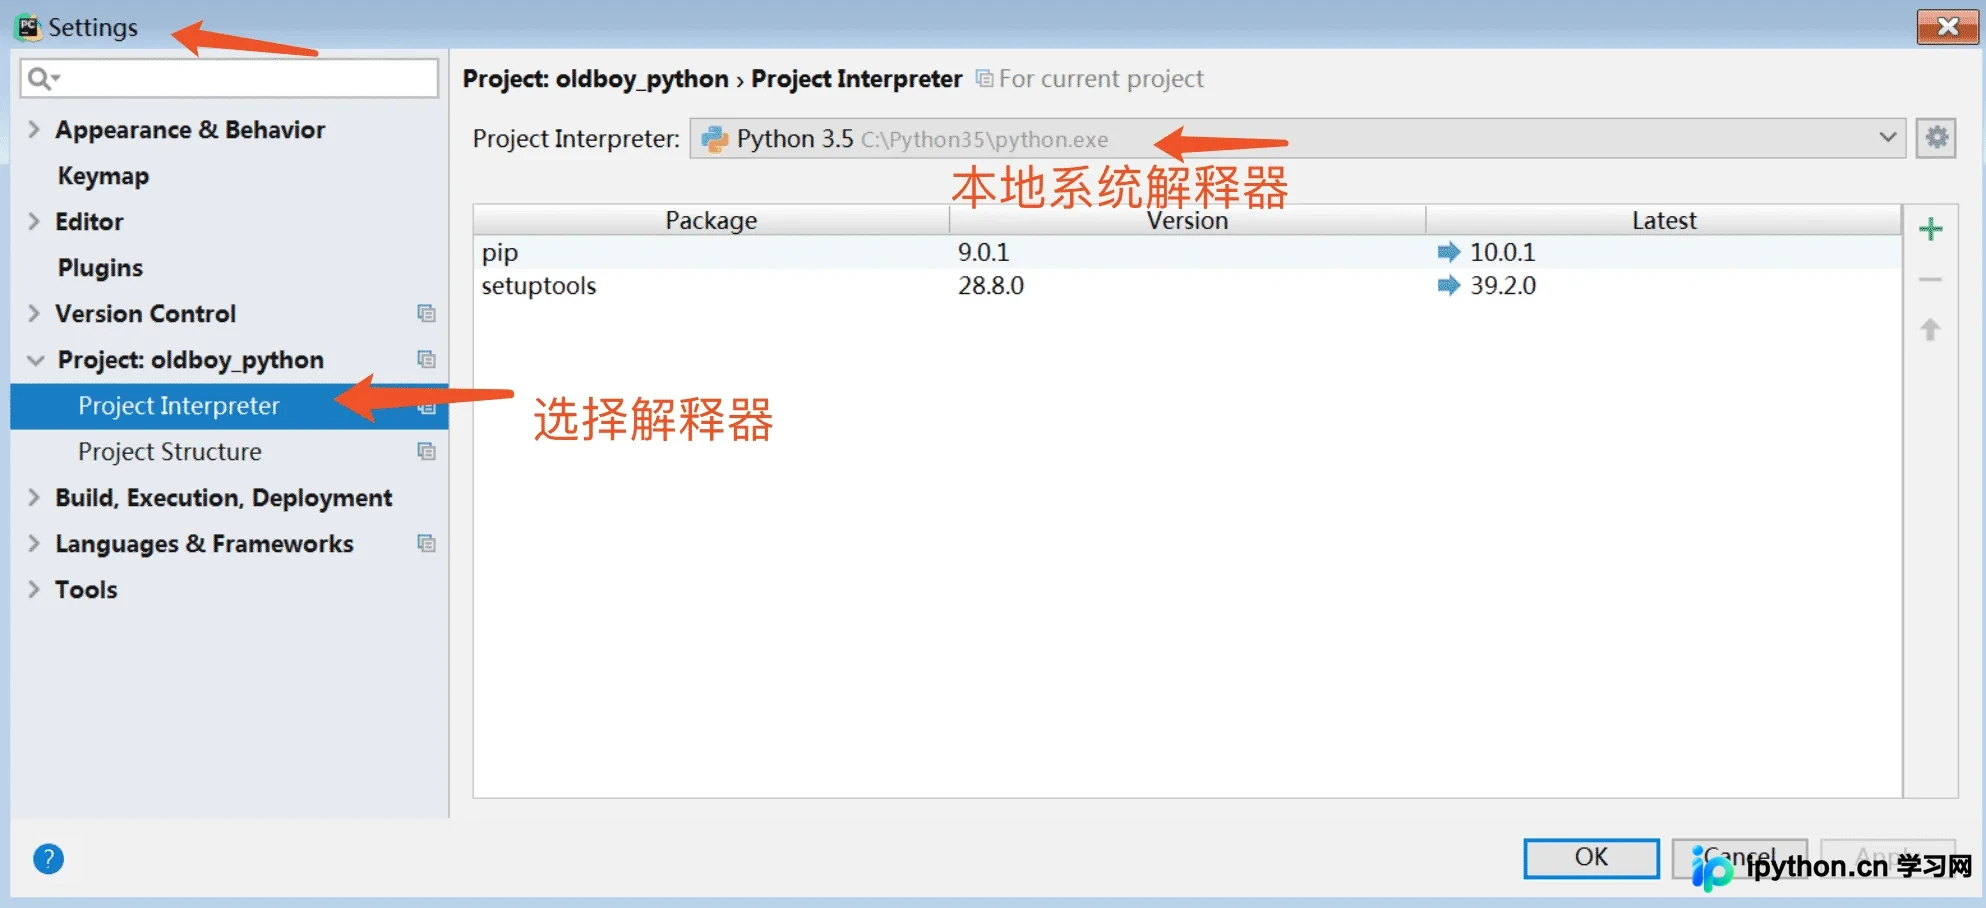
本文介绍在PyCharm中添加virtualenv虚拟环境时,因指定安装django==1.9.8而遭遇的egg相关报错问题。文章提供了具体的解决步骤,帮助用户顺利完成解释器配置,确保开发环境正常运行。
本文详解如何使用 Python 和 OpenCV 调用摄像头、录制视频及处理视频流。内容涵盖 VideoCapture 与 VideoWriter 对象的使用、MJPG 等编解码格式配置、特定帧截取方法,以及摄像头读取失败的常见排查步骤,帮助开发者快速掌握视频处理核心技能。
本文详细解析如何使用Python求解指定区间[m, n]内所有素数之和。内容涵盖输入数据的读取与类型转换、区间大小的自动排序处理、素数的判定逻辑以及边界条件(如无素数)的输出处理。通过分步代码解析,帮助初学者掌握循环结构、条件判断及列表映射在编程中的实际应用。
本文介绍 Django Form 的四大核心功能,包括自动生成 HTML 标签、验证用户数据、保留提交内容及初始化页面。通过 views.py 和 login.html 的代码示例,演示如何定义 LoginForm 类并进行 POST 数据验证,帮助开发者快速掌握表单处理流程。