常见PHP数据库连接与操作问题及解决方案
本文分析PHP开发中常见的数据库处理错误,包括废弃的mysql_函数直接连接、未利用参数化查询导致的SQL注入风险,以及手动生成ID引发的并发竞态条件。重点推荐采用PDO或PEAR DB进行抽象层封装,并启用MySQL自增字段以构建更安全高效的数据库交互方案。
2026-10-13
3

本文分析PHP开发中常见的数据库处理错误,包括废弃的mysql_函数直接连接、未利用参数化查询导致的SQL注入风险,以及手动生成ID引发的并发竞态条件。重点推荐采用PDO或PEAR DB进行抽象层封装,并启用MySQL自增字段以构建更安全高效的数据库交互方案。
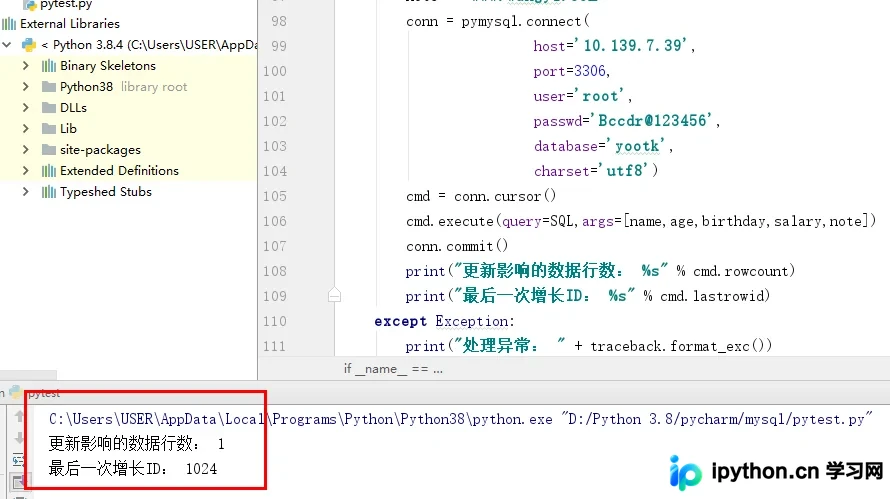
本文详细解析Python中使用pymysql模块进行MySQL数据库增删改查的完整流程。通过连接、游标创建、SQL执行及结果获取等步骤,演示了基础查询与登录验证。重点剖析了字符串拼接导致的SQL注入风险,并提供了参数化查询(列表与字典方式)的安全解决方案。同时涵盖commit提交机制、批量操作及fetchone/fetchall等数据读取方法。
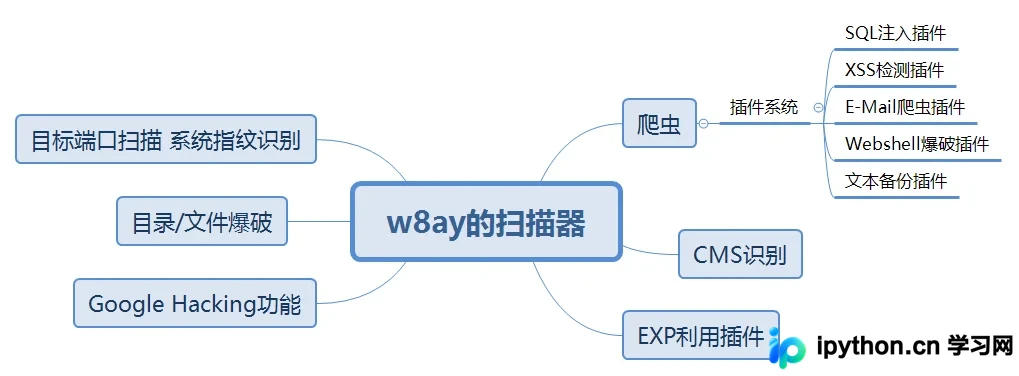
本文详细介绍如何使用Python编写一个集网页爬虫与SQL注入检测于一体的插件。通过构建多线程爬虫管理URL,利用布尔盲注Payload对比页面响应差异来检测注入点,并结合正则表达式识别数据库类型。文章提供完整的代码结构、依赖库安装及核心逻辑解析,适用于安全研究人员进行自动化漏洞扫描开发。
本文详细介绍了PHP中防御SQL注入的多种核心方法,包括使用PDO和MySQLi预处理语句、ORM框架抽象层、输入验证清理及最小权限原则。同时涵盖WAF部署、日志监控与安全编码规范,构建多层次防护体系以保障Web应用安全。
本文深入解析Python Web开发中SQL注入漏洞的成因,重点对比字符串拼接与占位符用法的差异。通过实际代码示例展示错误用法导致的语法报错,并给出基于MySQLdb模块的参数化查询解决方案,帮助开发者有效防御SQL注入攻击。
当字符串包含单引号时,直接拼接SQL会导致语法错误或注入风险。本文详细介绍在Python环境下使用PyMySQL连接数据库,如何通过占位符机制配合参数化查询安全插入记录的方法,彻底告别手动转义困扰,保障数据高效准确入库。
本文深入解析Python开发中的核心安全风险,涵盖SQL注入、跨站脚本(XSS)及CSRF攻击的原理与防御。通过对比不安全代码与使用参数化查询、CSRF令牌及哈希算法的安全实现,提供具体的代码修复方案。同时介绍cryptography、pyjwt等库的应用及敏感信息配置规范,帮助开发者构建高安全性的Python应用。
本文探讨 Python 中防止 SQL 注入的两种常见方法:过滤非法字符与使用参数化查询。通过实例演示如何过滤特殊字符,并重点解析参数化查询中占位符的正确使用方式,确保数据库操作的安全性。