

PHP Session 安全性分析:从原理到加固实践

在常见的Web开发中,PHP的Session机制常被用于维护用户状态,但其默认配置下若缺乏二次校验,极易遭受Session劫持攻击。本文将通过一个典型的登录与修改密码场景,还原攻击者如何利用合法获取的SessionID配合cURL工具绕过服务端验证,并深入剖析如何利用HTTP User-Agent指纹进行风险阻断的有效策略。
Session基础机制与安全盲区
PHP通过在入口处调用 session_start() 函数来开启会话。当客户端发起首次请求时,服务端会生成唯一的身份标识(即Session ID),并通过Cookie下发给客户端。此后,客户端与服务端之间的每一次交互都依赖这个Session ID来进行身份识别。
在一个基础的登录模块中,验证逻辑通常如下:
- 初始化会话: 调用
session_start()。 - 存储凭证: 用户登录成功后,将用户ID和用户名存入全局数组:
$_SESSION['userid'] = '用户id'; $_SESSION['uname'] = '用户名'; - 权限判断: 后续操作仅检查
isset($_SESSION['userid'])是否存在,存在则视为已登录。
这种单一维度的判断方式构成了安全隐患的核心——一旦Session ID泄露,攻击者即可直接冒充用户。
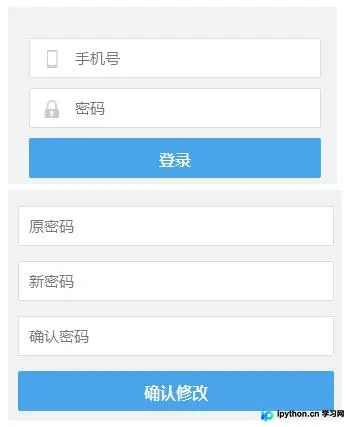
实战演示:利用SessionID实施攻击
为了直观理解漏洞成因,我们构建一个简单的测试环境:包含一个登录页面和一个支持AJAX调用的密码修改接口。
第1步:获取合法的SessionID
正常流程中,当用户登录成功后,浏览器会自动保存服务端下发的Cookie。攻击者可以通过查看网络请求或在本地访问该页面,捕获包含以下信息的请求头:
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,*/*;q=0.8
Cookie: PHPSESSID=2eiq9hcpu3ksri4r587ckt9jt7;
... (其他Header信息)
其中的 PHPSESID 即为当前活跃的有效标识。只要服务端的验证逻辑仅检查此ID对应的Session数据,持有该ID的任意请求都将被视为合法。
第2步:定位敏感操作接口
在测试环境中,密码修改功能通过前端JavaScript发起POST请求。由于代码直接暴露在HTML源码中,攻击者可轻松读取接口地址与参数结构:
<script>
var uid = $(".userid").val();
$.post("/User/User/modifypass_do", {
    oldpass: oldpass,
    newpass: newpass,
    userid: uid
}, function(data){ ... });
</script>
在实际的高安全项目中,此类接口往往会通过混淆或动态加载隐藏,但在本例中,接口路径为 /User/User/modifypass_do,且接收参数包括原密码、新密码及用户ID。
第3步:模拟构造恶意请求
获得接口地址与SessionID后,攻击者无需再经过前端页面,直接使用命令行工具模拟发送数据包即可完成密码篡改。例如:
# curl --cookie "PHPSESSID=2eiq9hcpu3ksri4r587ckt9jt7" \
       -d oldpass=111111 -d newpass=000000 \
       -d userid=目标用户ID \
       http://example.com/User/User/modifypass_do
由于服务端未对请求来源的设备指纹做严格绑定,这条伪装成合法浏览器的指令被执行,用户的账户密码随即被更新。这揭示了单纯依赖Session ID进行鉴权的脆弱性。
加固策略:引入设备指纹校验
要阻断上述类型的会话劫持,最有效且低成本的方案之一是增加“请求特征校验”。浏览器在发送HTTP请求时,会在请求头中包含 User-Agent 字段,描述了客户端的系统、浏览器版本等信息。虽然该技术可能被伪造,但对于普通脚本攻击或自动化扫描具有显著的拦截效果。
实现步骤
- 记录初始指纹: 在用户成功登录后,将其当前的
User-Agent计算哈希值并存入Session,作为该会话的“白名单”基线。// 仅在session_start()之后调用 $_SESSION['user_agent_fingerprint'] = md5($_SERVER['HTTP_USER_AGENT']); - 每次请求校验: 在所有需要权限判断的逻辑处,不仅检查用户ID,还要比对当前的
User-Agent哈希是否匹配。// 替换原有的单纯 isset 判断 $isValidSession = isset($_SESSION['userid']) && ($_SESSION['user_agent_fingerprint'] === md5($_SERVER['HTTP_USER_AGENT'])); if ($isValidSession) { // 执行敏感操作,如修改密码 } else { // 触发异常处理或强制退出登录 die('Access Denied'); }
通过这种方式,即使攻击者窃取了Session ID,由于他们所使用的操作系统或代理环境下的 User-Agent 与原用户登录时的环境不一致,导致MD5摘要不匹配,请求就会被服务器拒绝。
进阶建议与总结
虽然增加User-Agent校验能解决大部分基于静态SessionID的重放攻击,但真正的企业级安全防护应当是多层次的:
- 前端代码保护: 避免在HTML源码中硬编码接口地址,应结合路由表或中间件控制访问权限。
- 传输加密: 核心业务接口必须全程启用HTTPS,防止Session Cookie在传输链路中被嗅探。
- 会话生命周期管理: 设置合理的Cookie超时时间,并在执行高敏感操作(如支付、改密)时要求重新输入密码进行确认。
以上就是关于PHP中Session安全问题深度解析的详细内容,更多关于PHP安全开发的知识资料请关注本站其它相关文章!
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









