

PHP扩展Zend_Soap实现HTTP基本认证的安全封装
通过继承Zend_Soap_Server并覆写认证逻辑,为PHP SOAP服务添加HTTP Basic身份验证。本文提供完整的服务器端与客户端封装代码,演示如何通过配置登录凭据限制对API接口的访问,提升Web服务的安全性。
2026-10-15
6

通过继承Zend_Soap_Server并覆写认证逻辑,为PHP SOAP服务添加HTTP Basic身份验证。本文提供完整的服务器端与客户端封装代码,演示如何通过配置登录凭据限制对API接口的访问,提升Web服务的安全性。
本文深入解析PHP开发中常见的CSRF、XSS及SQL注入等攻击原理,并详细阐述Session文件、脚本执行、全局变量及文件包含五大类安全漏洞的成因。通过参数化查询、输入过滤、路径限制及配置优化等具体手段,提供系统的PHP网站安全防护方案,帮助开发者有效抵御黑客攻击。
本文介绍在PHP中如何将短域名(Short URL)转换为实际的完整URL。通过利用PHP内置的get_headers()函数获取HTTP响应头,检查302跳转状态及Location字段,配合自定义辅助函数实现链接展开逻辑。该方法适用于需要解析新浪微博、百度短链等短链接场景,代码简洁且无需额外扩展库。
本文详解 PHP 中的控制反转(IoC)与依赖注入(DI)概念。通过对比硬编码耦合与构造函数传参的实现差异,说明如何从类内部实例化对象转变为外部传入依赖,从而有效降低代码耦合度,提升系统的可维护性与灵活性。
在PHP开发中,使用unset()和将变量赋值为null都能实现“删除”变量的效果,但两者对数据结构的影响截然不同。本文通过具体代码示例分析两者的执行结果,指出unset彻底移除键值,而null仅清空值并保留键。掌握这一区别对于处理数组数据和节省内存至关重要,避免在处理数据迭代时出现意外错误。
深入解析PHP中高频使用的内置数组函数,通过具体场景展示如何利用array_intersect_key精准提取字段、利用array_diff_key排除数据。探讨array_flip在数组去重与重置索引中的高效应用,以及array_filter过滤空值的机制。结合代码示例,揭示array_count_values获取高频值等实用技巧,助你提升数据处理效率。
本文介绍如何通过解析INI配置文件,利用PHP的GD库实现图片的批量自动缩放。支持按比例拉伸、固定宽高比放大及全尺寸输出等多种预设模式。通过将配置与代码分离,使得图片尺寸调整更加灵活且易于维护,无需修改代码即可更新处理规则。
本文深入解析PHP中的异常(Exception)与错误(Error)处理机制。涵盖try-catch标准流程、自定义异常类实现及set_exception_handler全局监听;详细梳理E_ERROR至E_USER_DEPRECATED等15种错误等级及其捕获特性;演示如何通过set_error_handler处理非致命错误,并利用脚本编译特性结合try-catch拦截致命语法或解析错误。提供事务回滚、代码影响范围控制等最佳使用场景,帮助开发者构建健壮的PHP应用。
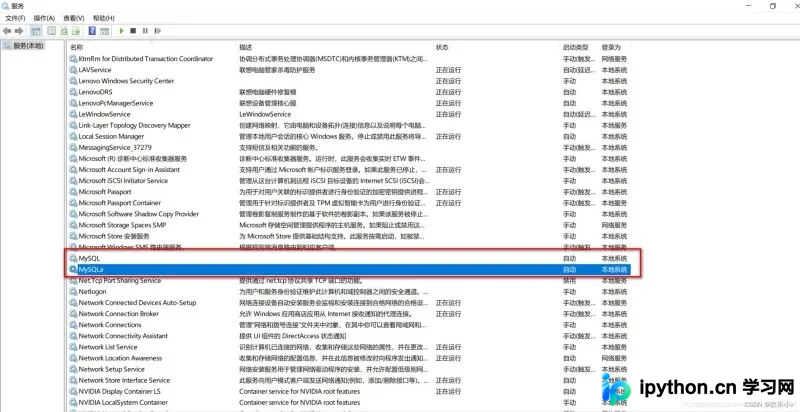
当电脑上同时安装了独立版MySQL时,常导致phpstudy中的MySQL服务因端口或名称冲突而无法启动。可通过Windows服务管理器停止本地MySQL服务来快速恢复。若需永久切换回本地MySQL,则可使用命令行删除phpstudy注册的服务并重新安装本地服务,操作前建议备份数据以防误删。
本文介绍在PHP中如何利用递归技术处理两层常见场景:一是通过auth_id字段反向追踪并生成无限上级ID列表,适用于权限或层级关系;二是基于PID字段将平铺数据重组为树形结构,用于展示无限极分类。文章提供完整的数据库设计思路、核心代码示例及控制器调用方法,帮助开发者高效解决层级数据处理问题。
针对网络通信中数据窃取与篡改风险,本文梳理了PHP常用的对称加密(AES)与非对称加密(RSA)方法。重点介绍如何利用OpenSSL扩展实现AES-128-CBC加解密及RSA公私钥加解密流程,包含完整的PHP代码示例及前后端Base64传输注意事项。
本文提供了一个基于 PHP 的简单类,用于检测访问用户是否使用移动设备。通过解析 HTTP User-Agent 请求头,利用复杂的正则表达式匹配常见手机品牌、系统及浏览器特征,返回布尔值以辅助进行网页版本跳转或样式切换,适用于基础的移动端适配需求。