

PHP 实现点击式(Click)验证码类及用法详解
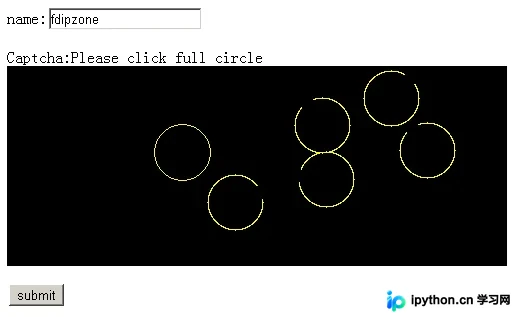
本文介绍一种基于 PHP 的点击式验证码实现方案。通过绘制圆圈让用户点击而非输入,提升移动端体验。核心逻辑包括后台生成图像并记录圆心坐标至 Session,前端通过 JavaScript 获取点击相对坐标,后端校验距离判断是否通过,适合需要优化表单交互的场景。
2026-10-14
7

本文介绍一种基于 PHP 的点击式验证码实现方案。通过绘制圆圈让用户点击而非输入,提升移动端体验。核心逻辑包括后台生成图像并记录圆心坐标至 Session,前端通过 JavaScript 获取点击相对坐标,后端校验距离判断是否通过,适合需要优化表单交互的场景。
在PHP开发中,处理HTTP请求常涉及file_get_contents、fopen和cURL。本文分析了三者在DNS缓存、连接复用(Keep-Alive)及请求灵活性上的核心差异,指出CURL在多次请求同一域名时因支持DNS缓存和长连接而具备显著性能优势,适合高频访问场景,而file_get_contents更适合读取本地文件或简单静态内容。
在Web开发中,从PHP后端向JavaScript前端传递变量时,直接拼接 $_POST 或 $_SESSION 内容存在严重的XSS安全风险。正确的做法是先对数据进行转义处理,使用 json_encode() 生成符合语法的字符串或JSON对象,再注入到脚本中,确保代码安全运行。
在PHP中,即使类方法未声明为static,若不调用可变实例成员,也可通过双冒号(::)直接调用。此时方法内使用的$this对象由调用者实例决定,而非定义该方法的类。这一机制涉及类的上下文绑定,理解它有助于避免潜在的逻辑错误。本文通过具体代码示例深入剖析这两个核心点。
本文深入解析PHP闭包(匿名函数)的核心特性,重点阐述通过use关键字引入外部作用域变量的机制。通过具体代码实例对比无use、值传递use和引用传递use三种情况下的行为差异,帮助用户理解变量作用域及修改闭包外变量的正确方式。
本文详细整理了PHP中使用MongoDB进行数据查询的常用操作。从获取记录总数、读取单条或多条数据,到筛选特定字段、分页排序、模糊匹配及逻辑组合查询($in, $or),通过具体的PHP代码示例解析底层指令,帮助开发者快速掌握MongoDB在PHP中的查询技巧。
深入解析 PHP 中 array_merge() 函数的行为机制。重点区分字符串键名(后者覆盖前者)与数值键名(保留并重新索引)的处理差异,并对比 array_merge_recursive 的多维合并用法。同时强调 PHP 5.0+ 版本仅接受 array 参数的限制,指出循环生成数组时的未初始化隐患及强制类型转换的正确做法。
本文分析在ThinkPHP框架后台首页使用HTML frameset进行多窗口布局时,iframe src路径引用的正确方式。重点指出应使用__URL__宏调用控制器方法以生成动态链接,而非使用__TMPL__直接引用静态模板文件,避免因路径解析错误导致页面加载失败或内容显示异常。
本文详细介绍ThinkPHP 3.2框架中验证码与分页功能的实现方法。涵盖验证码的英文/中文类型配置、GD库检查及前后端验证逻辑;解析Page类的导入、自定义样式配置以及列表数据的分页查询与展示,提供完整的Action与Template代码参考,适用于传统版本开发维护。
本文深入解析PHP面向对象编程中的多态特性,通过三个递进式的代码示例对比不同实现方式。详解如何利用if判断、公共父类继承及接口/抽象方法规范来实现统一的多态行为,旨在帮助开发者理解多态在提升代码灵活性与重用性方面的核心作用。
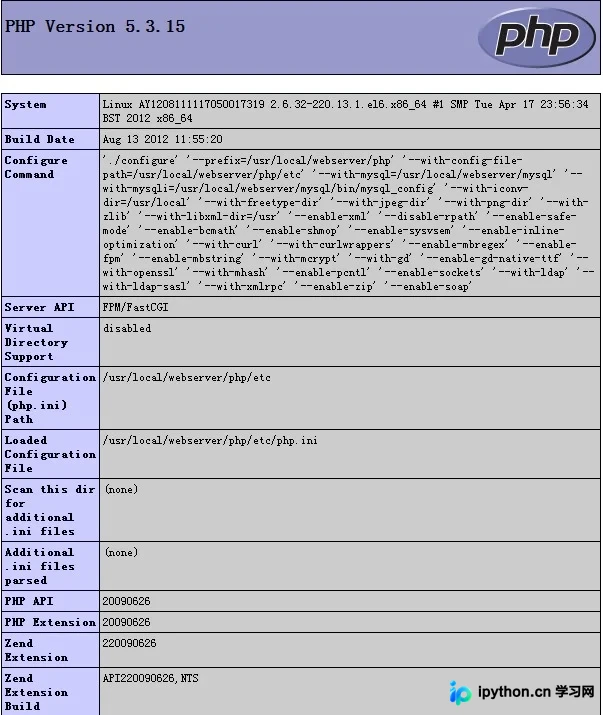
很多用户在安装或配置PHP环境后,不知道php.ini的具体位置,导致修改配置后重启无效。本文介绍了通过创建包含phpinfo()函数的页面来查看当前生效的php.ini路径的方法,以及使用命令行查询的技巧。掌握这些方法可以准确找到配置文件所在目录,确保修改及时生效。
phpMyAdmin出现"Cannot start session without errors"通常由Session目录权限、PHP配置错误或未正确初始化引起。解决方案包括:1. 为Web用户(如IUSR或Everyone)赋予tmp文件夹的读写及完全控制权限;2. 在php.ini中统一设置正确的session.save_path并启用session.auto_start;3. 复制config.sample.inc.php为config.inc.php并设置blowfish_secret。修改后重启Web服务器即可恢复。