ThinkPHP敏感信息泄露漏洞分析
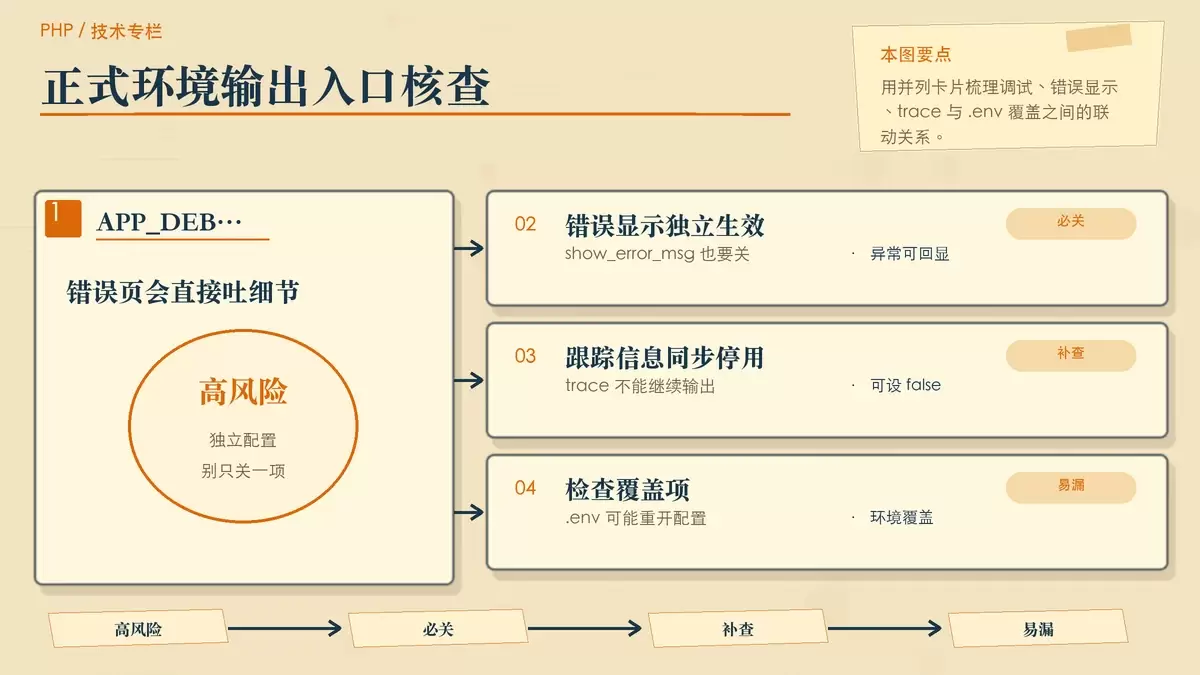
ThinkPHP 的敏感信息泄露通常不是单个开关失效,而是调试、错误显示、日志、运行时目录和代码写法叠加造成。本文按实际排查顺序梳理高风险暴露点,并给出可直接落地的关闭项、权限检查和代码修正要点。
2026-08-24
139

ThinkPHP 的敏感信息泄露通常不是单个开关失效,而是调试、错误显示、日志、运行时目录和代码写法叠加造成。本文按实际排查顺序梳理高风险暴露点,并给出可直接落地的关闭项、权限检查和代码修正要点。
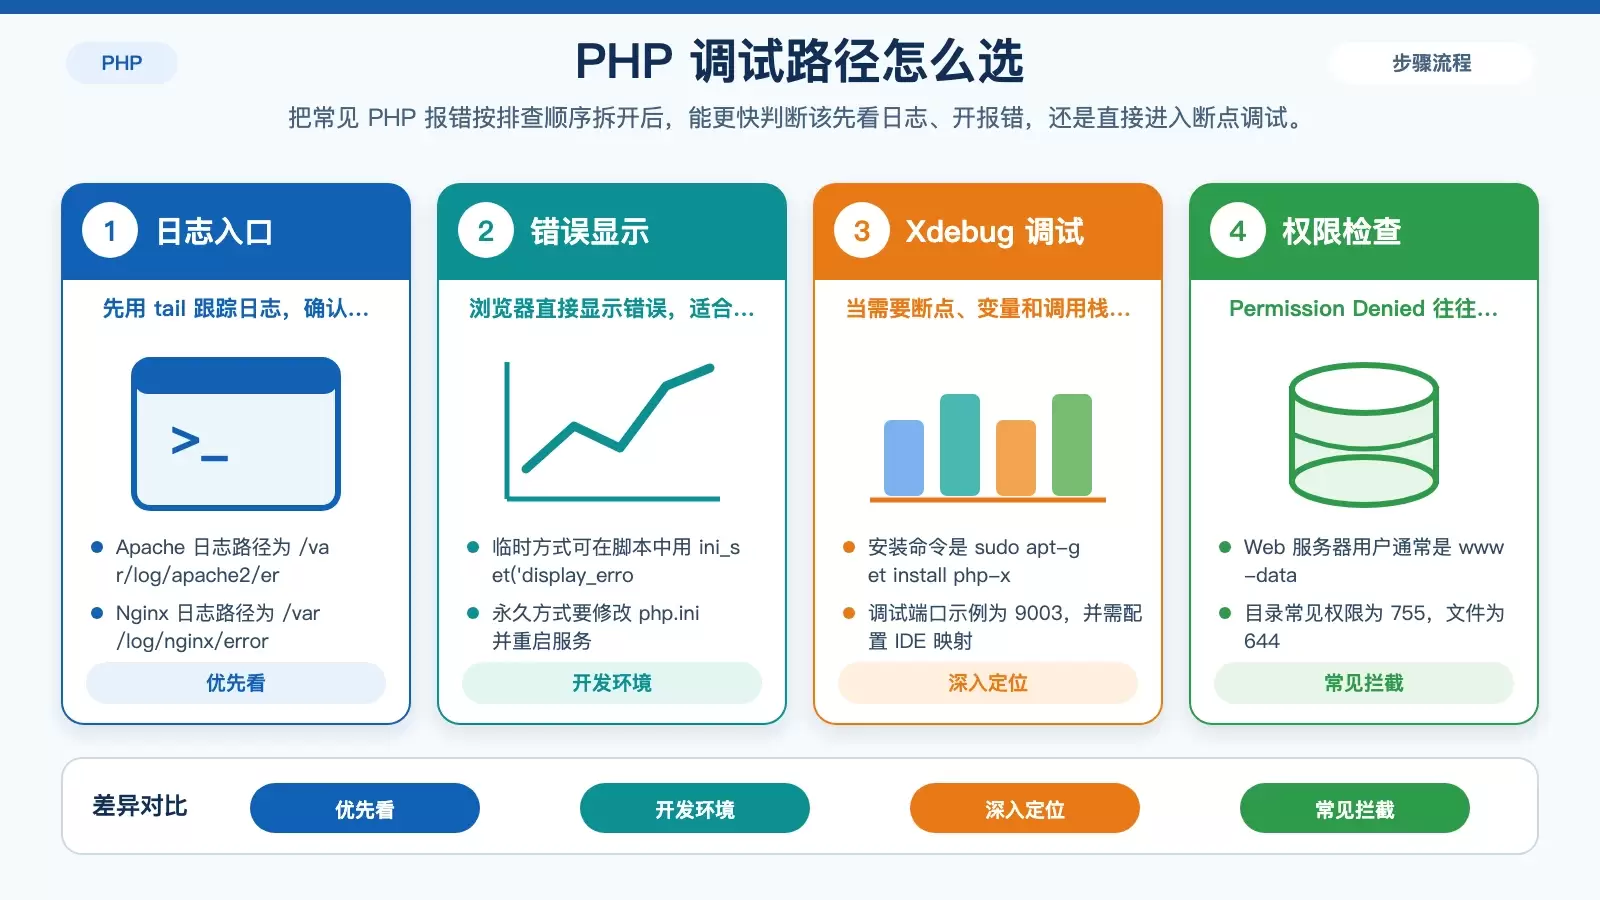
在 Ubuntu 上排查 PHP 报错,核心不是盲猜,而是按“先看日志、再开错误显示、再进断点调试、最后核对权限与扩展”的顺序逐项确认。本文把 Apache、Nginx、PHP-FPM、Xdebug 和常见权限问题串成一套可直接照做的排查流程。
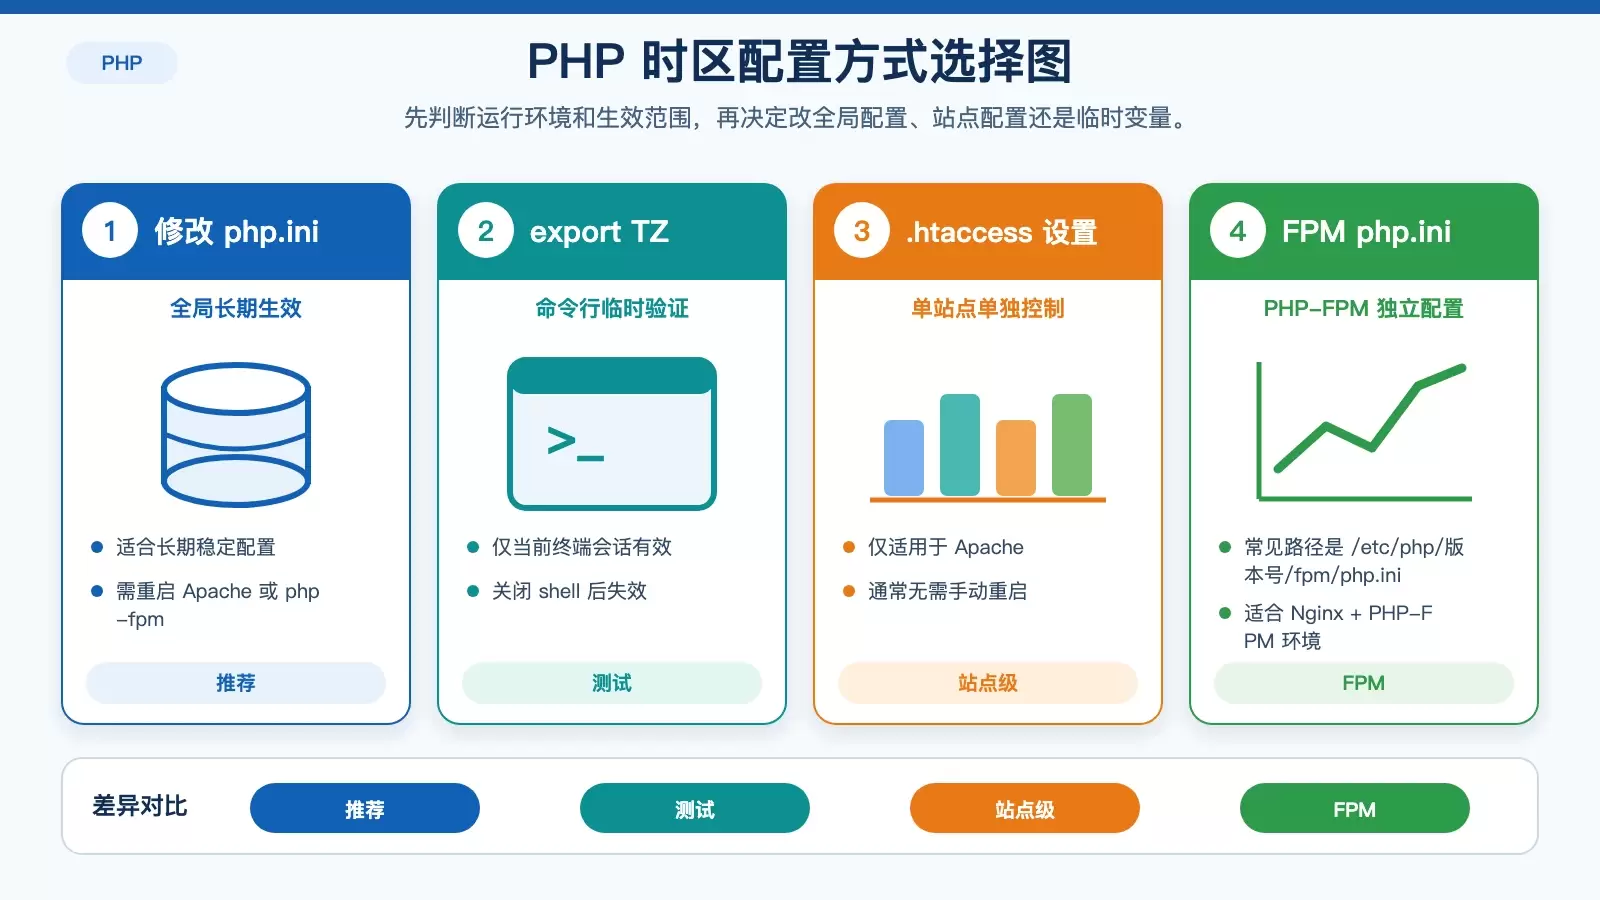
在 Linux 上配置 PHP 时区,核心是找对生效范围:全局长期配置、PHP-FPM 专用配置、Apache 站点级配置,还是仅用于当前终端会话的临时验证。本文按环境拆解 4 种常见方法,并附上命令、配置项与重启要点。
在 ThinkPHP 6 里,分页后搜索条件丢失,通常不是模板问题,而是分页器没有拿到完整查询参数。文章从控制器传参、模板渲染、0 值判断和前端分页组件配合四个常见坑入手,说明怎样稳定保留条件并实现页面回显。
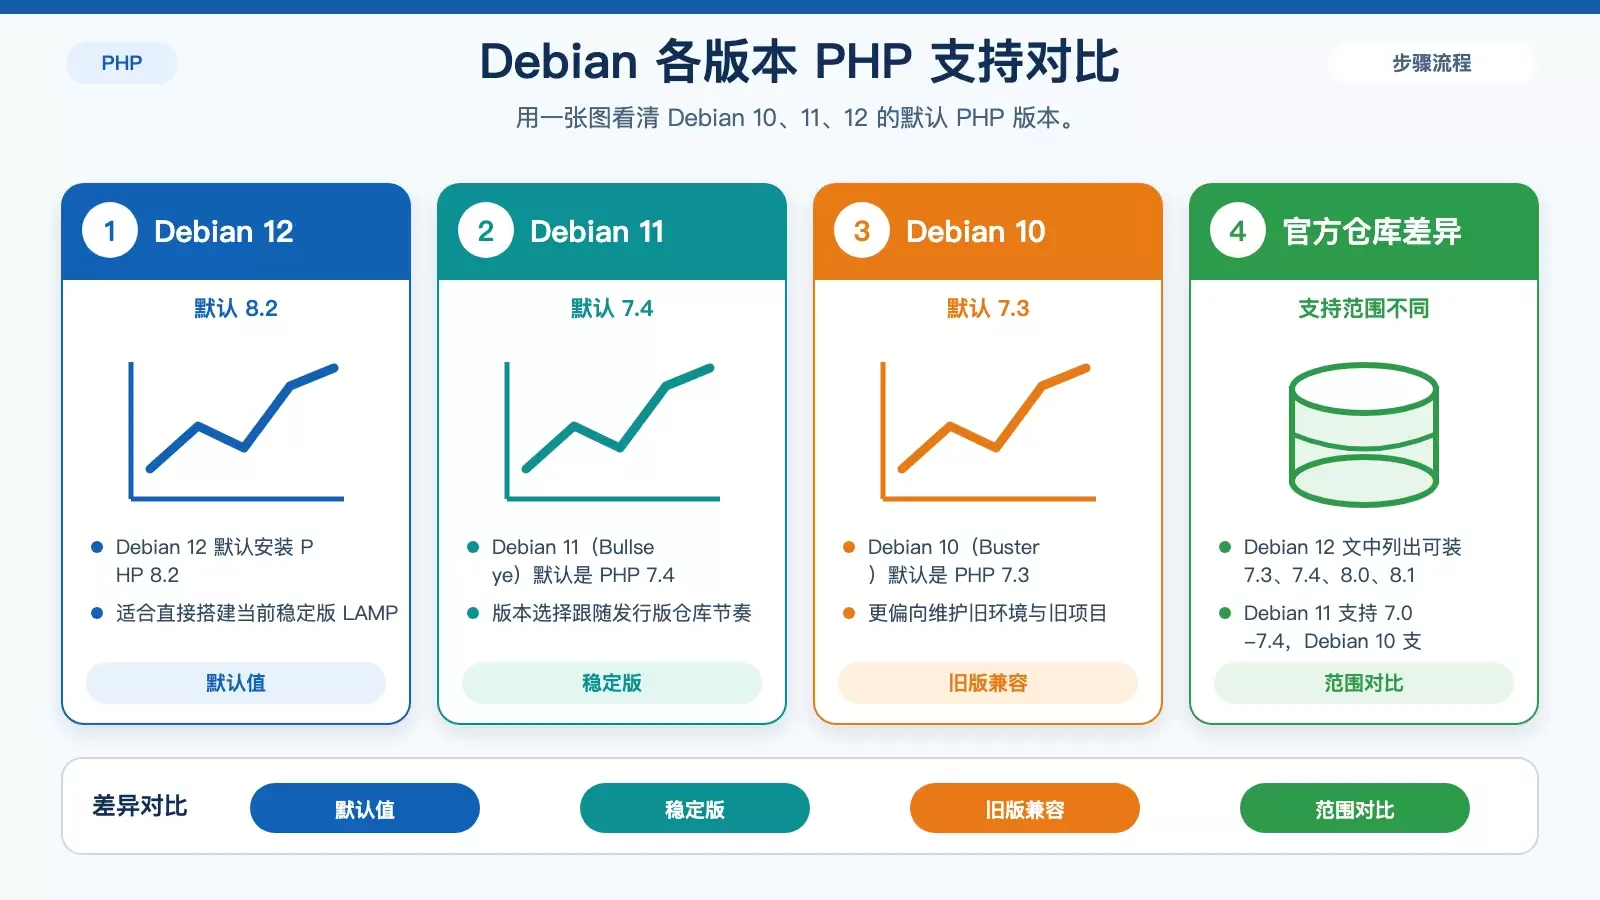
Debian 的 LAMP 环境并不存在统一的“PHP 默认版本”,它完全跟随发行版仓库走。本文按 Debian 10、11、12 分别梳理默认版本、可安装范围、安装与切换命令,以及 Backports、第三方源的适用边界,方便你判断该用系统默认、装旧版兼容项目,还是引入更新版本。
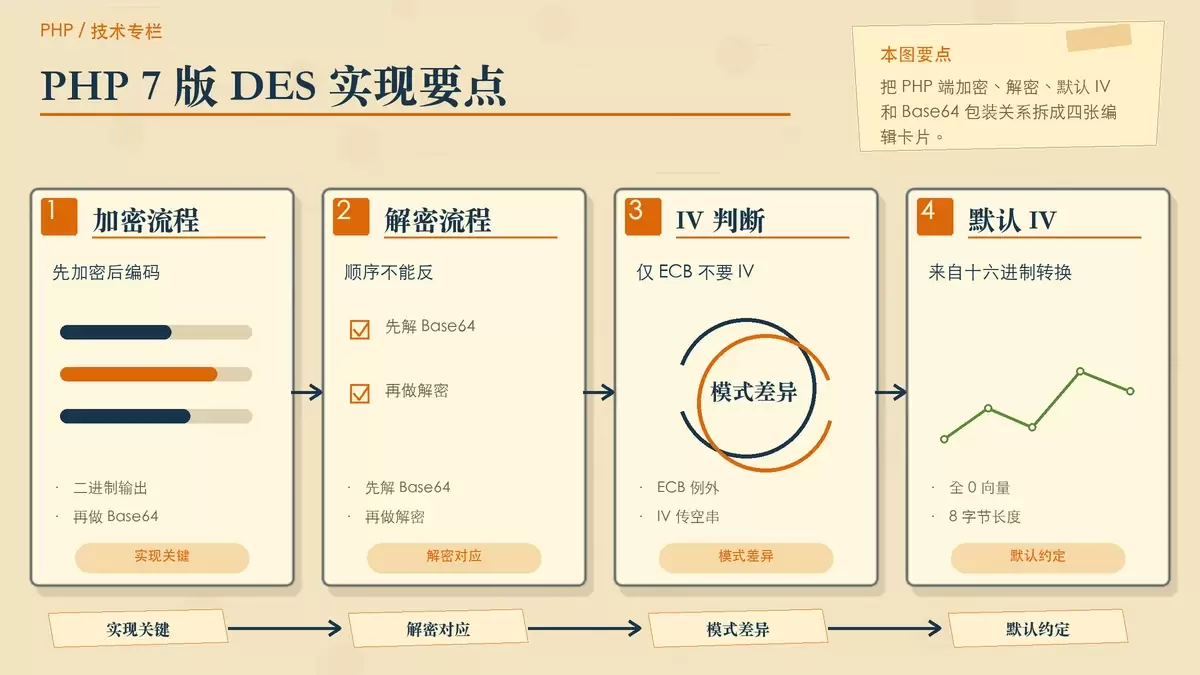
这篇文章把一段可在 PHP 7 环境中使用的 DES 加解密实现重新整理成可直接落地的说明,重点解释为什么不能再用 mcrypt,以及如何通过 OpenSSL 写出兼容 Java、C# 的 ECB、CBC 等模式代码。文中保留原始示例与跨语言对照,便于排查联调差异。
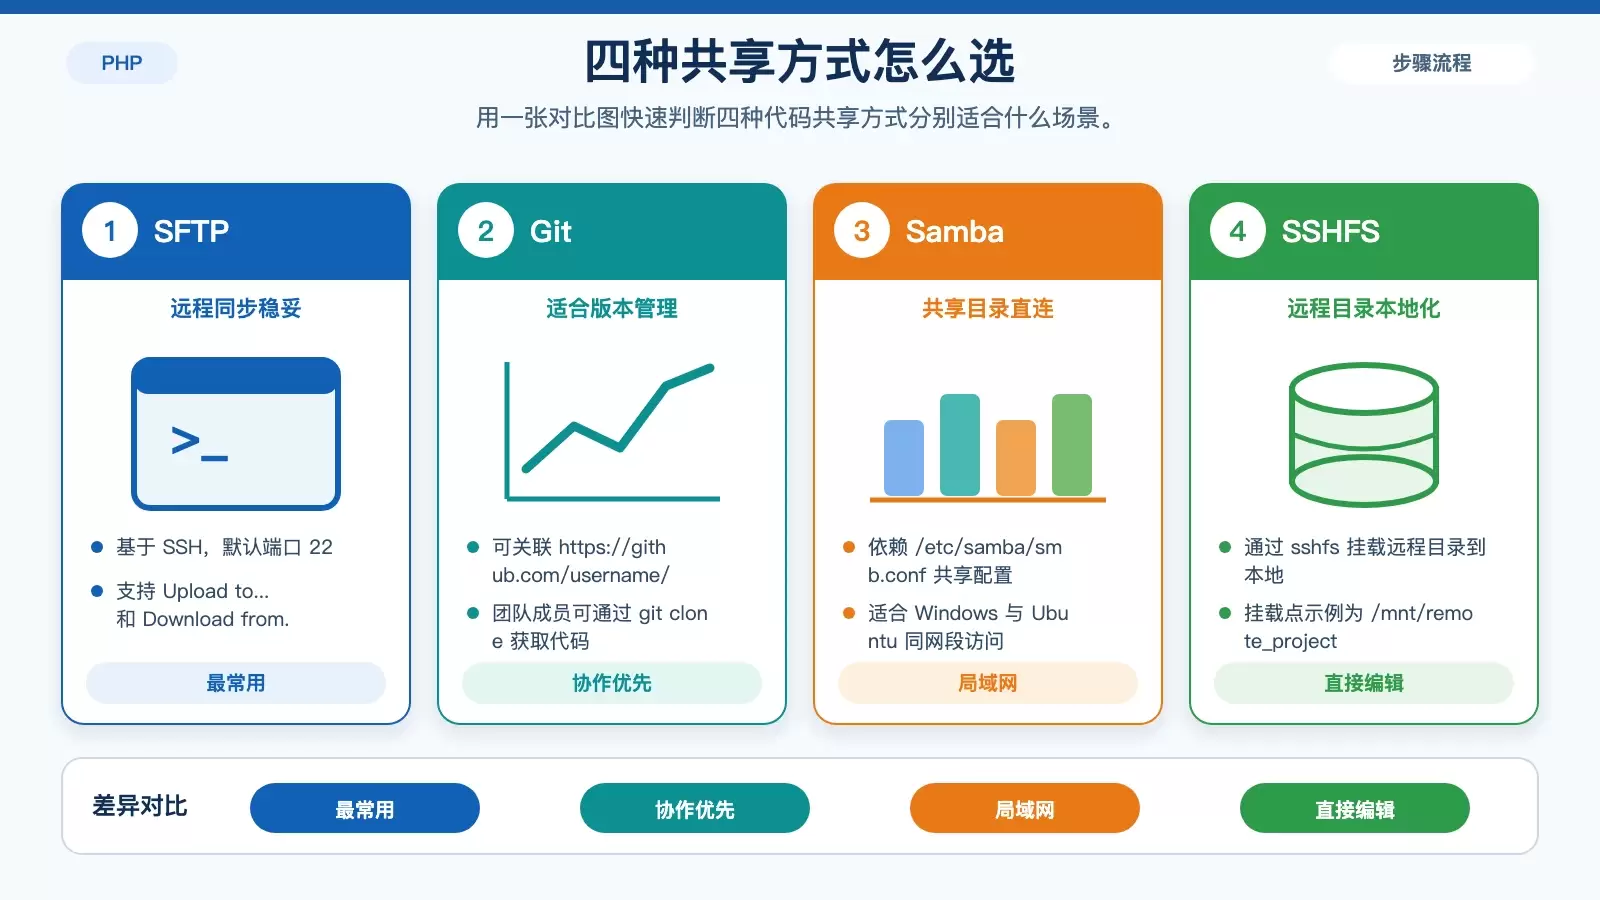
在 Ubuntu 与本地设备之间共享 PhpStorm 项目,常见方案并不止一种。本文按远程服务器、团队协作、局域网访问和直接挂载四类场景,梳理 SFTP、Git、Samba、SSHFS 的配置步骤、优缺点与适用边界。 PhpStorm 连接 Ubuntu 共享代码,看起来只是“选一个传文件的方法”,实际却关系到同步效率、协作方式和后续维护成本。
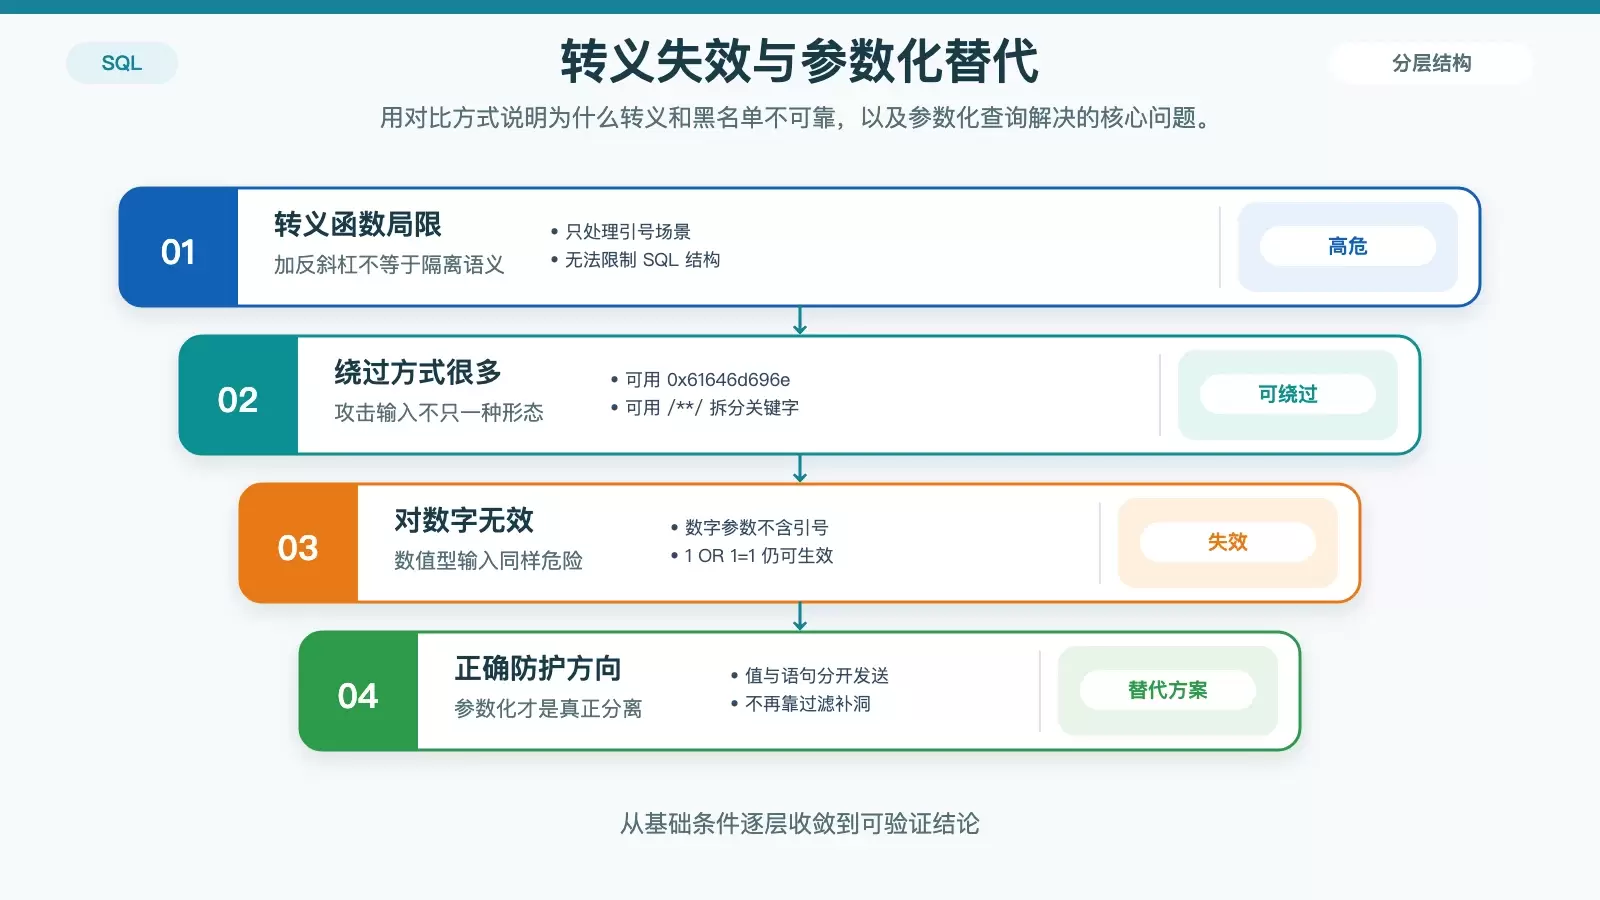
避免 SQL 注入,关键不在转义技巧,而在彻底停止把用户输入拼进语句。文章从转义函数失效原因讲起,说明 PHP 与 Python 中参数化查询的正确姿势,并给出动态表名、列名和排序字段的白名单处理办法。
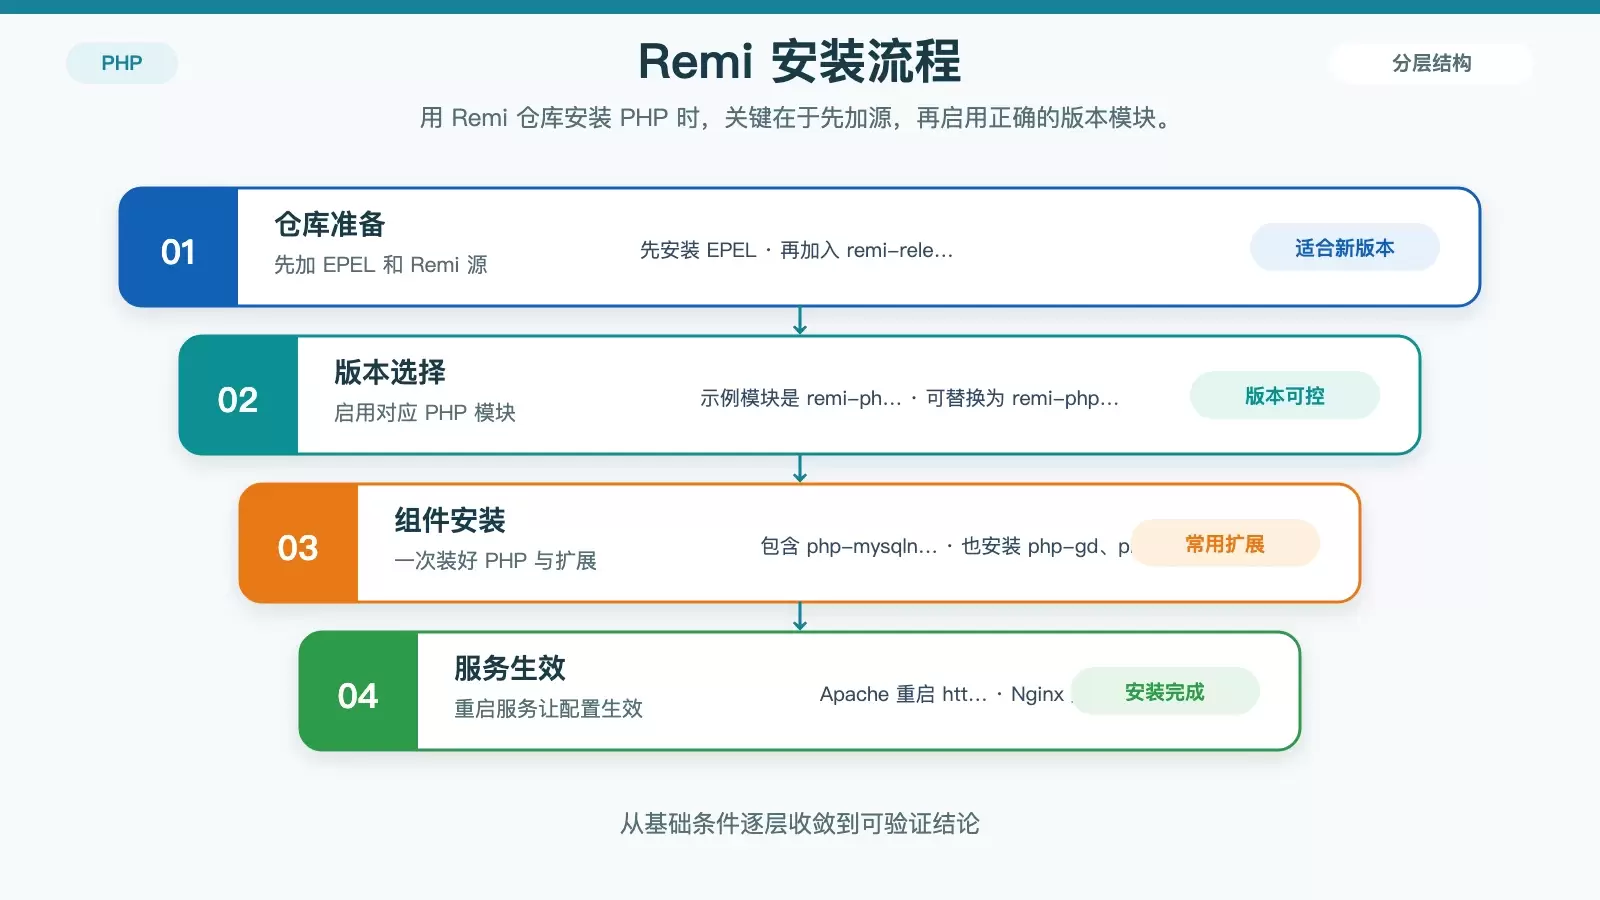
在 CentOS 上安装 PHP,常见做法是走 Remi 仓库或直接使用官方仓库。前者适合需要较新版本的环境,后者部署更快更省事。本文按步骤整理两套命令、验证方法和选型建议,方便你按版本需求直接落地。
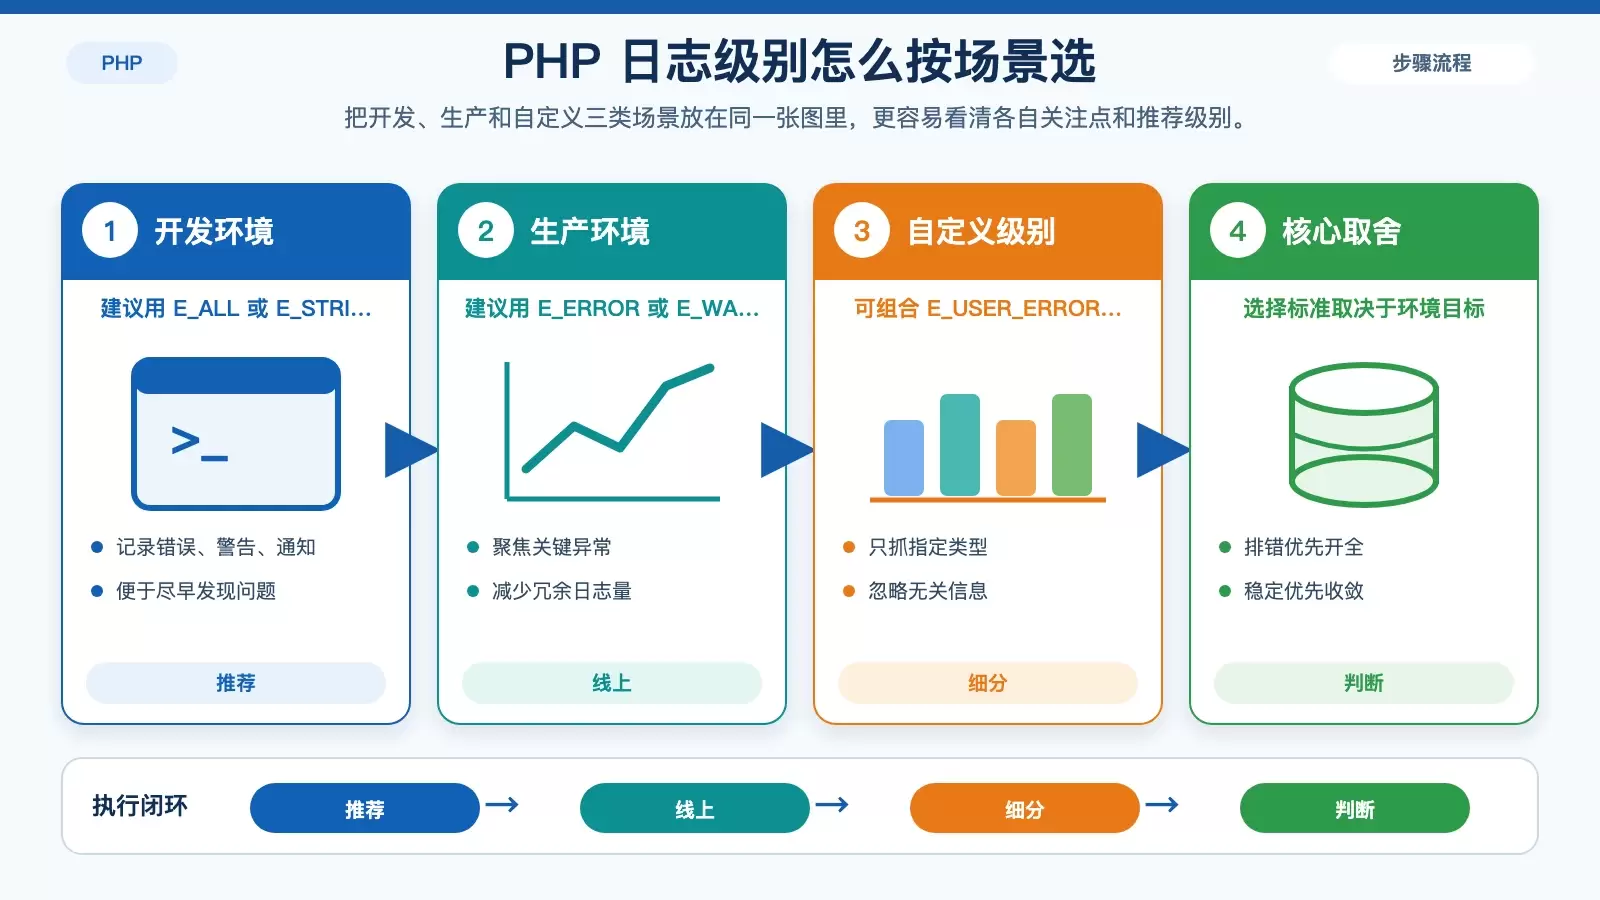
在 CentOS 上给 PHP 选日志级别,关键不在“级别越高越好”,而在于环境目标是否明确。开发环境应尽量保留完整报错信息,生产环境则要控制日志量并聚焦真正影响业务的问题。本文按环境选择、配置位置和生效方式三部分梳理,方便直接落地。
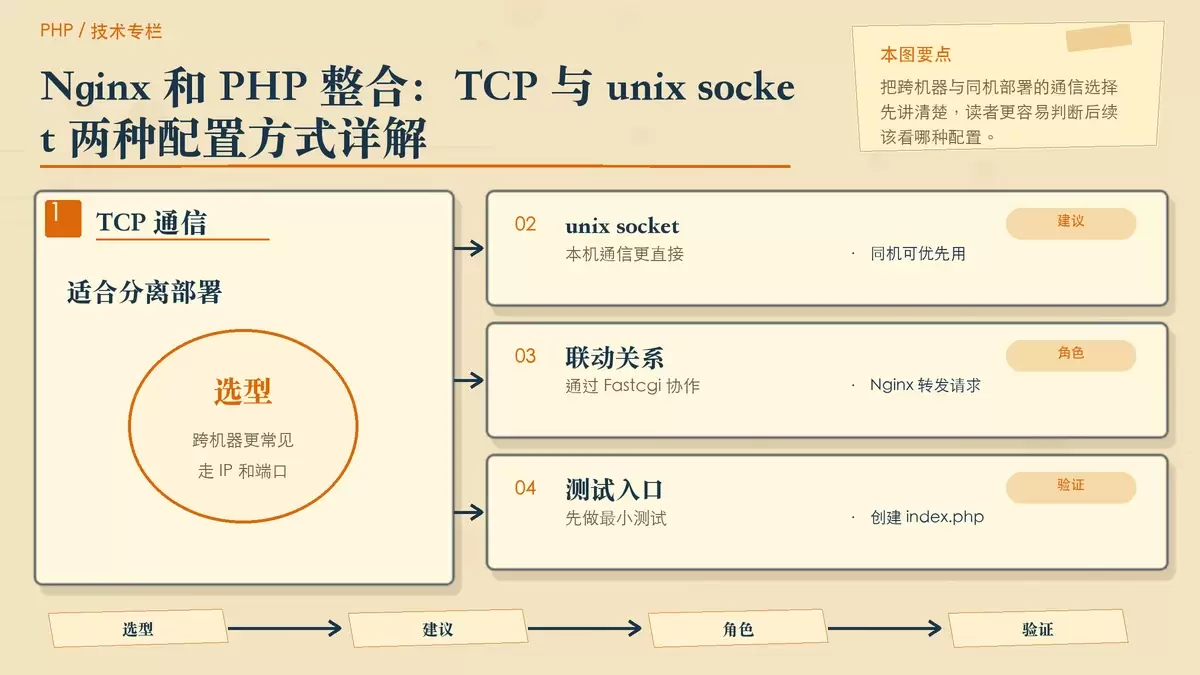
这篇文章把 Nginx 与 PHP 的整合过程拆成可直接落地的两种方案:TCP 和 unix socket。你可以根据 Nginx 与 PHP-FPM 是否部署在同一台机器上,快速判断该选哪种通信方式,并按文中的配置路径、命令和示例完成验证。
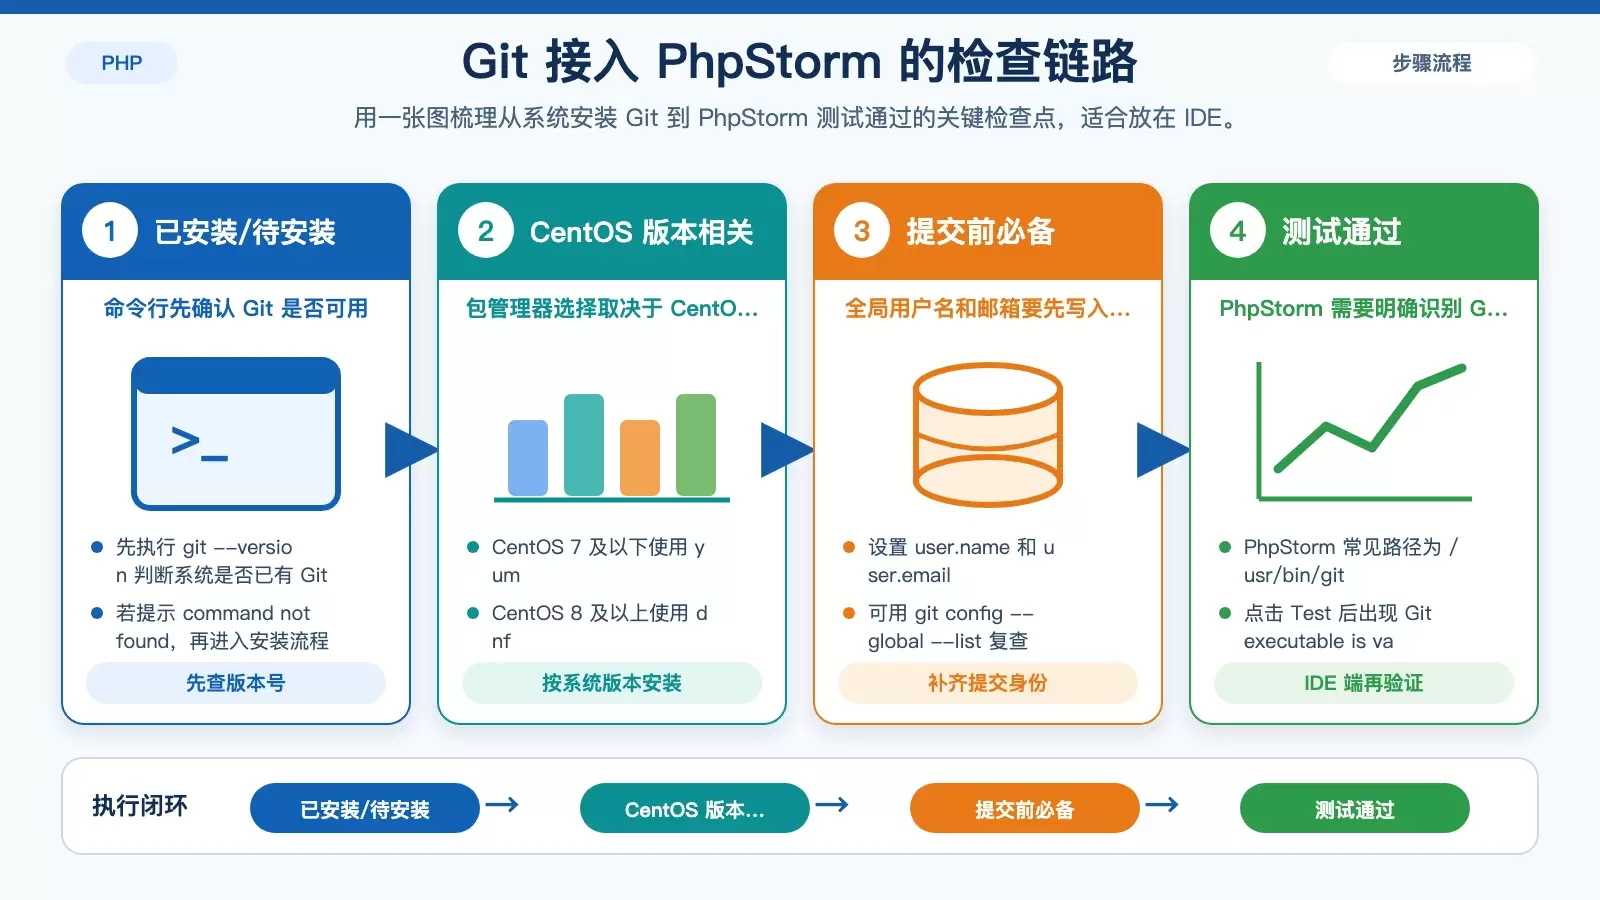
这篇文章梳理了在 CentOS 上把 PhpStorm 接入 Git 的完整流程,包括 Git 安装、全局身份配置、IDE 路径设置、新仓库初始化、远程仓库绑定,以及提交、推送、拉取等常用操作,适合刚搭好 PHP 开发环境后直接照着配置。