PHP防范SQL注入与XSS攻击的最佳实践
本文解析PHP中SQL注入与跨站脚本(XSS)的攻击原理及危害。通过对比传统mysql扩展的缺陷,详细阐述使用PDO或mysqli预处理语句抵御SQL注入、利用htmlspecialchars函数转义输出防范XSS的核心方法。强调从数据输入过滤与输出转义两端构建安全防线的重要性。
2026-10-15
8

本文解析PHP中SQL注入与跨站脚本(XSS)的攻击原理及危害。通过对比传统mysql扩展的缺陷,详细阐述使用PDO或mysqli预处理语句抵御SQL注入、利用htmlspecialchars函数转义输出防范XSS的核心方法。强调从数据输入过滤与输出转义两端构建安全防线的重要性。
本文系统梳理 MySQL 常用命令,涵盖登录认证、数据库与表结构管理、CURD 操作、多表连接查询、索引创建及内置函数。针对开发者痛点,重点讲解存储过程编写逻辑、MyISAM 与 InnoDB 引擎差异对比,以及利用 Explain 和合理建表策略提升 SQL 执行效率的实战技巧,是 MySQL 日常运维与面试备考的实用参考指南。
本文深入解析PHP中的错误处理与异常处理机制。涵盖使用die()快速终止程序、通过set_error_handler创建自定义错误处理器及trigger_error触发自定义逻辑错误,以及利用error_log记录日志。重点讲解基于try-catch-finally的异常处理流程,包括自定义异常类、多层catch捕获及顶层异常处理器配置,帮助开发者构建健壮的PHP应用程序。
本文介绍如何在PHP中利用preg_match_all函数配合正则表达式对URL地址进行验证。通过具体代码示例,解析匹配HTTP协议、域名、路径及扩展名的规则构建方法,帮助开发者快速实现基础网址格式校验功能。
本文详细解析 PHP array_multisort() 函数的参数结构与排序逻辑,涵盖多数组联动排序、基于指定列的多维数组排序及数据库结果集整理。通过具体代码示例,演示如何结合 SORT_ASC/SORT_DESC 等标志实现复杂数据清洗与展示需求,附带大小写敏感处理的技巧。
本文演示如何使用 PHP 和 MySQL 搭建一个完整的用户注册页面。通过 HTML 设计前端表单,配合后端 PHP 脚本接收 POST 请求并将数据存入数据库,同时涵盖创建 MySQL 表结构及配置本地运行环境(如 Docker)的关键步骤,帮助开发者快速掌握基础 Web 应用开发流程。
在PHP开发中,经常需要将字符串时间转换为特定格式。通过使用strtotime()函数将时间字符串解析为Unix时间戳,再结合date()函数对时间戳进行格式化,可以灵活实现时间格式的修改。本文提供具体代码示例及参数说明。
本文阐述PHP开发中必须遵守的安全核心规则:绝不信任外部输入。重点介绍如何通过正则表达式清理POST数据、禁用register_globals、使用mysql_real_escape_string()防止SQL注入,以及利用is_numeric()限制GET变量。同时涵盖纵深防御策略,包括长度检查防溢出、strip_tags()防XSS及Token机制防远程表单提交,帮助开发者构建稳固的Web应用边界。
本文提供了一个基于 PHP 的简单类,用于检测访问用户是否使用移动设备。通过解析 HTTP User-Agent 请求头,利用复杂的正则表达式匹配常见手机品牌、系统及浏览器特征,返回布尔值以辅助进行网页版本跳转或样式切换,适用于基础的移动端适配需求。
本文介绍PHP中利用fopen打开文件、fwrite写入内容、fclose关闭文件的三步流程。详细解析w、a等常见文件模式区别,提供包含错误处理的基础代码示例,帮助初学者掌握本地文本存储方法。
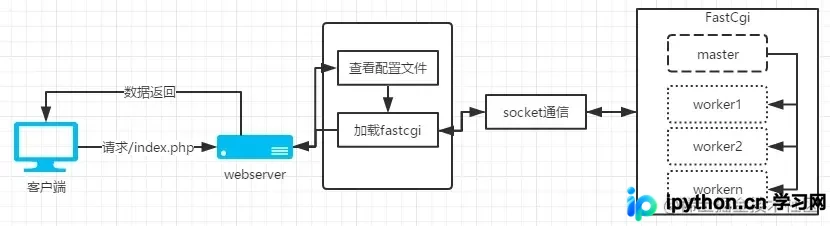
本文详解Nginx与PHP-FPM的通信机制及Master-Worker进程模型。通过深入剖析php.ini与php-fpm.conf的核心参数,提供防止内存泄漏、解决脚本超时(502错误)及避免服务挂死的具体配置方案,适用于高并发场景下的PHP服务调优。
解决 PHP 类引入繁琐问题,本文详解三种自动加载机制。对比已废弃的 __autoload 与现代推荐的 spl_autoload_register 自定义注册函数,并展示基于 PSR-4 规范的 Composer 标准配置,帮助开发者规范代码结构并简化文件引用。