PHP自定义异常处理与错误日志记录实战
本文详解如何在PHP中配置自定义错误处理器以规范输出并记录日志。通过set_error_handler处理普通警告,利用register_shutdown_function配合error_get_last捕获致命错误,实现完整的错误监控机制,保障系统稳定性。
2026-10-15
8

本文详解如何在PHP中配置自定义错误处理器以规范输出并记录日志。通过set_error_handler处理普通警告,利用register_shutdown_function配合error_get_last捕获致命错误,实现完整的错误监控机制,保障系统稳定性。

PHP默认开启的allow_url_fopen配置允许读取远程URL,若直接将用户输入的变量用于file_get_contents或include函数,极易引发远程文件包含(RFI)漏洞。攻击者可借此执行任意代码、注入恶意内容导致XSS或SQL注入。防御关键在于严格过滤输入源,避免直接拼接用户数据,并对获取的内容进行二次转义处理。
本文解析PHP中register_globals指令在On和Off状态下的工作机制差异。阐述为何现代PHP默认关闭该功能,并通过代码示例揭示开启时可能导致的变量覆盖漏洞(如跳过身份验证)。推荐始终使用$_GET或$_POST数组接收外部输入以保障应用安全。
本文解析了 PHP 实现伪静态 URL 的五种核心机制,涵盖 Apache mod_rewrite 模块配置及基于 PHP 代码的路径解析逻辑。同时介绍了利用中间层代理(如 cURL)发起 HTTP 参数注入的绕过思路。适合开发者理解 SEO URL 生成逻辑与安全边界测试。
在PHP开发中,直接加载大文件会导致内存溢出。本文介绍利用fseek定位结合fgetc逐字节读取的流式处理方法,适合边取边处理的场景。通过示例代码展示如何生成测试文件并实现断点判断,确保在低内存环境下稳定运行,避免一次性加载数据造成的资源耗尽。
本文详细解析了一段仿QQ风格的PHP验证码生成代码。通过配置Session保存路径,利用GD库绘制背景、干扰线及随机字符,并将验证字符串存入Session以供校验。代码还包含对不支持GD库环境的降级处理机制,确保兼容性和安全性。
本文详解PHP中使用OpenSSL扩展进行RSA非对称加密的方法。涵盖私钥加密公钥解密、公钥加密私钥解密两种模式,以及openssl_sign与openssl_verify的签名生成与验证流程。同时说明密钥文件获取的注意事项及内存释放步骤,确保数据安全传输。
本文详细解析如何使用PHP作为推送服务端来实现苹果iOS设备的消息推送。通过配置SSL证书、处理DeviceToken构建Payload,并连接苹果推送通知服务网关,完成从环境准备到代码实现的全过程讲解。
本文详细讲解如何在 Zend Framework 中配置和使用 Layout(布局)功能,实现页面的模块化统一风格。包括在 application.ini 中设置布局路径、在 bootstrap.php 初始化视图和布局插件、以及编写 layout.phtml 模板文件的具体步骤,帮助开发者快速建立统一的页面框架。
本文详细整理了在CentOS系统中,通过RPM包和源码方式安装Apache、PHP及MySQL数据库时的默认配置文件与程序路径。无论是使用yum安装的RPM包还是编译安装的源码版本,了解这些关键路径有助于快速定位配置项、排查故障及管理服务器环境,是Linux运维人员的基础必备知识。
本文详解在PHP环境中安装配置Memcache扩展的方法,涵盖dll文件配置与ini设置。通过连接测试、数据存取、替换删除等基础操作示例,以及结合MD5键值实现MySQL查询结果缓存的完整流程,展示如何利用Memcache有效降低数据库负载并提升读取速度。
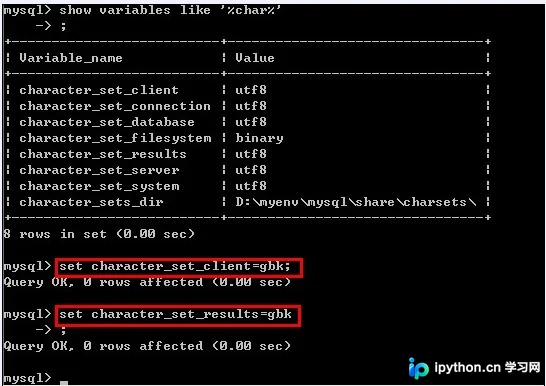
本文整理了 PHP 开发中容易忽略或混淆的关键细节。涵盖两种常量定义方式 define() 与 const 的差异;深入解析 include/require 在错误处理与执行流程上的不同,以及 _once 后缀的防重复机制;明确变量命名区分大小写而函数名不区分的具体表现。最后提供 MySQL 中文乱码在命令行环境下的排查思路,帮助开发者规避常见陷阱。