

PHP开发规范详解:目录结构、文件命名与代码书写
本文详细阐述PHP开发规范,涵盖目录框架结构设计原则、文件命名规则及代码书写习惯。合理的目录层级利于SEO与维护;文件命名遵循全小写、语义清晰;代码需包含必要注释、规范缩进与大括号匹配,变量函数推荐英文命名或下划线连接。掌握这些规范有助于提升团队协作效率及代码可维护性。
2026-10-15
7

本文详细阐述PHP开发规范,涵盖目录框架结构设计原则、文件命名规则及代码书写习惯。合理的目录层级利于SEO与维护;文件命名遵循全小写、语义清晰;代码需包含必要注释、规范缩进与大括号匹配,变量函数推荐英文命名或下划线连接。掌握这些规范有助于提升团队协作效率及代码可维护性。
本文详细介绍在PHP开发环境中,当MySQL的root管理员密码遗忘时,如何通过跳过权限检查的方式安全重置密码。文章涵盖了停止服务、执行特殊启动命令、使用命令行工具设置新密码以及恢复正常运行模式的关键操作步骤,帮助开发者快速解决数据库访问受限问题。
通过继承Zend_Soap_Server并覆写认证逻辑,为PHP SOAP服务添加HTTP Basic身份验证。本文提供完整的服务器端与客户端封装代码,演示如何通过配置登录凭据限制对API接口的访问,提升Web服务的安全性。
面对经过 base64 编码和函数混淆的 PHP 脚本,直接替换 eval 为 echo 往往因内部的安全检查机制导致页面空白。本文通过还原变量名揭示核心逻辑,重点解析 preg_match 对 print/echo/sp rint 的正则过滤,并提供修改正则表达式以移除限制、成功输出明文源码的三步实操方案。
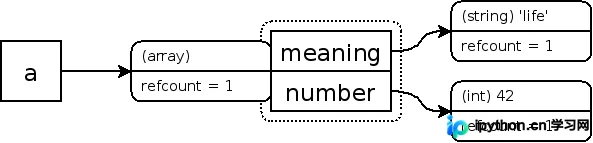
本文详解PHP的垃圾回收(GC)原理,剖析zval容器的引用计数机制及其局限性。针对数组自引用导致的循环引用和内存泄漏问题,深入解析PHP 5.3+引入的同步周期标记清除算法。通过具体代码示例与Xdebug验证,阐明模拟删除与恢复的逻辑,帮助开发者优化长时间运行脚本的内存管理,避免无效资源消耗。
本文解析PHP中simplexml_load_string函数的核心行为。重点说明当XML包含同名节点时,返回的SimpleXMLElement对象表现为可迭代结构而非传统数组。通过实例展示print_r显示的表象与实际遍历结果的区别,提供正确的foreach迭代方法以安全读取所有子节点数据。
本文深入解析PHP序列化和反序列化机制,重点介绍__sleep、__wakeup等常见魔术方法的触发逻辑。针对安全实战中常见的正则匹配限制和类型检查,详细阐述了利用引用、CVE-2016-7124版本差异、属性个数伪造及十六进制编码等多种绕过技巧及其底层原理。
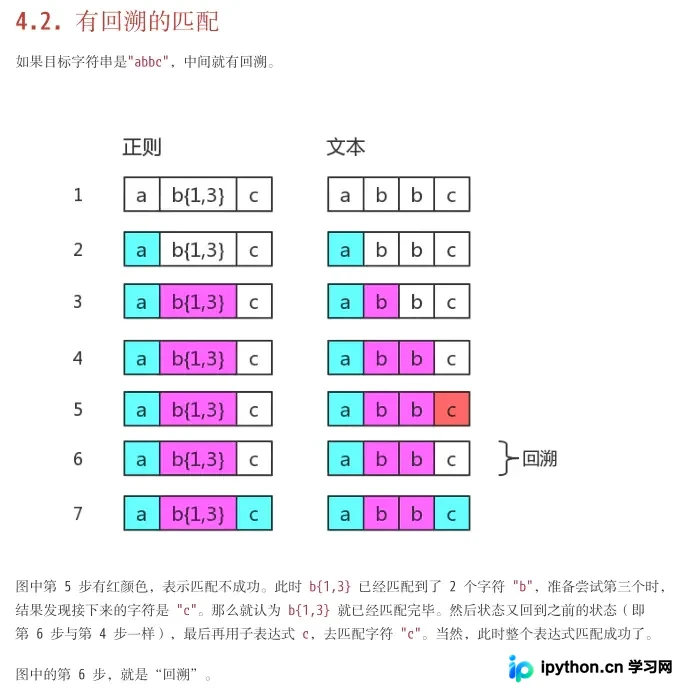
本文详细解析了PHP中正则回溯(Backtracking)机制及其引发的reDOS风险。通过演示如何利用`pcre.backtrack_limit`默认上限导致`preg_match`返回false,并结合PHP松散比较特性(如'0' == false),实现绕过WAF或逻辑校验的安全测试场景,同时提供修复建议。
本文整理了 PHP 开发中实用的自定义函数,包括 XSS 防护的 HTML 实体转义、SQL 注入防护的 addslashes 封装、支持多层级的随机字符串生成、IP 地址获取(兼容代理)、Unix 时间戳与日期格式互转,以及分钟/小时/秒单位的时间差计算。这些基础工具函数可帮助提升代码复用率与安全性。
本文介绍如何利用PHP接入PayPal支付接口并实现即时到账功能。通过构建提交表单请求支付接口,并编写脚本处理返回的POST参数。核心步骤包括接收数据后添加‘cmd=_notify-validate’字段,将完整数据发回PayPal进行验证。当返回结果为VERIFIED时,方可判定订单支付成功并完成后续业务逻辑。
本文介绍在 PHP 应用中通过沙箱环境配置 PayPal 支付跳转,包括构建订单数组、生成 URL 及重定向逻辑。重点讲解如何处理并验证 PayPal 即时付款通知(IPN),通过向 PayPal 回发请求确认交易合法性(Verified),防范欺诈风险。
本文总结PHP中级开发中的实用技巧,重点演示基于本地文件的访问计数器实现逻辑及简化写法。通过结合file_get_contents与file_put_contents提升代码简洁度,并利用microtime计算代码段执行耗时,为SQL查询等场景的性能优化提供基础测量手段,帮助开发者快速掌握高效编码习惯。