

ThinkPHP5集成JWT Token实现API接口认证全流程
本文详解在ThinkPHP5框架中集成JWT (JSON Web Token) 进行API接口身份认证的完整方案。涵盖通过Composer安装Lcobucci/JWT库、自定义Token生成与验证类、处理签名与过期时间策略,以及在登录控制器中签发Token并在基础控制器中自动校验的实现逻辑。解决传统Session认证在分布式或移动端场景下的局限性,提供一套轻量级且安全的无状态认证代码示例。
2026-10-13
7

本文详解在ThinkPHP5框架中集成JWT (JSON Web Token) 进行API接口身份认证的完整方案。涵盖通过Composer安装Lcobucci/JWT库、自定义Token生成与验证类、处理签名与过期时间策略,以及在登录控制器中签发Token并在基础控制器中自动校验的实现逻辑。解决传统Session认证在分布式或移动端场景下的局限性,提供一套轻量级且安全的无状态认证代码示例。
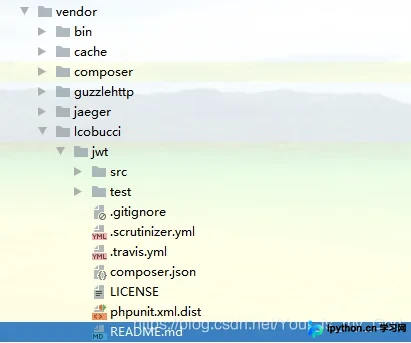
本文详解PHP反序列化漏洞成因,剖析public/protected/private属性序列化差异及常用魔术方法的触发条件。通过MRCTF2020 Ezpop实例演示POP链构造逻辑,涵盖从漏洞点逆向推导到利用字符串逃逸实现文件包含的完整流程,帮助开发者理解攻击原理并加强防御意识。
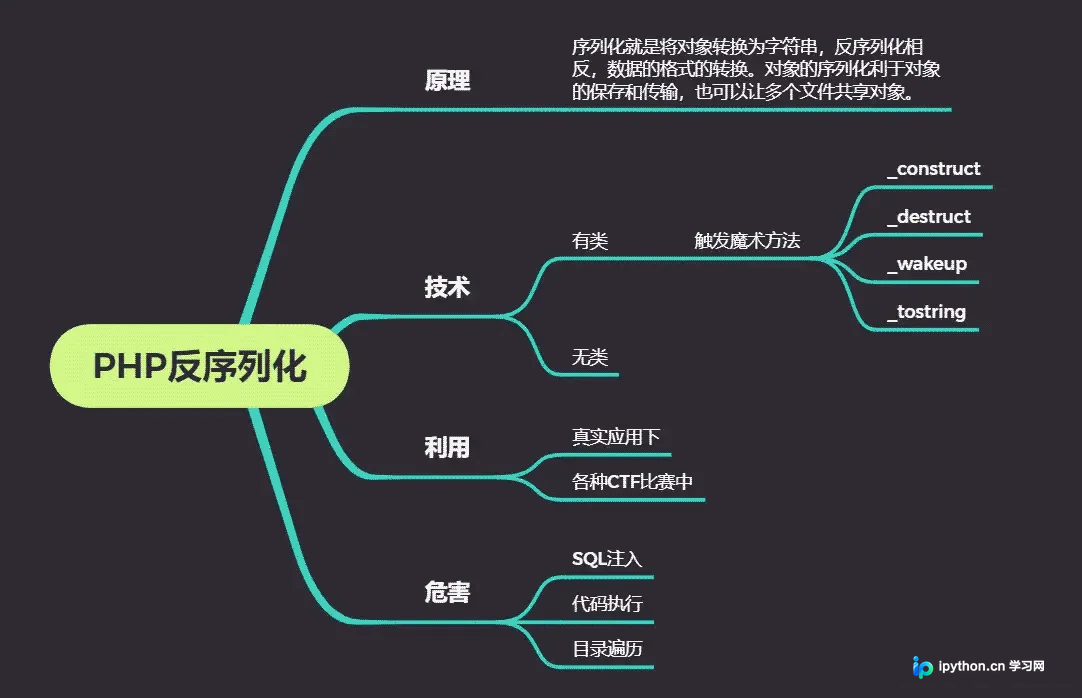
本文详解 PHP 5+ 的面向对象异常处理机制。通过 try、throw 和 catch 代码块实现错误控制,演示如何创建继承自 Exception 的自定义异常类以提供丰富错误信息,以及如何利用 set_exception_handler 设置顶层未捕获异常处理器,确保脚本在发生致命错误时仍能被妥善管理。
本文详细介绍如何使用服务器套件快速搭建基于 Discuz! 4.1 的论坛。主要内容包括准备 Apache、PHP 和 MySQL 等运行环境,通过集成套件简化配置过程,以及上传并初始化论坛主程序的具体操作步骤,帮助用户独立搭建中文社区网站。
本文详解在PHP后端如何基于firebase/php-jwt库验证Apple登录返回的Identity Token。通过解析Header获取kid,从Apple服务器拉取并缓存公钥,匹配Key进行解码以获取不可伪造的OpenID (sub),同时提供Token过期等异常处理方案及UniApp前端集成参考。
针对网络通信中数据窃取与篡改风险,本文梳理了PHP常用的对称加密(AES)与非对称加密(RSA)方法。重点介绍如何利用OpenSSL扩展实现AES-128-CBC加解密及RSA公私钥加解密流程,包含完整的PHP代码示例及前后端Base64传输注意事项。
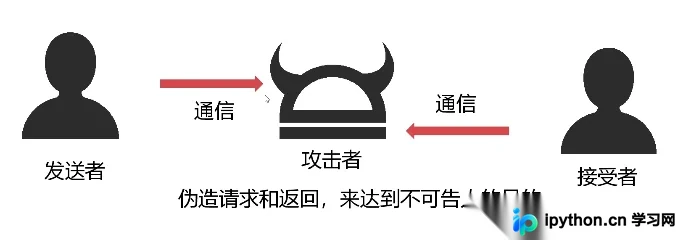
本文深入解析PHP中的异常(Exception)与错误(Error)处理机制。涵盖try-catch标准流程、自定义异常类实现及set_exception_handler全局监听;详细梳理E_ERROR至E_USER_DEPRECATED等15种错误等级及其捕获特性;演示如何通过set_error_handler处理非致命错误,并利用脚本编译特性结合try-catch拦截致命语法或解析错误。提供事务回滚、代码影响范围控制等最佳使用场景,帮助开发者构建健壮的PHP应用。
本文介绍如何通过解析INI配置文件,利用PHP的GD库实现图片的批量自动缩放。支持按比例拉伸、固定宽高比放大及全尺寸输出等多种预设模式。通过将配置与代码分离,使得图片尺寸调整更加灵活且易于维护,无需修改代码即可更新处理规则。
本文分析PHP中session_regenerate_id函数因非原子操作导致的内存双释放漏洞。该漏洞允许远程攻击者通过恶意错误处理器触发拒绝服务甚至任意代码执行,主要影响旧版PHP分支。尽管官方补丁有限,开发人员可通过升级版本及优化会话管理策略降低风险。
在PHP开发中,使用unset()和将变量赋值为null都能实现“删除”变量的效果,但两者对数据结构的影响截然不同。本文通过具体代码示例分析两者的执行结果,指出unset彻底移除键值,而null仅清空值并保留键。掌握这一区别对于处理数组数据和节省内存至关重要,避免在处理数据迭代时出现意外错误。
本文介绍在PHP中如何将短域名(Short URL)转换为实际的完整URL。通过利用PHP内置的get_headers()函数获取HTTP响应头,检查302跳转状态及Location字段,配合自定义辅助函数实现链接展开逻辑。该方法适用于需要解析新浪微博、百度短链等短链接场景,代码简洁且无需额外扩展库。
本文详细介绍在PHP中获取高精度毫秒级时间戳的方法,重点解析microtime函数的使用与计算逻辑。同时梳理date、time及strtotime函数的高级用法,涵盖日期格式化、字符串解析及相对时间操作。文末提供两种时区配置方案,确保时间显示符合本地标准,解决开发中常见的时差与精度问题。