Nginx 配置中如何设置日志级别
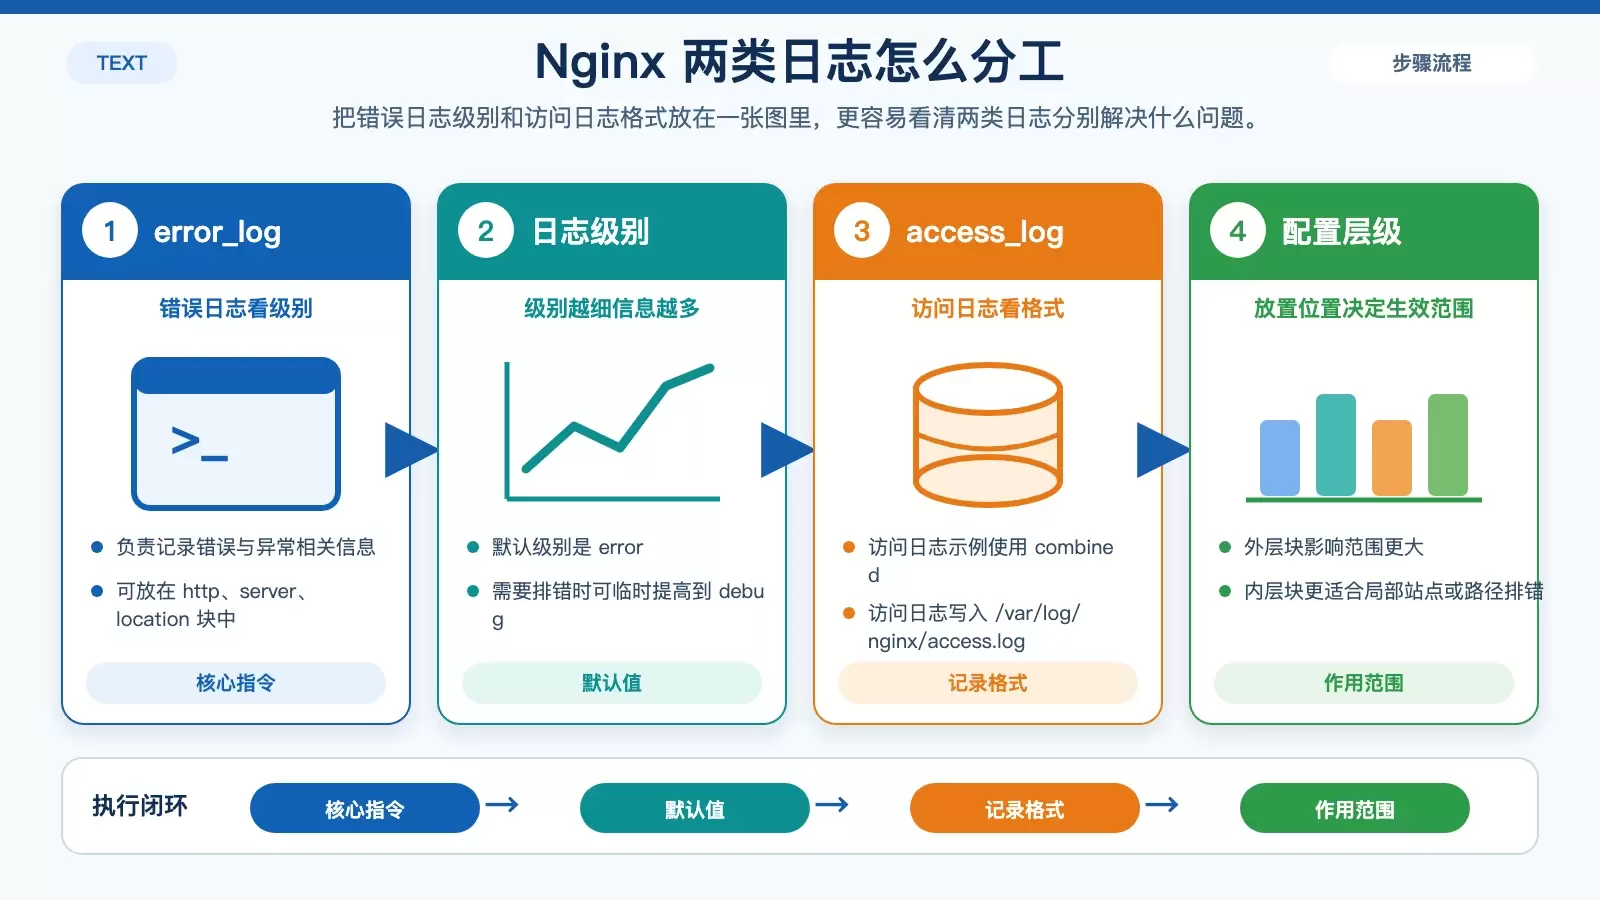
Nginx 的日志控制主要靠 `error_log` 和 `access_log` 两个指令。本文整理了配置文件位置、可用日志级别与格式、修改示例以及重新加载方法,并补充生产环境里如何在排错和磁盘占用之间做取舍。 排查 Nginx 问题时,日志往往比现象本身更有价值,但日志开得太细,又会迅速带来磁盘占用和排查噪音。
2026-08-24
67

Nginx 的日志控制主要靠 `error_log` 和 `access_log` 两个指令。本文整理了配置文件位置、可用日志级别与格式、修改示例以及重新加载方法,并补充生产环境里如何在排错和磁盘占用之间做取舍。 排查 Nginx 问题时,日志往往比现象本身更有价值,但日志开得太细,又会迅速带来磁盘占用和排查噪音。
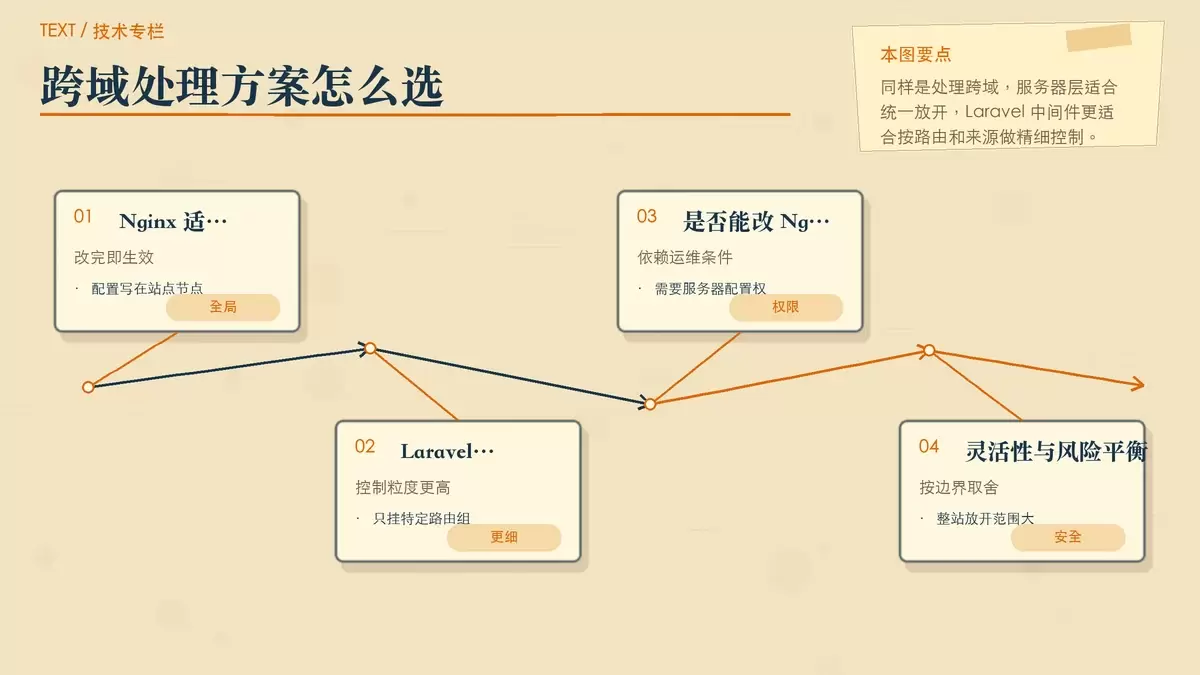
前后端分离做 API 时,Laravel 常会碰到浏览器拦下跨域请求。本文把常见处理方式拆成服务器配置和 Laravel 中间件两条线,并补上 axios 触发 OPTIONS 预检时的应对方法,帮助你按权限、灵活性和安全边界选择合适方案。
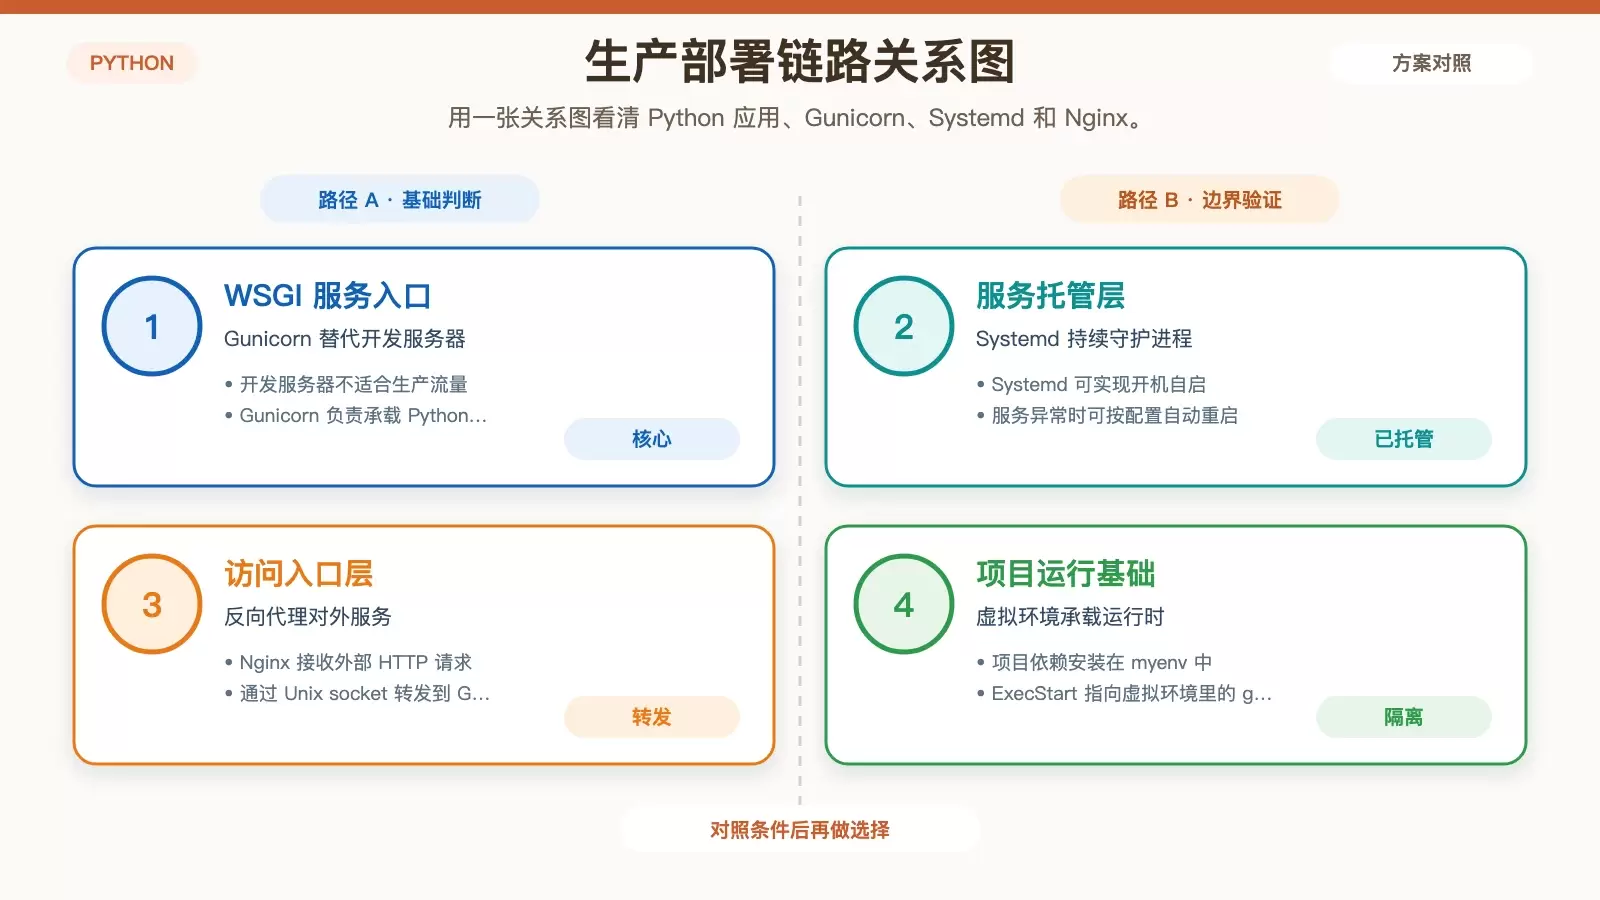
把 Python 项目部署到 Ubuntu,核心就是把开发环境、依赖安装、应用启动、Gunicorn、Systemd 和 Nginx 串成一条可复用的上线链路。本文按实际操作顺序整理命令与配置,并补上验证、排错和可选优化,适合首次上服务器时照着执行。
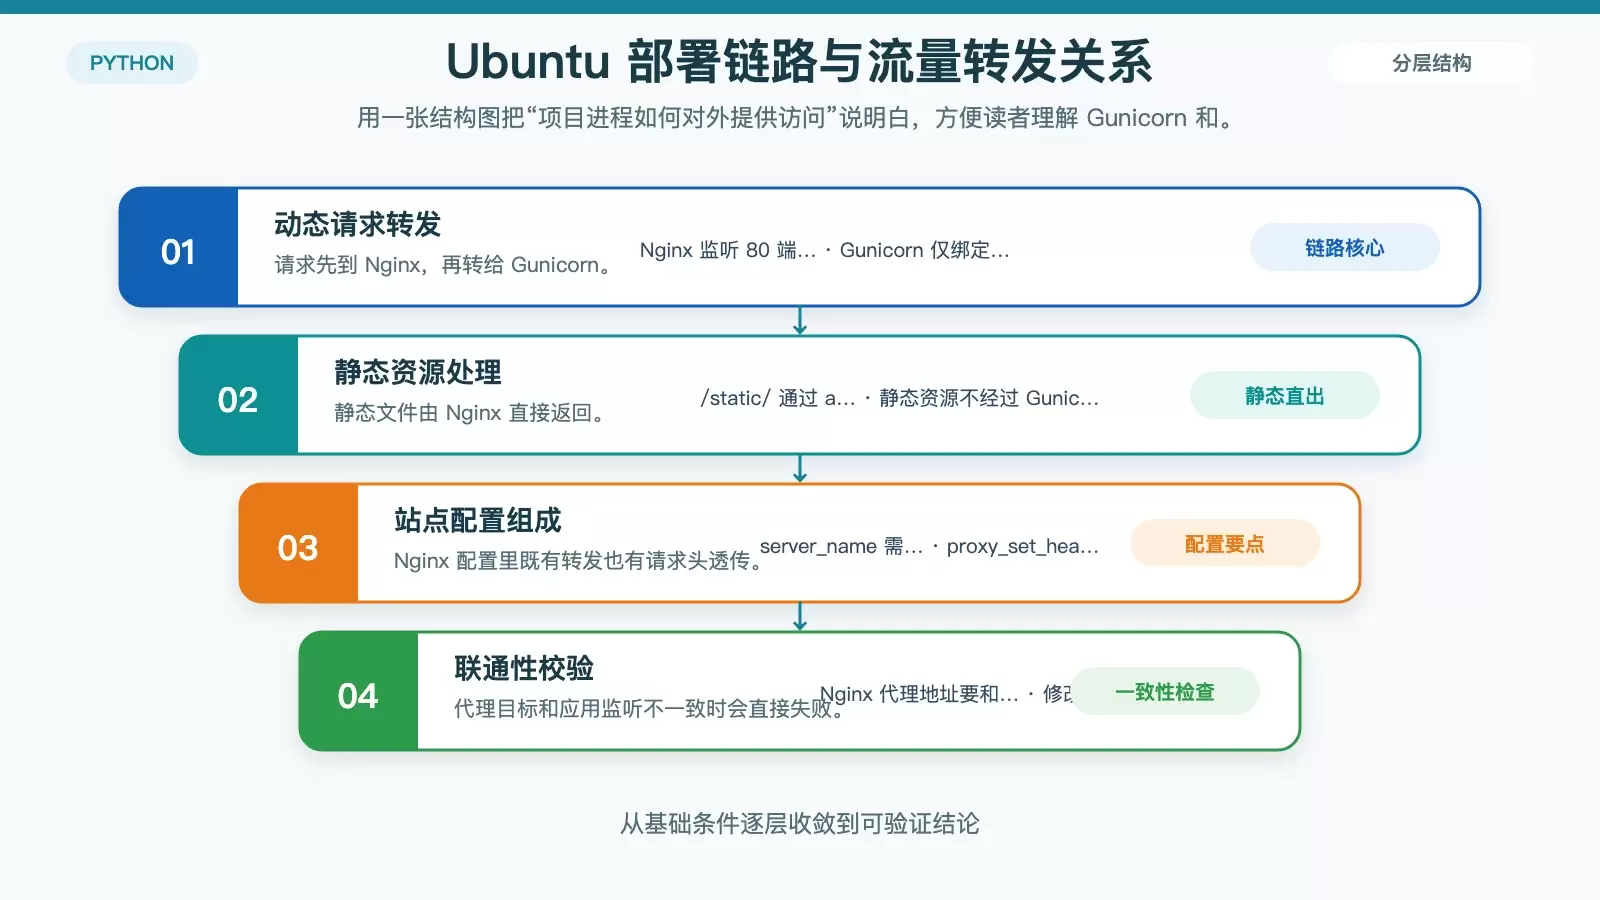
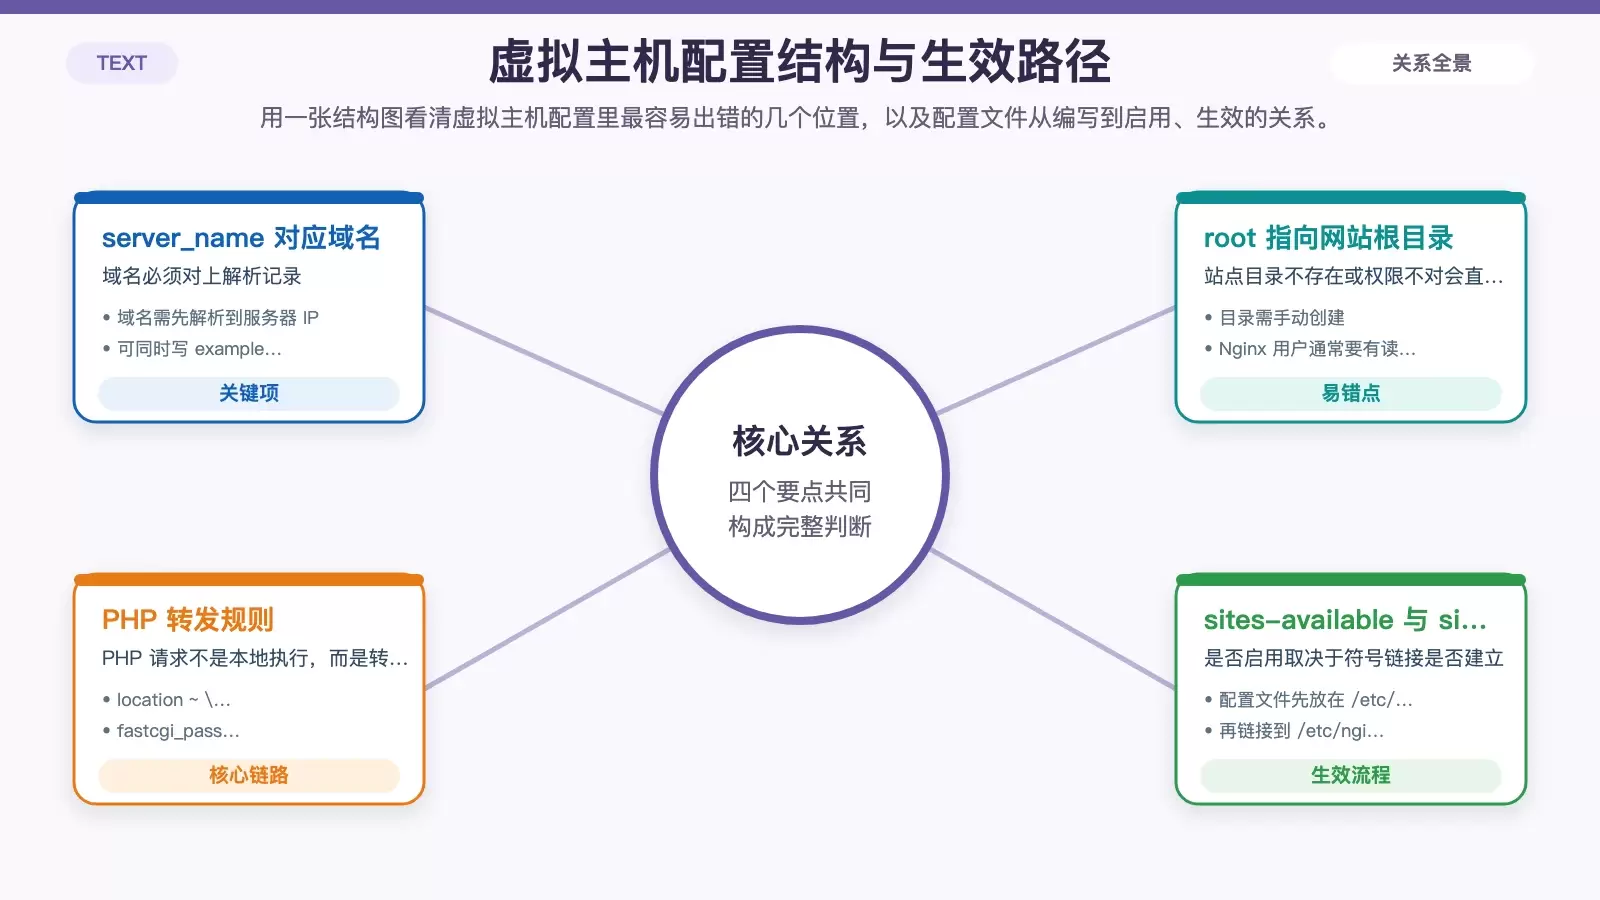
本文按 LNMP 实际部署顺序,梳理 Nginx 在站点接入中的关键配置:安装、虚拟主机、PHP-FPM 对接、MySQL 准备,以及 HTTPS、缓存和防火墙等常见加固项。适合需要快速搭起可用 Web 环境,同时希望避开路径不匹配、权限错误和配置未生效等问题的读者。
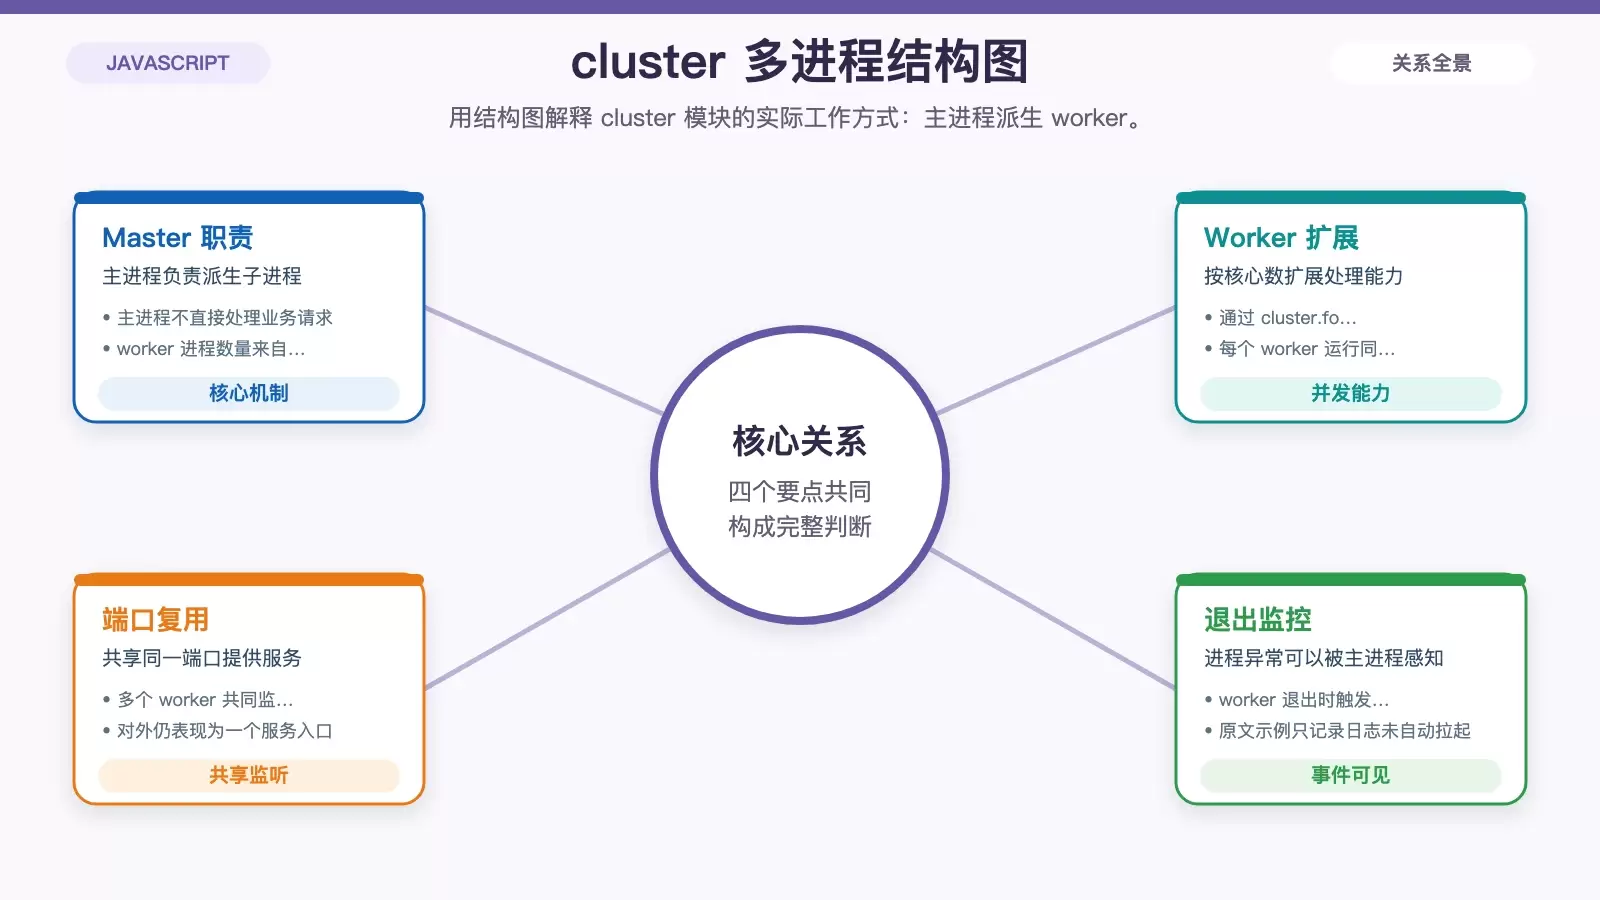
这篇文章用一套可落地的 Linux 部署流程,梳理 Node.js 从单进程应用到集群运行、PM2 托管,再到 Nginx 反向代理的完整路径。你可以据此判断:什么时候只用 cluster 即可,什么时候该把 PM2 和 Nginx 一并纳入生产环境。
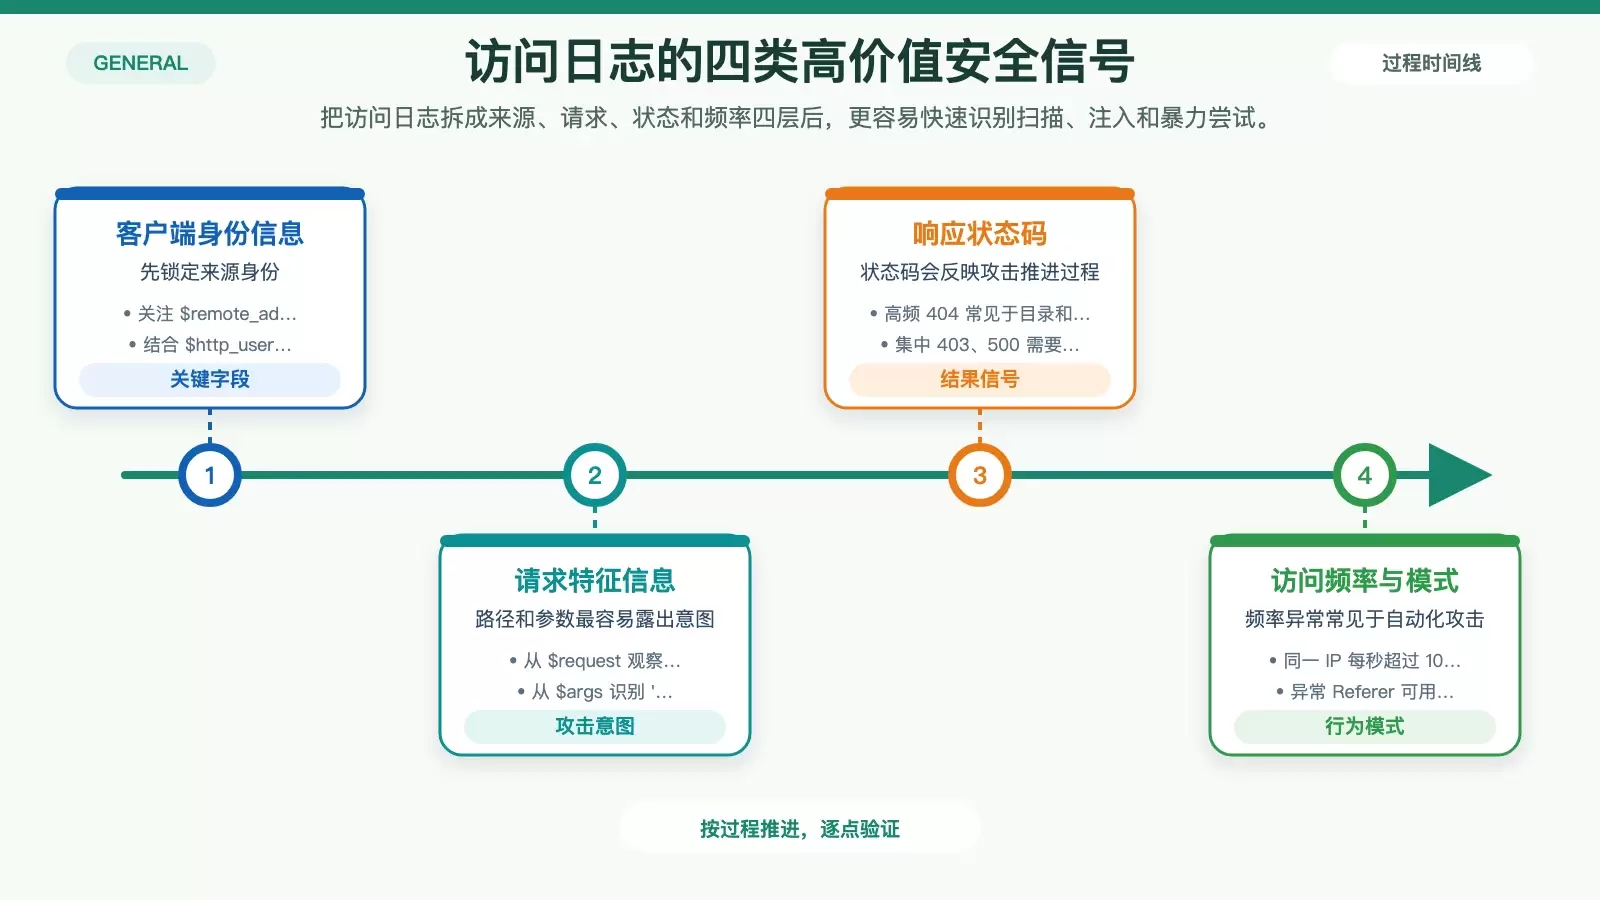
Nginx 日志不只是运维排障工具,更是安全事件分析的第一手证据。访问日志、错误日志以及安全模块日志,分别对应攻击来源、请求行为、异常结果和拦截细节。把这些字段串起来看,才能更快识别扫描、注入、暴力破解和配置失误。
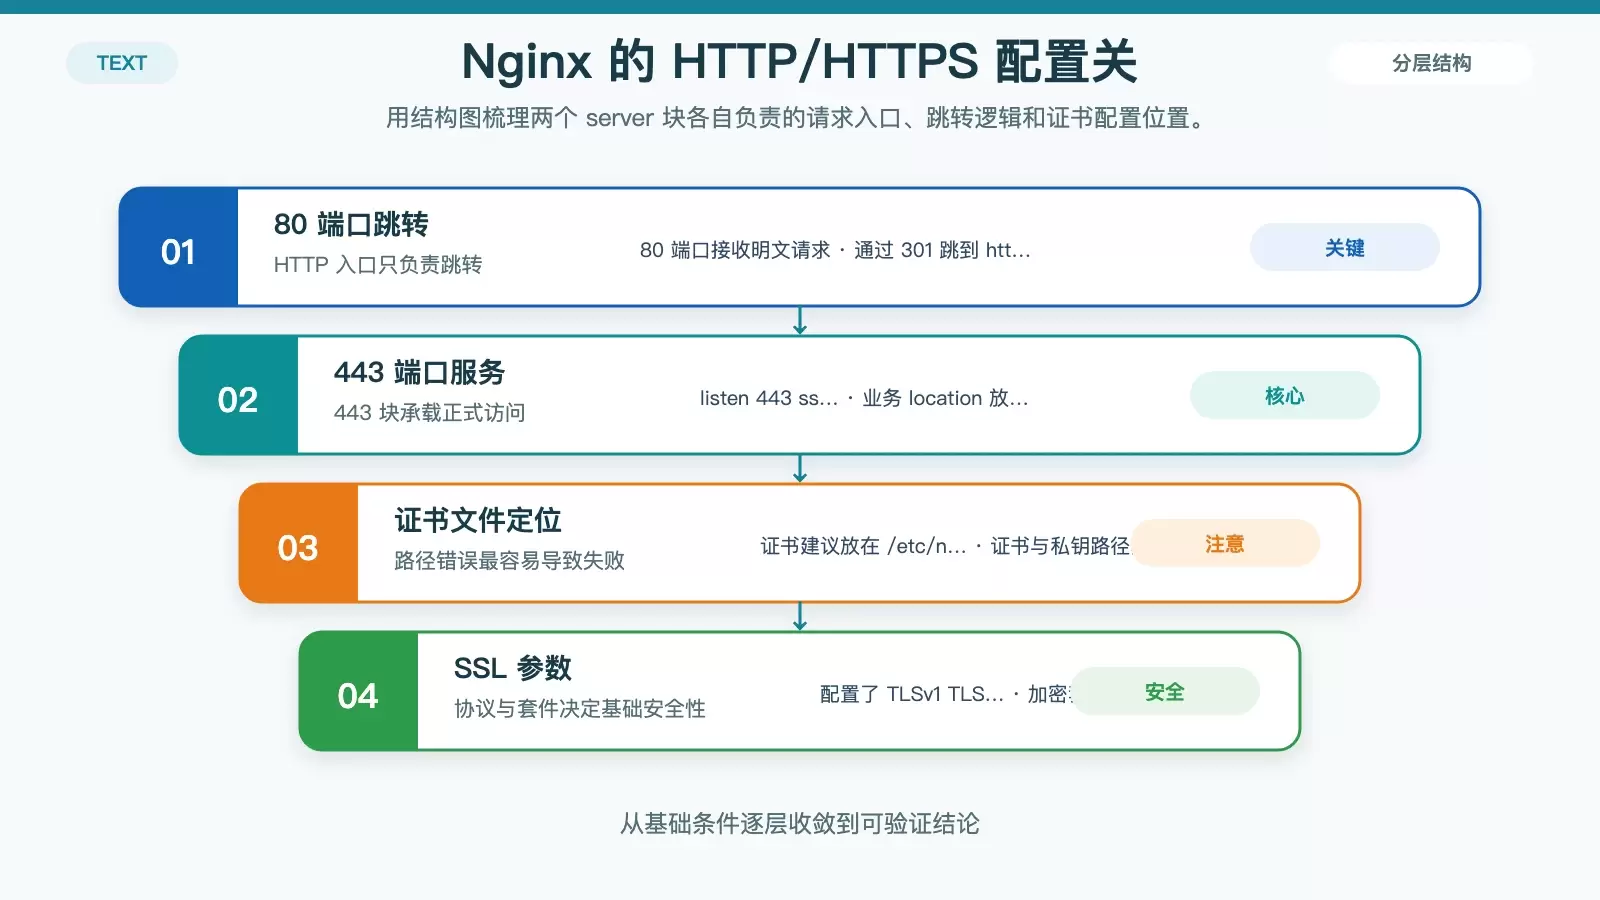
给 Nginx 开启 HTTPS,关键不在步骤多,而在证书、配置路径和重载顺序是否准确。本文按“证书准备、server 配置、重定向与生效验证”梳理完整流程,并保留可直接参考的配置与命令,便于快速判断哪里最容易出错。
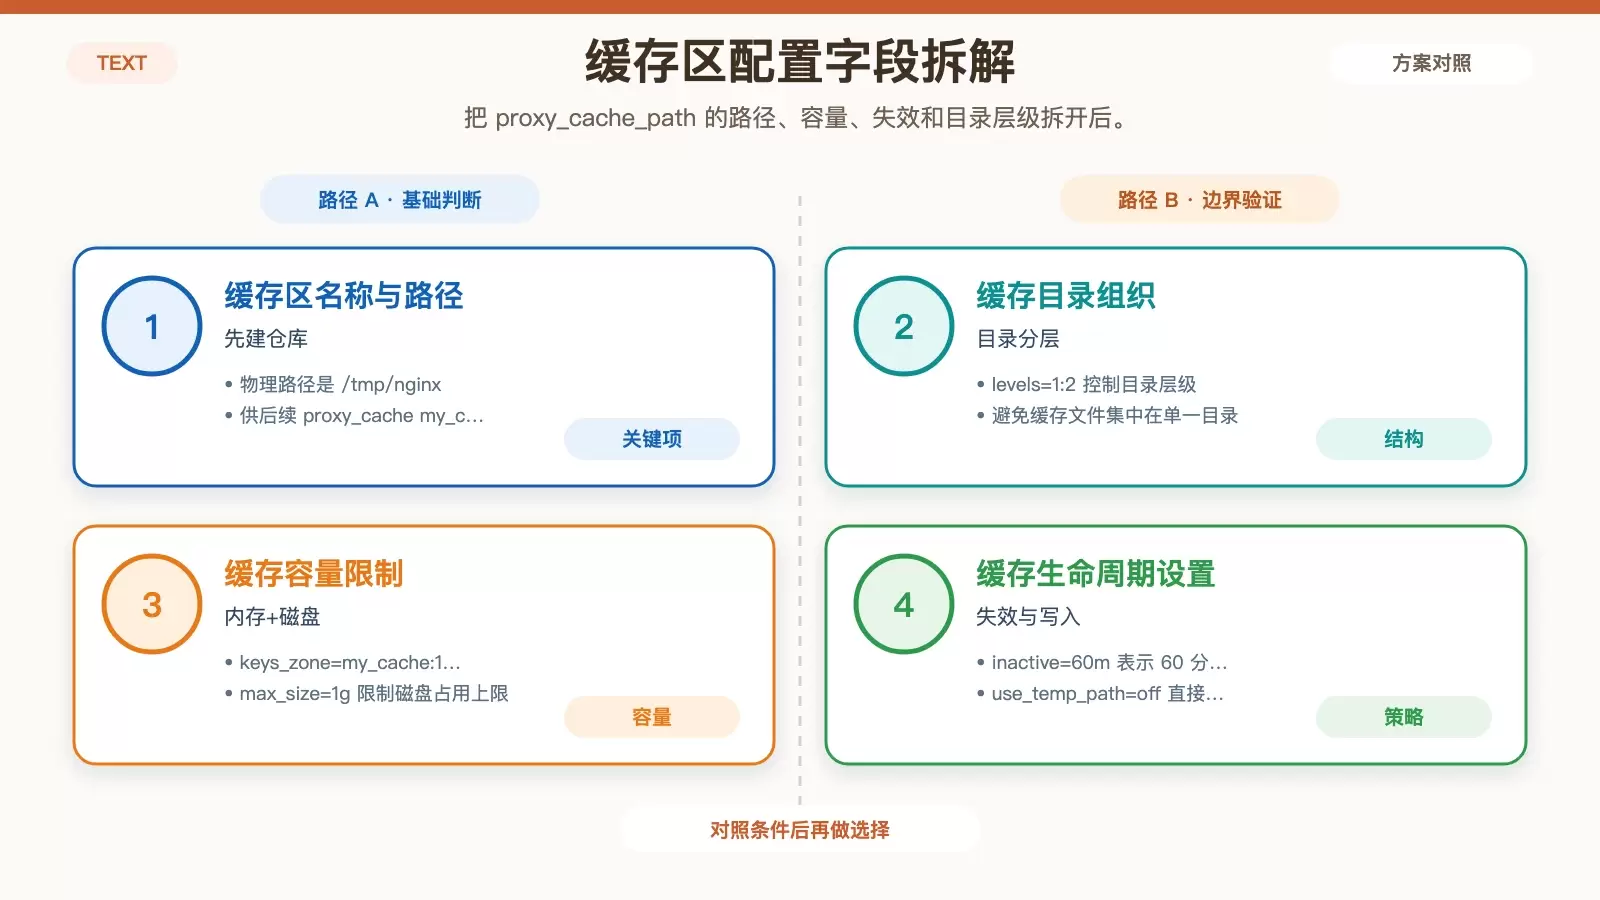
这篇文章用一个最小可用示例,拆解 Nginx 中 `proxy_cache`、`proxy_cache_valid` 和 `proxy_cache_key` 的配置方法。你可以直接照着完成缓存区定义、按状态码设置有效期,并通过响应头判断缓存是否命中,再根据静态或动态业务继续细调。
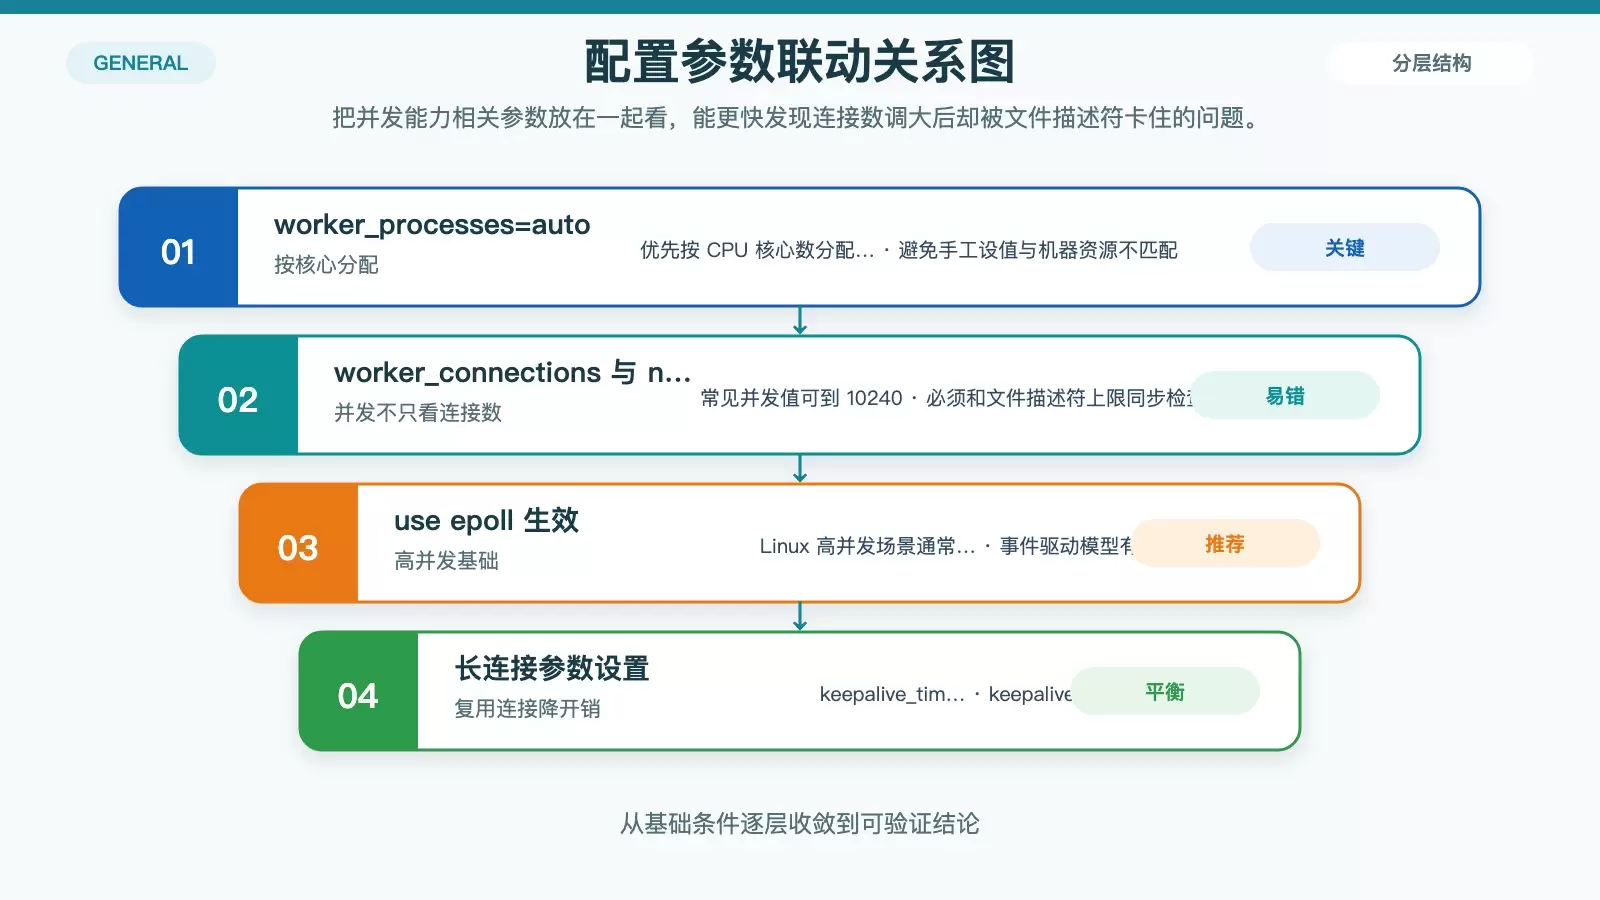
Nginx 性能调优不能只盯着几个参数,而要同时看配置、内核、硬件、缓存和监控。本文按“先改哪里、为什么改、要避开什么坑”的顺序梳理常见优化手段,并保留关键配置项、典型数值和适用场景,方便快速形成可执行的调优清单。
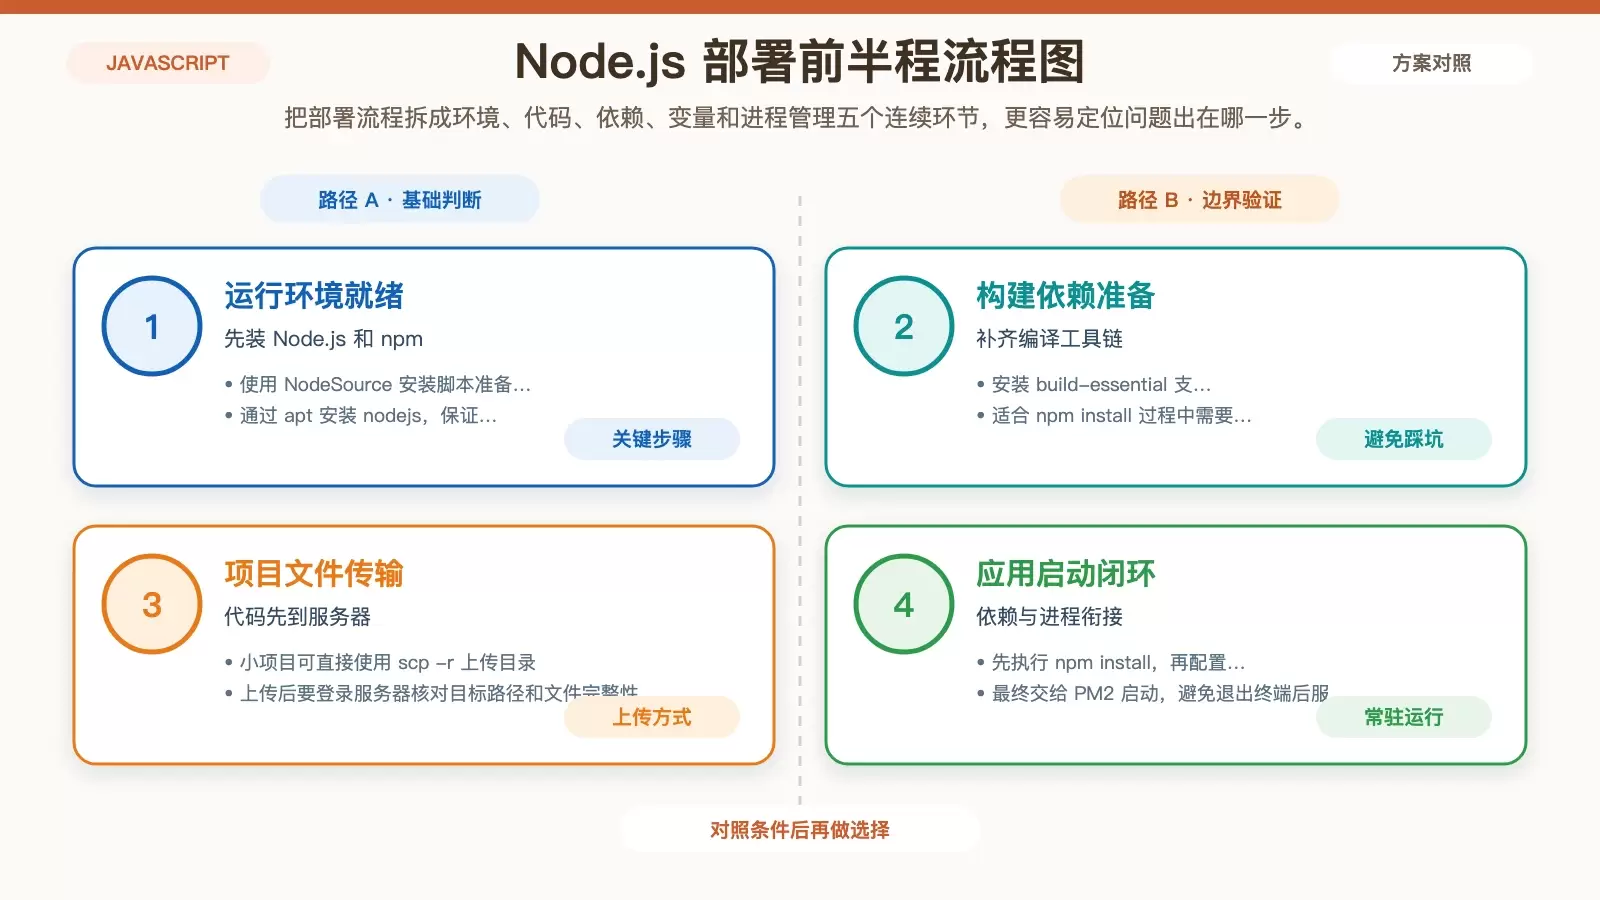
这篇文章把 Linux 上部署 Node.js 项目的常见流程拆成 6 个关键环节:装环境、传代码、装依赖、配变量、用 PM2 常驻运行,再通过 Nginx 对外提供访问,同时补上基础安全与监控建议。 把 Node.js 项目部署到 Linux,真正容易出问题的往往不是某一条命令,而是环境、进程、反向代理和安全配置之间有没有接上。
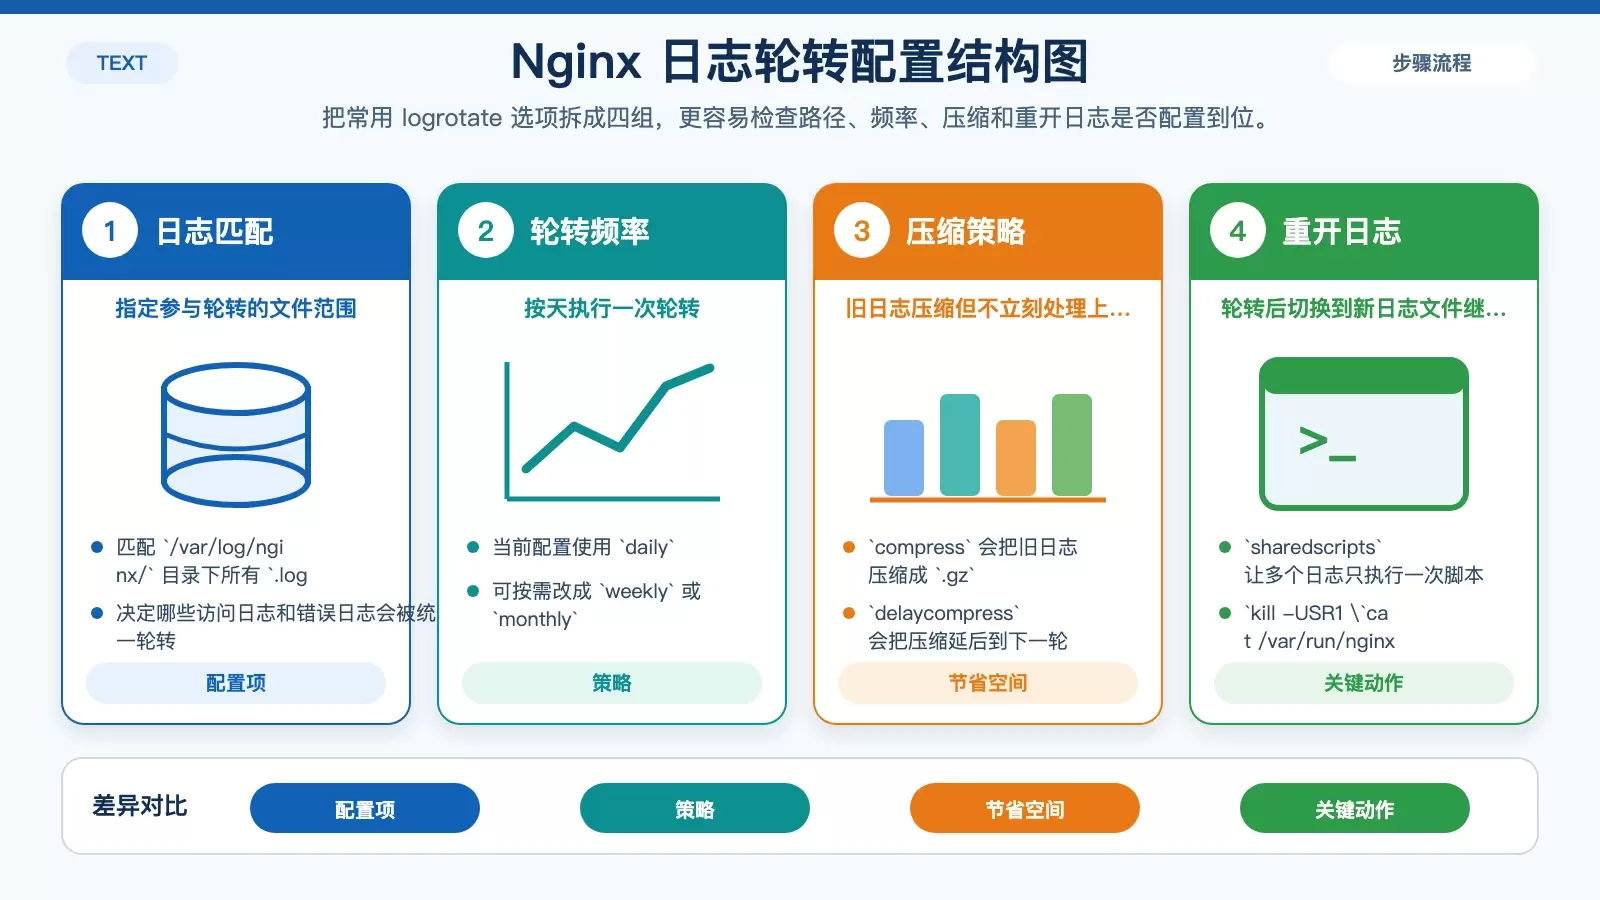
Nginx 日志如果长期不轮转,很容易把磁盘空间和运维排查都拖慢。本文用一套常见的 logrotate 配置,说明如何为 `/var/log/nginx/*.log` 建立按日轮转、压缩与重建文件的流程,并解释 `USR1` 信号、权限设置和强制测试命令各自解决什么问题。
这篇文章把 Ubuntu 部署 Python 项目的常见流程拆成可执行步骤:先装好 Python 与虚拟环境,再上传代码、安装依赖,用 Gunicorn 跑应用,最后接入 Nginx 和 systemd。文中保留了完整命令与配置示例,也补上了生产环境里最容易踩坑的检查点。