Laravel 5/6/7 使用 Purifier 扩展包防止 XSS 攻击
在 Laravel 中,虽然框架自带基础防护,但处理富文本时仍可能面临 XSS 风险。本文介绍如何通过 Composer 安装 mews/purifier 扩展包来集成 HTMLPurifier,详细演示服务提供者注册、配置文件发布及自定义安全规则(如标签白名单),并提供辅助函数与门面类两种清理恶意输入的操作方法,帮助开发者有效阻断脚本注入。
2026-10-13
5

在 Laravel 中,虽然框架自带基础防护,但处理富文本时仍可能面临 XSS 风险。本文介绍如何通过 Composer 安装 mews/purifier 扩展包来集成 HTMLPurifier,详细演示服务提供者注册、配置文件发布及自定义安全规则(如标签白名单),并提供辅助函数与门面类两种清理恶意输入的操作方法,帮助开发者有效阻断脚本注入。
本文详细介绍了PHP中防御SQL注入的多种核心方法,包括使用PDO和MySQLi预处理语句、ORM框架抽象层、输入验证清理及最小权限原则。同时涵盖WAF部署、日志监控与安全编码规范,构建多层次防护体系以保障Web应用安全。
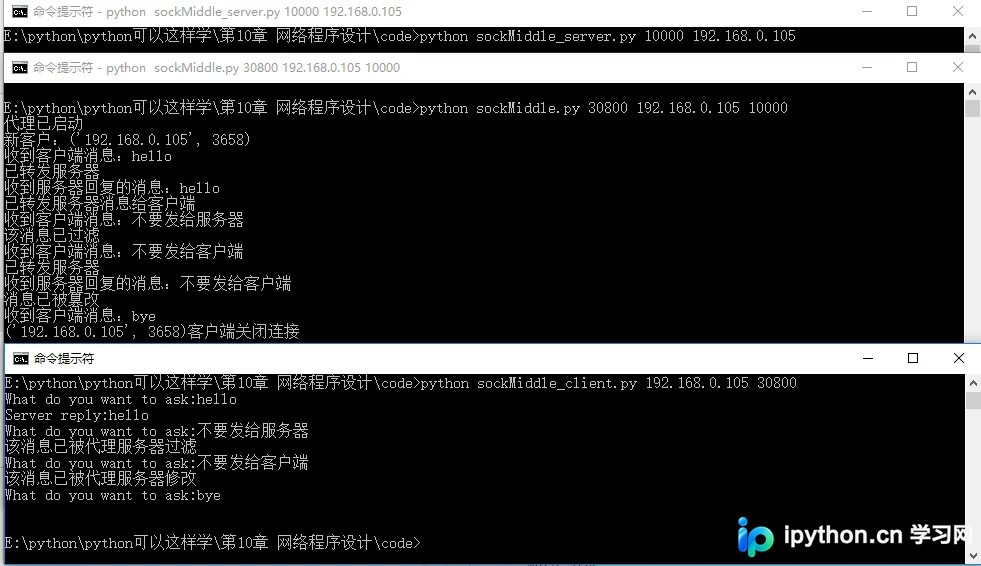
本文通过Python代码演示了简易代理服务器的实现,涵盖服务端、代理层及客户端的完整交互流程。示例展示了代理服务器如何记录并修改通信内容,包括消息过滤与篡改功能。文章指出此类机制可能侵犯用户隐私,建议涉及资金交易时谨慎使用代理。
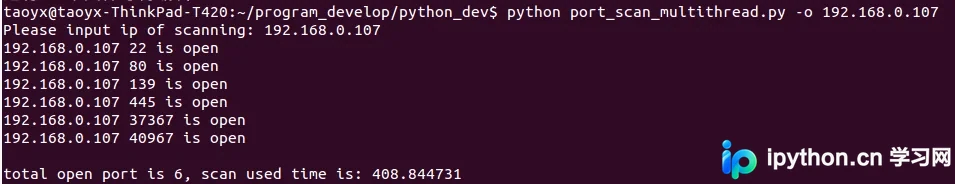
本文详细介绍如何使用Python3编写TCP端口扫描器。从基础的TCP全连接扫描原理出发,逐步引入多线程技术解决效率瓶颈,并结合argparse模块实现命令行参数解析。内容涵盖SYN、FIN等多种扫描类型对比,提供完整代码示例,适合网络安全初学者快速掌握端口扫描的核心实现思路。
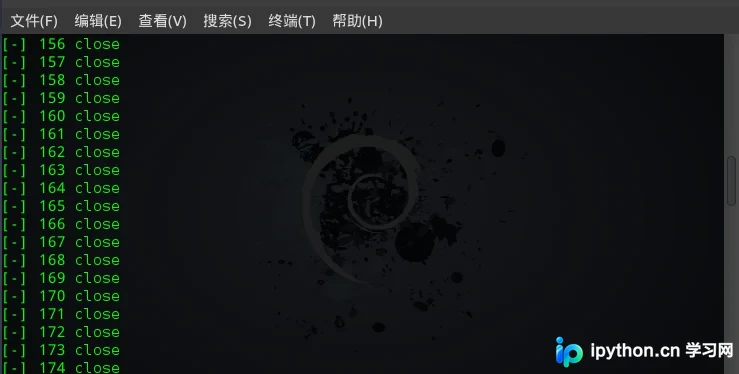
本文介绍基于Python实现的多线程端口扫描功能。通过多线程技术提升扫描效率,支持单IP和多IP批量扫描模式。代码包含端口范围校验、超时设置及连接状态检测,适用于快速检测主机开放端口,为网络管理员提供实用的安全评估工具。
本文介绍如何利用Python的pydbg库对Firefox浏览器进程进行Hook,通过拦截nspr4.dll中的PR_Write函数,在数据加密前捕获包含密码的明文缓冲区。代码展示了进程查找、动态挂钩及内存读取的核心逻辑,仅供安全研究与技术交流,严禁用于非法用途。
本文深入解析为何Python成为黑客攻防入门的首选语言。从语法简洁、动态类型、自动内存管理等易学特性出发,阐述其丰富的安全库(如scapy、sqlmap)及强大的API扩展能力。文章详细列举了Python在Web渗透、网络嗅探、系统后门及缓冲区溢出等具体攻击场景中的应用,帮助初学者快速掌握利用Python进行自动化安全测试的核心技能。
本文介绍如何使用Python的Socket模块搭建TCP全连接端口扫描器。从基础单线程连接验证起步,逐步引入多线程与互斥锁机制提升探测效率。详细说明核心参数配置、完整代码实现、运行输出判断及防火墙拦截排查步骤,帮助快速掌握局域网资产探测与安全检测工具的开发方法。
本文旨在帮助用户准确识别漫蛙漫画平台的官方访问渠道,解析常见搜索陷阱与安全风险,提供安全的官网入口导航建议,并强调正版阅读对创作者生态的支持意义。
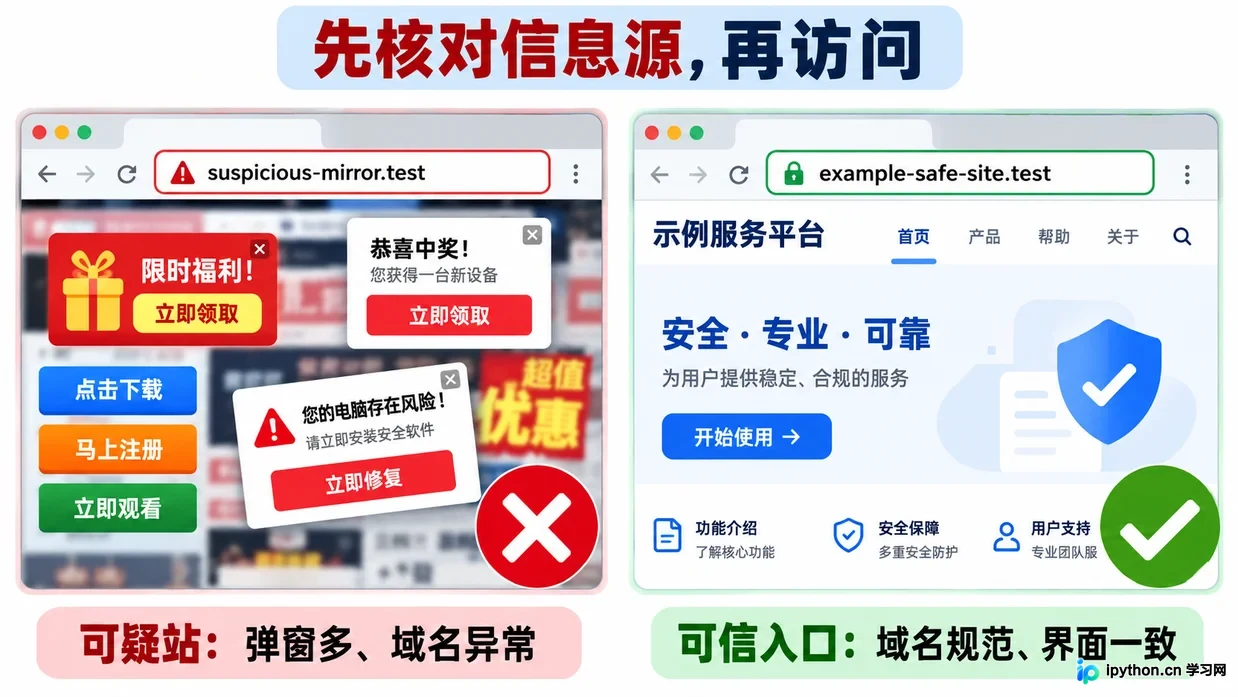
针对漫画阅读平台“漫蛙”访问不稳定、入口难寻的痛点,本文从域名更迭机制、网络环境适配及账号安全三个维度进行评析。不直接提供易失效的具体URL,而是传授识别官方入口的逻辑与方法,帮助用户在复杂的网络环境中建立稳定的阅读路径,同时警示第三方镜像站的安全风险。
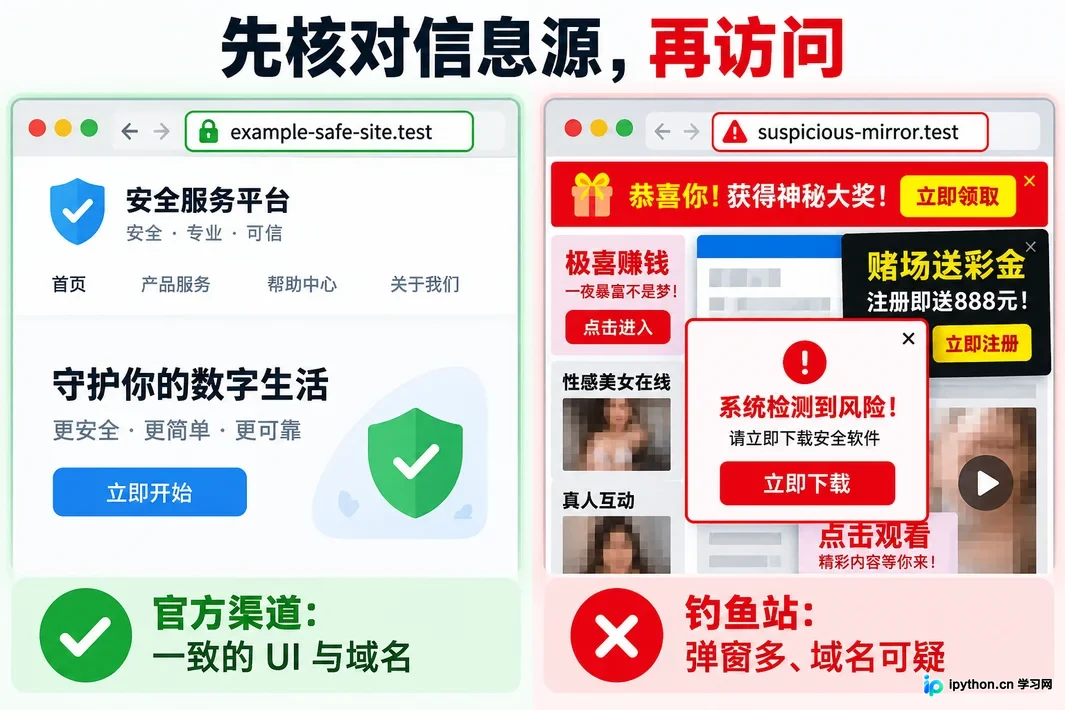
本文针对漫蛙漫画在PC端的访问需求,分析其网页版入口的稳定性、阅读体验及潜在风险。通过场景化评析,探讨用户在桌面端获取漫画资源的实际路径,指出官方渠道缺失下的替代方案与安全边界,帮助用户建立理性的访问预期。