

jmcomic官方网址在哪里?官网入口查找指南
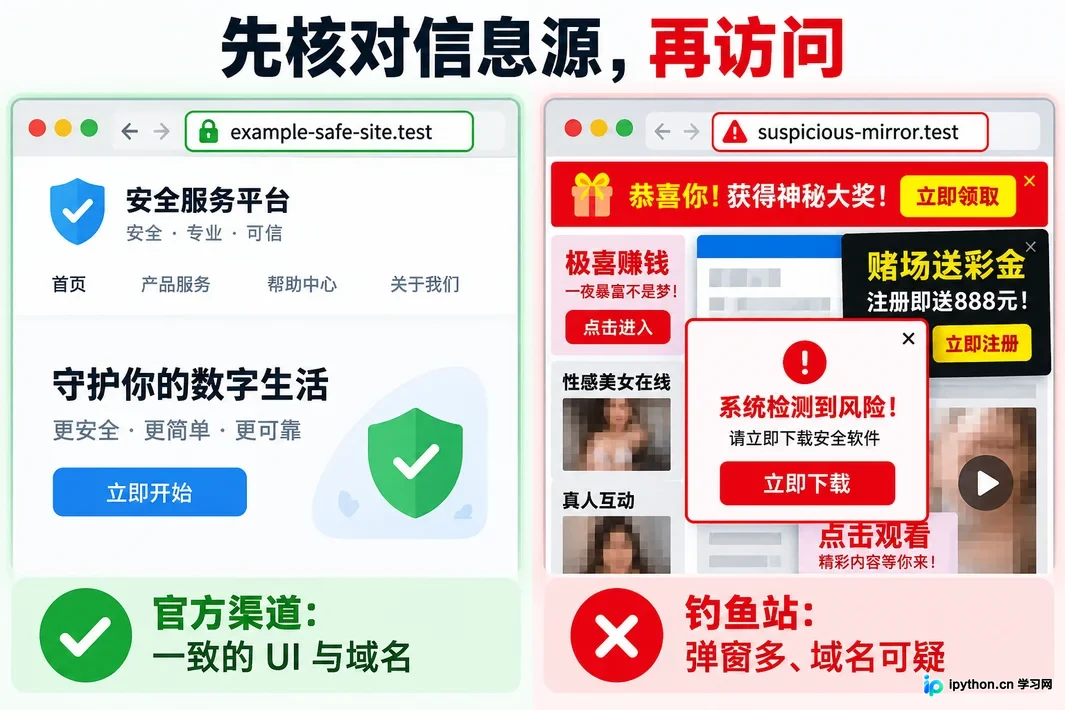
本文解析JMComic官网访问入口的查找逻辑,说明域名频繁变更的技术原因,提供通过应用内公告和备用线路获取最新地址的方法,并指出识别虚假钓鱼网站的关键特征。
2026-09-22
7

本文解析JMComic官网访问入口的查找逻辑,说明域名频繁变更的技术原因,提供通过应用内公告和备用线路获取最新地址的方法,并指出识别虚假钓鱼网站的关键特征。
本文详解MySQL数据库的安全加固方案,涵盖基础配置优化(如关闭匿名账户)、用户权限最小化原则及角色管理。重点演示如何通过TLS/SSL加密传输数据,利用AES算法加密存储敏感信息,并基于validate_password_plugin强化密码策略。最后提供mysqldump与XtraBackup的备份恢复操作指南,构建完整的数据防护体系。
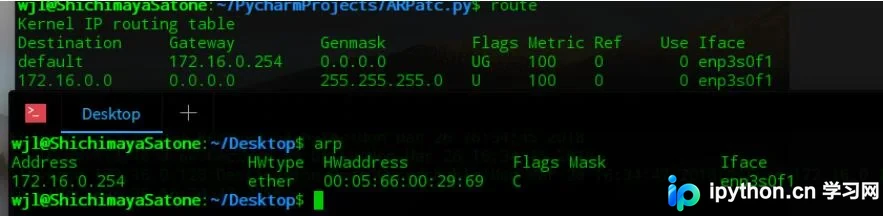
本文详细介绍如何利用Python的Scapy库实现ARP网关欺骗。通过构造并发送伪造的ARP响应报文,修改局域网内主机的IP-MAC映射表,从而阻断目标主机的正常路由。文章包含实验原理、模块划分(扫描、发包、线程管理)及完整Python代码示例,适用于网络安全学习与测试。
本文分享了一个基于Python的DDoS攻击脚本实现,通过多线程建立大量连接并持续发送数据以测试服务器压力。文章提供了完整源码,强调学习攻击原理旨在更好地进行防御,并提醒读者合法合规使用技术。
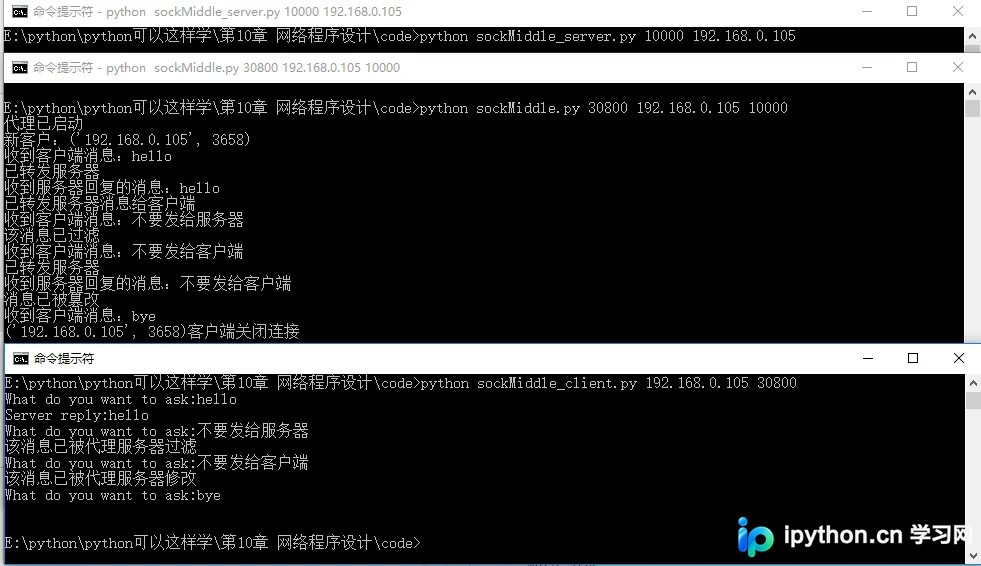
本文通过Python代码演示了简易代理服务器的实现,涵盖服务端、代理层及客户端的完整交互流程。示例展示了代理服务器如何记录并修改通信内容,包括消息过滤与篡改功能。文章指出此类机制可能侵犯用户隐私,建议涉及资金交易时谨慎使用代理。
针对漫画阅读平台“漫蛙”访问不稳定、入口难寻的痛点,本文从域名更迭机制、网络环境适配及账号安全三个维度进行评析。不直接提供易失效的具体URL,而是传授识别官方入口的逻辑与方法,帮助用户在复杂的网络环境中建立稳定的阅读路径,同时警示第三方镜像站的安全风险。
本文详细介绍了PHP中防御SQL注入的多种核心方法,包括使用PDO和MySQLi预处理语句、ORM框架抽象层、输入验证清理及最小权限原则。同时涵盖WAF部署、日志监控与安全编码规范,构建多层次防护体系以保障Web应用安全。
本文详解 PHP PDO(PHP Data Objects)库的核心功能。涵盖如何建立安全数据库连接、配置错误模式,以及对比 query 与 exec 的使用场景。重点解析预处理语句防止 SQL 注入的原理,包括命名与匿名参数绑定技巧,并演示事务回滚机制以确保数据一致性。通过实例展示如何高效处理结果集及常用属性优化。
本文介绍如何在PHP中实现IP地址范围的限制访问。通过定义get_real_ipaddress()获取客户端真实IP(考虑HTTP代理头),使用in_ip_range()函数进行IP段比对,支持单IP精确匹配或双IP区间范围校验。最后通过validate_ip()函数演示如何配置多个允许IP段并在未授权时进行页面跳转。
本文详解 PHP 中用于处理不安全数据来源的 filter_var 函数。通过实例演示如何使用 FILTER_SANITIZE_* 系列标志清洗 HTML 标签、编码特殊字符及清理邮箱 URL,并利用 FILTER_VALIDATE_* 系列验证整数范围、布尔值、浮点数、URL、邮箱及 IP 地址格式,确保前端传入数据的合法性与安全性。
本文详细介绍PHP实现文件安全下载的两种核心方法:通过HTTP协议头强制触发浏览器的“另存为”对话框以隐藏真实路径,以及利用流式读取支持断点续传。同时涵盖如何从远程URL(HTTP/FTP)获取内容并保存,确保只有经过验证的用户才能访问资源,有效防止直接链接泄露。
本文介绍如何在 PHP 中实现基于客户端真实 IP 的检测,并通过数组匹配屏蔽特定单 IP。同时展示利用 ip2long 函数将 IP 转换为长整型,从而高效判断请求 IP 是否落在指定的子网范围内,提供完整的代码示例与安全注意事项。