PHP allow_url_include安全风险解析:为何仅禁用它并不够
许多开发者认为在php.ini中禁用allow_url_fopen即可彻底解决远程文件包含(RFI)漏洞,但这会破坏大量依赖URL流的应用且存在误解。事实上,攻击者可通过php://input或data:等协议绕过该限制直接执行代码。本文解析这一安全盲区,并指出彻底防护需结合Suhosin扩展或更严格的输入验证。
2026-10-16
9

许多开发者认为在php.ini中禁用allow_url_fopen即可彻底解决远程文件包含(RFI)漏洞,但这会破坏大量依赖URL流的应用且存在误解。事实上,攻击者可通过php://input或data:等协议绕过该限制直接执行代码。本文解析这一安全盲区,并指出彻底防护需结合Suhosin扩展或更严格的输入验证。
本文介绍一个基于 stdClass 扩展的 PHP String 工具类,通过魔术方法与动态方法调用机制,实现 GBK 到 UTF-8 的转码及 MD5 加密等操作的链式调用。该类封装了常见的字符串处理逻辑,简化了多步骤编码转换与安全哈希处理的代码编写。
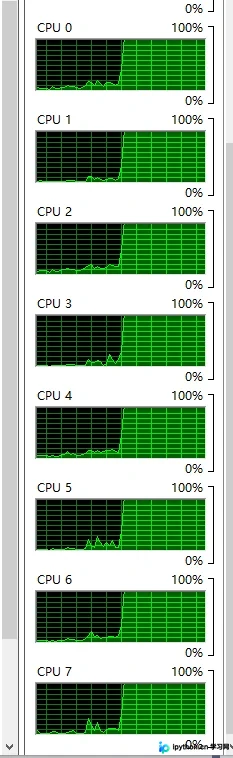
在C#中利用多线程并行计算可高效利用CPU资源。通过定义与物理核心数一致的Task数量,使用无终止循环和阻塞等待机制,能促使系统各核心均达到高负荷状态。本文提供具体代码结构及注意事项,适用于性能测试或基准负载场景。
本文系统梳理Java语言中的流程控制机制,涵盖if-else条件分支、switch多选结构以及while、do-while、for和增强for-in四种循环形式。结合break和continue控制语句,解析顺序、选择与循环三大结构如何构建清晰可靠的程序逻辑,帮助开发者掌握结构化编程核心技能。
本文介绍在PHP中将MySQL数据库查询结果输出为JSON格式的原理与方法。通过实际代码示例,分别演示了基于关联数组的常规处理方式,以及利用stdClass对象转换来优化数据结构输出的技巧。文章详细分析了两种写法在JSON编码后的结构差异,帮助开发者根据前端接口需求选择合适的方案,并提供了完整的安全连接与错误处理逻辑。
本文详细解析 SQL Server 数据库基础编程,涵盖创建与切换数据库(含文件配置)、定义精确/近似数字及字符串等数据类型、管理表结构(字段约束、主外键)、以及执行数据的插入、查询、修改和备份等核心 T-SQL 操作。
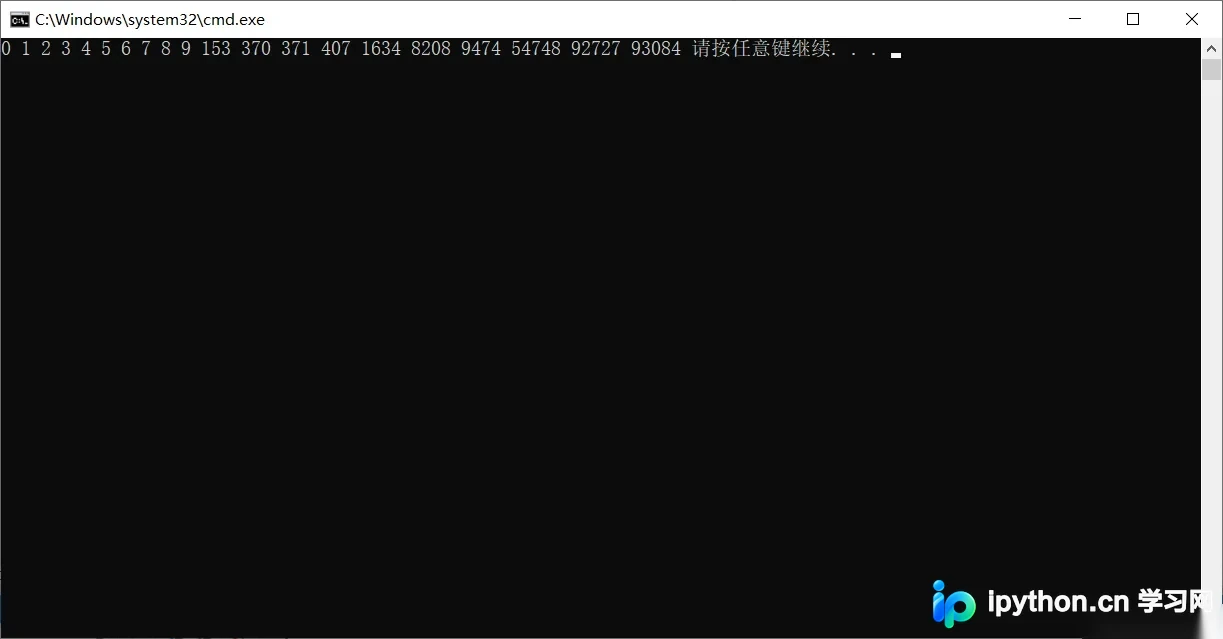
本文介绍如何使用C语言查找0到100000之间的水仙花数。水仙花数是指一个n位数,其各位数字的n次方之和等于该数本身。通过定义辅助函数计算各位幂次和,并利用主循环遍历判断,可以完整输出符合条件的数值。文章提供了完整的代码实现及关键逻辑解析,帮助理解位运算与数学函数的应用。
在PHP中,普通函数调用结束时局部变量会被销毁。若需函数内部数据跨调用保留(如计数器或简化递归),应使用static声明局部静态变量。本文将解析其与普通变量的区别、作用域特性及语法限制,并提供递归计数的实际代码示例。
深入解析C语言中因数组越界访问局部变量而引发的死循环问题。通过Visual Studio 2019环境下的代码示例,结合栈内存低地址到高地址的分配规律,分析越界写入如何覆盖循环控制变量。同时展示利用调试器查看内存地址的技术,验证变量内存布局关联,帮助开发者理解内存安全并掌握排查此类隐蔽bug的方法。
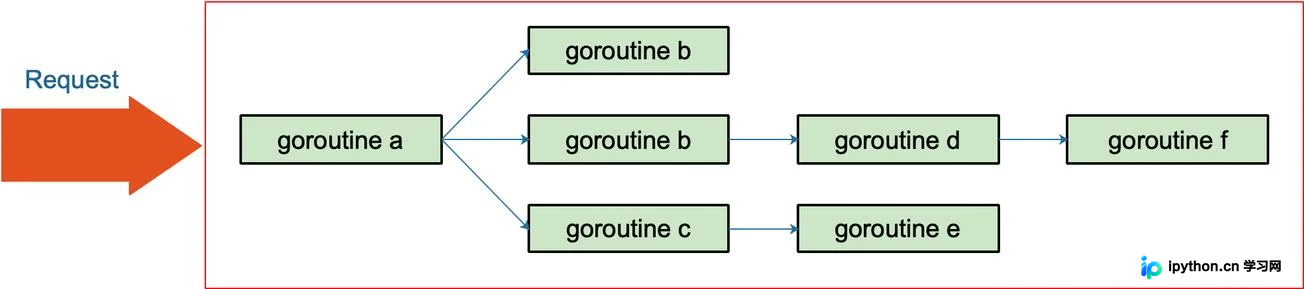
本文深入解析Go语言中context上下文的实际作用,涵盖如何通过Context在不同goroutine间传递请求级数据(如TraceID),以及如何利用WithCancel/WithTimeout实现优雅退出。同时总结了关键使用规范,如避免向结构体中塞入Context以及防止goroutine泄漏的最佳实践,帮助开发者写出高并发且资源安全的Go服务代码。
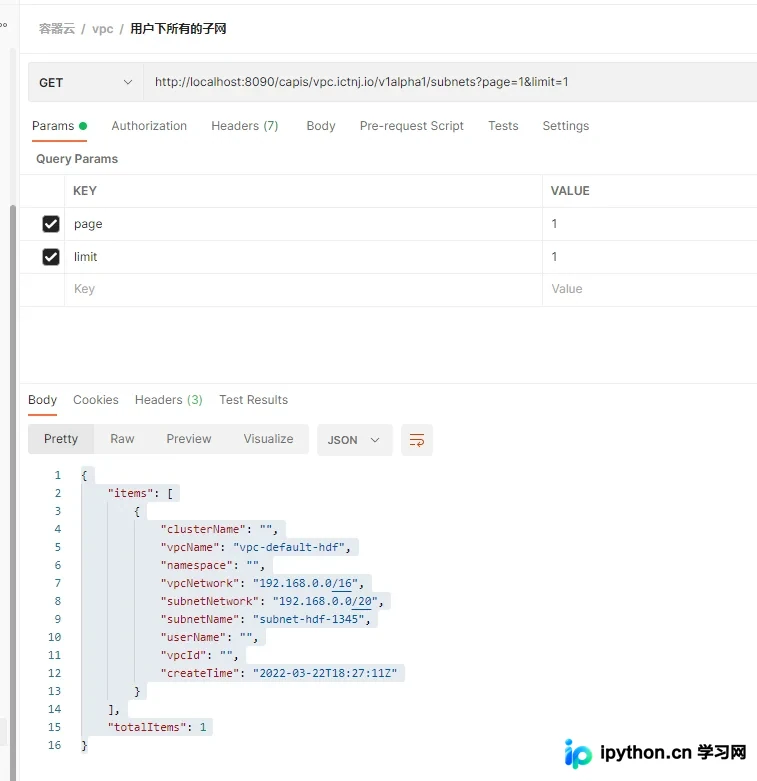
本文详细介绍在Go语言后端开发中,如何配合RESTful风格API实现MySQL数据库的分页查询。通过解析前端请求参数、统计总记录数以及使用LIMIT和OFFSET语句获取当前页数据,构建标准的分页响应结构。代码包含路由注册、参数解析及Mapper层SQL执行逻辑,解决大数据量下的性能与内存问题。
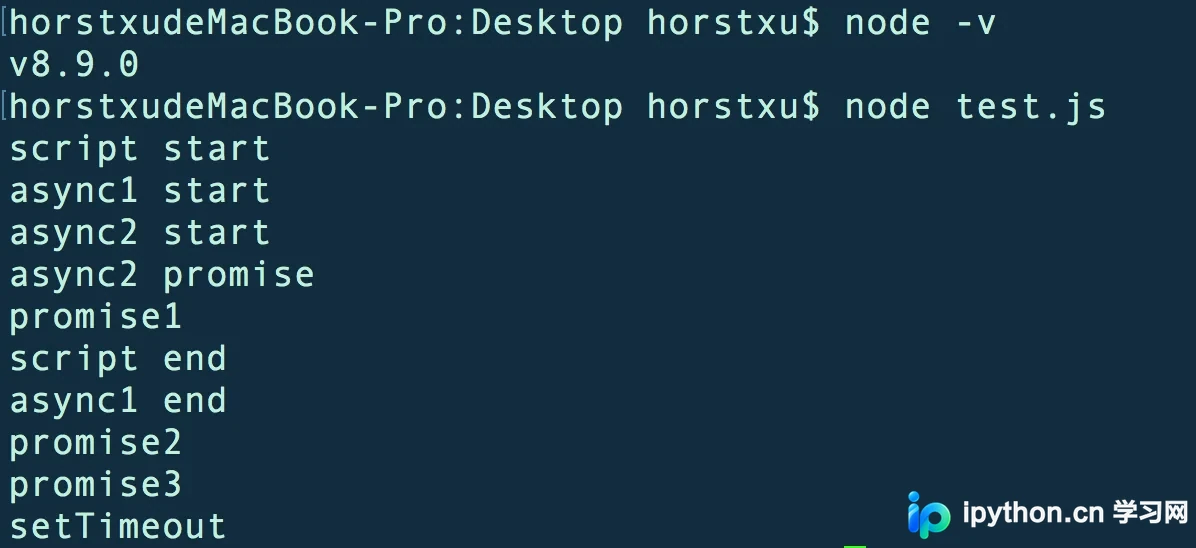
解析JavaScript异步任务在Event Loop中的处理机制。通过对比Microtask(如Promise、async/await)与Macrotask(如setTimeout)的执行优先级,结合代码案例梳理出清晰的执行流程,帮助前端开发者掌握异步编程的核心逻辑与面试难点。