
JavaScript 高阶函数实战指南:从概念到常用场景
本文深入解析 JavaScript 高阶函数的核心概念,涵盖参数为函数和返回值为函数两种形式。通过回调机制、数组排序筛选及 DOM 事件绑定等实际案例,展示如何利用高阶函数提升代码复用性与抽象度。
2026-10-13
7

本文深入解析 JavaScript 高阶函数的核心概念,涵盖参数为函数和返回值为函数两种形式。通过回调机制、数组排序筛选及 DOM 事件绑定等实际案例,展示如何利用高阶函数提升代码复用性与抽象度。
通过PHP的DOMDocument与DOMXPath解析HTML内容,遍历所有img标签并提取src属性。利用parse_url解析路径中的host字段,判断图片链接是否来自指定域名。若发现非本站图片,可记录错误或移除该元素,从而实现严格的图片来源限制。
本文详细解析 RequireJS 在 JavaScript 开发中的应用。通过引入 RequireJS 库配置 main.js,利用 require() 函数按需加载依赖(如 jQuery),掌握 define() 语法进行标准化 AMD 模块编写。同时介绍通过构建工具对多文件进行合并压缩,解决请求过多导致的性能瓶颈,提升代码可维护性与运行效率。
本文深入解析 JavaScript 的同步与异步运行机制,剖析 Event Loop、Ajax 底层原理及回调地狱成因。通过命名函数、async.js 库、Promise 模型及事件总线等方案,提供规避嵌套回调的实用技巧,帮助开发者编写更清晰、低耦合的异步代码。
本文以React的Hello World为例,深入解析面向组件的开发模式及JSX语法。通过构建SayHello父组件、UserName输入组件和HelloText展示组件,演示state状态管理、事件代理及组件组合的核心机制,帮助初学者快速理解React UI构建思路。
本文详细介绍如何使用Python的Websocket库开发一个简单的聊天工具。内容涵盖服务端安装、核心代码实现及客户端HTML+JS交互逻辑,演示了多客户端连接、消息转发、断线处理及权限验证等功能,提供完整可运行的代码示例。
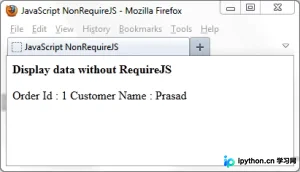
本文介绍如何利用RequireJS解决JavaScript应用的耦合与性能问题。通过对比传统脚本加载与AMD规范,演示如何使用data-main配置入口点,定义Order与Customer模块间的依赖关系,实现按需延迟加载,从而构建更松散耦合、易于维护的模块化代码。
本文详解PHP中foreach结构的两种核心语法:仅取值与取键值对。通过一维数组、二维嵌套数组实例演示完整操作顺序,解析键名在关联数组交叉应用中的作用,帮助开发者高效处理各类数组遍历场景。
本文介绍在JavaScript中解析JSON字符串的三种常见方式:使用eval()函数、构造函数new Function()以及标准API JSON.parse()。其中eval存在安全风险,不推荐在生产环境使用;JSON.parse()作为ECMA-262第5版引入的标准方法,具有更高的安全性和兼容性(IE8+及以上),是处理JSON数据的首选方案。
JavaScript中setInterval容易因执行时间超过间隔导致任务堆积。本文介绍如何通过setTimeout实现递归调用替代setInterval,确保每次任务完成后才开始计时,从而避免堆积和并发执行风险,提升定时任务的稳定性。
本文介绍在Django中使用POST方法时处理CSRF(跨站请求伪造)保护的两种方案。一是通过引入自定义JavaScript文件,利用Ajax自动从Cookie读取csrftoken并注入请求头,简化前端表单处理;二是针对非Web端或特定需求,提供修改settings.py中MIDDLEWARE配置删除CsrfViewMiddleware的方法,以及在HTML表单中直接添加{% csrf_token %}标签的标准做法,帮助开发者根据实际场景选择合适的安全策略。
在JavaScript中比较字符串时,理解“==”(抽象相等)和“===”(严格相等)的区别至关重要。前者会自动进行类型转换,而后者要求值和类型都完全一致。本文详解两种运算符的行为差异、不推荐使用的隐式转换陷阱,以及如何通过localeCompare处理区域敏感排序。