
详解JavaScript闭包(Closure)原理与使用
本文深入解析JavaScript中变量的作用域机制,通过代码实例说明如何从外部读取局部变量,从而引出闭包的概念。文章详细阐述了闭包在读取内部变量和保持变量持久化方面的核心用途,并指出滥用闭包可能导致的内存泄露问题,提供相应的优化建议,帮助开发者正确掌握这一关键技术特性。
2026-10-14
6

本文深入解析JavaScript中变量的作用域机制,通过代码实例说明如何从外部读取局部变量,从而引出闭包的概念。文章详细阐述了闭包在读取内部变量和保持变量持久化方面的核心用途,并指出滥用闭包可能导致的内存泄露问题,提供相应的优化建议,帮助开发者正确掌握这一关键技术特性。
本文详细介绍 JavaScript ES6 的四大核心新特性。通过对比 ES5,解析使用 let 和 const 解决块级作用域及常量定义问题;掌握模板字符串简化变量拼接;利用 Set 自动去重和 Map 高效键值对存储;以及运用参数默认值和对象解构优化函数编写。帮助开发者快速提升现代 JS 编码效率。
本文详细介绍 JavaScript 的核心基础概念。涵盖单行与多行注释的正确写法,讲解 var 关键字的变量声明规则及大小写敏感特性,并通过实例演示函数的定义与调用方法。适合初学者快速掌握 JS 编程规范。
针对原生 JavaScript 发起的 Ajax 请求,jQuery 全局事件无法监听。本文介绍通过重写 XMLHttpRequest 构造函数并结合 CustomEvent 自定义事件,实现全页面 Ajax 请求的统一捕获。代码兼容 IE9+ 及现代浏览器,附带 Polyfill 方案,解决第三方库或框架无法修改源码时的监控需求。
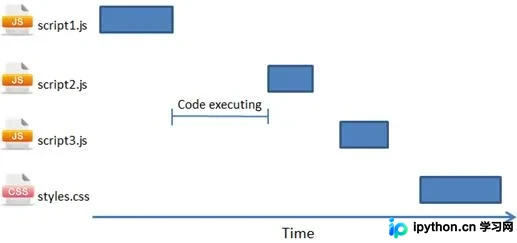
本文详解 JavaScript 加载执行对页面渲染的阻塞原理,提出将脚本置于 body 底部及合并文件的基础优化方案。深入解析 defer、async、动态 DOM 创建及 XHR 注入等无阻塞加载技术,帮助开发者提升 Web 应用首屏速度。
JavaScript 注入攻击是网站安全的主要威胁之一,常被用于发起跨站脚本(XSS)攻击以窃取用户敏感信息如 Cookie。本文详细解释了攻击原理,并提供了两种基于 ASP.NET MVC 的防御方法:在视图层进行 HTML 编码显示,或在数据入库前对输入进行编码处理,同时分析了各自的优缺点及适用场景。
本文介绍在Adobe Flex项目中利用Flex-IFrame库实现ActionScript (MXML)与嵌入HTML页面中JavaScript的双向通信。通过ExternalInterface建立回调机制,并解决跨嵌套层级调用时的上下文问题。提供详细的代码示例、部署步骤及完整HTML/AS脚本源码。
JavaScript早期没有原生类概念,主要通过函数和原型模拟面向对象。本文详解构造函数法、原型式、组合式及Object.create等经典写法的实现原理、优缺点对比,帮助开发者理解JS继承机制并选择合适的编码风格。
深入解析JavaScript中的关键表达式与语句。本文涵盖eval函数的执行机制与作用域,delete运算符对属性与数组元素的影响及限制条件,void运算符的返回特性与实用场景,Object.create原型创建方法,以及通过点号和方括号访问属性的差异。同时详细阐述&&与||的短路逻辑在代码简化与安全判断中的应用。
本文整理了一份 JavaScript keyCode 常用键码值参考表,涵盖字母数字、小键盘、功能键及控制键。同时提醒开发者,由于标准已变更,现代开发应优先使用 e.key 或 e.code,并在处理兼容性问题时查阅此历史数据以理解旧版代码逻辑。
本文详解 JavaScript 中 typeof 与 instanceof 在变量类型判断上的核心区别。分析指出 typeof 适用于基础类型检查但存在引用类型局限,而 instanceof 基于原型链判定对象所属类。文中涵盖特殊值检测、内置对象测试及常见误区,提供准确的类型判断策略以优化代码健壮性。
本文介绍利用JavaScript通过select下拉菜单实现页面跳转的四种场景:当前页直接跳转、新窗口弹出跳转、表单内按钮触发当前页跳转及按钮触发新窗口跳转。提供精简HTML与JS代码示例,无需复杂逻辑即可实现导航功能。